Полная история кражи у организации с активами на $1 млрд на Lighter
 Blockbeats
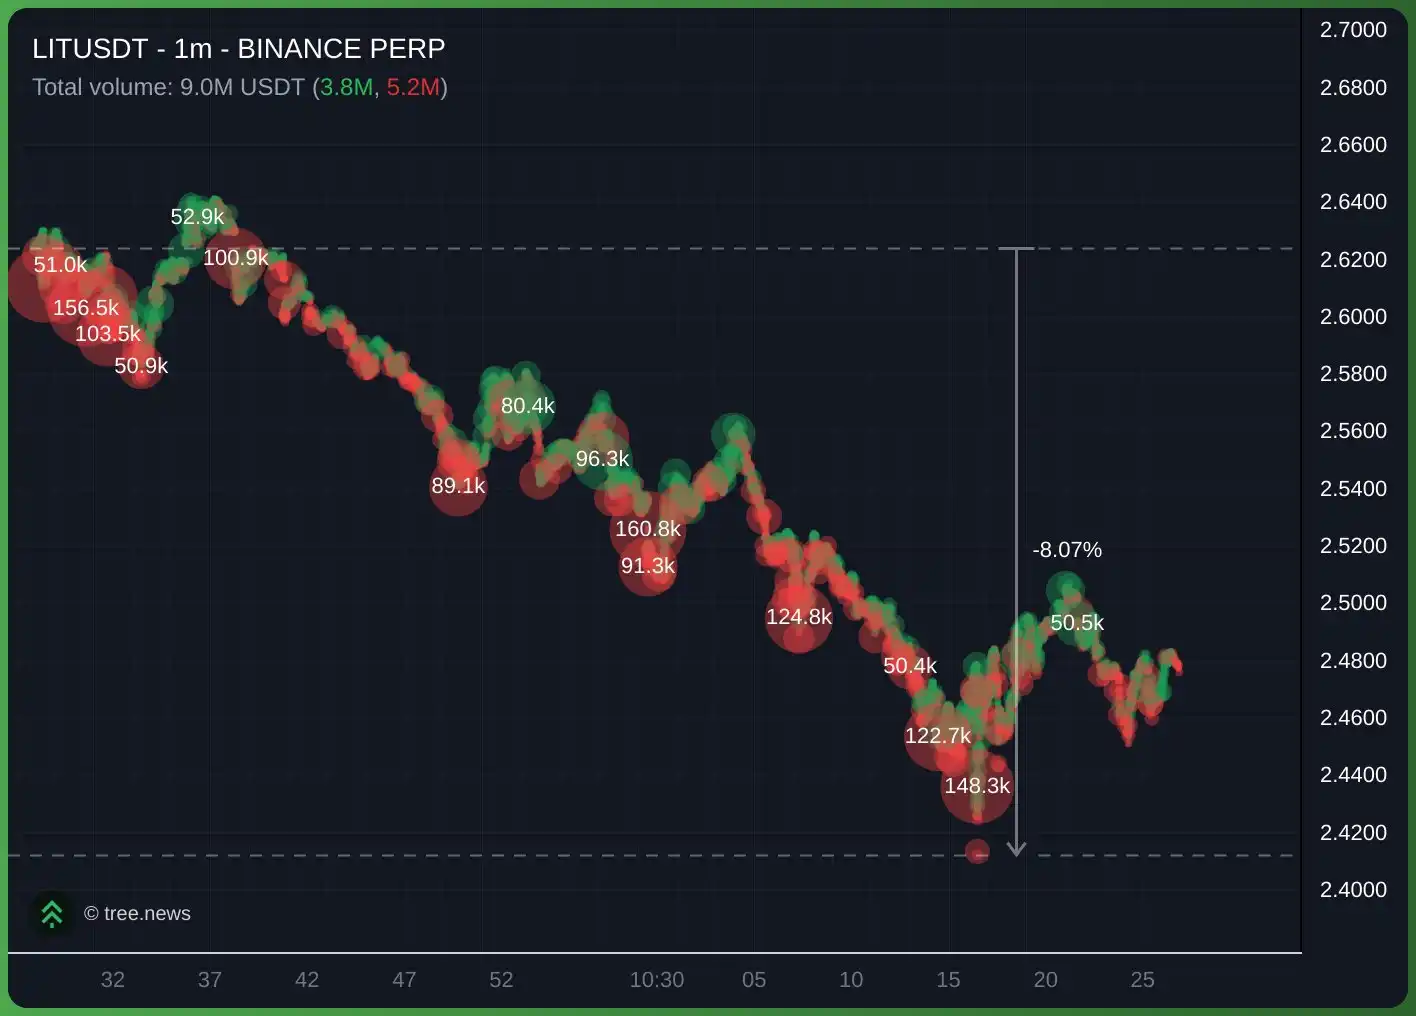
Вечером 16 ноября ончейн-детектив MLM зафиксировал на Lighter нетипичный вывод 10,39 млн USDC, что вывело платформу в центр обсуждения инцидента безопасности. Кошелёк, созданный всего примерно с $10 тыс., вывел с платформы крупную сумму, быстро конвертировал её в ETH и распределил по разным адресам. В то же время цена LIT краткосрочно упала примерно на 8%.
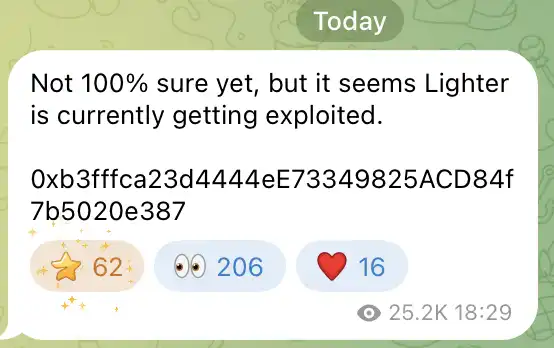
Новость о «взломе Lighter» быстро распространилась. Но по мере прояснения пути движения средств последующий анализ указал на институциональный счёт, а следы привели к Abraxas Capital. Предположительно, злоумышленник получил ключ API для торговли и использовал особенности прав в публичном пуле, чтобы перевести деньги со счёта на свой. Сам протокол Lighter взломан не был.
Атака началась с небольшого теста
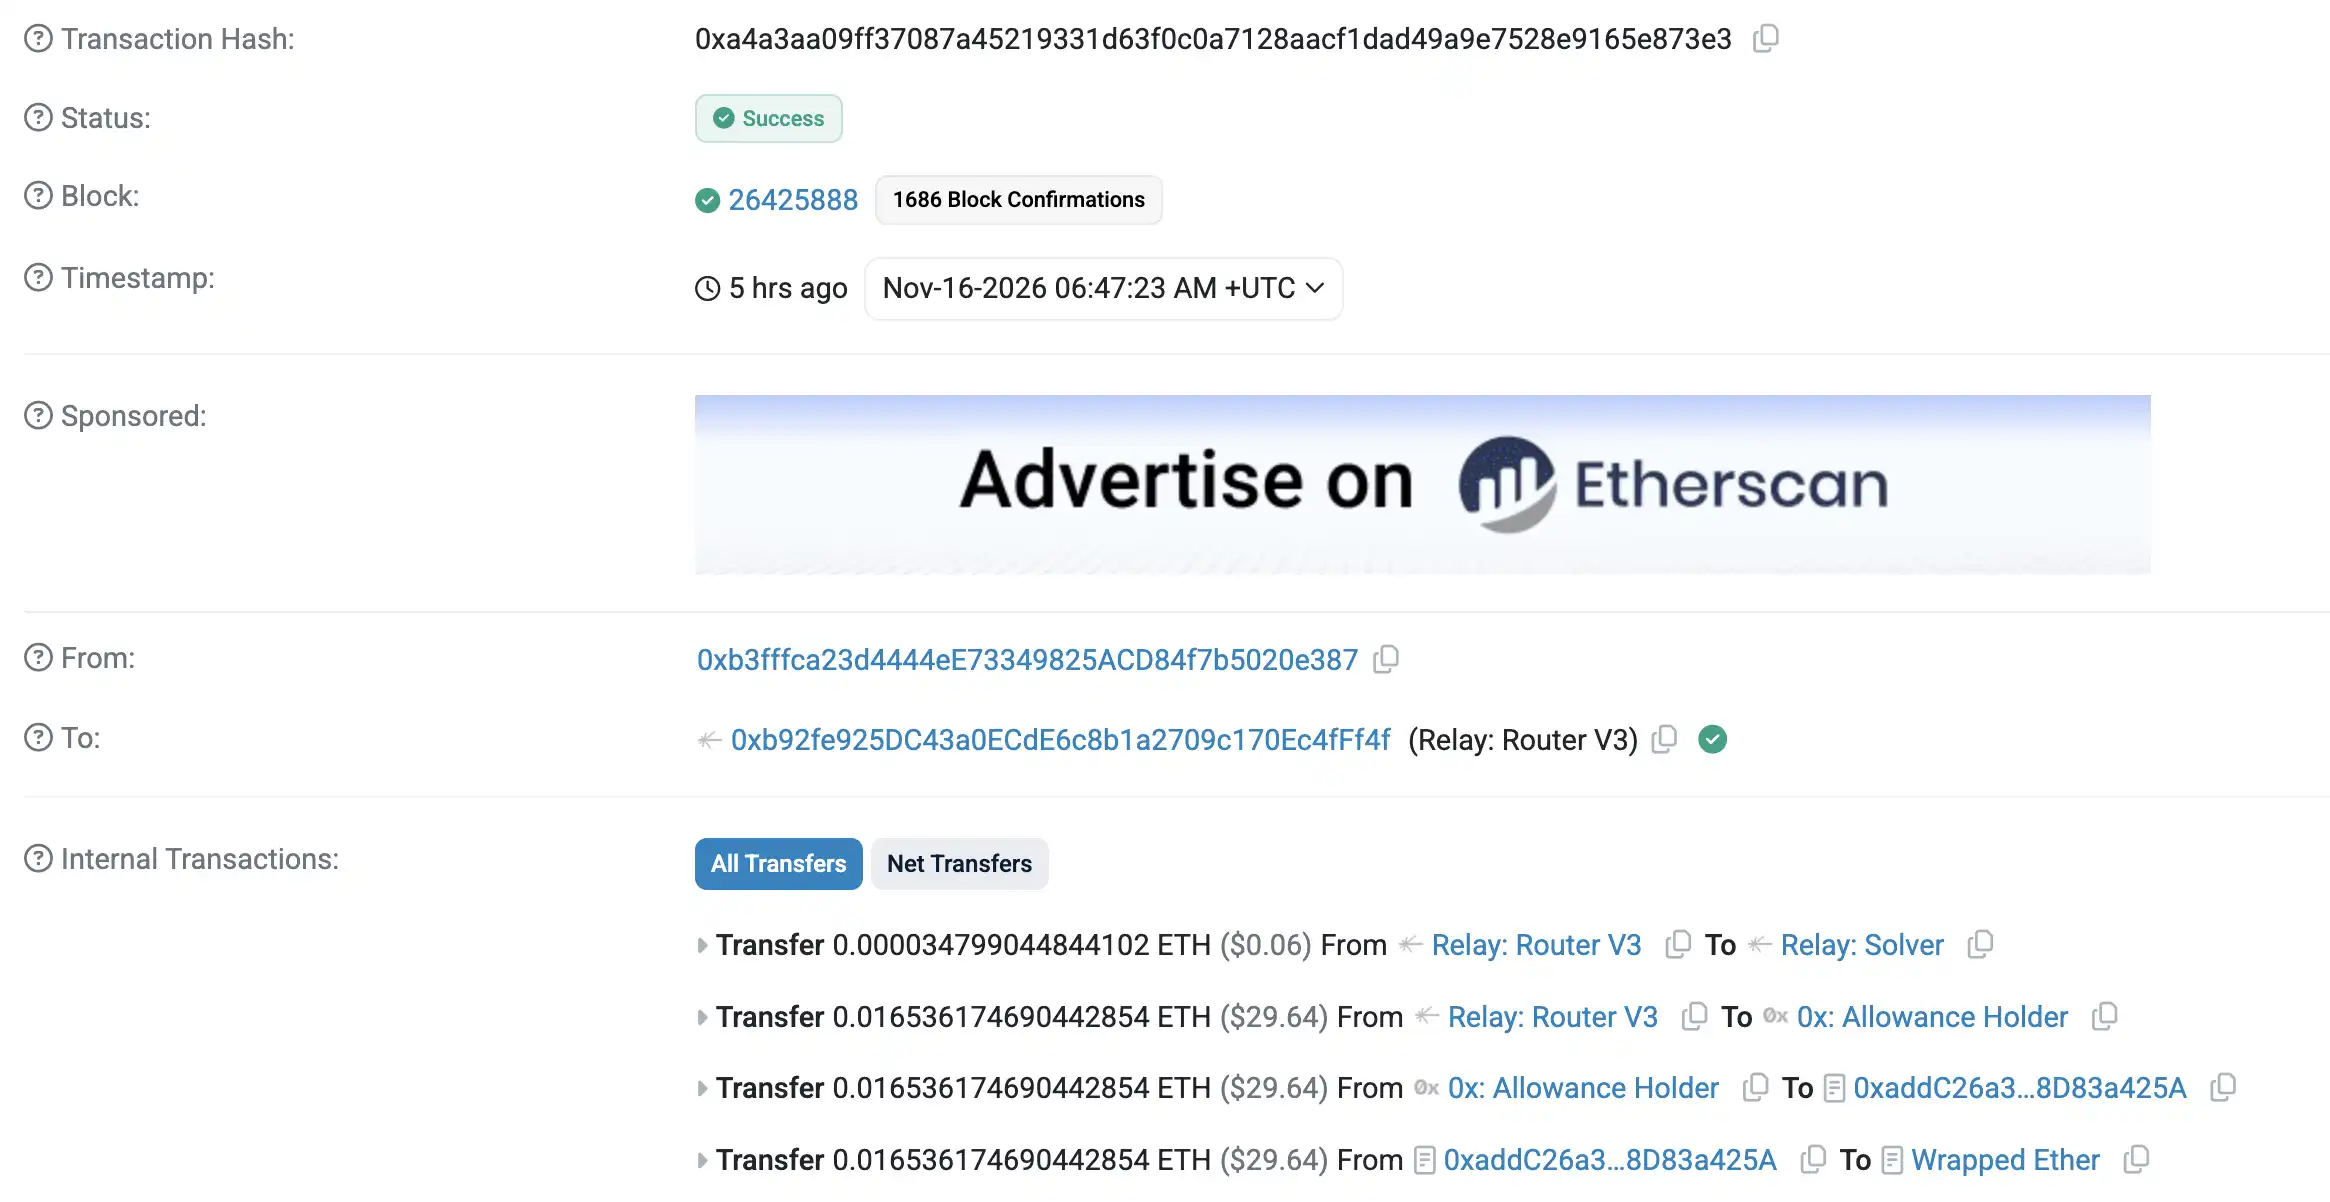
Адрес кошелька атакующего заканчивается на 0xb3ff, соответствует аккаунту Lighter #769455. Его подготовка началась за несколько часов до предупреждения сообщества.
В 14:47:23 этот адрес через маршрутизацию Relay обменял небольшую сумму ETH на 29,959999 USDC и напрямую внёс её в Lighter.
В 16:45 на этот адрес поступило около 10,5 тыс. USDC через кроссчейн. В 17:35 хакер внёс в Lighter 10 200 USDC, начав подготовку к первой операции.
В 17:40:10 аккаунт Lighter 714710 (взломанный аккаунт) создал публичный пул с нулевой комиссией. Сначала взломанный аккаунт купил долю в пуле за 1 USDC, а хакер внёс в пул 9999 USDC, получив 99,99% доли.
Эта схема использовала две роли в публичном пуле.
Для создателя пула (взломанного аккаунта) публичный пул является аккаунтом, привязанным к его адресу Ethereum, и позволяет через API выполнять внутренние переводы средств без дополнительной подписи. Для внешних участников публичный пул позволяет покупать доли и выкупать активы пропорционально своей доле.
Обычная покупка доли даёт соответствующую долю. В этот раз взломанный аккаунт использовал «внутренний перевод», и при поступлении средств в пул ему не начислялась соответствующая доля. Таким образом, чем больше денег переводилось в пул, тем больше активов мог выкупить атакующий, уже владевший 99,99% доли. Это можно рассматривать как баг Lighter.
Атакующий сначала проверил этот путь с 1 USDC.
В 17:44:13 аккаунт жертвы перевёл 1 USDC внутрь публичного пула. Менее чем через 3 секунды атакующий выкупил 9999,9999 USDC. Затем атакующий снова вложил средства в пул и начал масштабировать ту же операцию.
В 17:45 аккаунт жертвы последовательно перевёл десять раз по 1 млн USDC, а затем добавил остаток около 384 тыс. USDC. В 17:45:38 атакующий выкупил около 10,393 млн USDC и сразу инициировал вывод в основную сеть.
Хронология
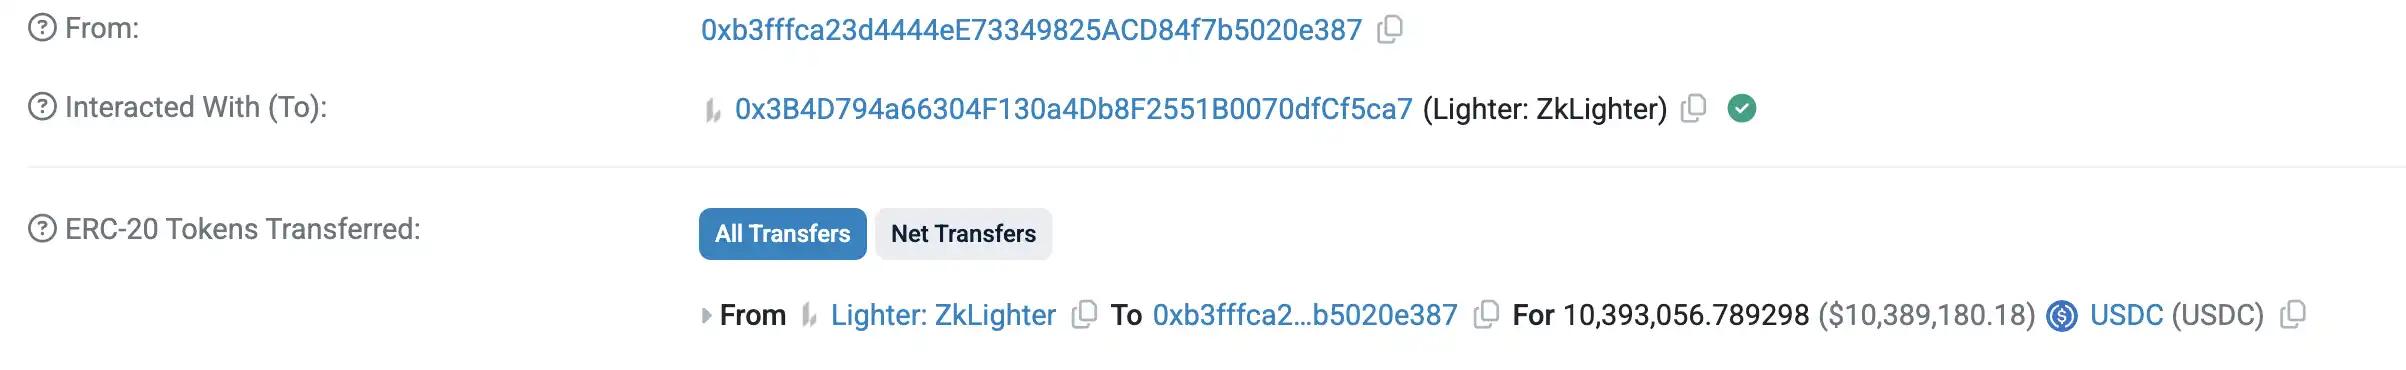
В 18:11:47 первый вывод был завершён. Квитанция о транзакции Ethereum показывает, что контракт основной сети Lighter выплатил атакующему адресу 10 393 056,789298 USDC.
Получив деньги, атакующий снова внёс в Lighter 10 200 USDC и применил ту же схему ко второму аккаунту жертвы 714723.
В 18:25 был создан второй публичный пул. Аккаунт жертвы внёс 1 USDC, атакующий внёс 9999 USDC, после чего снова провёл тест с внутренним переводом 1 USDC и выкупом. В 18:27 пять транзакций по 1 млн USDC и остаток поступили в пул, и атакующий снова выкупил средства. В 18:28:45 был подан второй запрос на вывод около 5,097 млн USDC.
В 18:29 MLM зафиксировал этот отток средств в Telegram-канале.
Поминутные данные Binance зафиксировали последующую распродажу. Бессрочный контракт LITUSDT открылся в 18:29 на уровне $2,725, а к 18:34 достиг минимума $2,3218, откатившись примерно на 14,8% за несколько минут.
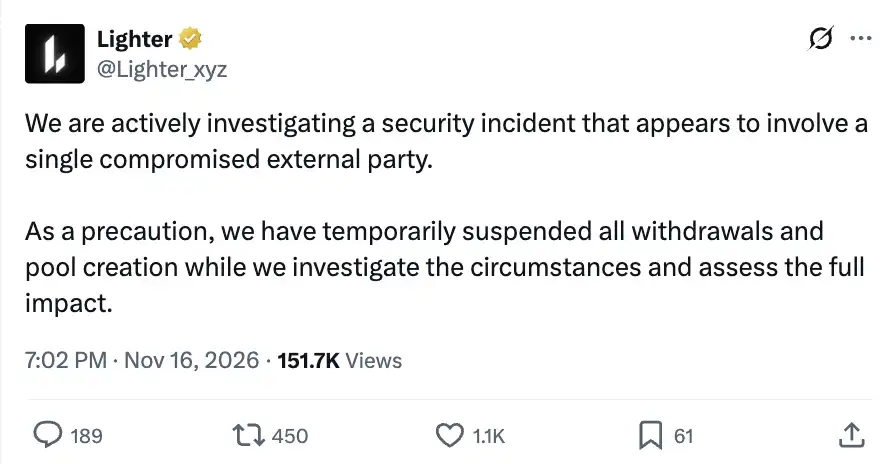
В 19:02 Lighter объявила о расследовании инцидента безопасности, заявив, что, по-видимому, затронуто одно внешнее лицо, и превентивно приостановила все выводы и создание публичных пулов.
Средства попали в Hyperliquid через Arbitrum
После зачисления первого вывода атакующий через шесть транзакций продал около 10,383 млн USDC, получив в общей сложности активы на сумму 5764,47 ETH.
Далее средства начали дробиться порциями по 160 ETH.
Например, подадрес, начинающийся с 0x63d09, в 18:19:59 получил 160 ETH от основного адреса. Менее чем через две минуты этот подадрес вызвал LiFi и выполнил кроссчейн-перевод через LayerSwap.
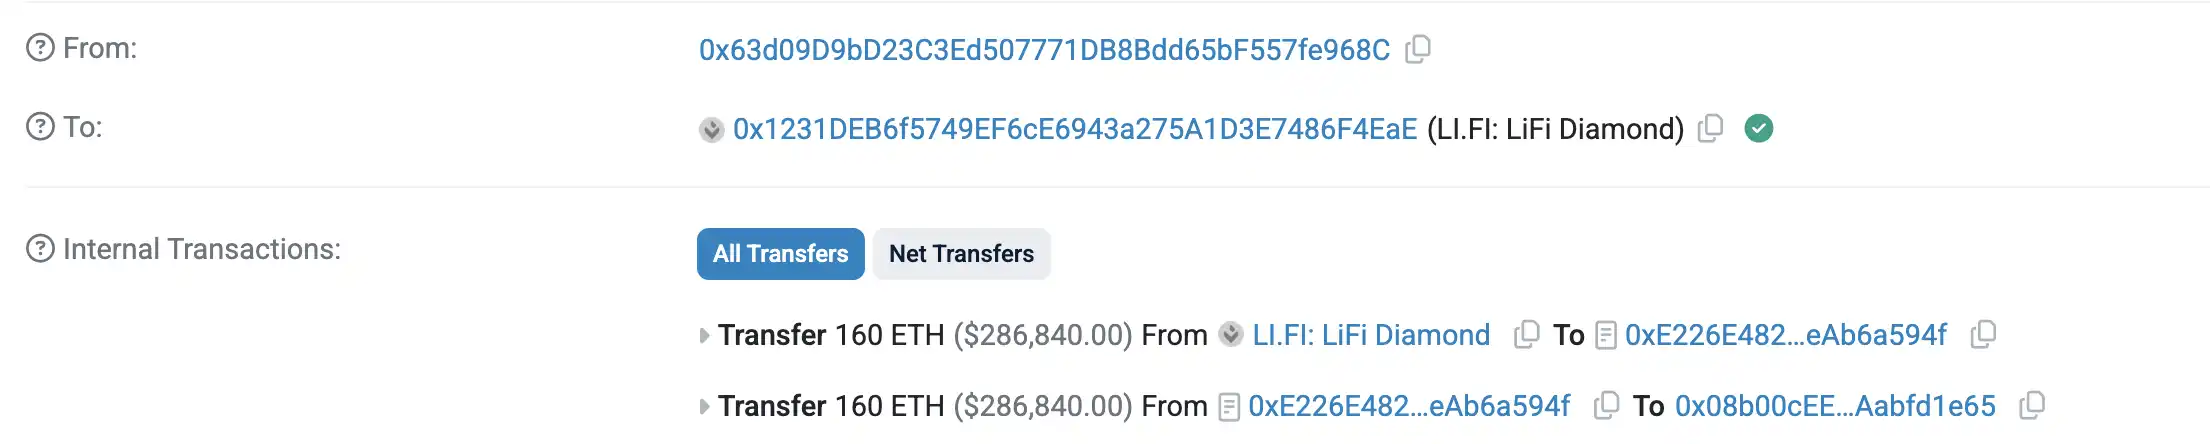
В 18:37 тот же адрес в Arbitrum получил 287 557,5548 USDC; в 18:39 он перевёл точно такую же сумму в мост для депозитов Hyperliquid.
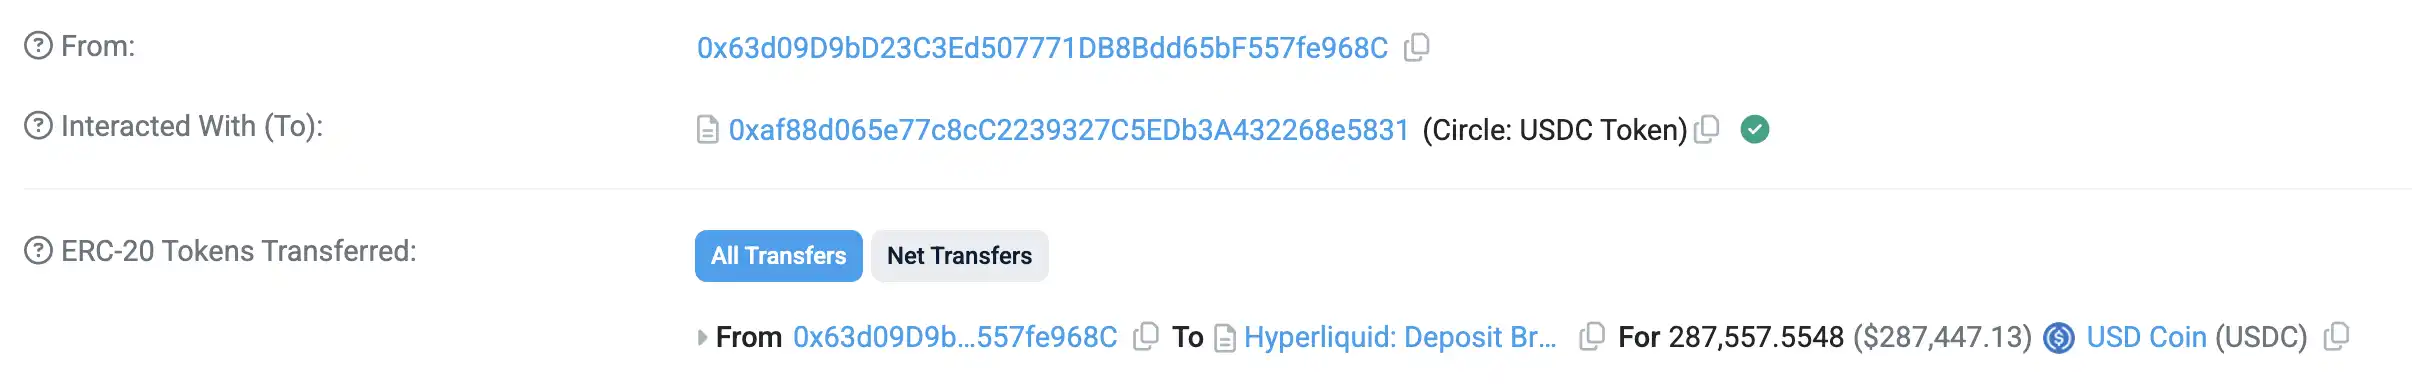
После перевода средств на спотовый счёт Hyperliquid хакер подряд купил 552 монеты XMR1 (Monero).
Другие подадреса хакера повторяли тот же маршрут. ETH переводился из Ethereum через кроссчейн, затем в Arbitrum получали USDC, после чего средства поступали в Hyperliquid для покупки спотового токена XMR1.
Аккаунт жертвы
Теперь о жертве.
Аккаунту Lighter 714710 соответствует адрес Ethereum, который начинается и заканчивается на 0x0d1D. 16 февраля кошелёк Hyperliquid 0xb83de, ранее отмеченный как Abraxas, перевёл на него 0,1 ETH в Arbitrum для пополнения комиссии.
Эта запись подтверждает связь взломанного аккаунта Lighter с Abraxas Capital.
Согласно нашему предыдущему профилю организации, Abraxas Capital была основана в Лондоне в 2002 году Фабио Фронтини и Лукой Челати, выходцами из традиционного банковского сектора. Изначально компания занималась глобальной макроторговлей, а в 2017 году переключилась на цифровые активы. Запущенный в 2018 году Elysium Global Arbitrage Fund начинал с межрыночного арбитража биткоина, а затем расширился до арбитража стейблкоинов. Ончейн-данные показывают, что под управлением организации постоянно находятся активы на сумму более $1 млрд.
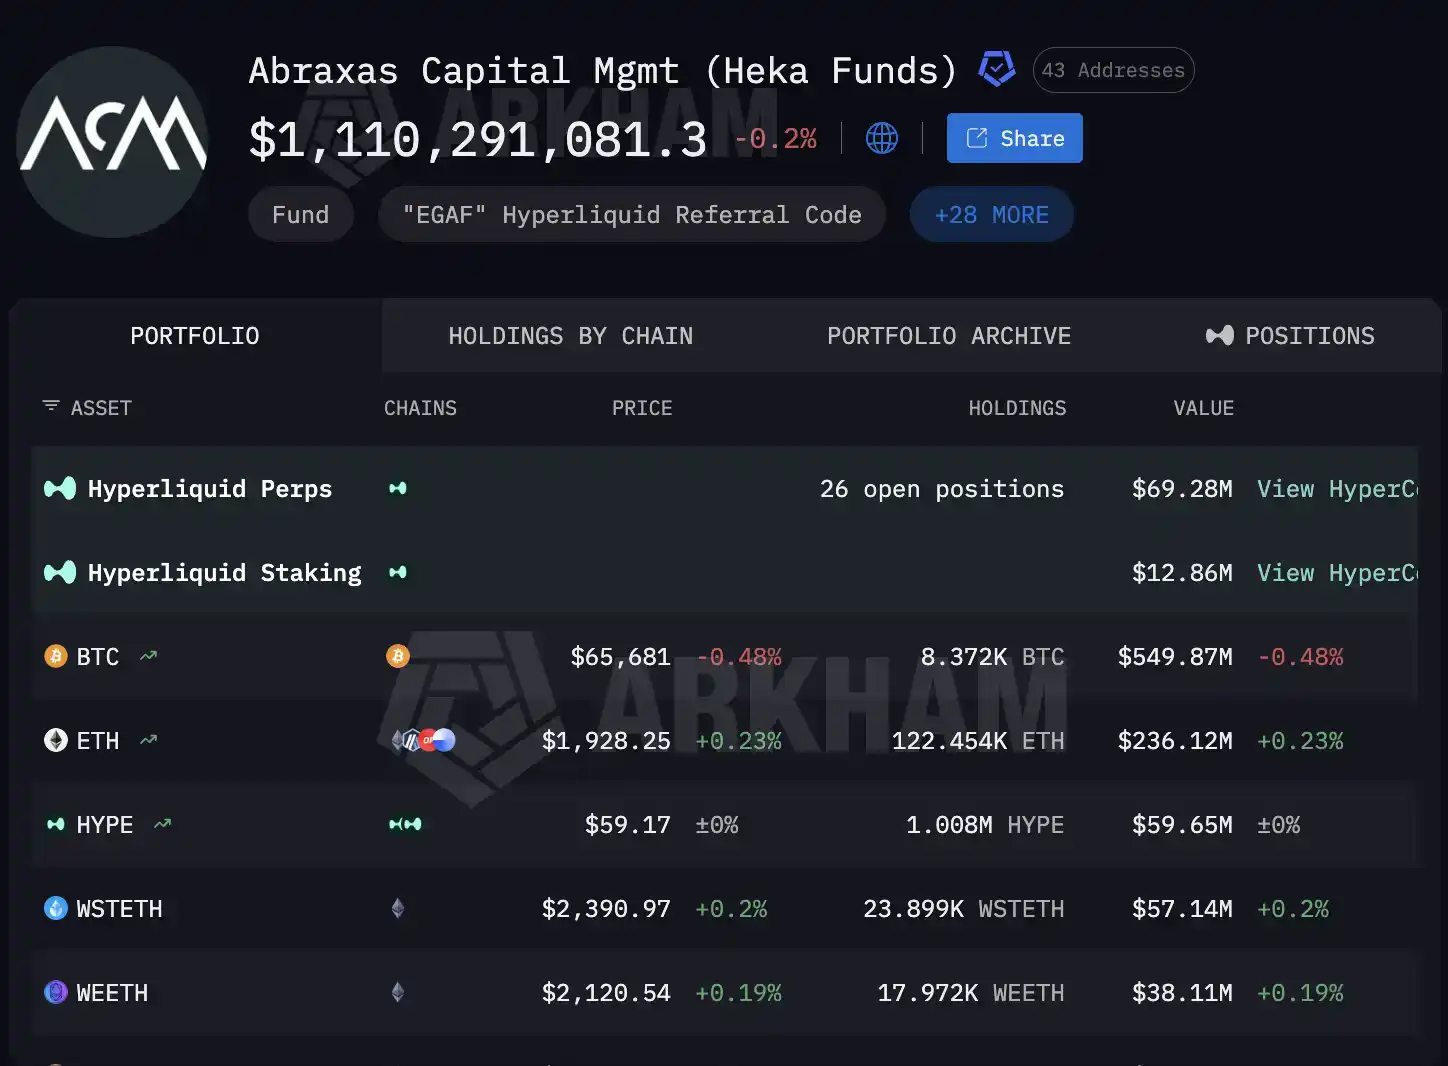
Для таких организаций, полагающихся на программную торговлю, межплатформенное перераспределение активов и оборот средств, хранение API является частью повседневной работы, однако даже при тщательной защите утечка API была использована хакером.
Потрясение от взлома Binance в конце октября ещё не улеглось, а Lighter уже приостановила вывод средств из-за этого инцидента безопасности.
Можно ожидать, что с дальнейшим развитием ИИ ещё больше средств будет уходить с рынка из-за опасений, вызванных частыми инцидентами безопасности. Угроза хакеров останется долгосрочной тенью над криптоиндустрией.
Данный контент предназначен исключительно для информационных и образовательных целей и не является инвестиционным советом, связанным с BTCC. BTCC прилагает все усилия, но не может гарантировать правдивость, точность или оригинальность вышеприведенного контента.