


Раскрытие публичных ключей биткоина может стать главной темой 2027 года
 BlockbeatsАвтор: 0xFacai
Несколько дней назад ведущий исследователь Ethereum Джастин Дрейк призвал индустрию готовиться к «режиму бункера» и переводить активы на новые адреса, публичные ключи которых ещё не раскрыты. Он опасается, что математические прорывы, вызванные ИИ, приведут к практическим атакам на широко используемый алгоритм цифровой подписи ECDSA ещё до того, как реализуется квантовая угроза. В худшем случае у держателей останется всего несколько месяцев.
Когда цены падают, ещё можно рассуждать об оценке и циклах. Но как только безопасность приватных ключей оказывается под сомнением, вопрос становится иным: можно ли вообще считать деньги в кошельке своими? Это подрывает саму основу криптовалют.
Сигнал тревоги
Дрейк опасается сценария, при котором ИИ найдёт неизвестные человечеству математические методы, позволяющие злоумышленникам с помощью существующего оборудования восстановить приватные ключи кошельков из публичной информации. Он описывает восстановление приватного ключа довольно конкретно: например, использование крупного кластера GPU для восстановления целевого приватного ключа примерно за неделю.
Квантовая угроза требует соответствующих аппаратных возможностей. Риск, связанный с ИИ, указывает на алгоритмический прорыв: если у математической задачи, ранее считавшейся трудноразрешимой, появится более эффективный метод решения, прежняя стоимость вычислений снизится. Защитники ждали квантовых компьютеров, а теперь им приходится опасаться и того, что изменятся сами классические алгоритмы.
Эллиптические кривые обладают богатой математической структурой, и именно поэтому Дрейк особенно обеспокоен. Не найдут ли ИИ те решения, которые пока не известны людям? Сможет ли накопленный опыт безопасности дать такие же гарантии в будущем?
Виталик также серьёзно отнёсся к этой возможности. Он распространил опасения и на криптографию на решётках, включая постквантовые схемы вроде ML-DSA. Эти схемы тоже опираются на трудноразрешимость определённых математических задач; если ускоренные ИИ исследования изменят методы их решения, запас прочности, обеспечиваемый текущими параметрами, придётся переоценить.
Поэтому ярлыка «постквантовый» недостаточно, чтобы ответить на все риски ИИ. Виталик скорее склоняется к использованию хеш-конструкций в подходящих подписях и доказательствах, чтобы снизить зависимость от сложных математических структур. Он также напоминает, что у шифрования с открытым ключом есть более жёсткие ограничения, и этот подход нельзя напрямую применить.
Противников заявления Дрейка тоже немало. Главное возражение состоит в том, что названные им «несколько месяцев» звучат слишком сенсационно.
Основатель NEAR Илья признаёт, что ИИ бросает вызов представлениям о математической сложности, но пока не видит существенного изменения графика практических атак на эллиптические кривые. Его особенно беспокоит, что сложные операции миграции создадут для держателей новые риски, и он предлагает сделать смену криптографии стандартной возможностью.
Исследователь криптографии Шон Боуи критикует несоответствие между силой предупреждения и появившимися новыми доказательствами. Эксперты должны помогать непрофессиональным держателям справляться с неопределённостью, а излишне тревожные формулировки дезориентируют людей и подрывают доверие к последующим сообщениям о рисках.
Публичные ключи 30% биткоинов уже раскрыты
Пока идут споры о том, когда атака станет осуществимой, масштаб активов, требующих внимания, уже можно оценить.
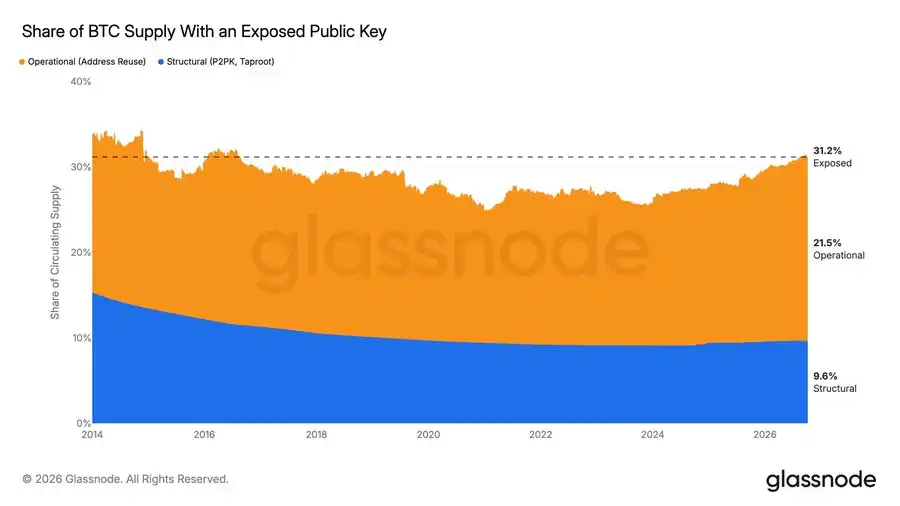
Исследователь Glassnode Рафаэль приводит такие цифры: публичные ключи примерно 6,26 млн BTC уже видны в блокчейне, что составляет 31,2% эмитированного объёма — больше, чем 24,8% в начале 2021 года.
Чтобы понять, почему эта часть BTC оказалась раскрытой, нужно различать публичный и приватный ключи.
Приватный ключ используется для создания цифровой подписи, авторизующей перевод, а публичный ключ — для проверки подписи сетью. Раскрытие публичного ключа само по себе соответствует замыслу криптографической системы: безопасность опирается на то, что из публичного ключа трудно вычислить приватный. Если достаточно мощный квантовый компьютер изменит это условие, уже раскрытые публичные ключи станут материалом для атак.
Часть BTC-адресов изначально показывает в блокчейне только хеш публичного ключа, временно не раскрывая сам ключ. Но когда держатель тратит средства, публичный ключ раскрывается. Если после этого деньги остаются под контролем того же ключа или на этот адрес продолжают поступать средства, остатки оказываются связаны с уже раскрытым публичным ключом.
Именно к такому раскрытию приводит повторное использование адресов. По подсчётам Рафаэля, эта часть составляет около 4,33 млн BTC. Перевод средств на новые подходящие адреса, где публичный ключ по-прежнему скрыт за хешем, может снизить текущую долгосрочную уязвимость.
Ещё около 1,94 млн BTC находятся в иной ситуации: их публичные ключи раскрываются напрямую из-за типа скрипта. Ранние P2PK записывали публичный ключ прямо в блокчейн, а выходы Taproot также раскрывают публичный ключ. У таких средств ключ виден, даже если они ещё не были потрачены. Для работы с ними нужно учитывать структуру адреса, а не только то, использовался ли он.
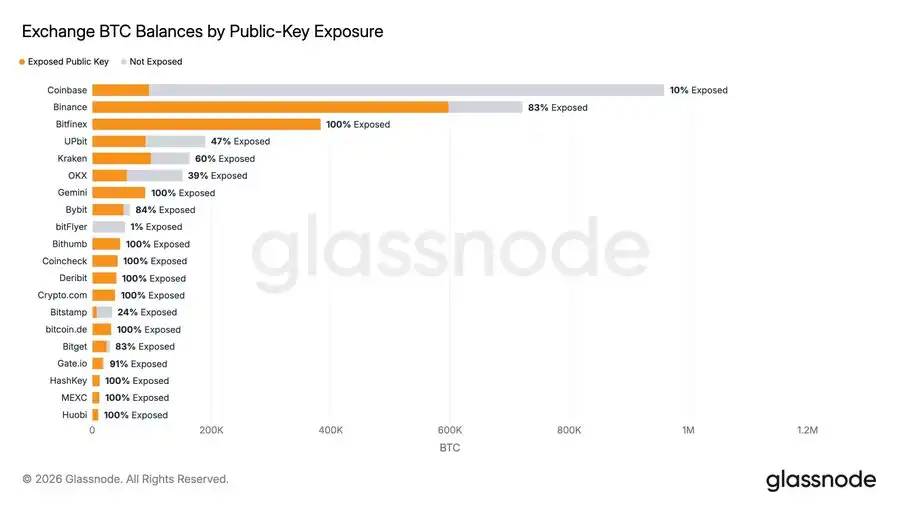
Биржи — относительно большая группа, способная действовать. Среди помеченных биржевых балансов публичные ключи видны примерно у 1,79 млн BTC, что составляет 57% этих балансов — больше, чем 55% в мае. С момента майского отчёта общий объём раскрытых средств вырос примерно на 222 тыс. BTC, тогда как новое предложение BTC за тот же период составило лишь около 64 тыс. BTC.
Уменьшение раскрытия ещё не заменяет полную модернизацию криптографии. Средства, чьи публичные ключи временно скрыты, всё равно столкнутся с окном атаки в будущем, когда будут потрачены и ключи раскроются. Но эти данные по крайней мере показывают, что часть защитных мер можно выполнить заранее и что прогресс в этой области можно отслеживать.
Некоторые из-за этого отказываются от криптовалют
Такая неопределённость уже заставила некоторых инвесторов потерять интерес.
Трейдер metavestor написал в Twitter, что продал большую часть своих спотовых активов. Он не хочет каждый раз, увидев новости об успехах ИИ в математике, гадать, не понесёт ли он необратимые потери, и не хочет при каждой транзакции со старого биткоин-адреса подозревать, что приватный ключ уже взломан.
Изначально он пришёл в криптовалюты как технологический оптимист, а теперь предпочитает сосредоточиться на ИИ и биотехнологиях. Продолжать держать криптовалюту для него означает шортить прогресс ИИ. Даже если он пропустит следующий бычий рынок, он готов с этим смириться — есть и другие активы для торговли.
Аргумент «банки тоже зависят от криптографии» не развеял его опасений. В последующих пояснениях он подчёркивает наличие у банков команд безопасности и защитных возможностей, а также надеется на возможность возврата средств и государственную помощь после крупной атаки. В отношении ончейн-активов такой уверенности у него нет.
Атаке даже не требуется, чтобы все криптографические системы одновременно перестали функционировать. Достаточно, чтобы стоимость восстановления приватного ключа конкретного адреса была ниже стоимости доступных активов, — и у злоумышленника появится мотив попробовать. На распределение рисков влияют и то, насколько легко вывести активы, насколько просто монетизировать атаку и можно ли вернуть потери.
Однако есть и контраргумент: на раннем этапе биткоин тоже сталкивался с рисками выживания — связанными с хранением, принятием и регулированием, и готовность инвесторов принимать эти риски была частью источника доходности. Само по себе наличие риска не определяет, стоит ли держать актив.
Оппоненты также не согласны с тем, что государственную помощь можно заранее рассматривать как гарантию. Если доверенные институты в целом окажутся под более сильным давлением атак, относительная ценность валюты без разрешений может быть переоценена. По мнению оппонентов, предупреждение Дрейка подтолкнёт индустрию к более серьёзным превентивным мерам, и в итоге такие изменения могут оказаться полезными.
Кто-то готов принимать пока трудноизмеримые риски, а кто-то считает, что затраты сил на непрерывный мониторинг уже превышают ожидаемую выгоду.
Однако между личным решением выйти и выводом о том, что у всей индустрии нет будущего, нужно ещё оценить, что могут сделать защитники.
Перестройка
У криптоиндустрии уже есть конкретные меры для реагирования на угрозу.
Предложение Ethereum EIP-8141 пытается сделать проверку аккаунтов программируемой, чтобы аккаунт мог выбирать, как подтверждать авторизацию транзакции, и меньше зависел от фиксированного алгоритма подписи. По словам члена Ethereum Foundation binji, дальнейшая дорожная карта включает и цель создания минимально жизнеспособного квантово-устойчивого L1.
Смысл такой криптографической гибкости в том, чтобы оставить системе пространство для смены способа верификации. Долгосрочное владение активами не должно означать вечную зависимость от одного набора алгоритмов, выбранного сегодня.
Джейкоб Крич из Solana описывает метод восстановления на основе секретного сида. Ключи подписи выводятся из сида, и он надеется, что законный владелец сможет доказать знание сида через хеш-доказательство, а затем перейти на новую схему подписи.
Модель аккаунтов NEAR, о которой рассказывает Илья, также подчёркивает управление ключами и их ротацию. По его словам, NEAR уже поддерживает ML-DSA и планирует добавить хеш-схемы. С учётом опасений Виталика по поводу криптографии на решётках возможность продолжать корректировать способ аутентификации сама по себе ценнее, чем обещание безопасности какого-то одного алгоритма.
Эти подходы ещё не гарантируют, что все средства успеют вовремя пройти обновление. Кошелькам нужна совместимость с новыми способами проверки, институтам — организация миграции кастодиальных активов, а держателям — сохранность средств в процессе операций. Виталик особо отмечает, что лично он потерял больше денег из-за ошибочных миграций, чем из-за хакерских атак. Защита должна учитывать и эти издержки.
Но способности ИИ также будут использованы в защите. binji отмечает, что ИИ может ускорить криптографические исследования и помогать с формальной верификацией, подвергая реализации более строгим проверкам. Более мощные инструменты могут помогать искать методы атак, а могут и находить ошибки и проверять новые схемы.
ИИ также усилит атаки с выдачей себя за другого, обманом и социальной инженерией. Даже если криптография достаточно сильна, люди, обладающие критическими полномочиями, всё равно останутся под ударом. Система, способная обновлять основу безопасности и одновременно снижать последствия компрометации отдельного человека или организации, сохранит ценность и перед лицом более мощного ИИ.
Это и причина сохранять относительный оптимизм. Технический прогресс одновременно меняет возможности атаки, возможности защиты и потребность людей в доверенных системах; нельзя зафиксировать только два последних фактора и экстраполировать прогресс атакующего до финального исхода.
Рассматривая эти изменения, можно сказать, что модернизация криптографии и миграция кастодиальных активов станут важными темами 2027 года.
Чувство безопасности в криптоиндустрии придётся выстраивать заново. Система, способная постоянно обновлять основу безопасности и снижать концентрацию критических полномочий, в эпоху ИИ будет только ценнее.
Данный контент предназначен исключительно для информационных и образовательных целей и не является инвестиционным советом, связанным с BTCC. BTCC прилагает все усилия, но не может гарантировать правдивость, точность или оригинальность вышеприведенного контента.