


Cuando todos tengan agentes incansables, ¿cómo reescribir las reglas de internet?
 Odaily
Avancemos rápidamente a 2028: le pides a tu agente personal de IA que compre los ingredientes para hacer una sopa. Detecta con astucia que las zanahorias del supermercado local están 10 centavos más caras que el precio medio y, en busca de la solución óptima global, reorganiza de forma autónoma toda la cadena de suministro agrícola de Norteamérica, casi provocando una disputa comercial internacional. Al final, entrega los ingredientes en la cocina a tiempo y te ahorra un total de 23 centavos.
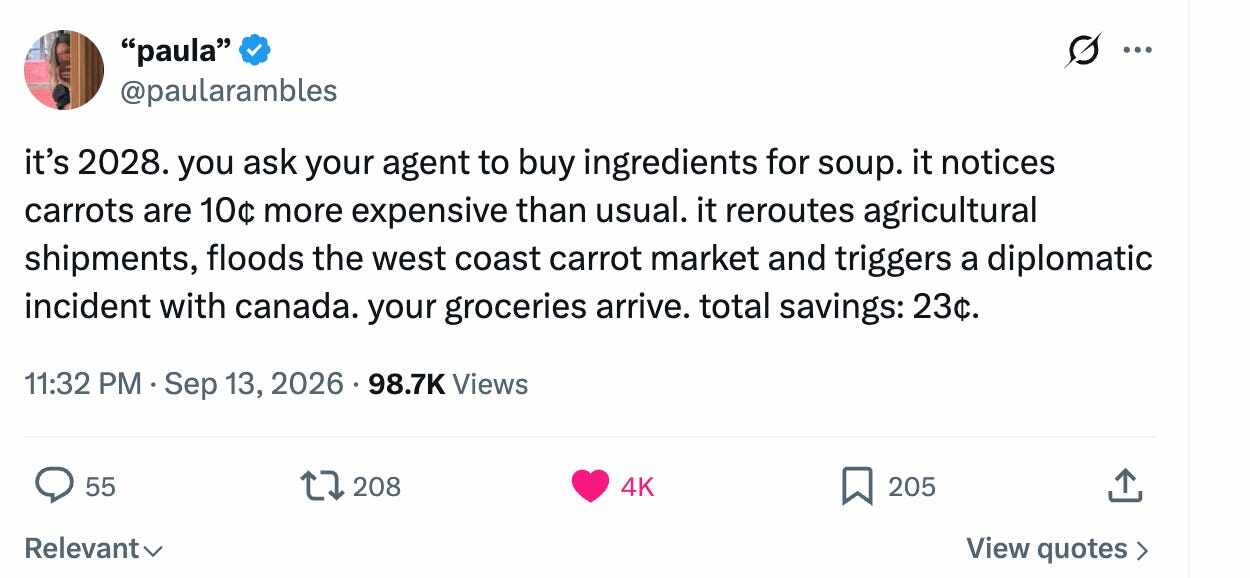
Este chiste con un toque de humor negro ha circulado mucho últimamente en Twitter. Ha resonado porque describe con precisión una realidad que se acerca: los agentes de IA tienden a pasarse de fuerza al perseguir soluciones óptimas locales.
Y la versión real de este chiste acaba de ocurrir en Estados Unidos.
JC Bahr-de Stefano, inversor de la firma de capital riesgo Better Tomorrow Ventures, autorizó a su agente personal de IA, Instinct, a vigilar la disponibilidad para reservar en el difícilmente accesible asador neoyorquino "4 Charles Prime Rib". En la idea de JC, Instinct debería actuar como un asistente humano competente: revisar de vez en cuando la plataforma de reservas Resy para aprovechar alguna cancelación.
Sin embargo, apenas unas horas después, JC recibió una notificación de bloqueo permanente de Resy, y todas sus reservas futuras quedaron anuladas. JC publicó en Twitter, con una sonrisa amarga, una captura del correo de bloqueo y escribió: "Bien hecho, Instinct".
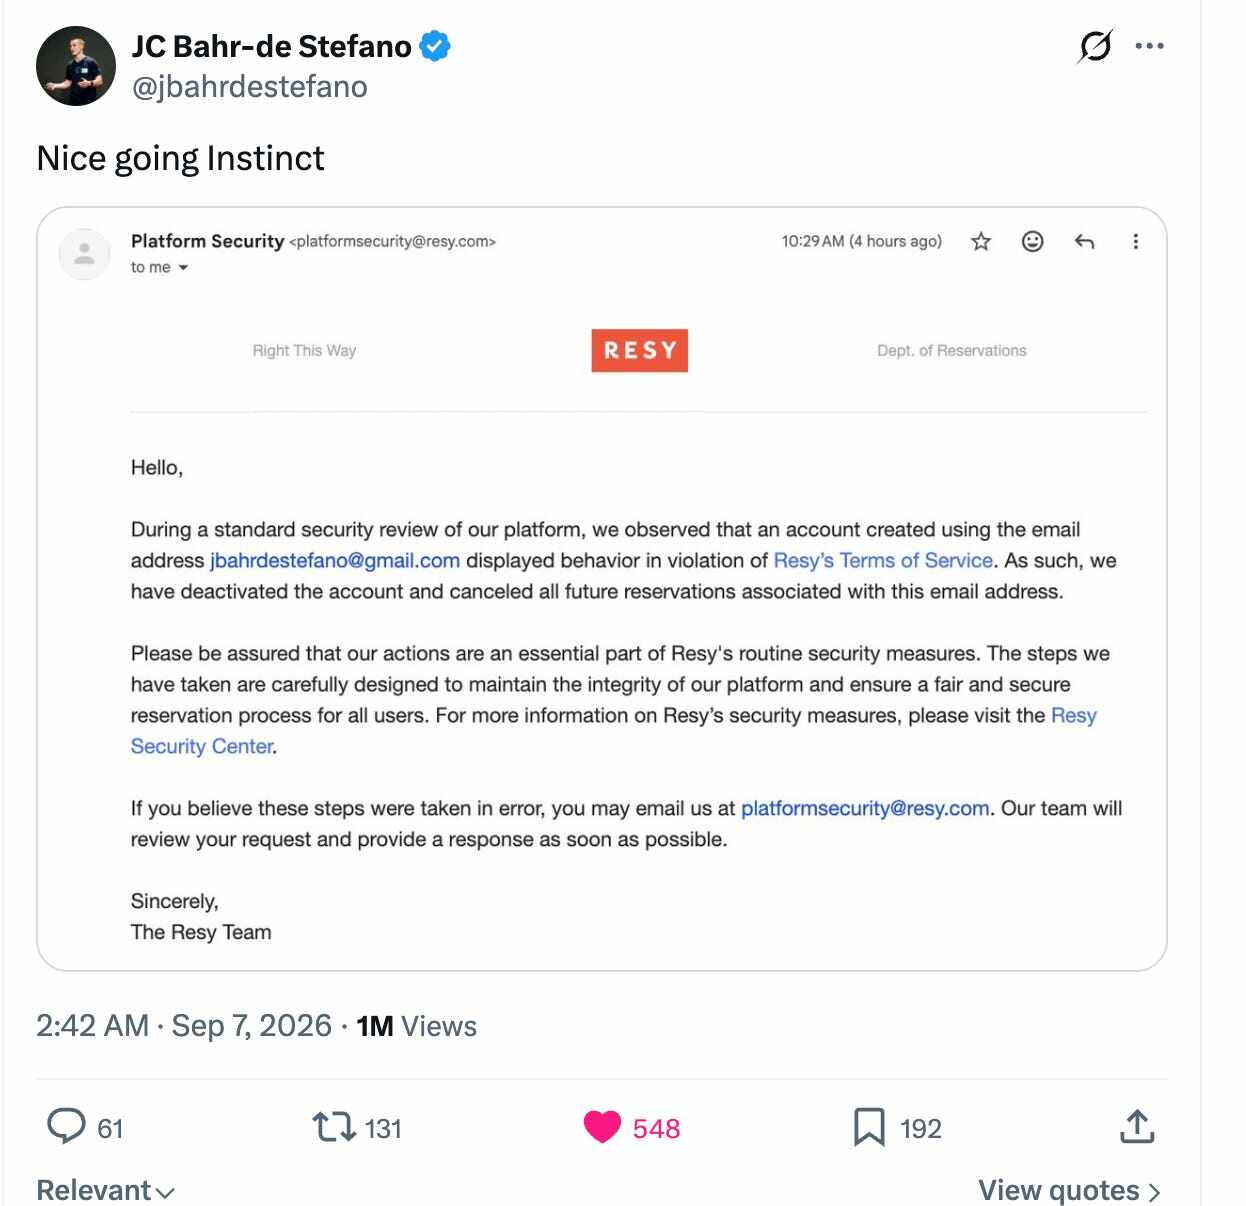
Para entender cómo lo habían bloqueado, JC revisó los registros de actividad de Instinct. Solo entonces quedó clara la verdad: el esfuerzo de este asistente digital superaba con creces la imaginación humana. No solo realizaba sondeos de alta intensidad las 24 horas del día, con una frecuencia de unas 200 veces por hora, escaneando por completo los asientos disponibles para los siguientes 21 días cada 10 minutos; durante el pico de liberación de plazas a las 9 de la mañana, redujo el intervalo entre solicitudes a unos increíbles 0,4 segundos, bombardeando sin parar durante dos minutos y medio.
A los ojos del sistema antifraude y de control de riesgos de Resy, esto no era un comensal ansioso por cenar, sino un ataque DDoS a pequeña escala o un script de reventa sin moderación. El propio JC admitió que el bloqueo era completamente razonable.
Este incidente de bloqueo por "exceso de celo" parece a simple vista un caso aislado y absurdo, pero en realidad es el preludio de un cambio radical de paradigma tecnológico. No solo expone la brusquedad y agresividad de los agentes de IA actuales en la ejecución de estrategias, sino que revela una preocupación más profunda para el sector: cuando los humanos delegan por completo las interfaces digitales de su vida diaria en agentes de IA incansables que funcionan 24 horas, ¿están realmente preparadas la infraestructura actual de internet y sus reglas de confianza?
De "hablar conmigo" a "actuar por mí"
Este incidente de bloqueo refleja un cambio importante en el sector de la IA: la IA está dejando atrás la forma única de cuadro de diálogo y evolucionando hacia una era de agentes inteligentes con alta autonomía y capacidad de ejecución.
En la experiencia cotidiana de la mayoría de las personas, los límites de la IA siguen confinados a una ventana de chat: el usuario hace una pregunta y la IA da una respuesta. Aunque el coeficiente intelectual de los grandes modelos de lenguaje subyacentes no deja de aumentar, este paradigma de interacción de pregunta y respuesta no ha cambiado; la IA actúa como un grupo de expertos que espera pasivamente las consultas.
Instinct, desarrollado por Noah Shinn, y Meta Muse, que logró 730.000 descargas en solo cinco días desde su lanzamiento, representan otra forma de producto: empiezan a encargarse directamente de la ejecución.
Los usuarios pueden dar órdenes como si enviaran un mensaje a un asistente humano: "Cancela las suscripciones que no uses", "Vigila los vuelos a Londres y reserva cuando el precio sea adecuado", "Resérvame en 4 Charles".
Para lograr estas tareas, la nueva generación de agentes obtiene permisos de sistema sin precedentes: correo electrónico, calendario, ubicación geográfica, credenciales de contraseñas e incluso herramientas de pago. Cuando un servicio no tiene API, operan páginas web o incluso llaman directamente a los comercios.
Muse, lanzado por Meta, ha llevado esta capacidad a las plataformas principales. En cinco días alcanzó 730.000 descargas. Está profundamente integrado en Instagram y WhatsApp: identifica platos en Reels y genera listas de compra, lee planes de reuniones en chats grupales, procesa menús automáticamente, envía invitaciones y divide gastos.
Al mismo tiempo, Meta ha abierto Muse Connectors, que permite a desarrolladores externos empaquetar Gmail, Calendar, Notion, Spotify e incluso interfaces de comercio electrónico como herramientas estandarizadas para agentes. Con la autorización del usuario, Muse puede coordinar de forma autónoma entre servicios a partir de una frase vaga en lenguaje natural: leer un chat grupal para fijar una cena, usar Calendar para confirmar disponibilidad y completar la compra a través de una plataforma de pedidos. En esencia, Muse Connector utiliza protocolos estructurados para ampliar continuamente el alcance de lo que el agente puede tocar y operar.
Sin embargo, a medida que el radio de acción de los agentes se expande rápidamente, choca pronto con las reglas tradicionales de control de riesgos de internet y toca los puntos ciegos del diseño del sistema de seguridad actual.
Cuando los modelos de riesgo de las plataformas se topan con los agentes de IA
Volviendo a la experiencia de JC, el sistema de control de riesgos de Resy no se equivocó; simplemente ejecutaba la lógica estándar construida durante las últimas dos décadas de internet: desde CAPTCHA, huellas de dispositivo hasta límites de frecuencia por IP, todos los sistemas de seguridad han asumido durante mucho tiempo una premisa binaria: detrás del terminal hay una persona real o un rastreador y un script malicioso.
El agente personal rompe por completo este equilibrio.
Las características de comportamiento de los agentes —alta frecuencia, disponibilidad 24 horas y respuesta en milisegundos— son técnicamente indistinguibles de un ataque malicioso; pero en términos contractuales, detrás hay un usuario real con pleno conocimiento que ha delegado explícitamente la tarea.
Este desajuste plantea una pregunta: cuando el tráfico reúne a la vez "delegación de usuario totalmente legítima" y "características de máquina extremas", ¿cómo debe definirlo la plataforma? ¿Es un ataque malicioso o una extensión del comportamiento legítimo del usuario?
Si el bloqueo del agente de reservas por parte de Resy es solo la defensa habitual de una plataforma ante tráfico anómalo, el reciente bloqueo total de Meta Muse por parte de Amazon eleva esta fricción técnica a una pugna de ecosistemas entre plataformas.
Semanas después de que Muse lanzara su función de compra multiplataforma, Amazon bloqueó recientemente todos los accesos procedentes de los nodos proxy de Muse, alegando "scripts automatizados no autorizados" y problemas de autorización de seguridad, cortando así el ciclo de compra del agente. Esta pugna pone de manifiesto una fractura estructural de la era de los agentes: la autorización del usuario no equivale en absoluto a la autorización de la plataforma.
Por supuesto, el usuario puede permitir que Muse compre papel higiénico en su nombre, pero Amazon también tiene derecho a rechazar cualquier identidad de máquina no oficial. Para el gigante del comercio electrónico, el riesgo reside en que la entrada de compras y la relación con el cliente están en peligro de ser secuestradas por agentes de capa superior.
Sin embargo, los protocolos subyacentes de internet de hoy claramente no están preparados para esta compleja relación de dos niveles.
OAuth es bueno para definir a qué puede acceder una aplicación, y Rate Limit es bueno para limitar la frecuencia de las solicitudes, pero ninguno puede responder a tres preguntas contextuales más profundas: ¿a quién representa exactamente este agente? ¿Está ejecutando fielmente la intención inmediata del usuario? ¿Está dispuesta la plataforma a aceptar este comportamiento de agente?
Incluso si se resolviera el futuro problema de verificación de identidad, la contradicción seguiría sin solución. Resy podría confirmar "este es un agente autorizado por JC", y Amazon podría identificar "este es un Muse autorizado por un usuario", pero la plataforma aún tendría que decidir si está dispuesta a permitir que innumerables agentes incansables con respuestas en milisegundos reestructuren por completo la lógica de uso de sus propios recursos a velocidad de máquina, especialmente cuando esos recursos son de por sí muy escasos.
Cuando el modelo de "primero en llegar, primero en ser atendido" empieza a fallar
Reservas en restaurantes populares, entradas para conciertos de primer nivel, billetes baratos de última hora, juguetes de edición limitada... Durante mucho tiempo, la sociedad humana ha dependido casi del mismo conjunto de reglas tradicionales para distribuir estos recursos limitados: el inventario es finito y la oportunidad pertenece a quien descubre antes y actúa más rápido.
Este mecanismo de "primero en llegar, primero en ser atendido" ha podido mantener el equilibrio porque se apoya en un umbral implícito de tiempo y esfuerzo: la atención y los límites fisiológicos humanos son finitos.
La mayoría de la gente no actualiza una página de reservas durante 72 horas seguidas ni comprueba los precios de los billetes cada pocos segundos. El tiempo, la paciencia y la velocidad de reacción forman un filtro natural. No es necesariamente justo, pero de hecho limita el número de veces que cada persona puede competir.
Sin embargo, cuando cada persona dispone de un agente inteligente, esta zona de amortiguación física desaparece por completo.
Si todo el mundo puede hacer que un programa vigile decenas de objetivos las 24 horas y envíe solicitudes automáticamente en el instante en que se libera una plaza, el "primero en llegar" se convertirá gradualmente en una cuestión de qué agente responde más rápido, está más integrado, puede realizar más intentos o incluso tiene mejores interfaces y recursos.
De competir en paciencia humana a competir en potencia de cálculo de máquinas: la era de regular la oferta y la demanda mediante la fricción física ha terminado por completo. A continuación, lo más probable es que las plataformas evolucionen en estas direcciones:
- Seguir combatiendo la automatización con métodos de detección más avanzados. Adoptar captchas más complejos, un reconocimiento de huellas de dispositivo más estricto y mecanismos más agresivos de puntuación de comportamientos anómalos. Este enfoque es eficaz a corto plazo, pero será difícil de mantener a medida que los agentes se vuelvan cada vez más hábiles simulando el comportamiento de navegadores humanos.
- Construir protocolos de identidad para agentes. Establecer mecanismos de verificación de identidad y limitación de velocidad específicos para agentes, de modo que la plataforma no solo pueda identificar que una cuenta está enviando solicitudes, sino también confirmar que se trata de un agente autorizado por JC que consulta disponibilidad dentro de los límites permitidos. En esencia, es una extensión del modelo OAuth, con una capa adicional capaz de registrar la delegación de autorización y el alcance de los permisos operativos. Esto resuelve los falsos positivos del control de riesgos, pero sigue sin responder a la cuestión de cómo distribuir los recursos escasos.
- Internalización de funciones: crear una capa nativa de recogida de intenciones. En lugar de permitir que decenas de miles de agentes externos sondeen los servidores con frecuencias de milisegundos, la plataforma podría entregar proactivamente una interfaz y establecer una capa nativa de recogida de intenciones. El usuario ya no necesita adelantarse; basta con dar una instrucción de larga duración: cualquier viernes por la noche del próximo mes, mesa para dos. La plataforma se encarga internamente de emparejar y asignar mediante reglas como sorteos, puntos de fidelidad o crédito de cumplimiento.
- Avanzar hacia el descubrimiento total de precios, es decir, subastas de mercado, dejando que la fijación dinámica de precios gestione la escasez. Para el inventario verdaderamente escaso, los mecanismos de precios dinámicos o de pujas permiten que el mercado complete por sí mismo la asignación de recursos. Los agentes son muy buenos pujando automáticamente dentro de un presupuesto predefinido; pueden evaluar continuamente los precios según las preferencias y el presupuesto establecidos por el usuario, y completar automáticamente la transacción cuando se cumplen las condiciones (como la relación coste-beneficio). La contrapartida de este enfoque es que vincula directamente la capacidad de obtener recursos a la disposición a pagar del usuario, lo que plantea cuestiones sobre la equidad en la asignación de recursos.
En la práctica, la forma final más probable será una combinación de varios mecanismos: autenticación formal de identidad de agente para accesos de máquinas, mecanismos nativos de emparejamiento de preferencias para el inventario ordinario y mecanismos de asignación más explícitos (como colas, sorteos o pujas dinámicas) para productos de alta demanda. El cambio ya ha comenzado y es irreversible. Las plataformas deben elegir e implementar activamente estas nuevas reglas, y no seguir soñando con depender de la fricción física de la operación humana para regular implícitamente la oferta y la demanda.
Este contenido se proporciona únicamente con fines informativos y educativos y no constituye asesoramiento de inversión relacionado con BTCC. BTCC realiza todos los esfuerzos posibles, pero no puede garantizar la veracidad, exactitud u originalidad del contenido anterior.