เหตุการณ์แฮ็กบัญชีสถาบันมูลค่า 1 พันล้านบน Lighter
 Blockbeats
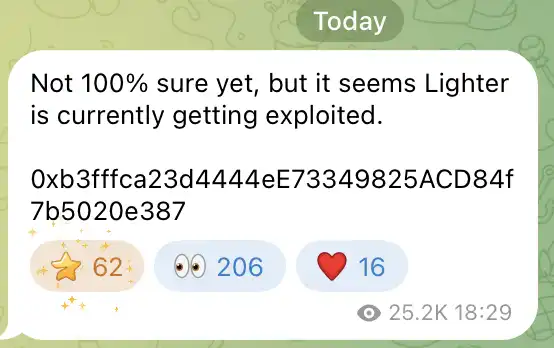
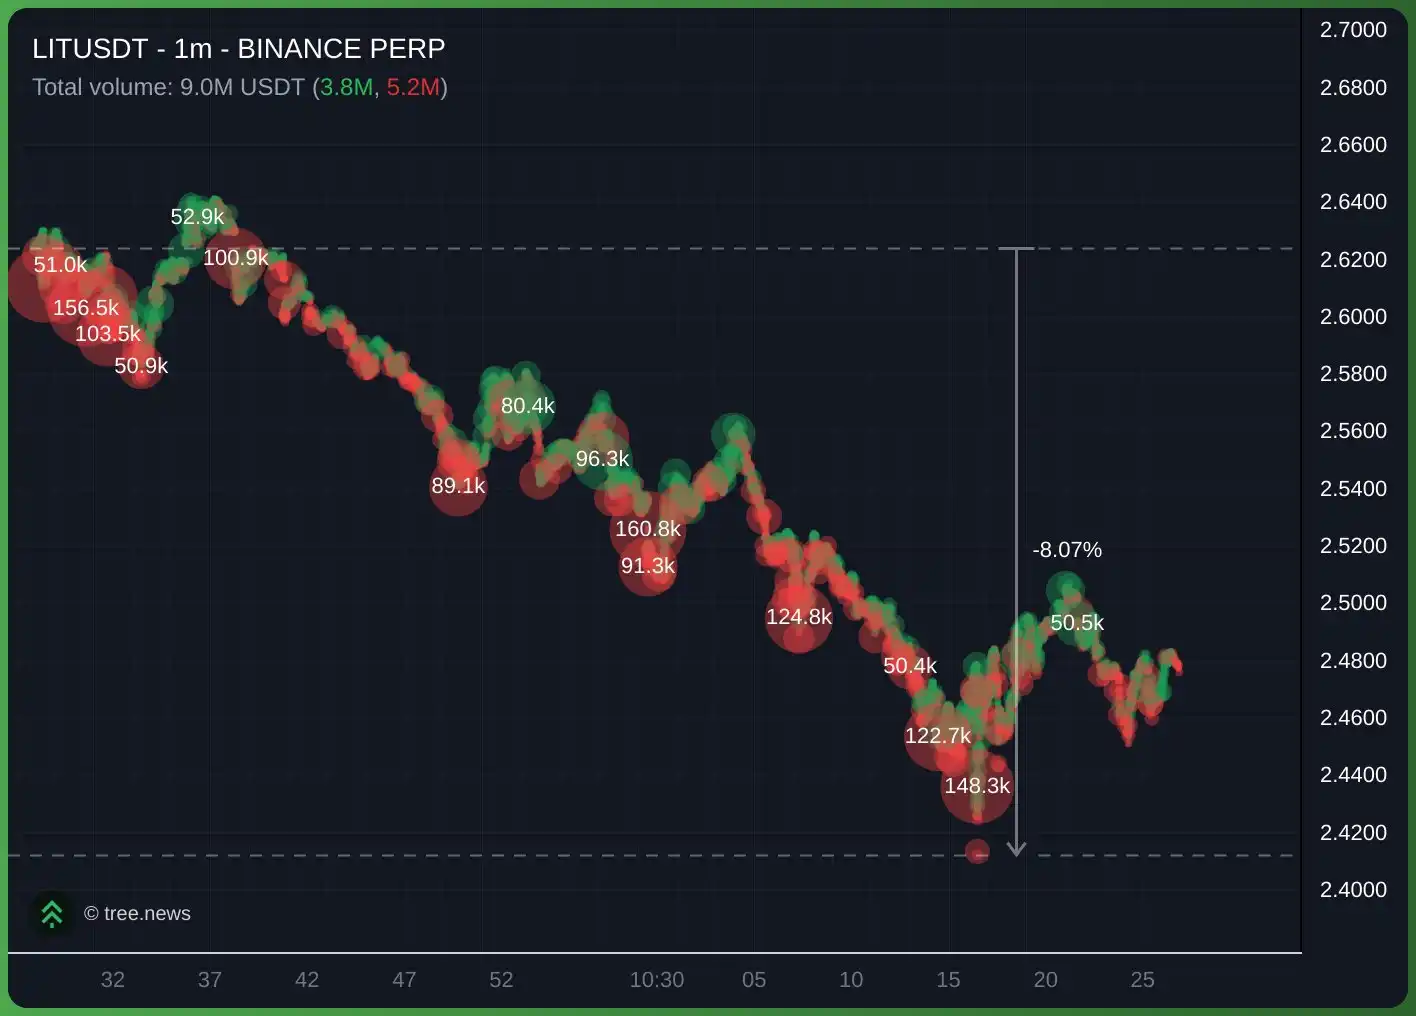
ช่วงเย็นวันที่ 16 พฤศจิกายน นักสืบบนเชน MLM ตรวจพบการถอน USDC จำนวน 10.39 ล้านดอลลาร์สหรัฐฯ ที่ผิดปกติบน Lighter ทำให้ Lighter ตกเป็นเป้าสายตาจากเหตุการณ์ด้านความปลอดภัย กระเป๋าเงินที่เริ่มต้นด้วยเงินเพียงประมาณ 10,000 ดอลลาร์สหรัฐฯ ถอนเงินจำนวนมากออกจากแพลตฟอร์ม แลกเปลี่ยนเป็น ETH อย่างรวดเร็ว แล้วกระจายไปยังที่อยู่ต่าง ๆ ในขณะเดียวกัน ราคา LIT ร่วงลงประมาณ 8% ในช่วงสั้น ๆ
ข่าว "Lighter ถูกแฮ็ก" แพร่กระจายอย่างรวดเร็ว แต่เมื่อเส้นทางของเงินทุนค่อย ๆ ชัดเจนขึ้น การวิเคราะห์ในภายหลังชี้เป้าหมายการโจมตีไปที่บัญชีสถาบัน และเบาะแสชี้ไปที่ Abraxas Capital ผู้โจมตีคาดว่าได้คีย์ API การเทรดของบัญชีนั้นมา แล้วใช้ประโยชน์จากการออกแบบสิทธิ์ของพูลสาธารณะ โอนเงินในบัญชีไปยังมือของตนเอง ตัวโปรโตคอล Lighter เองไม่ได้ถูกแฮ็ก
การโจมตีเริ่มจากการทดสอบจำนวนเล็กน้อย
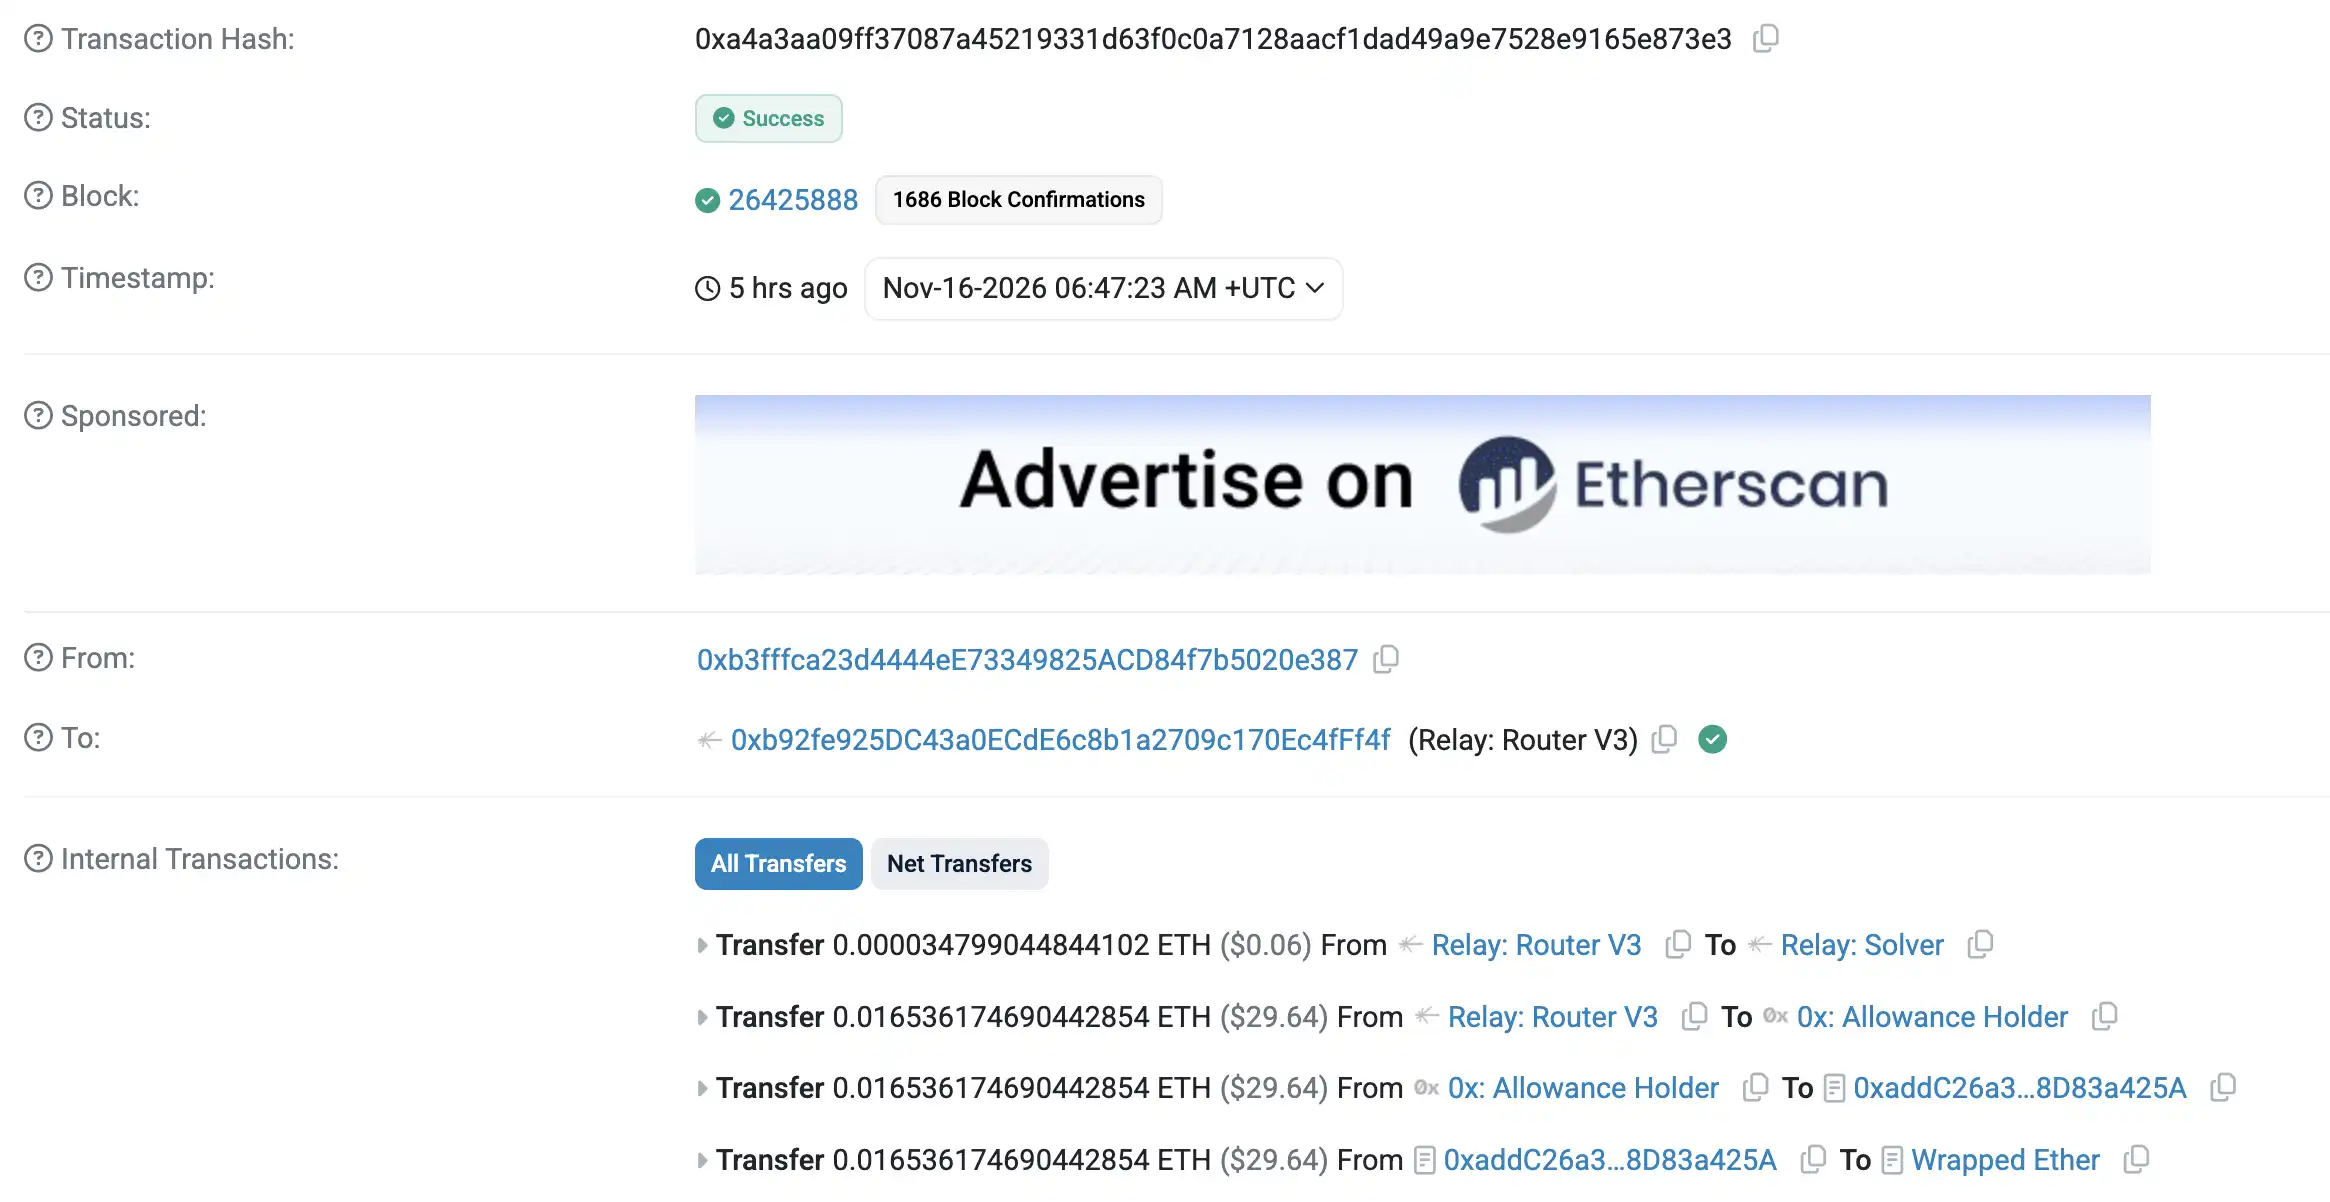
ที่อยู่ของผู้โจมตีคือกระเป๋าเงินที่ลงท้ายด้วย 0xb3ff ซึ่งตรงกับบัญชี Lighter #769455 การเตรียมการของมันเกิดขึ้นก่อนการแจ้งเตือนจากชุมชนหลายชั่วโมง
เวลา 14:47:23 ที่อยู่นี้ทำการแลกเปลี่ยน ETH จำนวนเล็กน้อยเป็น 29.959999 USDC ผ่าน Relay แล้วฝากเข้าสู่ Lighter โดยตรง
เวลา 16:45 น. USDC ประมาณ 10,500 ดอลลาร์สหรัฐฯ ถูกโอนข้ามเชนมายังที่อยู่นี้ เวลา 17:35 น. ผู้โจมตีฝาก 10,200 USDC เข้าสู่ Lighter เริ่มเตรียมการดำเนินการรอบแรก
เวลา 17:40:10 บัญชี Lighter 714710 (บัญชีที่ถูกแฮ็ก) สร้างพูลสาธารณะที่มีค่าธรรมเนียม 0 ในตอนแรก บัญชีที่ถูกแฮ็กซื้อส่วนแบ่งพูลด้วย 1 USDC ส่วนผู้โจมตีนำ 9,999 USDC ใส่ในพูล ได้ส่วนแบ่ง 99.99%
การจัดเตรียมนี้ใช้ประโยชน์จากสองสถานะของพูลสาธารณะ
สำหรับผู้สร้างพูล (บัญชีที่ถูกแฮ็ก) พูลสาธารณะเป็นบัญชีภายใต้ที่อยู่ Ethereum ของตนเอง สามารถโอนเงินภายในผ่าน API ได้โดยไม่ต้องลงนามเพิ่มเติม สำหรับผู้เข้าร่วมภายนอก พูลสาธารณะอนุญาตให้ซื้อส่วนแบ่งและไถ่ถอนสินทรัพย์ตามสัดส่วนการถือครอง
การซื้อปกติจะได้ส่วนแบ่งตามสัดส่วน แต่ครั้งนี้บัญชีที่ถูกแฮ็กใช้ "การโอนภายใน" เมื่อเงินเข้าสู่พูล ไม่มีการเพิ่มส่วนแบ่งให้กับบัญชีนั้น ดังนั้นยิ่งโอนเงินเข้าพูลมากเท่าไหร่ ผู้โจมตีที่ถือส่วนแบ่ง 99.99% อยู่แล้วก็ยิ่งไถ่ถอนสินทรัพย์ได้มากขึ้นเท่านั้น นี่อาจเข้าใจได้ว่าเป็นบั๊กของ Lighter
ผู้โจมตีทดสอบเส้นทางนี้ด้วย 1 USDC ก่อน
เวลา 17:44:13 บัญชีเหยื่อโอน 1 USDC เข้าสู่พูลสาธารณะภายใน ไม่ถึง 3 วินาที ผู้โจมตีไถ่ถอน 9,999.9999 USDC จากนั้นผู้โจมตีนำเงินกลับเข้าพูลอีกครั้ง เริ่มขยายการดำเนินการชุดเดียวกัน
เวลา 17:45 น. บัญชีเหยื่อโอนเข้าต่อเนื่อง 10 ครั้ง ครั้งละ 1 ล้าน USDC แล้วเสริมด้วยยอดคงเหลือประมาณ 384,000 USDC เวลา 17:45:38 ผู้โจมตีไถ่ถอนประมาณ 10.393 ล้าน USDC แล้วส่งคำขอถอนเงินบนเมนเน็ตทันที
ไทม์ไลน์
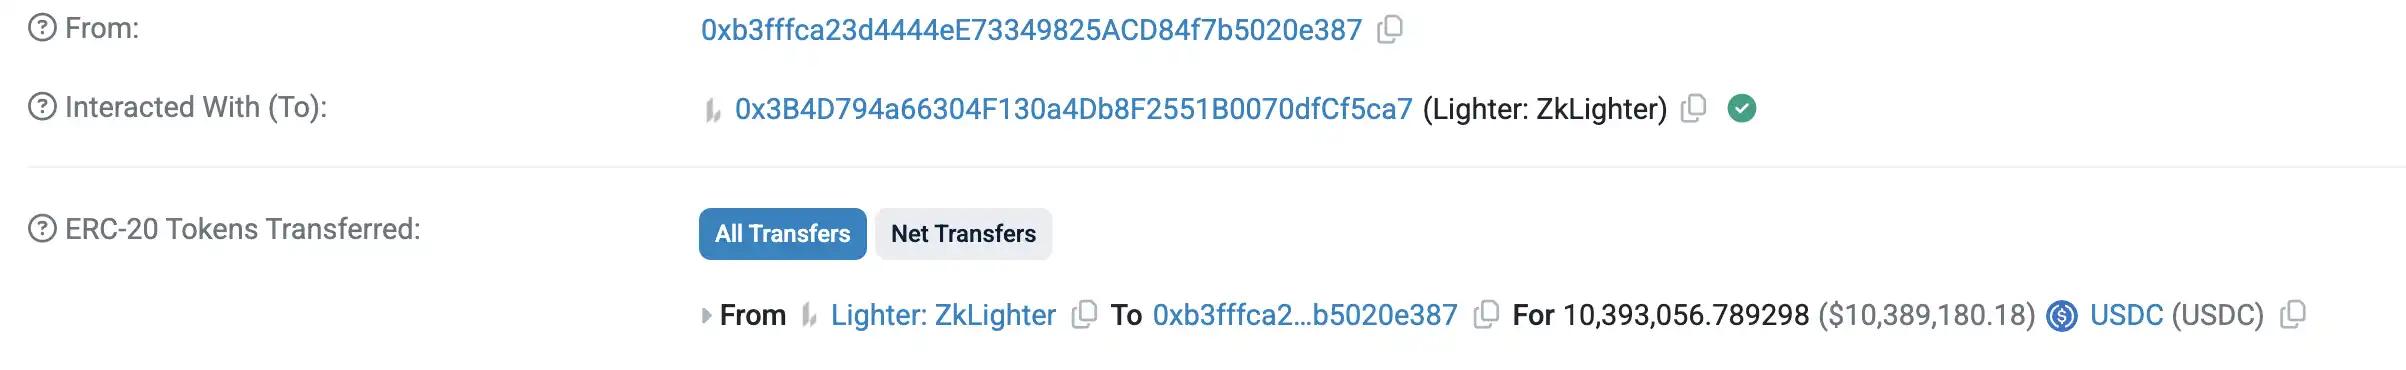
เวลา 18:11:47 การถอนเงินครั้งแรกเสร็จสมบูรณ์ ใบเสร็จธุรกรรม Ethereum แสดงให้เห็นว่าสัญญาเมนเน็ตของ Lighter จ่าย 10,393,056.789298 USDC ให้กับที่อยู่ของผู้โจมตี
หลังจากได้เงินแล้ว ผู้โจมตีฝาก 10,200 USDC เข้าสู่ Lighter อีกครั้ง ใช้วิธีการเดียวกันกับบัญชีเหยื่อรายที่สอง 714723
เวลา 18:25 น. พูลสาธารณะที่สองถูกสร้างขึ้น บัญชีเหยื่อใส่ 1 USDC ผู้โจมตีใส่ 9,999 USDC จากนั้นทำการทดสอบโอนภายในและไถ่ถอน 1 USDC อีกครั้ง เวลา 18:27 น. เงิน 5 ครั้ง ครั้งละ 1 ล้าน USDC และยอดคงเหลือหนึ่งรายการเข้าสู่พูล ผู้โจมตีไถ่ถอนอีกครั้ง เวลา 18:28:45 คำขอถอนเงินครั้งที่สองประมาณ 5.097 ล้าน USDC ถูกส่ง
เวลา 18:29 น. MLM ตรวจพบการไหลออกของเงินทุนนี้ในช่อง tg
ข้อมูลรายนาทีของ Binance บันทึกการเทขายที่ตามมาทันที สัญญาถาวร LITUSDT เปิดที่ 2.725 ดอลลาร์สหรัฐฯ เวลา 18:29 น. และแตะจุดต่ำสุดที่ 2.3218 ดอลลาร์สหรัฐฯ เวลา 18:34 น. ปรับตัวลงประมาณ 14.8% ในไม่กี่นาที
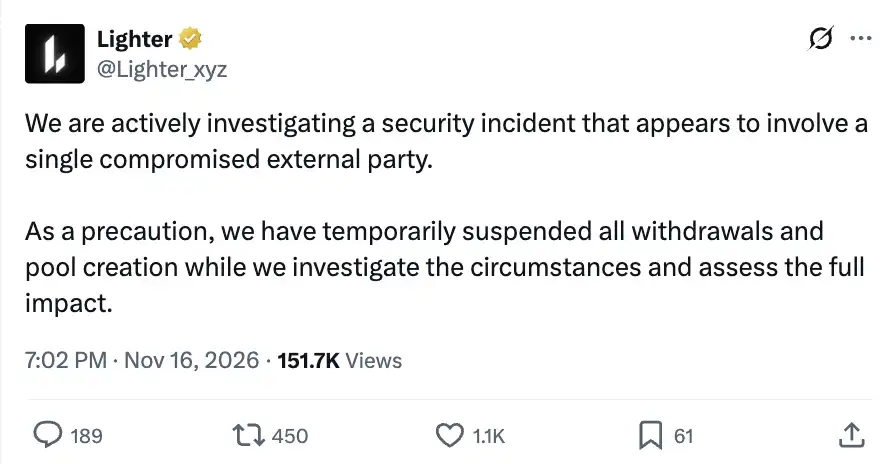
เวลา 19:02 น. Lighter ประกาศสอบสวนเหตุการณ์ด้านความปลอดภัย โดยระบุว่าดูเหมือนเกี่ยวข้องกับบุคคลภายนอกรายเดียว และระงับการถอนเงินทั้งหมดและการสร้างพูลสาธารณะเป็นการชั่วคราวเพื่อป้องกัน
เงินทุนเข้าสู่ Hyperliquid ผ่าน Arbitrum
หลังจากการถอนเงินครั้งแรกเข้าบัญชี ผู้โจมตีขาย USDC ประมาณ 10.383 ล้านดอลลาร์สหรัฐฯ ผ่านธุรกรรม 6 ครั้ง แลกเป็นสินทรัพย์เทียบเท่า ETH รวม 5,764.47 ETH
จากนั้นเงินทุนเริ่มถูกแบ่งย่อยเป็นก้อนละ 160 ETH
ตัวอย่างเช่น ที่อยู่ย่อยที่ขึ้นต้นด้วย 0x63d09 เวลา 18:19:59 ได้รับ 160 ETH จากที่อยู่หลัก ไม่ถึงสองนาที ที่อยู่ย่อยนี้เรียกใช้ LiFi ดำเนินการข้ามเชนผ่าน LayerSwap
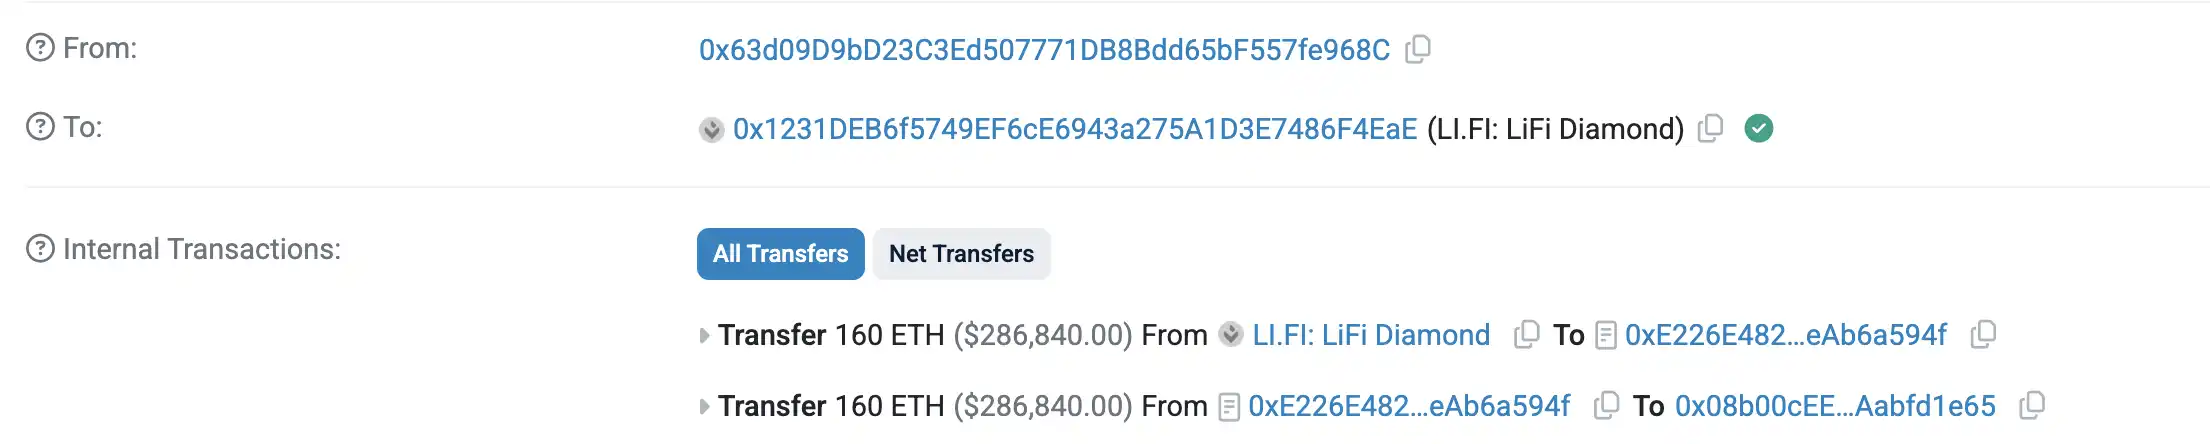
เวลา 18:37 น. ที่อยู่เดียวกันบน Arbitrum ได้รับ 287,557.5548 USDC เวลา 18:39 น. มันโอนจำนวนเท่ากันทุกประการเข้าสู่สะพานฝากเงินของ Hyperliquid
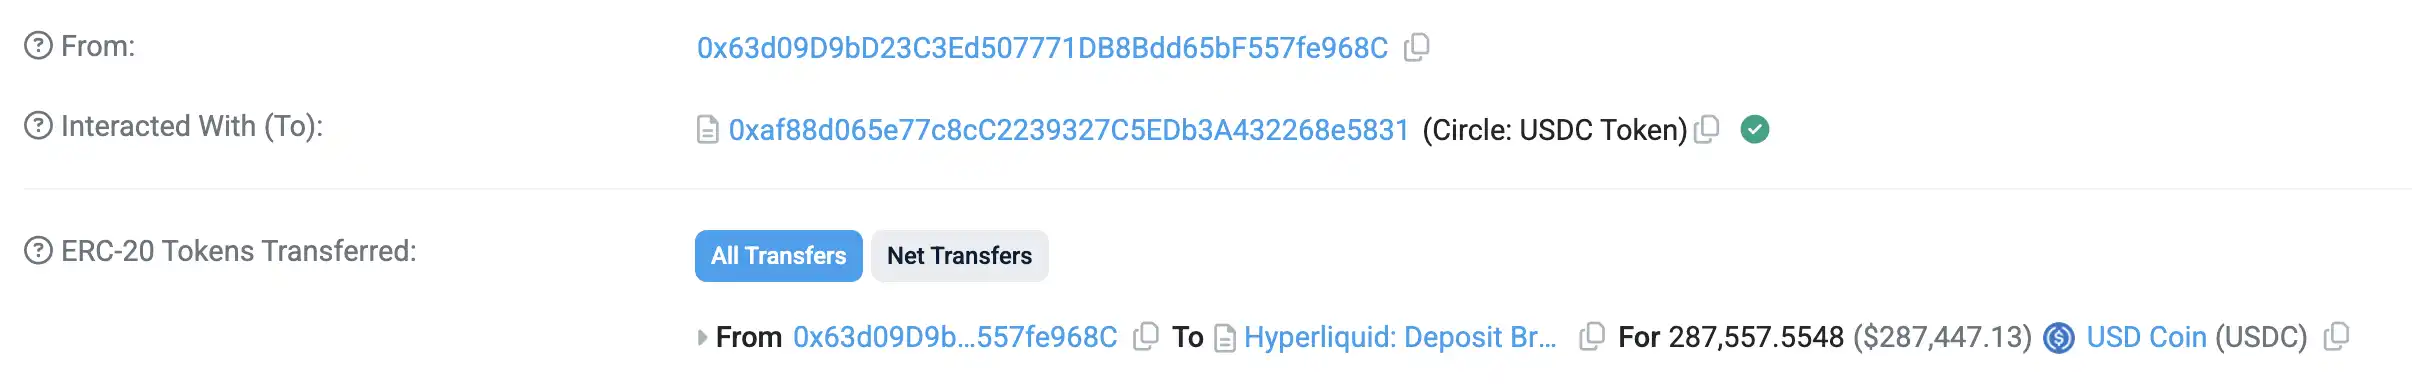
หลังจากเงินเข้าสู่บัญชีสปอตของ Hyperliquid แล้ว ผู้โจมตีซื้อ XMR1 (Monero) ต่อเนื่อง 552 เหรียญ
ที่อยู่ย่อยอื่น ๆ ของผู้โจมตีก็ทำซ้ำเส้นทางนี้เช่นกัน ETH ถูกข้ามเชนจาก Ethereum แล้วรับ USDC บน Arbitrum จากนั้นเข้าสู่ Hyperliquid เพื่อซื้อโทเค็นสปอต XMR1
บัญชีเหยื่อ
มาดูเหยื่อกัน
ที่อยู่ Ethereum ที่ตรงกับบัญชี Lighter 714710 คือกระเป๋าเงินที่ขึ้นต้นด้วย 0x0d1D และลงท้ายด้วย 0x0d1D เมื่อวันที่ 16 กุมภาพันธ์ กระเป๋าเงิน Hyperliquid 0xb83de ซึ่งก่อนหน้านี้ถูกแท็กเป็น Abraxas เคยโอน 0.1 ETH ไปยังที่อยู่นี้บน Arbitrum เพื่อเติมค่าธรรมเนียมให้กับที่อยู่นี้
บันทึกนี้สนับสนุนการตัดสินว่าบัญชี Lighter ที่ถูกแฮ็กเกี่ยวข้องกับ Abraxas Capital
ตามบทความแนะนำสถาบันก่อนหน้านี้ของเรา Abraxas Capital ก่อตั้งขึ้นในลอนดอนเมื่อปี 2002 โดย Fabio Frontini และ Luca Celati ซึ่งมีพื้นเพมาจากธนาคารแบบดั้งเดิม ช่วงแรกทำการเทรดแมโครระดับโลก และหันมาสู่สินทรัพย์ดิจิทัลในปี 2017 กองทุน Elysium Global Arbitrage Fund ที่เปิดตัวในปี 2018 เริ่มต้นจากการเก็งกำไรข้ามตลาดของ Bitcoin จากนั้นขยายไปสู่การเก็งกำไร Stablecoin ข้อมูลบนเชนแสดงให้เห็นว่าสถาบันนี้บริหารสินทรัพย์มากกว่า 1 พันล้านดอลลาร์สหรัฐฯ เป็นประจำทุกปี
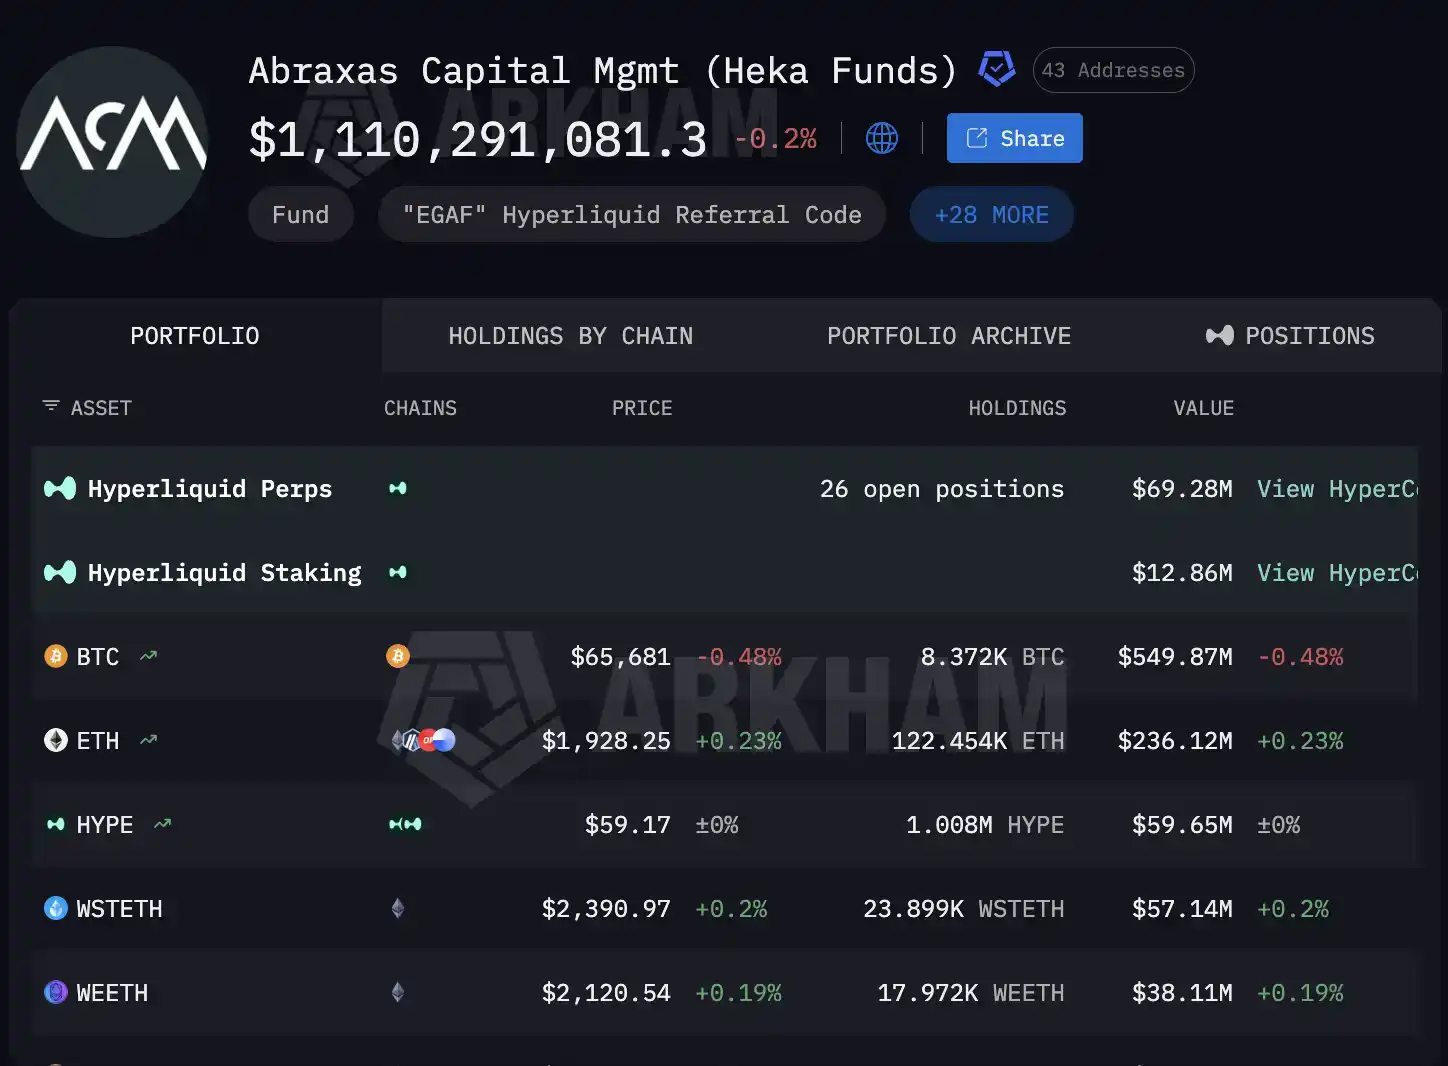
สำหรับสถาบันที่พึ่งพาการเทรดด้วยโปรแกรม การปรับพอร์ตข้ามแพลตฟอร์ม และการหมุนเวียนเงินทุน การเก็บ API ไว้เป็นส่วนหนึ่งของการดำเนินงานประจำวัน แต่ความผิดพลาดเพียงเล็กน้อยทำให้ API ที่รั่วไหลถูกผู้โจมตีใช้ประโยชน์
ความสั่นสะเทือนจากการแฮ็ก Binance เมื่อปลายเดือนตุลาคมยังไม่จางหายไป Lighter ก็ต้องระงับการถอนเงินอีกครั้งเนื่องจากเหตุการณ์ด้านความปลอดภัยนี้
คาดการณ์ได้ว่าเมื่อ AI พัฒนาต่อไป เงินทุนจำนวนมากขึ้นจะหวาดกลัวจากเหตุการณ์ด้านความปลอดภัยที่เกิดขึ้นบ่อยครั้ง หรือแม้แต่ถอนเงินออกจากตลาดโดยตรง ภัยคุกคามจากผู้โจมตีจะยังคงเป็นเมฆหมอกที่ปกคลุมอุตสาหกรรมคริปโตในระยะยาว
เนื้อหานี้จัดทำขึ้นโดยมีวัตถุประสงค์เพื่อแจ้งข้อมูลและให้ความรู้เท่านั้น และไม่ถือว่าเป็นคำแนะนำด้านการลงทุนที่เกี่ยวข้องกับ BTCC แต่อย่างใด BTCC ใช้ความพยายามอย่างเต็มที่ แต่ไม่สามารถรับประกันความจริงแท้ ความถูกต้อง หรือความเป็นต้นฉบับของเนื้อหาข้างต้นได้