أسبوع من الأعطال المتتالية! مايكروسوفت وإدارة الطيران الفيدرالية ووكالة الأمن القومي وآبل تتعرض لانقطاعات متتالية، فهل تتعرض البنية التحتية الأمريكية القديمة لتفوق ساحق من الذكاء الاصطناعي؟
 Odaily
المؤلف الأصلي: باو ييلونغ
المصدر الأصلي: وول ستريت نيوز
في غضون أسبوع واحد فقط، تعطلت عدة أنظمة حيوية في الولايات المتحدة تباعًا، من برمجيات الإنتاجية لشركة مايكروسوفت، وتوقف الرحلات الجوية على مستوى البلاد، وانقطاع التداول في جي بي مورغان، إلى شلل الشبكة السرية لوكالة الأمن القومي الأمريكية، واضطراب واسع في خدمات آبل. هذه السلسلة من الأعطال التقنية تقوض ثقة الجمهور في البنية التحتية الرقمية الأساسية، وتضع مسألة "قدرة الأنظمة القديمة على تحمل ضغط التحديث السريع في عصر الذكاء الاصطناعي" محط اهتمام.
يوم الثلاثاء، أكدت وكالة الأمن القومي الأمريكية (NSA) أن شبكة NSANet المستخدمة للاتصالات السرية الداخلية تعرضت لانقطاع مؤقت بسبب صيانة برمجية روتينية، مما منع بعض الموظفين من الوصول إلى أنظمة العمل، وقامت الوكالة على إثر ذلك بترتيب حضور الموظفين على فترات متباعدة.
وفي الوقت نفسه، تسبب تحديث داخلي في آبل في عطل واسع النطاق في الخدمات، حيث تأثرت بوابة الموظفين، ونظام تسجيل الدخول الداخلي، وقناة VPN للعمل عن بُعد، كما تعطلت أعمال المبيعات والإصلاح وخدمة العملاء في متاجر التجزئة. وأوضحت آبل أن المشكلة لم تكن ناجمة عن هجوم إلكتروني، وأن معظم الأنظمة عادت للعمل حاليًا.
أصدر مكتب التحقيقات الفيدرالي (FBI) في اليوم نفسه تحذيرًا أمنيًا بمستوى FLASH (إجراء سريع)، محذرًا من أن مجرمي الإنترنت والقراصنة المرتبطين بدول يستغلون إطار الاختراق ARTEX المدعوم بالذكاء الاصطناعي، مما زاد من مخاوف السوق بشأن هشاشة البنية التحتية التقنية.
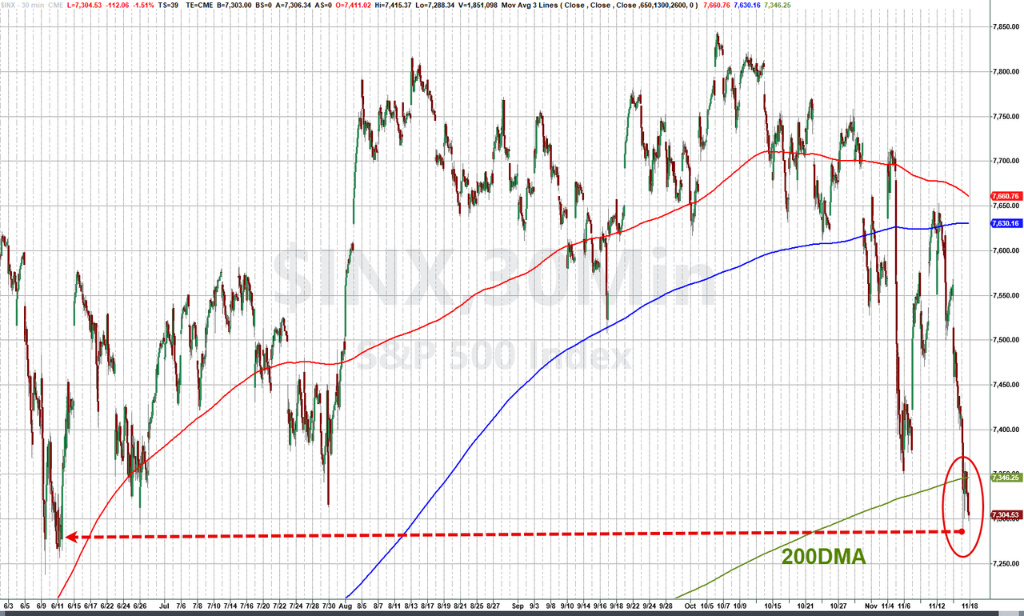
كان رد فعل السوق حساسًا، حيث انخفض مؤشر ناسداك على الفور، وكسر مؤشر S&P 500 متوسطه المتحرك لـ 200 يوم.
انقطاع الشبكة السرية لوكالة الأمن القومي وتصنيفه كـ"إنذار من المستوى الثاني"
أثار انقطاع شبكة الاتصالات السرية الداخلية NSANet التابعة لوكالة الأمن القومي يوم الثلاثاء اهتمامًا واسعًا من الخارج.
وفقًا لما ذكره الباحث في معهد الأمن القومي الأمريكي مايك نيلسون في مقابلة مع NewsNation التابعة لشركة Nexstar، فإن هذا الانقطاع قد يكون ناجمًا عن هجوم خبيث. غير أن صحيفة وول ستريت جورنال ذكرت أن سبب الحادث يعود إلى تحديث لتصحيح برمجي.
وأكد مسؤولو وكالة الأمن القومي لاحقًا لصحيفة نيويورك تايمز أن هذا العطل صُنف كحادث "رمز أصفر"، وهو ثاني أعلى مستوى في نظام الإنذار ثلاثي المستويات. وقال المتحدث باسم الوكالة في بيان:
تعرضت وكالة الأمن القومي لتدهور مؤقت أثناء الصيانة المجدولة الروتينية. تأثرت بعض الأنظمة الداخلية، لكن قدرات المهام الأساسية ظلت تعمل بكامل طاقتها، ولم تتأثر القدرة على الدفاع عن الأمن القومي.
واعتبر المسؤول الاستخباراتي الأمريكي السابق بيث سانر أن الهجوم الإلكتروني هو السيناريو الأقل احتمالًا.
هذا النظام محمي بجدار ناري، وتتولى حمايته أقوى وكالة إلكترونية في العالم. لولا الظروف الخاصة الحالية، لما كان هذا الأمر ليظهر في الصحف أصلًا.
تحديث داخلي من آبل يتسبب في عطل واسع النطاق عبر المنصات
أكدت آبل يوم الثلاثاء أن تحديثًا داخليًا تسبب في انقطاع واسع النطاق لعدد من الخدمات والأنظمة.
وشملت الأنظمة الداخلية المتأثرة بوابة الموظفين AppleWeb، ونظام تسجيل الدخول الداخلي AppleConnect، وقناة VPN المخصصة للموظفين العاملين عن بُعد.
ونقلت التقارير عن مصادر مطلعة أن الموظفين واجهوا أيضًا مشاكل في تنزيل إصدارات البرمجيات الداخلية، والوصول إلى تقويم الشركة، وحجز قاعات الاجتماعات، حتى أن الموقع الداخلي المخصص لتتبع حالة الأعطال تعطل هو الآخر.
كما تأثر المستهلكون، حيث حدثت أعطال في الوصول إلى iCloud، ووظيفة تسجيل AppleCare مباشرة من الجهاز، وتأثرت الخدمات الموجهة للمدارس والشركات. وتعطلت أعمال المبيعات والإصلاح وخدمة العملاء في العديد من متاجر آبل حول العالم.
وقالت آبل في بيان:
تسبب تحديث داخلي هذا الصباح في انقطاع بعض الأنظمة، وقد عادت العديد من الأنظمة للعمل حاليًا، ونعمل على إعادة تشغيل بقية الأنظمة في أسرع وقت ممكن.
وشددت آبل في الوقت نفسه على أن هذا العطل لم يكن ناجمًا عن هجوم إلكتروني.
أعطال متتالية: خمسة انقطاعات كبرى خلال أسبوع واحد
يُعد عطل آبل ووكالة الأمن القومي هذان أحدث تطورين في سلسلة الحوادث التقنية الأمريكية خلال الأسبوع الماضي.
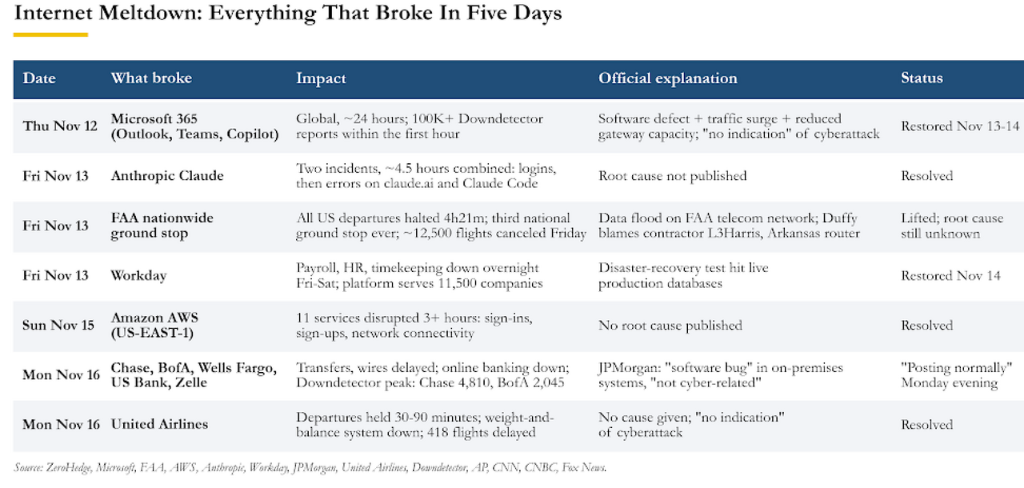
يوم الخميس الماضي، حدث انقطاع واسع النطاق في مايكروسوفت 365، حيث تأثرت Outlook وTeams ومساعد Copilot، واستمر العطل حتى يوم السبت، وعزت مايكروسوفت السبب إلى "عطل تقني" حدث أثناء إعادة توجيه روتينية لحركة المستخدمين، ونفت أي صلة بهجوم إلكتروني أو أنظمة الذكاء الاصطناعي.
يوم الجمعة الماضي، أصدرت إدارة الطيران الفيدرالية (FAA) أمرًا نادرًا بإيقاف جميع الرحلات على مستوى البلاد، مما أدى إلى اضطراب عشرات الآلاف من الرحلات لأكثر من أربع ساعات. وأظهر التحقيق أن سبب الحادث هو أن مقاولًا كان يستبدل كابلات نحاسية قديمة في منشأة نائية بولاية أركنساس، مما تسبب في زيادة الحمل على موجّه شبكة عمره حوالي 25 عامًا، وأدى إلى عطل متسلسل.
وقال وزير الأمن الداخلي الأمريكي مارك واين مولين بعد ذلك:
أستطيع أن أؤكد لكم بشكل قاطع أننا لم نتعرض لهجوم.
يوم الاثنين، حدثت "مشكلة تقنية" في جي بي مورغان أدت إلى تأخير في معالجة بعض المعاملات، كما أبلغ عملاء من مؤسسات مثل بنك أوف أمريكا ويو إس بانك عن مشاكل مماثلة، وعزت جي بي مورغان السبب لاحقًا إلى "ثغرة برمجية في أنظمة العتاد المحلية". وفي اليوم نفسه، حدث انقطاع في أنظمة يونايتد إيرلاينز استمر حوالي ساعة، مما أدى إلى توقف عدة رحلات.
الذعر يمتد إلى السوق الاستهلاكية والصراع على السرد بين المسؤولين ونظريات المؤامرة
تجاوزت حالة القلق الناجمة عن الأعطال التقنية دوائر النقاش المتخصصة لتصل إلى المستهلكين العاديين.
ارتفعت مبيعات الأغذية غير القابلة للتلف ومياه الشرب والبطاريات في كوستكو (Costco) بشكل حاد، ورفع المحللون السعر المستهدف لسهمها من 1100 دولار إلى 1150 دولارًا؛ كما أن منتجات المولدات الكهربائية الفاخرة على موقع الشركة كانت شبه مباعة بالكامل حتى يوم الأحد.
وفي ظل غياب التفسيرات الرسمية والفورية، انتشرت نظريات المؤامرة على وسائل التواصل الاجتماعي، حيث زعمت بعض المنشورات واسعة الانتشار أن الولايات المتحدة تتعرض لهجوم منسق من حكومات أجنبية أو حتى «خارج كوكب الأرض»، بينما فسر آخرون هذه الاضطرابات التقنية على أنها نذير بكارثة ما.
أما إدارة ترامب فقد اتخذت موقفًا منخفض النبرة. وعندما سُئل ترامب أثناء زيارته لآسيا عن توقف جي بي مورغان ومايكروسوفت، أجاب:
كل شيء سيكون تحت السيطرة بشكل جيد. هذه هي الحياة. عندما تكون ضخمًا وثريًا، تحدث مثل هذه الأمور. لا شيء يدعو للقلق.
الذكاء الاصطناعي يسرّع اكتشاف الثغرات والبنية التحتية القديمة لا تتحمل الضغط
أدى اندلاع أعطال متعددة في فترة قصيرة إلى تركيز الاهتمام على مشكلة هيكلية أعمق: الذكاء الاصطناعي يكتشف ثغرات الأنظمة بسرعة غير مسبوقة، فهل تستطيع البنية التحتية التي بُنيت منذ عقود تحمل ضغط الإصلاح السريع الناتج عن ذلك؟
قال السيناتور الأمريكي مارك وارنر، الديمقراطي عن ولاية فيرجينيا، في بيان حول هذه الانقطاعات، إن هذه السلسلة من الأحداث تبدو "نتيجة للتغير السريع الذي يحدثه الذكاء الاصطناعي في مشهد الأمن السيبراني". وأوضح:
يتيح الذكاء الاصطناعي تحديد عدد كبير من ثغرات الأنظمة بسرعة غير مسبوقة، مما يفرض ضغطًا هائلًا على الشركات والهيئات الحكومية لإصلاح الثغرات فورًا، وغالبًا ما يتم تطبيق التصحيحات في وقت واحد، مما يضع ضغطًا كبيرًا على أنظمة لم تُصمم لتحمل هذه الوتيرة من التغيير.
قال جو سلوفيك، مدير أبحاث التهديدات وهندسة الشبكات في شركة استخبارات المخاطر Dataminr، إن ظهور هذا العدد الكبير من الحوادث البارزة في فترة قصيرة أمر نادر ومثير للقلق. وأضاف:
نعتمد بشكل مفرط على بنية تحتية استقرارها موضع شك أصلًا، ولا نستثمر بما يكفي في التكرار والاحتياط - سواء كان خطأ أو تحديثًا خاطئًا أو حادثًا إلكترونيًا، فقد يؤدي أي منها إلى أسوأ السيناريوهات.
أما كريستيان بيك من شركة الأمن السيبراني Rapid7 فنبه إلى أنه لا توجد أي مؤشرات في السجلات العامة على أن هذه الانقطاعات ناجمة عن تحديثات أمنية طارئة. وأشار إلى أن الخطر الأكثر شيوعًا يكمن في: المخاطر النظامية لاعتماد المؤسسات على عمليات قديمة للتعامل مع موجة اكتشاف الثغرات المدعومة بالذكاء الاصطناعي. وقال كريستيان بيك:
فشل الأنظمة المعقدة غالبًا ما ينبع من أسباب عادية وليس من هجمات الخصوم. هذه الأسباب العادية ليست غير ضارة - المقلق هو أن هذا يعني أن الأنظمة التي نعتمد عليها أصبحت هشة لدرجة أنها لا تحتاج إلى مهاجمين، فنحن بأنفسنا قادرون على إسقاطها.
أما تحذير مكتب التحقيقات الفيدرالي يوم الثلاثاء فيشير إلى أن الجانب الآخر من المشكلة لا يزال لا يمكن تجاهله. فقد نشر المكتب على وسائل التواصل الاجتماعي أنه أصدر تنبيهًا بمستوى FLASH يحذر من أن مجرمي الإنترنت والقراصنة المدعومين من دول يستغلون إطار اختبار الاختراق ARTEX المدعوم بالذكاء الاصطناعي لشن هجمات آلية على الشركات والمؤسسات حول العالم.
وأشار المكتب إلى أن ARTEX يمكنه تقليص المدة من الاستهداف الأولي إلى الحصول على وصول مميز (privileged access) إلى أقل من 3 ساعات، وقد استُخدم في هجوم سلسلة التوريد على ConnectWise في أكتوبر.
هذا المحتوى لأغراض معلوماتية وتعليمية فقط، ولا يمثل نصيحة استثمارية تتعلق بـ BTCC. تبذل BTCC قصارى جهدها ولكنها لا تضمن صحة أو دقة أو أصالة المحتوى المذكور أعلاه.