เขียนโค้ดให้ AI ได้ แต่ใครจะดูแลความปลอดภัยของโดเมนเนม?
 chaincatcher
ผู้เขียน: Yajin
เมื่อวันที่ 31 ตุลาคม เว็บไซต์ของโปรเจกต์ DeFi มากกว่าสิบแห่งถูกแฮ็กต่อเนื่องกัน หนึ่งในโปรเจกต์ที่ได้รับผลกระทบคือ Kintsu ได้โพสต์บน X[1] ว่าโดเมนที่ซื้อผ่าน Vercel ถูกแฮ็กในระดับนายทะเบียนโดเมน (registrar) ในข้อความนี้มีคำสำคัญสองคำ: คำหนึ่งคือ Vercel และอีกคำหนึ่งคือนายทะเบียนโดเมน เรามาเริ่มจาก Vercel กันก่อน
Vercel เป็นแพลตฟอร์มสำหรับการปรับใช้เว็บไซต์ นักพัฒนาส่งโค้ดที่เขียนขึ้นไปให้ แล้ว Vercel จะรับผิดชอบการสร้างและเปิดตัวเว็บไซต์ จากนั้นส่งหน้าเว็บให้ผู้ใช้ผ่านเซิร์ฟเวอร์ที่กระจายอยู่ทั่วโลก Vercel ยังเป็นบริษัทที่อยู่เบื้องหลังเฟรมเวิร์ก front-end อย่าง Next.js[2] ซึ่งเป็นที่นิยมมากในหมู่นักพัฒนา และโปรเจกต์ส่วนใหญ่ที่กล่าวถึงในครั้งนี้มีหน้าเว็บโฮสต์อยู่บน Vercel นอกจากการโฮสต์เว็บไซต์แล้ว Vercel ยังขายโดเมนด้วย โดยให้ผู้ใช้สามารถซื้อโดเมนและจัดการการตั้งค่า DNS ได้จากแบ็กเอนด์เดียวกัน
จากข้อมูลที่เราพบ โค้ดของโปรเจกต์เหล่านี้ที่โฮสต์บน Vercel ไม่ได้ถูกแก้ไข สิ่งที่ถูกเปลี่ยนคือตำแหน่งที่โดเมนชี้ไป
เหตุการณ์นี้สมควรได้รับความสนใจจากผู้ให้บริการแอปพลิเคชันทุกคน โดยเฉพาะผู้ให้บริการสินทรัพย์ดิจิทัล ในช่วงสองปีที่ผ่านมา vibe coding กลายเป็นที่นิยม ซึ่งเป็นการอธิบายความต้องการด้วยภาษาธรรมชาติแล้วให้ AI เขียนโปรแกรมให้ วิธีนี้ช่วยลดอุปสรรคในการพัฒนาแอปพลิเคชันลงอย่างมาก: แค่ให้ AI เขียนโค้ด ส่งไปยังแพลตฟอร์มปรับใช้เช่น Vercel, Netlify หรือ Cloudflare เพื่อเปิดตัวได้ในคลิกเดียว และซื้อโดเมนบนแพลตฟอร์ม ก็สามารถมีเว็บไซต์ที่ดูดีได้ภายในไม่กี่นาที
แม้อุปสรรคจะลดลง แต่หลักการพื้นฐานไม่ได้ง่ายขึ้นตามไปด้วย หลายคนไม่รู้ว่าโดเมนของตนจดทะเบียนอยู่ที่ไหน ใครสามารถแก้ไขการชี้โดเมนได้ และต้องใช้คีย์อะไรในการแก้ไข Vercel เป็นเพียงแพลตฟอร์มประเภทหนึ่งเท่านั้น ปัญหาเหล่านี้เกิดขึ้นกับวิธีการปรับใช้แบบคลิกเดียวทั้งหมด บทความนี้มีจุดประสงค์เพื่ออธิบายคำถามเหล่านี้ให้ชัดเจนที่สุดเท่าที่จะทำได้
01 วิธีค้นหา URL
ตอนนี้เรามาดูสิ่งที่ Kintsu เรียกว่า "นายทะเบียนโดเมน" กัน เพื่อให้เข้าใจว่านายทะเบียนโดเมนทำอะไร เราต้องดูว่า URL ถูกค้นหาอย่างไรก่อน เราสามารถคิดว่าเว็บไซต์เป็นร้านค้า โดเมนเนมคือชื่อร้าน เช่น example.com; ที่อยู่ IP ของเซิร์ฟเวอร์คือเลขที่บ้านของร้าน ผู้ใช้จำได้แค่ชื่อร้าน จึงต้องมีคนแปลชื่อร้านเป็นเลขที่บ้าน และกระบวนการแปลนี้เรียกว่า "การแก้ไขโดเมน"
กระบวนการแปลเกี่ยวข้องกับสามบทบาท
รีจิสทรี (registry) ทำหน้าที่เหมือนสำนักงานทะเบียนกลาง โดเมนแต่ละนามสกุลมีรีจิสทรีของตัวเอง เช่น .com, .xyz, .finance เป็นต้น รีจิสทรีจำได้เพียงอย่างเดียว: "สถานที่สอบถาม" สำหรับโดเมนเนมหนึ่งๆ อยู่ที่ไหน
นายทะเบียนโดเมน (registrar) ทำหน้าที่เป็นตัวกลางที่คอยติดต่อให้ผู้ใช้ คนทั่วไปไม่สามารถไปจดทะเบียนกับรีจิสทรีโดยตรงได้ ต้องผ่านนายทะเบียนโดเมนเพื่อซื้อโดเมน ต่ออายุ หรือแก้ไขข้อมูลการจดทะเบียน ผู้ใช้สามารถระบุได้ว่า "สถานที่สอบถาม" ใดรับผิดชอบโดเมนของตนในแบ็กเอนด์ของนายทะเบียนโดเมน
เนมเซิร์ฟเวอร์ (nameserver) คือ "สถานที่สอบถาม" มีตารางที่ระบุว่าชื่อร้านใดตรงกับเลขที่บ้านใด แต่ละแถวในตารางนี้เรียกว่าระเบียนการแก้ไข (resolution record) เมื่อเราพูดถึง "การเปลี่ยนการแก้ไข" เราหมายถึงการเปลี่ยนตารางนี้บนเนมเซิร์ฟเวอร์
หลังจากผู้ใช้ป้อน URL ในเบราว์เซอร์ เบราว์เซอร์จะถามรีจิสทรีกลางก่อน: สถานที่สอบถามของร้านนี้อยู่ที่ไหน? จากนั้นถามสถานที่สอบถาม: เลขที่บ้านคืออะไร? สุดท้ายก็หาร้านตามเลขที่บ้านและเปิดหน้าเว็บ
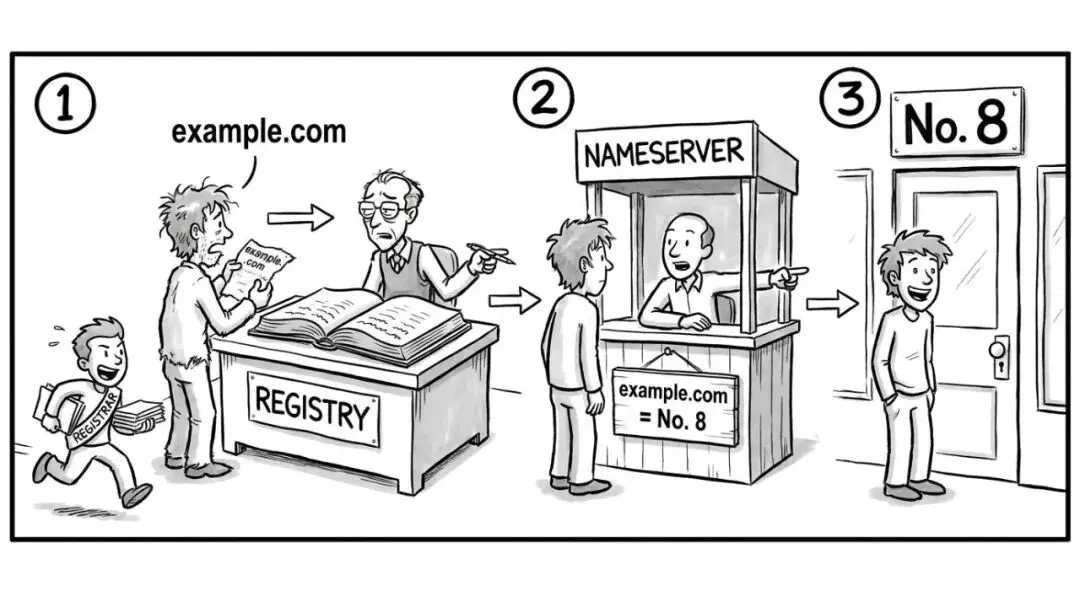
เบราว์เซอร์ถามรีจิสทรีก่อน แล้วถามเนมเซิร์ฟเวอร์ และสุดท้ายก็หาร้านตามเลขที่บ้าน
ดังนั้น หากมีคนต้องการหลอกลูกค้าให้เข้าร้านปลอม มีสองวิธี วิธีแรกคือไปที่สถานที่สอบถามแล้วเปลี่ยนเลขที่บ้านบนตาราง วิธีที่สองแยบยลกว่า: ไปที่นายทะเบียนโดเมนแล้วเปลี่ยนสถานที่สอบถามที่จดทะเบียนไว้สำหรับร้านนี้เป็นสถานที่ที่ตนควบคุมทั้งหมด จากนั้นเขียนเลขที่บ้านปลอมที่สถานที่สอบถามใหม่ เมื่อใช้วิธีที่สอง เจ้าของร้านตรวจสอบสถานที่สอบถามเดิม ไม่มีอะไรเปลี่ยนแปลงบนตาราง แต่ลูกค้าถูกพาไปแล้ว
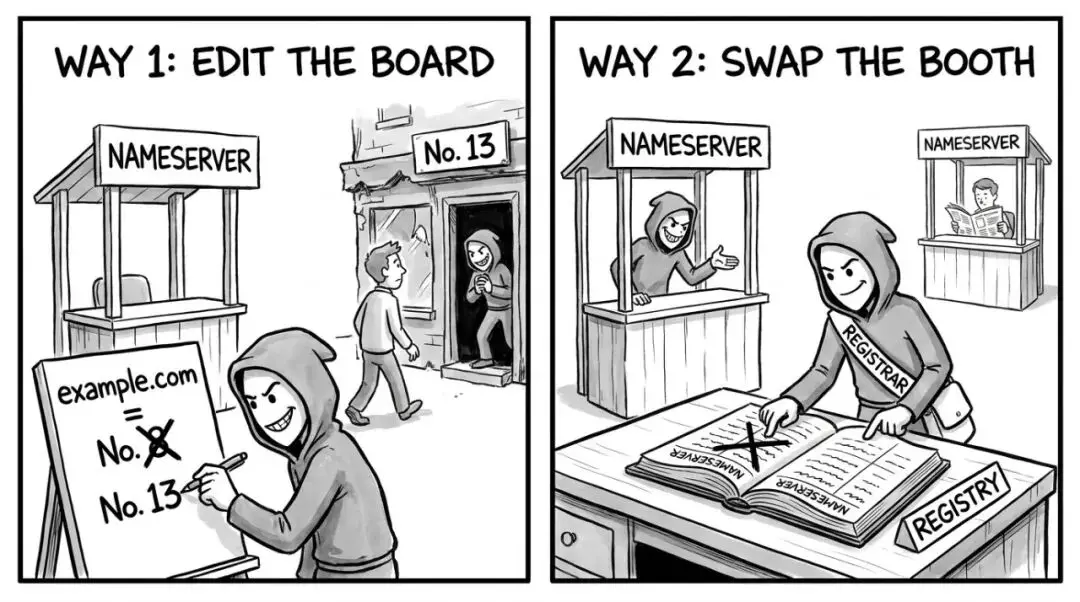
สองวิธี: เปลี่ยนตารางที่สถานที่สอบถาม หรือเปลี่ยนสถานที่สอบถามทั้งหมดเป็นสถานที่ที่ผู้โจมตีควบคุม
02 ใครจัดการโดเมนที่ซื้อด้วยคลิกเดียว
เมื่อเข้าใจรีจิสทรี นายทะเบียนโดเมน และเนมเซิร์ฟเวอร์แล้ว เราก็สามารถย้อนกลับไปดูแพลตฟอร์มปรับใช้เช่น Vercel ได้ แพลตฟอร์มปรับใช้มีหน้าที่รันโปรแกรมที่เขียนขึ้นออนไลน์ เพื่อให้ผู้ใช้สะดวกขึ้น แพลตฟอร์มปรับใช้หลายแห่งได้รวมการซื้อโดเมนและการจัดการ DNS เข้าไว้ในแบ็กเอนด์ ทำให้ผู้ใช้โต้ตอบกับแพลตฟอร์มเพียงอย่างเดียวตั้งแต่การซื้อโดเมนจนถึงการเปิดตัวเว็บไซต์
อย่างไรก็ตาม เบื้องหลังแพลตฟอร์ม บทบาททั้งหมดที่กล่าวถึงก่อนหน้านี้ยังคงมีอยู่ บางแพลตฟอร์มเป็นนายทะเบียนโดเมนเอง ในขณะที่บางแพลตฟอร์มทำหน้าที่แทนผู้ใช้ในการหานายทะเบียนโดเมน Vercel อยู่ในประเภทหลัง เราได้ตรวจสอบโดเมนของ Kintsu แล้ว และนายทะเบียนโดเมนที่ระบุในรีจิสทรีคือ Name.com ไม่ใช่ Vercel เอง
แนวทาง "ครบวงจร" นี้สะดวกมาก แต่ข้อเสียคือผู้ใช้มักไม่รู้ว่าโดเมนของตนมีนายทะเบียนโดเมน และไม่น่าจะสนใจความปลอดภัยในระดับนายทะเบียนโดเมน สำหรับ Vercel ในแบ็กเอนด์และอินเทอร์เฟซ[3] สามารถแก้ไขเนมเซิร์ฟเวอร์ได้ และยังสามารถขอรับรหัสยืนยันการโอนโดเมนได้อีกด้วย กล่าวอีกนัยหนึ่ง ใครก็ตามที่ถือบัญชีแพลตฟอร์มหรือสิทธิ์อินเทอร์เฟซของบัญชีนั้น อาจเปลี่ยนการชี้โดเมนหรือแม้แต่โอนโดเมนออกไปได้
หลายโปรเจกต์ตรวจสอบโค้ดและสัญญาอย่างเข้มงวด แต่โดเมนของพวกเขาอยู่ภายใต้บัญชีเดียวที่ไม่มีใครเฝ้าดู และเมื่อเกิดปัญหาก็ไม่รู้จะหันไปหาใคร
ในยุค AI "คลิกเดียว" กำลังกลายเป็น "ศูนย์คลิก" เครื่องมือบรรทัดคำสั่งของ Vercel[4] รองรับสคริปต์และผู้ช่วย AI ในการซื้อและต่ออายุโดเมนโดยไม่ต้องมีการแทรกแซงจากมนุษย์ Vercel ยังมีอินเทอร์เฟซ MCP สำหรับผู้ช่วย AI (วิธีมาตรฐานสำหรับผู้ช่วย AI ในการเรียกใช้เครื่องมือภายนอก) พร้อมเครื่องมือ 28 รายการที่เกี่ยวข้องกับโดเมนและ DNS[5] ซึ่งหมายความว่าเมื่อนักพัฒนาบอก AI ว่า "ช่วยเปิดตัวเว็บไซต์และตั้งค่าโดเมนให้หน่อย" AI ก็สามารถจัดการการซื้อโดเมนและการเปลี่ยนการแก้ไขให้ได้
สิ่งที่นักพัฒนาประหยัดได้ไม่ใช่แค่การคลิก แต่ยังรวมถึงโอกาสในการทำความเข้าใจกระบวนการเหล่านี้ด้วย: โดเมนถูกซื้อภายใต้บัญชีใด มีนายทะเบียนโดเมนใดอยู่เบื้องหลัง และใครสามารถแก้ไขได้ ซึ่งอาจไม่เคยผ่านสายตาพวกเขาเลยตั้งแต่ต้นจนจบ
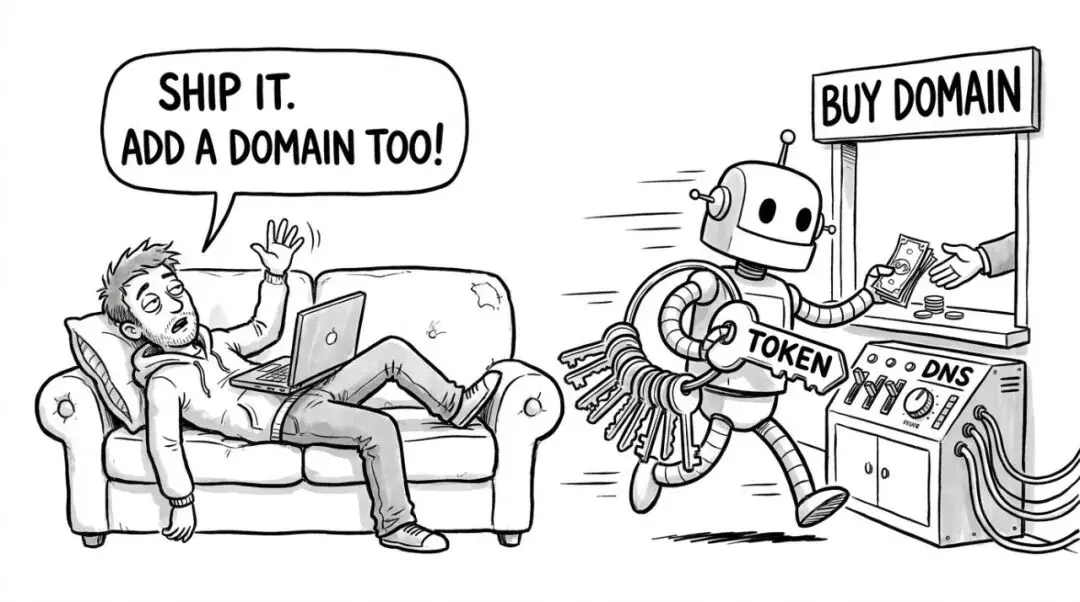
ในประโยคเดียว AI ได้ทำการซื้อโดเมนและตั้งค่าการแก้ไขให้กับนักพัฒนาเสร็จเรียบร้อย
03 ผู้โจมตีทำการเปลี่ยนแปลงที่ไหน
ตามรายงานสาธารณะ[6] เมื่อวันที่ 31 ตุลาคม จำนวนเว็บไซต์ที่ถูกโจมตีเพิ่มขึ้นเป็นมากกว่าสิบแห่ง นอกจาก Kintsu แล้ว ยังมีโปรเจกต์ DeFi เช่น StonkFun, Pickle, Echelon, Origami, Fluxbeam, Stakepoint, SupSwap, Longbow, SHPRD และ ApeX DeFi
ข้อมูลการจดทะเบียนโดเมนเป็นข้อมูลสาธารณะ และใครก็ตามสามารถสอบถามได้ เราได้ตรวจสอบโดเมนของโปรเจกต์เหล่านี้ 11 แห่ง และพบว่านายทะเบียนโดเมนทั้งหมดคือ Name.com โดย 7 แห่งมีการแก้ไขในรีจิสทรีเมื่อวันที่ 31 ตุลาคม ณ เวลา 18.00 น. ตามเวลาปักกิ่งของวันที่ 31 โดเมน 5 แห่งยังคงชี้ไปยังเซิร์ฟเวอร์ของผู้โจมตี
ผู้โจมตีใช้ทั้งสองวิธีที่กล่าวถึงก่อนหน้านี้ pickle.finance[7] และ stakepoint.app ยังมีตารางบนเนมเซิร์ฟเวอร์ของ Vercel ที่ระบุที่อยู่เซิร์ฟเวอร์ของ Vercel เอง ซึ่งบ่งชี้ว่าสถานที่สอบถามเดิมของพวกเขาควรอยู่บน Vercel; อย่างไรก็ตาม สถานที่สอบถามที่จดทะเบียนในรีจิสทรีถูกเปลี่ยนเป็นเนมเซิร์ฟเวอร์ของ Name.com ประมาณ 01.00 น. UTC ของวันที่ 31 โดยมีเลขที่บ้านใหม่เป็น 31.56.52.52
ในอีกกรณีหนึ่ง fluxbeam.xyz, supswap.xyz และ apexdefi.xyz เดิมมีสถานที่สอบถามอยู่ที่ Name.com และการจดทะเบียนในรีจิสทรีไม่มีการเปลี่ยนแปลงตั้งแต่เดือนกุมภาพันธ์หรือพฤษภาคมปีนี้ แต่ตารางที่สถานที่สอบถามตอนนี้ก็ระบุเลขที่บ้านเป็น 31.56.52.52 เช่นกัน ซึ่งบ่งชี้ว่าตารางถูกแก้ไข ที่อยู่นี้จดทะเบียนภายใต้บริษัทชื่อ Snowcore[8] และช่วง IP จดทะเบียนในเนเธอร์แลนด์ ไม่เกี่ยวข้องกับ Vercel
URL ของโปรเจกต์ต่างๆ ถูกชี้ไปยังที่อยู่เดียวกันที่ผู้โจมตีควบคุม
สำหรับโดเมนที่เหลือ บางส่วนถูกเปลี่ยนกลับไปยังเซิร์ฟเวอร์ปกติ บางส่วนเปลี่ยนไปใช้ผู้ให้บริการรายอื่น และบางส่วนอยู่ในระหว่างการโอนโดเมนออก ซึ่งบ่งชี้ว่าทีมโปรเจกต์กำลังพยายามกู้คืน
ทั้งสองวิธีมีสิ่งหนึ่งที่เหมือนกัน: ต้องมีการแก้ไขในฝั่งนายทะเบียนโดเมน ไม่ว่าผู้โจมตีจะได้รับสิทธิ์จาก Name.com เอง จากการผสานรวมระหว่าง Vercel และ Name.com หรือจากบัญชีโปรเจกต์แต่ละราย ยังไม่ชัดเจนจากข้อมูลสาธารณะ ณ เวลาที่เราสอบถาม ทั้ง Vercel และ Name.com ยังไม่ได้แสดงความคิดเห็นต่อสาธารณะ
Kintsu กล่าวในประกาศว่าการแก้ไขล่าช้า ซึ่งอาจเกี่ยวข้องกับแคช เซิร์ฟเวอร์ DNS ทั่วโลกแคชข้อมูลสถานที่สอบถามเป็นระยะเวลาหนึ่ง โดยทั่วไปประมาณหนึ่งชั่วโมง หลังจากทีมโปรเจกต์เปลี่ยนการจดทะเบียนกลับ คอมพิวเตอร์ของผู้ใช้บางรายอาจยังใช้คำตอบเก่าอยู่ และยังคงถูกนำไปยังร้านปลอม นี่เป็นเพียงการคาดเดาของเราและยังไม่ได้รับการยืนยัน
04 คีย์เป็นมากกว่ารหัสผ่าน
ดังที่กล่าวไว้ก่อนหน้านี้ ยังไม่สามารถระบุได้ว่าผู้โจมตีได้รับสิทธิ์ในฝั่งนายทะเบียนโดเมนจากที่ใด ไม่ว่าจุดเริ่มต้นจะอยู่ที่ใด ความสามารถในการเปลี่ยนโดเมนสุดท้ายแล้วก็ขึ้นอยู่กับคีย์บางอย่าง เมื่อพูดถึงคีย์ หลายคนนึกถึงรหัสผ่านบัญชีและรหัสยืนยัน ผู้ที่ใช้ AI เขียนโปรแกรมและปรับใช้อัตโนมัติจริงๆ แล้วมีคีย์อีกประเภทหนึ่ง: โทเค็นการเข้าถึง (access token)
โทเค็นคือสตริงอักขระที่อนุญาตให้โปรแกรมเรียกใช้อินเทอร์เฟซของแพลตฟอร์มแทนผู้ใช้โดยไม่ต้องใช้รหัสผ่านหรือรหัสยืนยัน ตัวอย่างเช่น ใน Vercel เมื่อสร้างโทเค็น ต้องเลือกขอบเขตสิทธิ์[9]: สามารถจัดการได้เพียงโปรเจกต์เดียว โปรเจกต์ทั้งหมดของทีม หรือเลือก "ทั้งบัญชี" เพื่อรับสิทธิ์เต็มรูปแบบ ต้องเลือกเวลาหมดอายุด้วย หลังจากหมดอายุ โทเค็นจะใช้งานไม่ได้โดยอัตโนมัติ ยิ่งเลือกขอบเขตใหญ่เท่าใด ความเสียหายที่อาจเกิดขึ้นหากโทเค็นรั่วไหลก็ยิ่งมากขึ้นเท่านั้น
มีวิธีที่โทเค็นรั่วไหลได้มากกว่าที่หลายคนคิด:
• เขียนลงในโค้ดหรือไฟล์การกำหนดค่า หากโทเค็นถูกเขียนลงในโค้ด ส่งไปยังที่เก็บสาธารณะ หรือบรรจุลงใน frontend ใครก็ตามก็สามารถเห็นได้
• ส่งต่อให้ผู้ช่วย AI เขียนโปรแกรม ผู้ช่วยเขียนโปรแกรมอ่านไฟล์การกำหนดค่าในโปรเจกต์หรือรับโทเค็นที่ผู้ใช้วางในการสนทนาโดยตรงเพื่อช่วยผู้ใช้ปรับใช้ ผู้ช่วยที่เชื่อมต่อกับแพลตฟอร์มปรับใช้ผ่าน MCP ถือสิทธิ์ในการแก้ไขโดเมนเนมและการแก้ไข ข้อมูลนี้จะถูกส่งออกไปพร้อมกับการสนทนา และหากผู้ช่วยอ่านหน้าเว็บหรือเอกสารที่ถูกแก้ไข ก็อาจถูกชักจูงให้ดำเนินการที่ไม่ควรทำ
• ผ่านสถานีถ่ายทอด ผู้ใช้บางราย เพื่อประหยัดค่าใช้จ่ายหรือความสะดวก ไม่ได้เรียกอินเทอร์เฟซของผู้ให้บริการ AI โดยตรง แต่ใช้ "สถานีถ่ายทอด" ของบุคคลที่สาม เนื้อหาการสนทนาทั้งหมดผ่านสถานีถ่ายทอด และหากมีโทเค็นรวมอยู่ด้วย ผู้ดำเนินการสถานีถ่ายทอดก็สามารถเห็นได้อย่างชัดเจน
• การเข้าถึงปลั๊กอินและการผสานรวมต่างๆ ทุกครั้งที่ผสานรวมบริการของบุคคลที่สาม ก็มีอีกที่หนึ่งที่เก็บคีย์ไว้
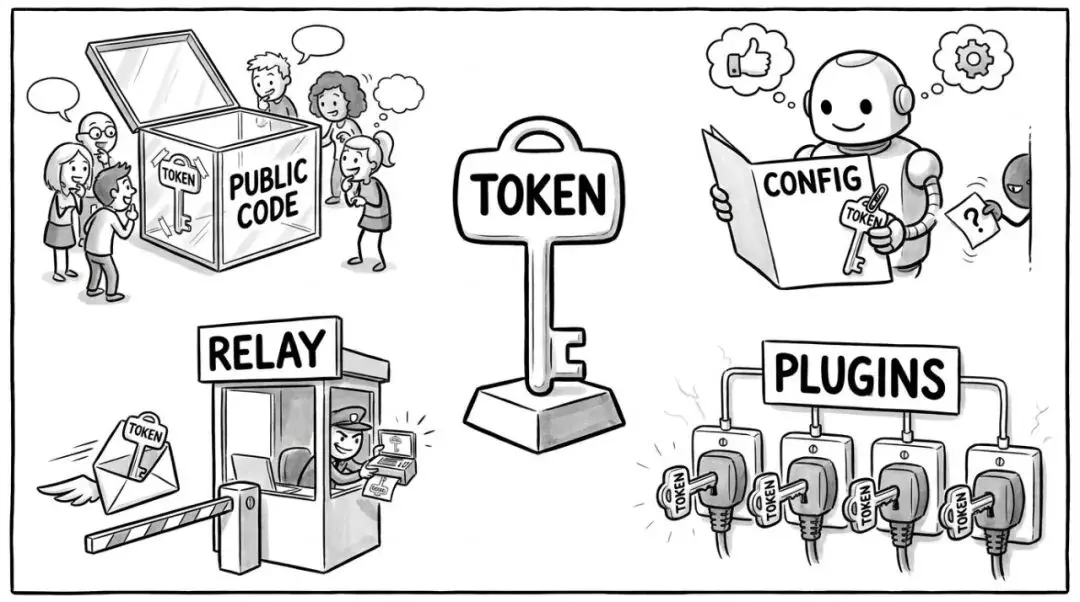
โทเค็นที่สามารถเปลี่ยนโดเมนเนมอาจรั่วไหลจากที่เหล่านี้
ควรสังเกตว่าจุดเริ่มต้นของเหตุการณ์นี้ยังไม่ได้ข้อสรุป เราไม่ได้บอกว่าเกิดจากการรั่วไหลของโทเค็น แต่ในโลกปัจจุบันที่ AI เขียนโปรแกรมกลายเป็นเรื่องปกติมากขึ้น โทเค็นที่สามารถแก้ไขเนมเซิร์ฟเวอร์และระเบียนการแก้ไขสมควรได้รับการปกป้องอย่างจริงจังเช่นเดียวกับคีย์ส่วนตัว
05 เหตุใดเว็บไซต์ที่เกี่ยวข้องกับสินทรัพย์ถูกแฮ็กจึงอันตรายเป็นพิเศษ
เมื่อเว็บไซต์ทั่วไปถูกแฮ็ก ผู้ใช้อาจรั่วไหลรหัสผ่านบัญชีบนหน้าปลอม สำหรับบริการที่เกี่ยวข้องกับสินทรัพย์ เช่น กระดานเทรด กระเป๋าเงิน สถาบันการชำระเงิน และแอปพลิเคชัน DeFi เมื่อโดเมนถูกแฮ็ก ผลที่ตามมามักจะตรงไปตรงมามากกว่า: ทุกการดำเนินการที่ผู้ใช้ทำบนหน้าปลอมอาจส่งผลให้สูญเสียสินทรัพย์จริง
โดยเฉพาะอย่างยิ่งสำหรับสินทรัพย์ดิจิทัล เมื่อผู้ใช้คลิก "อนุญาต" "แลกเปลี่ยน" หรือ "วางเดิมพัน" บนหน้าเว็บ DeFi หน้าเว็บจะส่งธุรกรรมไปยังกระเป๋าเงิน และผู้ใช้คลิกยืนยันในกระเป๋าเงิน สิ่งที่หน้าเว็บส่งมามักไม่สามารถเข้าใจได้สำหรับผู้ใช้หลายคน พวกเขาทำได้เพียงเชื่อถือ URL เท่านั้น URL ที่ถูกแฮ็กอาจส่งธุรกรรมที่อนุญาตให้โทเค็นแก่ผู้โจมตี เมื่อลงนามแล้ว ผู้โจมตีสามารถโอนเงินได้ตลอดเวลา เมื่อการโอนบนเชนเสร็จสิ้น แทบจะเป็นไปไม่ได้ที่จะกู้คืน
เช่นเดียวกับสถาบันการชำระเงิน เมื่อผู้ใช้กรอกหมายเลขบัตรและรหัสยืนยันบนหน้าชำระเงิน หรือชำระเงินตามที่อยู่รับเงินที่แสดง หากหน้าปลอมเปลี่ยนข้อมูลการรับเงิน เงินก็จะตกไปอยู่ในมือของผู้โจมตี โดเมนเนม หน้าเว็บ และกระบวนการที่ผู้ใช้เห็นเหมือนกับที่พบเห็นเป็นประจำทุกประการ ทำให้ตรวจจับได้ยาก
ในมุมมองของฉัน จุดเน้นของความสนใจด้านความปลอดภัยในยุค AI จำเป็นต้องเปลี่ยนไป เมื่อโค้ดถูกเขียนโดย AI มากขึ้น ทีมงานมุ่งเน้นความพยายามด้านความปลอดภัยไปที่การตรวจสอบโค้ดและการตรวจสอบสัญญา ซึ่งไม่ผิด แต่ผู้ใช้ยังคงผ่านรีจิสทรี นายทะเบียนโดเมน เนมเซิร์ฟเวอร์ และแพลตฟอร์มปรับใช้เพื่อเข้าถึงเว็บไซต์ เส้นทางนี้ก็เป็นส่วนหนึ่งของความปลอดภัยเช่นกัน และขั้นตอนเหล่านี้เป็นจุดที่ AI ทำงานมากที่สุดและผู้คนเข้าใจน้อยที่สุด
ไม่ว่าระบบแบ็กเอนด์และสัญญาจะแน่นหนาเพียงใด ตราบใดที่จุดเชื่อมโยงหนึ่งจุดในเส้นทางนี้ถูกเจาะ ผู้ใช้ก็จะส่งมอบสินทรัพย์ของตนบนหน้าปลอม
06 ข้อแนะนำสำหรับผู้ให้บริการแอปพลิเคชันและผู้ให้บริการสินทรัพย์ดิจิทัล
ระบุให้ชัดเจนว่าใครถือครองโดเมนเนม ตรวจสอบว่าโดเมนเนมของคุณจดทะเบียนกับนายทะเบียนโดเมนใด เนมเซิร์ฟเวอร์อยู่ที่ไหน และใครจัดการบัญชีที่เกี่ยวข้อง แม้แต่โดเมนที่ซื้อด้วยคลิกเดียวบนแพลตฟอร์ม คุณก็ควรรู้ว่าใครอยู่เบื้องหลัง
ล็อกโดเมนเนม เปิดใช้งานการล็อกนายทะเบียนโดเมนเพื่อป้องกันไม่ให้โดเมนถูกโอนโดยพลการ โปรเจกต์สำคัญสามารถยื่นขอล็อกรีจิสทรี ซึ่งต้องมีการยืนยันตัวตนด้วยตนเองเมื่อแก้ไขข้อมูลสำคัญ เช่น ที่อยู่เส้นทาง
ปกป้องบัญชีและโทเค็น ใช้คีย์ความปลอดภัยฮาร์ดแวร์สำหรับการยืนยันตัวตนหลายปัจจัยบนบัญชี โทเค็นควรมีสิทธิ์ขั้นต่ำที่จำเป็นเท่านั้นและกำหนดเวลาหมดอายุ ไม่ควรเขียนโทเค็นลงในโค้ด วางในการสนทนากับ AI หรือส่งผ่านสถานีถ่ายทอดที่ไม่รู้จัก ควรลบโทเค็นที่ไม่ได้ใช้ทันที
ให้คีย์แยกต่างหากแก่ผู้ช่วย AI เมื่ออนุญาตให้ผู้ช่วย AI ช่วยปรับใช้ ให้สร้างโทเค็นแยกต่างหากสำหรับมัน โดยให้สิทธิ์เฉพาะที่จำเป็นสำหรับโปรเจกต์ปัจจุบัน และกำหนดเวลาหมดอายุที่สั้นลง การดำเนินการเช่นการซื้อโดเมน การเปลี่ยนเนมเซิร์ฟเวอร์ และการโอนโดเมนออก ควรได้รับการยืนยันจากบุคคล ไม่ใช่ปล่อยให้ AI ดำเนินการโดยอัตโนมัติ
เฝ้าติดตามการเปลี่ยนแปลง การเปลี่ยนแปลงใดๆ ในเนมเซิร์ฟเวอร์ ระเบียนการแก้ไข หรือสถานะโดเมนควรเรียกการแจ้งเตือน ผู้โจมตีที่เปิดใช้งาน HTTPS บนเว็บไซต์ปลอมมักต้องยื่นขอใบรับรองใหม่สำหรับโดเมนนั้น และใบรับรองที่ออกให้สาธารณะมีบันทึกสาธารณะ การเฝ้าติดตามบันทึกเหล่านี้สามารถช่วยตรวจจับความผิดปกติได้ตั้งแต่เนิ่นๆ
เตรียมแผนฉุกเฉินล่วงหน้า พิจารณาว่าจะแจ้งผู้ใช้ทันทีอย่างไรหากเกิดปัญหากับโดเมน และจะหาฝ่ายบริการลูกค้าจริงจากนายทะเบียนโดเมนได้อย่างไร Kintsu บ่นในประกาศว่าฝ่ายบริการลูกค้าเป็นเพียงหุ่นยนต์ ในสถานการณ์เช่นนี้ การมีช่องทางมนุษย์ที่เตรียมไว้ล่วงหน้าอาจกำหนดความเร็วในการลดความเสียหาย
07 ยิ่งเปิดตัวง่ายเท่าใด ยิ่งต้องรู้ว่าใครถือคีย์
AI ทำให้การเขียนโค้ดง่ายขึ้น เช่นเดียวกับการเปิดตัว การซื้อโดเมนเนม และการกำหนดค่าการแก้ไข อุปสรรคลดลง แต่ความรับผิดชอบไม่ได้ลดลงตามไปด้วย เมื่อผู้ใช้ป้อน URL พวกเขากำลังมอบความไว้วางใจให้กับเส้นทางทั้งหมดเบื้องหลัง URL รวมถึงทุกคนและทุกโปรแกรมที่ถือคีย์
ขั้นตอนเหล่านี้มักมองไม่เห็นและไม่ค่อยมีใครคิดถึง แต่ในสายตาของผู้ใช้ พวกเขาเป็นส่วนหนึ่งของบริการเช่นเดียวกับโค้ดที่ผู้ให้บริการเขียน หากจุดเชื่อมโยงใดล้มเหลว ผู้ใช้ก็จะเรียกร้องความรับผิดชอบจากผู้ให้บริการ
เมื่อเครื่องมือทำสิ่งต่างๆ ให้เรามากขึ้น เรายังเข้าใจชัดเจนหรือไม่ว่าเราได้มอบคีย์ใดไปแล้วบ้าง?
เนื้อหานี้จัดทำขึ้นโดยมีวัตถุประสงค์เพื่อแจ้งข้อมูลและให้ความรู้เท่านั้น และไม่ถือว่าเป็นคำแนะนำด้านการลงทุนที่เกี่ยวข้องกับ BTCC แต่อย่างใด BTCC ใช้ความพยายามอย่างเต็มที่ แต่ไม่สามารถรับประกันความจริงแท้ ความถูกต้อง หรือความเป็นต้นฉบับของเนื้อหาข้างต้นได้