Una semana de fallos en cadena: Microsoft, FAA, NSA y Apple caen, ¿la vieja infraestructura de EE. UU. sufre un golpe devastador de la IA?
 Odaily
Autor original: Bao Yilong
Fuente original: Wall Street News
En apenas una semana, varios sistemas críticos de Estados Unidos sufrieron fallos consecutivos: desde el software de productividad de Microsoft, la suspensión de vuelos en todo el país, la interrupción de operaciones de JPMorgan, hasta la interrupción de la red clasificada de la Agencia de Seguridad Nacional (NSA) y las perturbaciones generalizadas en los servicios de Apple. Esta serie de fallos técnicos está minando la confianza pública en la infraestructura digital central y ha puesto en primer plano la cuestión de si los sistemas antiguos pueden soportar la presión de la rápida iteración en la era de la IA.
El martes, la Agencia de Seguridad Nacional (NSA) confirmó que su red NSANet, utilizada para comunicaciones internas clasificadas, sufrió una interrupción breve debido a un mantenimiento de software de rutina. Algunos empleados no pudieron acceder a los sistemas de trabajo, por lo que la agencia implementó un horario escalonado para el personal.
Al mismo tiempo, Apple experimentó una falla generalizada en sus servicios debido a una actualización interna. El portal de empleados, el sistema de inicio de sesión interno y el canal VPN para trabajo remoto se vieron afectados, y las operaciones de ventas, reparaciones y atención al cliente en las tiendas minoristas también se interrumpieron. Apple declaró que el problema no fue causado por un ciberataque y que la mayoría de los sistemas ya se han restablecido.
El FBI emitió el mismo día una alerta de seguridad de nivel FLASH (acción rápida), advirtiendo que ciberdelincuentes y hackers vinculados a estados están explotando el marco de pruebas de penetración ARTEX impulsado por IA. Esta advertencia intensificó aún más la preocupación del mercado sobre la vulnerabilidad de la infraestructura tecnológica.
El mercado reaccionó con sensibilidad: el índice Nasdaq cayó de inmediato y el S&P 500 rompió por debajo de su media móvil de 200 días.
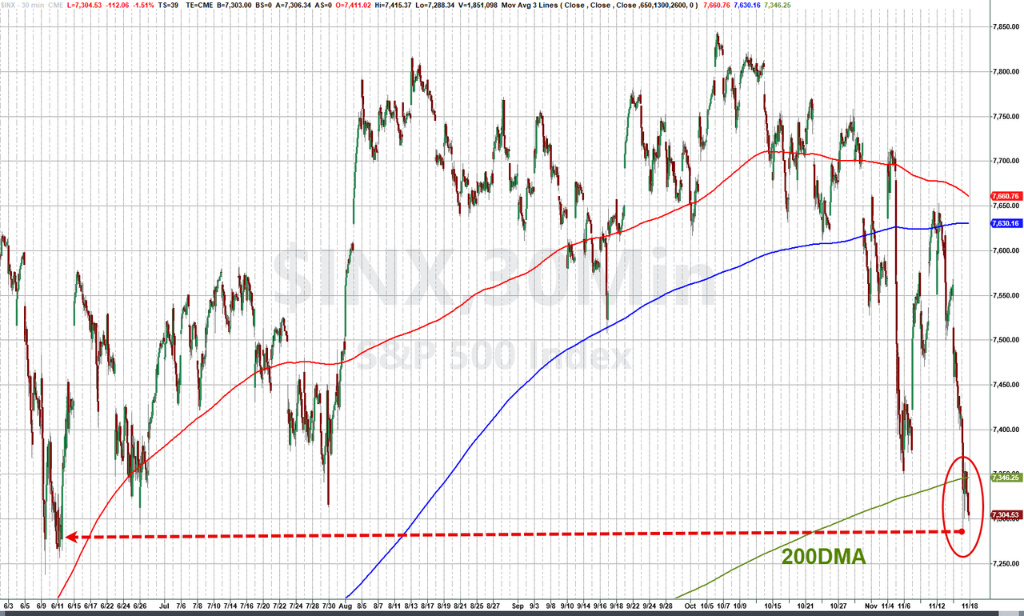
Interrupción de la red clasificada de la NSA, clasificada como "alerta de nivel dos"
El martes, la interrupción de NSANet, la red de comunicaciones internas clasificadas de la NSA, atrajo gran atención externa.
Según Mike Nelson, investigador del Instituto Nacional de Estudios de Seguridad de EE. UU., en una entrevista con NewsNation de Nexstar, la interrupción podría haberse originado en un ataque malicioso. Sin embargo, según informó The Wall Street Journal, la causa apunta a una actualización de parche de software.
Funcionarios de la NSA confirmaron posteriormente a The New York Times que el fallo fue clasificado como un evento de "código amarillo", el segundo nivel más alto en un sistema de alerta de tres niveles. Un portavoz de la NSA declaró:
La Agencia de Seguridad Nacional experimentó una degradación breve durante un mantenimiento planificado de rutina. Algunos sistemas internos se vieron afectados, pero las capacidades de misión central permanecieron plenamente operativas y la capacidad de defender la seguridad nacional no se vio comprometida.
Beth Sanner, ex alto funcionario de inteligencia de EE. UU., evaluó que un ciberataque es el escenario menos probable.
El sistema cuenta con cortafuegos y está protegido por la agencia de ciberseguridad más capaz del mundo. Si no fuera por el contexto especial actual, este asunto probablemente ni siquiera habría aparecido en los medios.
Actualización interna de Apple provoca una caída masiva multiplataforma
Apple confirmó el martes que una actualización interna causó una interrupción generalizada de varios servicios y sistemas.
Los sistemas internos afectados incluyen el portal de empleados AppleWeb, el sistema de inicio de sesión interno AppleConnect y el canal VPN para empleados remotos.
Según fuentes citadas en informes, los empleados también enfrentaron problemas para descargar versiones internas de software, acceder al calendario corporativo y reservar salas de reuniones. Incluso el sitio web interno encargado de rastrear el estado de las fallas también se cayó.
Los consumidores también se vieron afectados: el acceso a iCloud y la función de registro directo de AppleCare en los dispositivos presentó anomalías, y los servicios para escuelas y empresas también resultaron afectados. Las operaciones de ventas, reparaciones y atención al cliente en múltiples tiendas minoristas de Apple en todo el mundo se interrumpieron.
Apple declaró en un comunicado:
Una actualización interna causó esta mañana la interrupción de algunos sistemas. Muchos sistemas ya se han restablecido y estamos trabajando para volver a poner en línea los restantes lo antes posible.
Apple también enfatizó que esta falla no fue causada por un ciberataque.
Fallos consecutivos en cadena: cinco interrupciones importantes en una semana
Los fallos de Apple y la NSA son los dos incidentes más recientes en una secuencia de fallos técnicos en Estados Unidos durante la última semana.
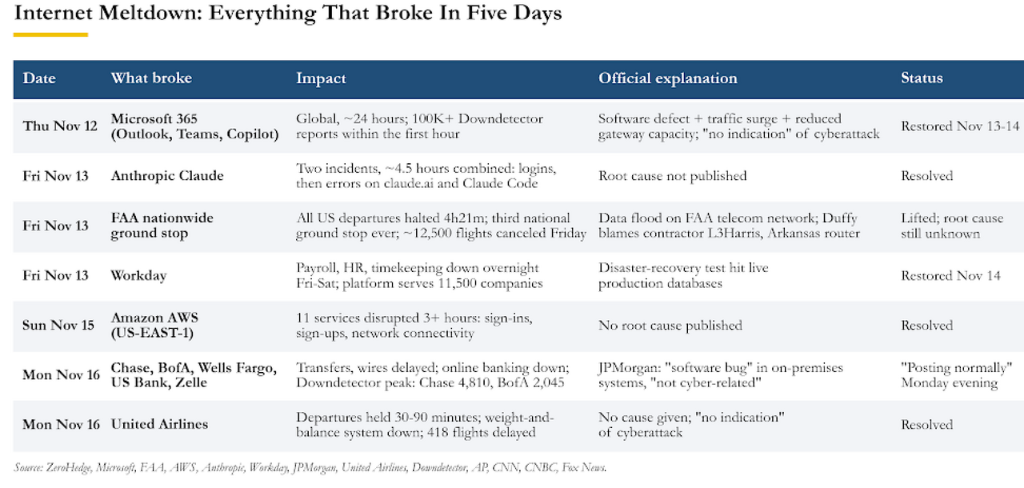
El jueves pasado, Microsoft 365 sufrió una interrupción generalizada que afectó a Outlook, Teams y el asistente Copilot. La falla persistió hasta el sábado y Microsoft la atribuyó a un "fallo técnico" durante el redireccionamiento rutinario del tráfico de usuarios, negando cualquier relación con ciberataques o sistemas de IA.
El viernes pasado, la Administración Federal de Aviación (FAA) emitió una rara orden de suspensión de vuelos a nivel nacional, lo que afectó a decenas de miles de vuelos durante más de cuatro horas. La investigación mostró que el incidente se originó cuando un contratista, al reemplazar cables de cobre envejecidos en una instalación remota en Arkansas, provocó una sobrecarga en un enrutador de red con aproximadamente 25 años de antigüedad, lo que causó una falla en cascada.
El secretario del Departamento de Seguridad Nacional, Markwayne Mullin, declaró posteriormente:
Puedo decirles con total certeza que no sufrimos un ataque.
El lunes, JPMorgan experimentó un "problema técnico" que causó retrasos en el procesamiento de algunas transacciones. Clientes institucionales como Bank of America y U.S. Bank también reportaron problemas. JPMorgan atribuyó posteriormente la causa a "una vulnerabilidad de software en el sistema de hardware local". El mismo día, United Airlines sufrió una interrupción del sistema de aproximadamente una hora, lo que provocó la suspensión de varios vuelos.
El pánico se extiende al mercado de consumo: las autoridades y las teorías conspirativas compiten por la narrativa
La inquietud provocada por los fallos técnicos ha desbordado los círculos de discusión profesional y ha afectado a los consumidores comunes.
Las ventas de alimentos no perecederos, agua potable y baterías en Costco aumentaron drásticamente, y los analistas elevaron el precio objetivo de las acciones de Costco de 1.100 a 1.150 dólares. Los generadores de alta gama en el sitio web de la compañía estaban casi agotados hasta el domingo.
Ante la falta de explicaciones autorizadas y oportunas, las teorías conspirativas en las redes sociales se difundieron rápidamente. Algunas publicaciones virales afirmaban que Estados Unidos estaba sufriendo un ataque coordinado de gobiernos extranjeros o incluso "gobiernos extraterrestres", mientras que otros interpretaban esta agitación tecnológica como un presagio de algún desastre.
La administración Trump mantuvo una postura de bajo perfil. Cuando se le preguntó sobre las interrupciones de JPMorgan y Microsoft durante su visita a Asia, Trump respondió:
Todo estará bien controlado. Así es la vida. Cuando eres grande y rico, estas cosas pasan. No es gran cosa.
La IA acelera el descubrimiento de vulnerabilidades y la infraestructura antigua no soporta la carga
La explosión de múltiples fallos en un corto período ha llevado a centrar la atención en un problema estructural más profundo: la inteligencia artificial está descubriendo vulnerabilidades del sistema a una velocidad sin precedentes, y ¿puede la infraestructura construida hace décadas soportar la presión de parches rápidos resultante?
El senador estadounidense Mark Warner, demócrata de Virginia, declaró en un comunicado sobre estas interrupciones que la serie de eventos parece ser "una consecuencia de que la IA está cambiando rápidamente el panorama de la ciberseguridad". Explicó:
La IA hace posible identificar un gran número de vulnerabilidades del sistema a una velocidad sin precedentes, lo que ejerce una enorme presión sobre empresas y agencias gubernamentales para parchear de inmediato, a menudo aplicando parches simultáneamente, lo que genera una gran presión sobre sistemas que no fueron diseñados para soportar este ritmo de cambio.
Joe Slowik, director de investigación de amenazas e ingeniería de redes de la empresa de inteligencia de riesgos Dataminr, afirmó que es raro y preocupante que tantos incidentes de alto perfil se concentren en un corto período. Dijo:
Dependemos demasiado de infraestructuras cuya estabilidad ya era cuestionable y no invertimos lo suficiente en redundancia. Ya sea un error, una actualización fallida o un incidente cibernético, cualquiera puede desencadenar el peor escenario.
Christiaan Beek, de la empresa de ciberseguridad Rapid7, advirtió que no hay indicios en los registros públicos de que estas interrupciones hayan sido causadas por actualizaciones de seguridad de emergencia. Señaló que el riesgo sistémico más generalizado radica en que las organizaciones dependen de procesos obsoletos para hacer frente a la ola de descubrimiento de vulnerabilidades asistida por IA. Christiaan Beek afirmó:
Los fallos en sistemas complejos suelen deberse a causas triviales, no a ataques de adversarios. Pero esta causa trivial no es inofensiva: lo preocupante es que significa que los sistemas de los que dependemos ya son tan frágiles que no necesitan atacantes; nosotros mismos podemos hacerlos colapsar.
La advertencia del FBI del martes señala que la otra cara del problema no debe ignorarse. El FBI publicó en redes sociales que ha emitido una alerta de nivel FLASH advirtiendo que ciberdelincuentes y hackers patrocinados por estados están utilizando ARTEX, un marco de pruebas de penetración impulsado por IA, para lanzar ataques automatizados contra empresas e instituciones de todo el mundo.
El FBI señaló que ARTEX puede acortar todo el proceso, desde la orientación inicial hasta la obtención de acceso privilegiado, a menos de 3 horas, y fue utilizado en el ataque a la cadena de suministro contra ConnectWise en octubre.
Este contenido se proporciona únicamente con fines informativos y educativos y no constituye asesoramiento de inversión relacionado con BTCC. BTCC realiza todos los esfuerzos posibles, pero no puede garantizar la veracidad, exactitud u originalidad del contenido anterior.