El hackeo de 6.300 millones de dólares a Binance apunta a 'TraderTraitor': ¿cuál es su relación con Lazarus?
 Blockbeats
Al principio atacaban bancos, luego descubrieron que las criptomonedas daban dinero más rápido
El 1 de noviembre, el FBI emitió un aviso atribuyendo a Corea del Norte el robo de 6.300 millones de dólares a Binance del 29 de octubre. En el aviso se usó un término: TraderTraitor.
Si buscas ese nombre, verás que los 1.500 millones de Bybit, los 300 millones de Bitget y varios casos importantes de criptomonedas de años anteriores están relacionados con él.
TraderTraitor no es una empresa ni una casilla en un organigrama. Es el nombre en clave que el gobierno de EE. UU. da a un tipo de actividad.
En abril de 2022, el FBI, la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) y el Departamento del Tesoro de EE. UU. publicaron conjuntamente un aviso con el número AA22-108A. Fue la primera aparición oficial del término. Entonces se refería a varios troyanos disfrazados de software de trading de criptomonedas, como DAFOM, TokenAIS y CryptAIS, con interfaces muy cuidadas que, una vez instalados, robaban claves privadas.
Los responsables han sido conocidos en la industria como Lazarus Group, APT38, BlueNoroff y Stardust Chollima, pero no son cuatro equipos distintos. Lazarus, es decir, Lazarus, es el nombre general; APT38 (Mandiant), BlueNoroff (Kaspersky) y Stardust Chollima (CrowdStrike) son tres nombres que distintas empresas de seguridad dieron a la misma línea de lucro.
Dos años después, la etiqueta se concretó en comportamientos específicos. El 23 de diciembre de 2024, el FBI, el Centro de Ciberdelincuencia del Departamento de Defensa de EE. UU. y la Agencia Nacional de Policía de Japón publicaron conjuntamente la atribución del robo de 300 millones de dólares a DMM, usando por primera vez la expresión "actores cibernéticos norcoreanos rastreados como TraderTraitor" y enumerando sus tres alias: Jade Sleet (nombre de Microsoft), UNC4899 (nombre de Google) y Slow Pisces (nombre de Palo Alto).
Ahora la información es más clara: TraderTraitor es la parte del gran grupo Lazarus especializada en criptoactivos, y actualmente la más lucrativa. Al menos desde 2020 se centra exclusivamente en blockchain: plataformas de intercambio, DeFi, proveedores de monederos, fondos de criptomonedas y particulares con grandes cantidades de monedas.
De robar bancos a robar plataformas de intercambio
Lazarus es un nombre paraguas que abarca de todo: en 2014 borró los discos duros de Sony Pictures y en 2016 movió dinero del banco central de Bangladesh.
Por ejemplo, en el caso del banco central de Bangladesh, los atacantes se llamaban entonces APT38, también conocidos como BlueNoroff. En febrero de 2016 falsificaron instrucciones SWIFT (el sistema de mensajería internacional para transferencias entre bancos) para intentar sacar 1.000 millones de dólares de la cuenta del banco central de Bangladesh en la Reserva Federal de Nueva York. Al final lograron 81 millones, porque una transferencia fue bloqueada por un banco intermediario debido a un error ortográfico.
Esa técnica de estudiar los procesos operativos de los bancos, encontrar los huecos de la revisión manual y falsificar instrucciones se trasladó después tal cual a las plataformas de intercambio de criptomonedas.
Fue alrededor de 2020. Empezaron a perfeccionar sus métodos y a apuntar al sector cripto. La razón es fácil de adivinar: hay dinero, no hay regulación y la liquidez es bastante buena.
Sus métodos son varios.
El primero es la oferta de empleo falsa. Un reclutador te contacta en LinkedIn, la conversación va bien y al final te envía una "prueba de programación previa a la contratación" o un paquete de instalación de una "herramienta interna". Al instalarlo, tu equipo queda en sus manos. Así se perdieron los 620 millones de dólares de Ronin.
El segundo es la cadena de suministro. Ya no engañan a personas, sino que contaminan la cadena de herramientas de los desarrolladores: repositorios maliciosos en GitHub, paquetes envenenados en npm, proveedores de identidad como JumpCloud. Una persona infectada arrastra a una cadena de empresas.
El tercero es alterar directamente las transacciones. En el caso japonés de DMM, robaron las credenciales de acceso de la contraparte, se infiltraron en las comunicaciones internas de la empresa de monederos Ginco y modificaron una transferencia que debería haber sido normal. En el caso de Bybit, hackearon el ordenador de un desarrollador de Safe{Wallet} e insertaron un script en el frontend web: la persona que firmaba veía la página normal, pero lo que firmaba era otra cosa.
También en este caso de Binance.
Los atacantes se prepararon con 36 horas de antelación, firmaron 50 autorizaciones EIP-7702, una nueva función de Ethereum que permite a un monedero "alquilar" temporalmente un fragmento de código, y luego hicieron que el monedero caliente de Binance transfiriera los fondos por sí mismo; 40 minutos, a través de 10 redes. La conclusión de algunas empresas de seguridad es que probablemente ya habían accedido al sistema de firmas de Binance.
El importe de las operaciones de esta organización
Los doce casos más conocidos suman 9.700 millones de dólares.
Solo Binance, 6.300 millones. Los otros once, desde 2022 hasta 2026, suman 3.440 millones.
Bybit, 1.500 millones, por el frontend alterado; Ronin, 620 millones, por la oferta de empleo fraudulenta; Bitget, 388 millones, por instrucciones de retirada falsificadas introducidas en el sistema de monederos.
DMM, 308 millones; WazirX, 235 millones; Harmony y Atomic, 100 millones cada uno; Alphapo, 60 millones; CoinEx, 55 millones; Stake, 41 millones; CoinsPaid, 37 millones.
Binance, Bybit y DMM fueron señalados directamente por el gobierno de EE. UU. como TraderTraitor. Ronin, Harmony, Stake, Alphapo, CoinsPaid y Atomic fueron atribuidos por el FBI a Lazarus/APT38; WazirX fue señalado en una declaración conjunta de EE. UU., Japón y Corea del Sur en enero de 2025; CoinEx solo cuenta con inferencias de empresas de análisis on-chain. En el caso de Bitget, varias instituciones sospechan que está relacionado con TraderTraitor, pero ninguna lo ha atribuido formalmente.
Según TRM, Corea del Norte ha llevado a cabo cien ataques desde 2017, con un total acumulado de unos 12.800 millones de dólares; en lo que va de año, 7.400 millones; en 2026, el 85% del total robado en criptoactivos a nivel mundial se atribuye a Corea del Norte. Esta tabla es solo una docena de esos casos.
Personas a las que se les puede poner cara
Los hackers norcoreanos señalados oficialmente por EE. UU. y con fotografía no son uno solo. Park Jin Hyok, Jon Chang Hyok y Kim Il aparecen en la acusación de febrero de 2021; en 2024 se añadió Rim Jong Hyok, con una recompensa de 10 millones de dólares.
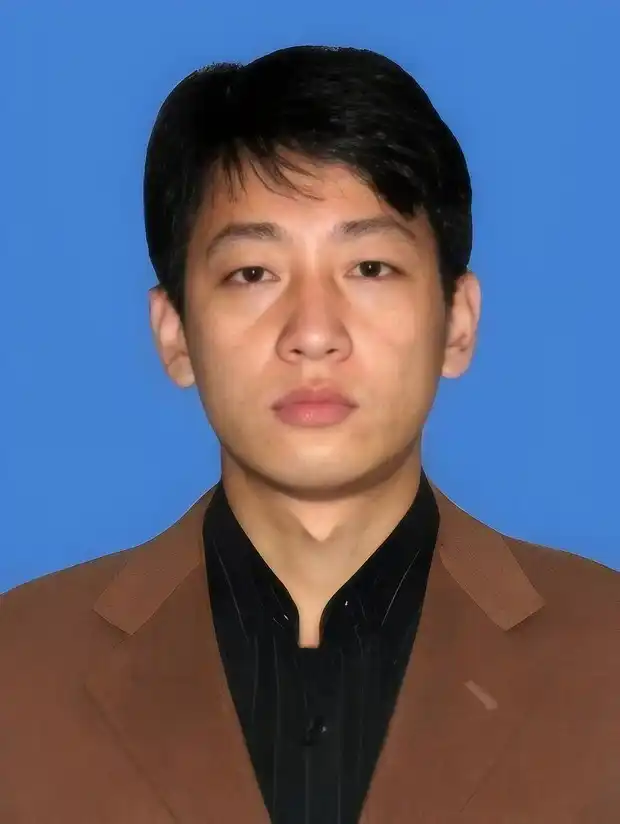
Park Jin Hyok, buscado por el FBI
Park Jin Hyok fue el primero en ser acusado: en junio de 2018, el Departamento de Justicia de EE. UU. presentó cargos penales contra él, que se hicieron públicos en septiembre del mismo año. La acusación afirma que participó en conspiraciones que incluyen el ataque a Sony Pictures de 2014, WannaCry de 2017 y los 81 millones de dólares transferidos desde el banco central de Bangladesh en 2016. Sigue prófugo y nunca ha comparecido ante un tribunal.
Seguimiento del robo a Binance
Binance ya ha cubierto aproximadamente el 90% con fondos propios, el fondo SAFU y el fondo de seguro de futuros; el 10% restante son tokens poco líquidos. Todas las pérdidas las asume la empresa, no los usuarios.
Hasta el 1 de noviembre, unos 2.700 millones de dólares, aproximadamente el 42%, han sido congelados por los emisores de stablecoins y el comité de seguridad de Arbitrum. Los atacantes aún tienen en su poder 420.000 ethers y 18.270 bitcoins, unos 2.400 millones de dólares.
El método de blanqueo sigue siendo el habitual: puentes entre cadenas para cambiar de red, servicios como THORChain para cambiar de moneda, mezcladores que revuelven las monedas de muchos usuarios y, por último, operaciones over-the-counter.
Esta vez hubo algunos contratiempos: THORChain retrasó accidentalmente el blanqueo de los fondos robados en el ataque a Binance debido a una reorganización reciente de la cadena de Ethereum. Esa reorganización provocó que THORChain reembolsara por error dos veces a un usuario que había depositado 10 ETH, lo que activó una pausa de emergencia del protocolo e impidió temporalmente a todos los usuarios realizar intercambios entre cadenas, incluidos los blanqueadores relacionados con el grupo de hackers norcoreanos.
La vez anterior, los fondos robados a Bitget pasaron por THORChain y THORChain no congeló nada, alegando que la descentralización no permite congelar, pero no dijeron lo mismo cuando ellos mismos fueron robados.
Cuando THORChain restablezca el servicio, si los fondos robados a Binance vuelven a pasar por THORChain, no sé qué excusa pondrán para justificarse.
Este contenido se proporciona únicamente con fines informativos y educativos y no constituye asesoramiento de inversión relacionado con BTCC. BTCC realiza todos los esfuerzos posibles, pero no puede garantizar la veracidad, exactitud u originalidad del contenido anterior.