การโจมตีด้วย AI พุ่งเป้าเหมืองขุด เครื่องขุด BTC 6.4 หมื่นเครื่องถูกแย่งชิงนาน 20 ชั่วโมง
 Odaily
ต้นฉบับ|Odaily News(@OdailyChina)
ผู้เขียน|Wenser(@wenser 2010 )
ในช่วงที่ BTC ร่วงลงแตะ 62,000 ดอลลาร์และบรรยากาศตลาดซบเซา "การปล้นครั้งใหญ่บนเชน" ที่ไม่ค่อยมีใครสนใจได้เกิดขึ้นและจบลงอย่างเงียบ ๆ เกี่ยวข้องกับเครื่องขุด BTC ประมาณ 64,000 เครื่อง คิดเป็นแฮชเรตรวมประมาณ 13 EH/s
เมื่อเวลา 10.00 น. ตามเวลาปักกิ่งของวันที่ 15 พฤศจิกายน แฮชเรตจำนวนนี้ถูกเบี่ยงเบนไปยังพูลขุด OCEAN อย่างเงียบ ๆ และรายได้จากการขุดถูกกำหนดให้จ่ายไปยังที่อยู่ BTC ที่ผู้โจมตีควบคุม แฮชเรตรวมของพูล OCEAN พุ่งขึ้นใกล้ 50 EH/s ก่อนจะลดลงมาอยู่ที่ประมาณ 40 EH/s โชคดีที่ผู้ให้บริการรับฝากเครื่องขุดรายหนึ่งตรวจพบและแจ้งเตือนได้ทันเวลา ต่อมาผู้ให้บริการขุด Luxor ระบุปัญหาได้ว่าอยู่ที่ซอฟต์แวร์ Commander ในที่สุดผู้โจมตีได้ BTC เพียง 0.162 เหรียญ แต่การสูญเสียรายได้จากการขุดในช่วงเวลาดังกล่าวไม่สามารถกู้คืนได้ Luxor ระบุว่าจะชดเชยเต็มจำนวนให้กับลูกค้าที่ได้รับผลกระทบกว่าสิบราย
ที่น่าสังเกตคือ Luxor เพิ่งระดมทุนได้ 16 ล้านดอลลาร์เมื่อปลายเดือนตุลาคม Nick Hansen ซีอีโอของบริษัทกล่าวว่าการโจมตีครั้งนี้เกี่ยวข้องกับ "การโจมตีที่ซับซ้อนโดยมี AI ช่วย" พูลขุด ซอฟต์แวร์จัดการการขุด และการโจมตีด้วย AI มาบรรจบกัน "การปล้นครั้งใหญ่บนเชน" นี้ยังเผยให้เห็นด้านที่มีความเสี่ยงสูงของอุตสาหกรรมการขุด BTC
24 ชั่วโมงระทึกของเครื่องขุด BTC 64,000 เครื่อง: เมื่อแฮชเรตถูกแย่งชิงและเบี่ยงเบนเพื่อแสวงหากำไร
ก่อนอื่นมารำลึกถึงลำดับเหตุการณ์กันก่อน
วันที่ 15 พฤศจิกายน ผู้ให้บริการรับฝากเครื่องขุด CoreX Hosting โพสต์ข้อความว่า "ขอเตือนว่าขณะนี้กำลังมีการโจมตีแฮ็กเกอร์ครั้งใหญ่ต่อเครื่องขุด เครื่องขุดถูกนำไปยังพูล Ocean ที่อยู่ BTC ที่เกี่ยวข้องคือ bc1qphukp9rjfc4rcej7erpm9ae20xmtspw8pcddrr"
หลังการแจ้งเตือน Bitcoin News เริ่มติดตามอย่างรวดเร็วและเน้นย้ำว่าการโจมตีครั้งนี้กระทบเครื่องขุด BTC 64,000 เครื่อง คิดเป็นแฮชเรตรวมประมาณ 13 EH/s จากผลกระทบนี้ แฮชเรตที่พูล OCEAN ควบคุมเพิ่มขึ้นเป็น 50 EH/s ชั่วคราว ก่อนจะลดลงเหลือ 40 EH/s
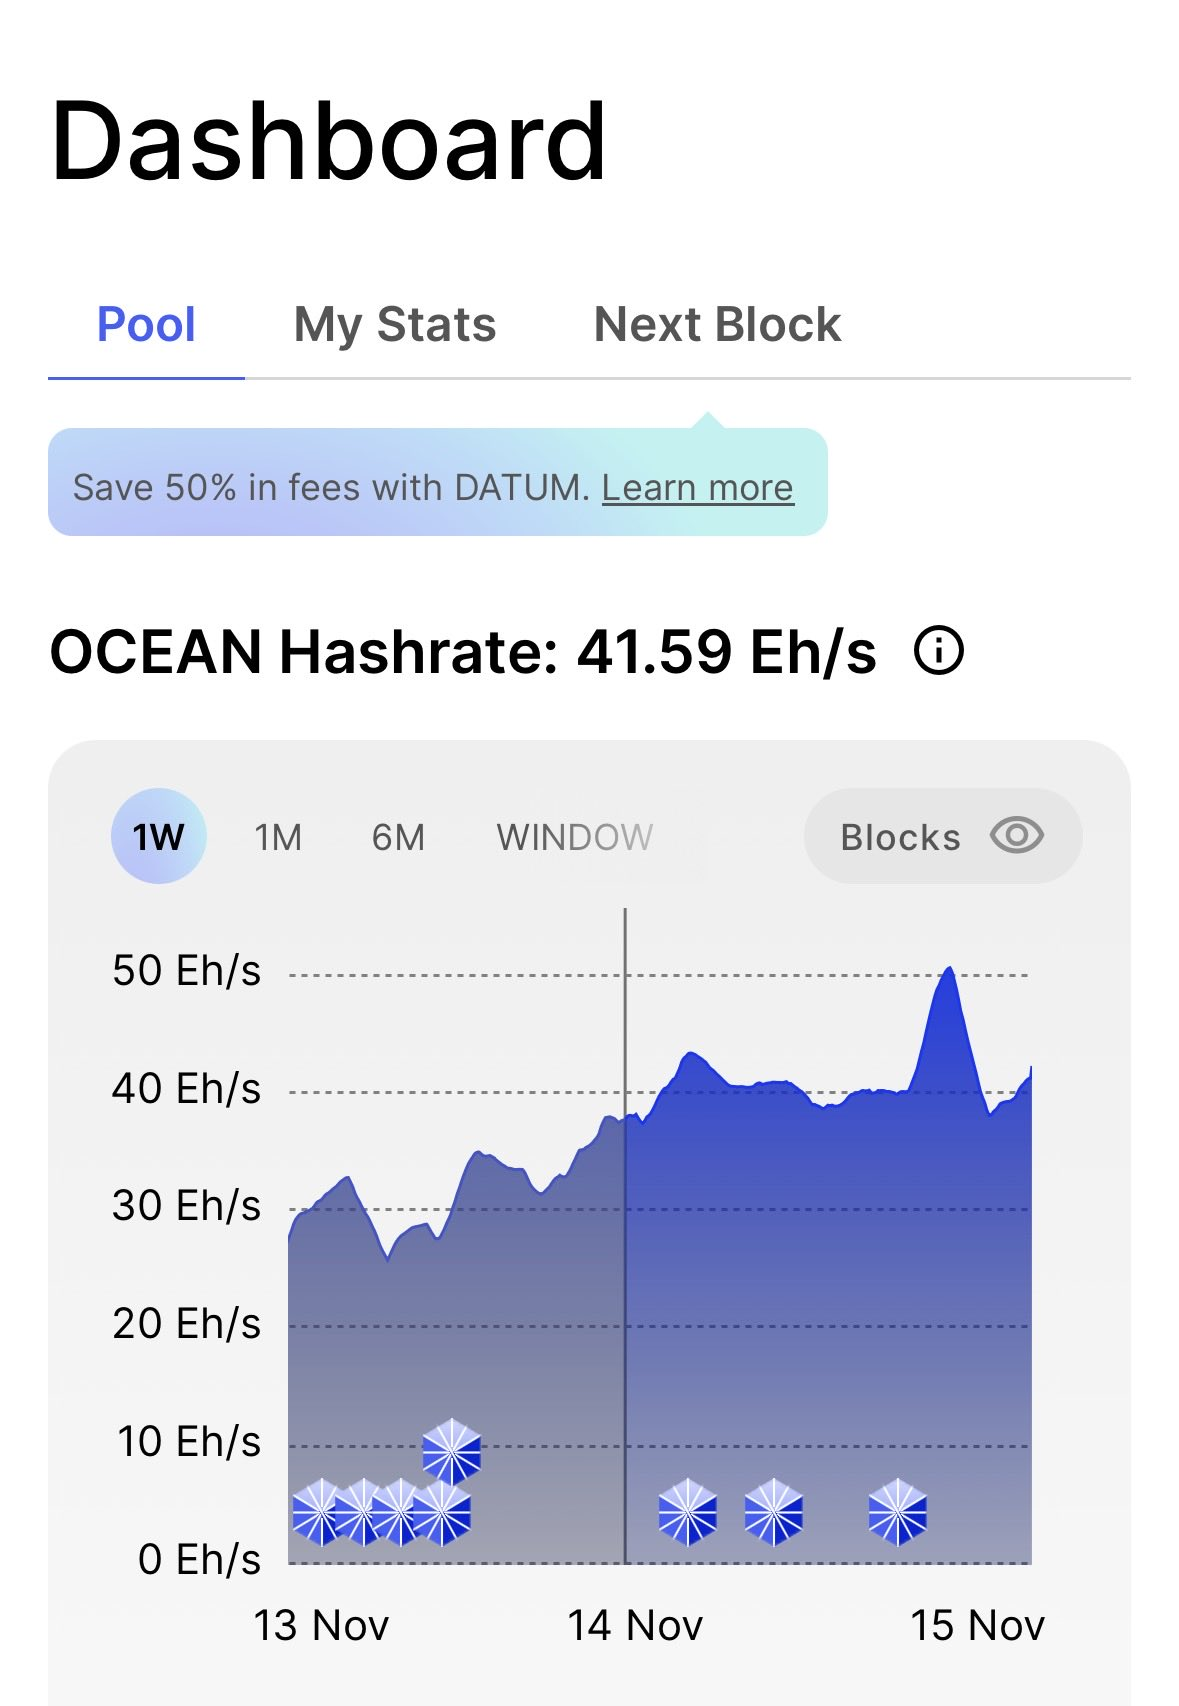
เมื่อเวลา 14.40 น. ของวันที่ 15 พฤศจิกายน CoreX อัปเดตการตรวจสอบระบุว่า แฮชเรตที่ถูกเบี่ยงเบนลดลงจาก 13 EH/s เหลือประมาณ 100 PH/s ดูเหมือนการโจมตีจะสิ้นสุดลงแล้ว
เช้าตรู่ของวันที่ 16 พฤศจิกายน Luxor Technology ตอบสนองอย่างเป็นทางการครั้งแรก โดยระบุว่าการตรวจสอบภายในพบการเบี่ยงเบนแฮชเรตโดยไม่ได้รับอนุญาตผ่าน Commander ส่งผลกระทบต่อลูกค้ากว่าสิบราย ภายในสองชั่วโมง Commander ได้รับการแพตช์แก้ไข และเริ่มกู้คืนเครื่องขุดที่ได้รับผลกระทบกลับไปยังการตั้งค่าพูลเดิม ลูกค้าที่ได้รับผลกระทบทั้งหมดจะได้รับการชดเชยเต็มจำนวนตาม "รายได้จากการขุดปกติ" ข้อมูลระบบไม่รั่วไหล และขอบเขตผลกระทบจำกัดเฉพาะ Commander พูล Luxor และระบบ LuxOS ไม่ได้รับผลกระทบ
เมื่อเวลา 01.00 น. ของวันที่ 16 พฤศจิกายน Nick Hansen ซีอีโอของ Luxor โพสต์ตอบกลับว่าการโจมตีครั้งนี้เป็น "การโจมตีแบบเวกเตอร์ที่ซับซ้อนโดยมี AI ช่วย" และย้ำว่าจะชดเชยความเสียหายของลูกค้าเต็มจำนวน ต่อมาเขาเน้นย้ำอีกครั้งว่าการโจมตีด้วย AI จะพบได้บ่อยขึ้น และกล่าวว่า "ได้ระงับการพัฒนาฟีเจอร์ใหม่ส่วนใหญ่เพื่อเสริมความแข็งแกร่งให้กับโครงสร้างพื้นฐานด้านความปลอดภัยทุกประเภท"
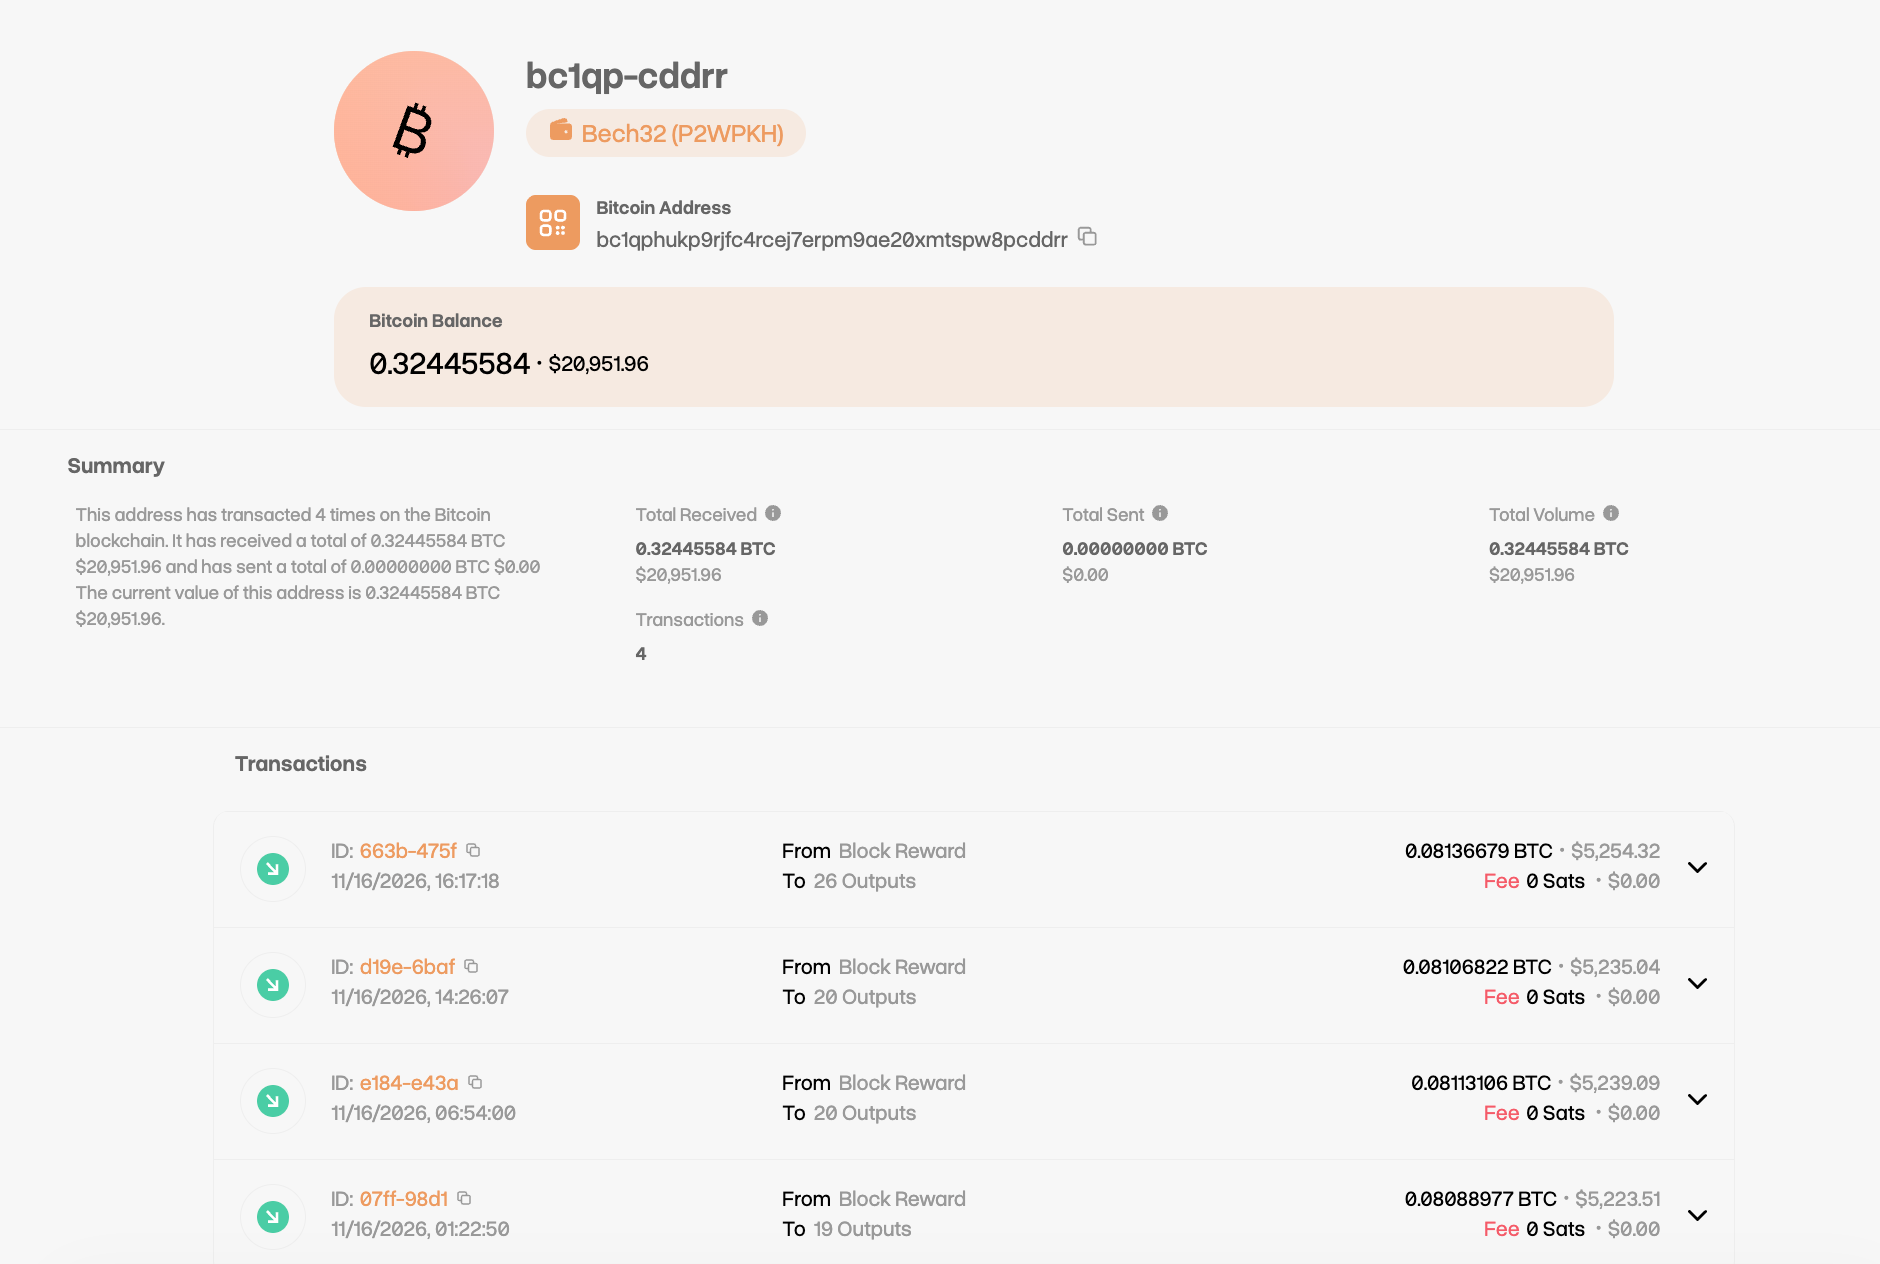
ที่น่ากล่าวถึงคือ จากข้อมูลบนเชน ที่อยู่รับเงินที่ CoreX เตือนไว้ก่อนหน้านี้ได้รับรางวัลการจ่ายเงินสะสม 4 รายการ รวม 0.3244 BTC มูลค่าประมาณ 20,900 ดอลลาร์ แต่เวลาตรงกับวันที่ 16 พฤศจิกายน ซึ่งเป็นช่วงเช้าตรู่และบ่ายของวันนี้ ซึ่งขัดแย้งกับเวลาแพตช์แก้ไขที่ Luxor ระบุอย่างเป็นทางการ คำอธิบายโดยละเอียดของการโจมตีและรายงานความปลอดภัยยังต้องรอคำอธิบายที่ชัดเจนจากทางหลัง
เมื่อซอฟต์แวร์ควบคุมกลายเป็นช่องโหว่ใหม่: ซอฟต์แวร์ Luxor Commander เป็นกุญแจสำคัญของเหตุการณ์แย่งชิง
ในเหตุการณ์แย่งชิงเครื่องขุดที่กินเวลาเกือบหนึ่งวันนี้ ไม่มีกฎฉันทามติระดับเครือข่าย BTC ถูกทำลาย บล็อกยังคงถูกผลิตตามปกติ ไม่มีการโจมตีแบบใช้จ่ายซ้ำ ผลกระทบต่อเครือข่าย BTC ใกล้ศูนย์ แต่กลับเผยให้เห็นปัจจัยเสี่ยงอีกชั้นในห่วงโซ่การขุด BTC นั่นคือซอฟต์แวร์จัดการกลุ่มเครื่องขุด
ความสะดวกและความเสี่ยงมักเป็นสองด้านของเหรียญเดียวกันสำหรับซอฟต์แวร์ควบคุมประเภทนี้
ซอฟต์แวร์จัดการกลุ่มเครื่องขุดอย่าง Luxor Commander สามารถผลักดันการตั้งค่าพูลไปยังเครื่องขุดหลายพันเครื่องในครั้งเดียว แต่นั่นก็หมายความว่าหากซอฟต์แวร์ถูกโจมตี ขอบเขตผลกระทบจะไม่จำกัดอยู่แค่เครื่องขุด BTC หนึ่งหรือสองเครื่อง แต่จะลุกลามไปยังเครื่องขุด BTC หลายหมื่นเครื่อง
ในกรณีร้ายแรง ผู้โจมตีเพียงแค่มีข้อมูลรับรองสิทธิ์หนึ่งชุด เอ็นด์พอยต์ API หนึ่งจุด หรือเซสชันหนึ่งเซสชัน ก็สามารถได้รับความสามารถในการเบี่ยงเบนแฮชเรตแบบกลุ่มได้อย่างรวดเร็วเช่นเดียวกับผู้ดำเนินการกลุ่มเครื่องขุด การตรวจสอบภายในและการรับรองต่าง ๆ ที่ Luxor เคยทำไว้ไม่สามารถรับประกันได้ว่า "ช่องทางข้อมูลรับรองที่เข้าถึงเครื่องขุดจากฝั่งลูกค้า" จะไม่มีปัญหาตลอดไป
แต่เมื่อพิจารณาจากวิธีการของผู้โจมตีในเหตุการณ์นี้ พูลขุดแบบไม่ต้องคุม custody อย่าง OCEAN เป็นเหมือนสถานี中转ที่จ่ายเงินตามแฮชเรต สิ่งที่ผู้โจมตีเล็งไม่ใช่ทรัพยากรแฮชเรต 13 EH/s ของเครื่องขุด 64,000 เครื่อง แต่เป็นรายได้ที่ Coinbase จ่ายตรงไปยังที่อยู่ที่นักขุดกำหนดไว้เบื้องหลังพูล
พูดง่าย ๆ คือ ผู้โจมตีไม่จำเป็นต้องขโมยทรัพยากรแฮชเรตของเครื่องขุด BTC เพียงแค่เบี่ยงเบนไปยังพูลที่มี "โบนัส" เปลี่ยนเอ็นด์พอยต์ stratum และชื่อ worker ก็สามารถเปลี่ยนเป็นเงินและทำกำไรจากการโจมตีได้ เหตุการณ์นี้ยังบอกเราว่าความปลอดภัยของสถาปัตยกรรมพูล BTC และความปลอดภัยของซอฟต์แวร์จัดการกลุ่มเครื่องขุด BTC เป็นคนละระดับกัน และสิ่งที่เกิดปัญหาในครั้งนี้คืออย่างหลัง
สุดท้าย ลองประมาณความเสียหายที่อาจเกิดขึ้นในครั้งนี้: ด้วยความยากในการขุดและราคา BTC ปัจจุบัน แฮชเรต 13 EH/s ผลิตบล็อกได้เฉลี่ยประมาณ 2 บล็อกต่อวัน คิดเป็น 1.3918% ของผลผลิต BTC รายวัน 450 เหรียญของเครือข่ายทั้งหมด หากคำนวณที่ราคาประมาณ 65,000 ดอลลาร์ มูลค่าผลผลิตประมาณ 17,000 ดอลลาร์ต่อชั่วโมง หรือรายได้รายวัน 410,000 ดอลลาร์ การประมาณเบื้องต้นสำหรับ "การชดเชยเต็มจำนวนตามการขุดปกติ" ที่ Luxor สัญญาไว้จะอยู่ระหว่างประมาณ 34,000 ถึง 340,000 ดอลลาร์ (คำนวณจากระยะเวลาที่ไม่มีรายได้ 2 ชั่วโมงและ 20 ชั่วโมง)
ตัวเลขนี้ไม่ใช่ความเสียหายที่กระทบกระเทือนสำหรับบริษัทที่เพิ่งระดมทุนเชิงกลยุทธ์ 16 ล้านดอลลาร์ แต่เป็นตัวอย่างให้ผู้ให้บริการดำเนินการเครื่องขุดทั้งหมดในอุตสาหกรรมเห็นว่า ความเสียหายที่เกิดจากการโจมตีซอฟต์แวร์จัดการกลุ่มเครื่องขุด บริษัทที่เกี่ยวข้องมีหน้าที่ต้องชดเชย และสำหรับแผงจัดการกลุ่มเครื่องขุดที่กำลังยกระดับจาก "แผงตรวจสอบ" ไปสู่จุดรวมศูนย์สำหรับแฮชเรต สัญญาพลังงาน หรือแม้แต่การจัดสรรกำลังคำนวณ AI ความปลอดภัยและสิทธิ์การจัดการจะยิ่งมีความสำคัญมากขึ้น
ประเด็นที่ต้องจับตาต่อไป: การตั้งค่าพูลขุดจะกลายเป็นสงคราม攻防ที่ต่อเนื่อง
คลื่นผลกระทบจากเหตุการณ์ "เครื่องขุด 64,000 เครื่องถูกแย่งชิง" ยังคงดำเนินต่อไป ด้านหนึ่ง Luxor จำเป็นต้องอธิบายเหตุการณ์ความปลอดภัยทั้งหมดอย่างละเอียด โดยเฉพาะจำนวนเครื่องขุดที่เกี่ยวข้องกับแฮชเรตที่ถูกเบี่ยงเบนจริง เวลาเริ่มต้นและสิ้นสุดของการโจมตี จำนวนเงินชดเชย ก่อนหน้านี้ "ลูกค้าที่ได้รับผลกระทบกว่าสิบราย" เป็นเพียงคำอธิบายคร่าว ๆ อีกด้านหนึ่ง การแย่งชิงแฮชเรตของเครื่องขุดไม่ใช่เรื่องใหม่ ก่อนหน้านี้มีผู้ดำเนินการพูลรายงานการตั้งค่าที่เกี่ยวข้องถูกเปลี่ยนแปลงโดยไม่ได้รับอนุญาต ซึ่งแสดงให้เห็นชัดเจนว่าผู้ดำเนินการพูล ผู้ให้บริการโฮสต์ ผู้ให้บริการ และบทบาทต่าง ๆ ในอุตสาหกรรมต้องเผชิญกับความเสี่ยงด้านการ攻防ความปลอดภัยร่วมกัน และนี่จะเป็นสงครามที่ยืดเยื้ออย่างแน่นอน
วิธีหลีกเลี่ยงเหตุการณ์ความเสี่ยงที่คล้ายกันในอนาคต นอกเหนือจากการจัดการการดำเนินงานระดับฮาร์ดแวร์ของพูลแล้ว ความปลอดภัยของซอฟต์แวร์ที่เกี่ยวข้องก็สมควรได้รับการเฝ้าระวังเช่นกัน
เนื้อหานี้จัดทำขึ้นโดยมีวัตถุประสงค์เพื่อแจ้งข้อมูลและให้ความรู้เท่านั้น และไม่ถือว่าเป็นคำแนะนำด้านการลงทุนที่เกี่ยวข้องกับ BTCC แต่อย่างใด BTCC ใช้ความพยายามอย่างเต็มที่ แต่ไม่สามารถรับประกันความจริงแท้ ความถูกต้อง หรือความเป็นต้นฉบับของเนื้อหาข้างต้นได้