รายงานวิจัยฉบับเต็ม: โลกคริปโตพร้อมรับมือการโจมตีด้วยควอนตัมหรือยัง?
 Odaily
ต้นฉบับ | Odaily Planet Daily: (@OdailyChina)
ผู้เขียน | jk
ก่อนอ่าน: ทำความเข้าใจ 5 เรื่องสำคัญ
รายงานนี้ไม่ถือว่าผู้อ่านมีความรู้ด้านวิทยาการเข้ารหัสหรือฟิสิกส์ควอนตัม หากคุณสนใจเพียงข้อสรุป สามารถข้ามไปที่ "ข้อค้นพบหลัก" ได้เลย ก่อนเข้าสู่เนื้อหา เราจะอธิบายแนวคิดสำคัญ 5 ประการด้วยการเปรียบเทียบในชีวิตประจำวัน
1. "กุญแจ" ในคริปโตทำงานอย่างไร
บิตคอยน์หรืออีเธอร์ของคุณไม่ได้ถูกเก็บไว้ในไฟล์ใดไฟล์หนึ่ง แต่ถูกบันทึกไว้ในบัญชีแยกประเภทบนบล็อกเชนภายใต้ที่อยู่ใดที่อยู่หนึ่ง ในการใช้จ่ายเหรียญ คุณต้องแสดง "ลายเซ็นดิจิทัล" เพื่อพิสูจน์ต่อเครือข่ายว่าคุณเป็นเจ้าของที่อยู่นั้น การสร้างลายเซ็นต้องใช้คีย์ส่วนตัวซึ่งมีเพียงคุณเท่านั้นที่รู้ ส่วนการตรวจสอบลายเซ็นใช้คีย์สาธารณะซึ่งเปิดเผยต่อสาธารณะและใครก็ตามสามารถนำมาตรวจสอบได้
ลองนึกภาพเหมือนตัวอย่างลายเซ็นที่ธนาคารเก็บไว้: ธนาคารมีตัวอย่างลายเซ็นของคุณ (คีย์สาธารณะ) เมื่อมีคนมาถอนเงิน ธนาคารจะนำตัวอย่างมาเทียบกับลายมือ (ตรวจสอบลายเซ็น) แต่ไม่มีใครสามารถเลียนแบบลายเซ็นจริงจากตัวอย่างได้ (หาคีย์ส่วนตัว) กลไกนี้เชื่อถือได้ในปัจจุบันเพราะการหาคีย์ส่วนตัวจากคีย์สาธารณะถือว่ายากเกินกว่าจะทำได้ในทางคณิตศาสตร์ ภัยคุกคามจากคอมพิวเตอร์ควอนตัมคือมันอาจทำให้ "สิ่งที่เป็นไปไม่ได้" นี้เป็นไปได้
2. คอมพิวเตอร์ควอนตัมเปลี่ยนแปลงอะไร
คอมพิวเตอร์ทั่วไปถอดรหัสเหมือนคนถือพวงกุญแจแล้วลองทีละดอก แม้จะลองเร็วแค่ไหนก็ต้องใช้เวลามหาศาลระดับดาราศาสตร์ คอมพิวเตอร์ควอนตัมไม่ได้ลองเร็วขึ้น แต่เปลี่ยนวิธีการแก้ปัญหา: สำหรับปัญหาทางคณิตศาสตร์บางประเภท อัลกอริทึมของ Shor ที่เสนอในปี 1994 สามารถลดเวลาจาก "ระดับอายุของจักรวาล" เหลือ "ไม่กี่นาทีถึงไม่กี่ชั่วโมง"
ต้องเน้นว่าคอมพิวเตอร์ควอนตัมไม่ได้เก่งทุกอย่าง สำหรับงานคำนวณทั่วไปส่วนใหญ่ มันไม่มีข้อได้เปรียบ แต่น่าเสียดายที่ปัญหาที่มันเก่งนั้นเป็นรากฐานของวิทยาการเข้ารหัสคีย์สาธารณะ (รวมถึง RSA และ elliptic curve) ที่อินเทอร์เน็ตและบล็อกเชนพึ่งพาในปัจจุบัน ในทางตรงกันข้าม ฟังก์ชันแฮช (เปรียบเหมือนเครื่องบดเนื้อทางเดียวที่เปลี่ยนข้อมูลใดๆ ให้เป็นลายนิ้วมือความยาวคงที่) จะถูกเร่งความเร็วเพียงเล็กน้อยโดยอัลกอริทึมควอนตัม ดังนั้นกลไกความปลอดภัยที่อาศัยแฮชจึงค่อนข้างแข็งแกร่ง นี่อธิบายว่าทำไมโซลูชันหลังควอนตัมส่วนใหญ่จึงมุ่งไปทาง "ใช้แฮชเป็นฐาน"
3. ทำไม "ไม่ต้องตื่นตระหนก แต่ก็ละเลยไม่ได้"
คอมพิวเตอร์ควอนตัมในปัจจุบันยังห่างไกลจากการคุกคามบิตคอยน์ การถอดรหัสคีย์บิตคอยน์หนึ่งดอกต้องใช้คิวบิตทางกายภาพประมาณ 500,000 คิวบิต ในขณะที่ชิปสาธารณะที่ล้ำหน้าที่สุดมีเพียงร้อยกว่าคิวบิต ช่องว่างคือหลายพันเท่า ดังนั้นวันนี้ยังไม่มีใครขโมยเหรียญของคุณด้วยคอมพิวเตอร์ควอนตัมได้
แต่มีสองปัจจัยที่น่ากังวลในไทม์ไลน์ ประการแรก การย้ายระบบใช้เวลานานมาก: การเปลี่ยนบล็อกเชนทั้งหมดเป็นระบบลายเซ็นใหม่ต้องเขียนโค้ด ตรวจสอบ ทดสอบ ประสานงานอัปเกรดทั้งเครือข่าย และให้ผู้ใช้หลายร้อยล้านคนย้ายสินทรัพย์ ซึ่งอุตสาหกรรมประเมินว่าต้องใช้เวลา 5-10 ปี ประการที่สอง ตัวเลขประมาณการลดลงอย่างรวดเร็ว: ปีที่แล้วยังต้องใช้หลายล้านคิวบิต (เข้าใจง่ายๆ ว่าเป็นพลังคำนวณที่คอมพิวเตอร์ควอนตัมต้องใช้ในการเจาะบล็อกเชน) ปีนี้ลดลงเหลือไม่ถึง 500,000 คิวบิต เปรียบเหมือนการสร้างสะพานต้องใช้เวลา 10 ปี แต่ไม่รู้ว่าน้ำจะท่วมเมื่อไหร่ วิธีที่สมเหตุสมผลคือเริ่มสร้างตอนนี้ ไม่ใช่รอให้น้ำขึ้น
4. ทำไมบางเหรียญเสี่ยงกว่า
ความเสี่ยงของเหรียญในที่อยู่ขึ้นอยู่กับว่าคีย์สาธารณะถูกเปิดเผยแล้วหรือไม่ ลองนึกภาพเป็นซองจดหมายปิดผนึก: หลายที่อยู่ไม่ได้เก็บคีย์สาธารณะโดยตรง แต่เก็บแฮชของคีย์สาธารณะ เท่ากับปิดผนึกคีย์สาธารณะไว้ในซอง จะเปิดซองเมื่อคุณใช้จ่ายเหรียญเท่านั้น ตราบใดที่ซองยังไม่ถูกเปิด คอมพิวเตอร์ควอนตัมก็ไม่มีทางเริ่มโจมตีได้
ปัญหาคือบางที่อยู่ถูกเปิดซองไปแล้ว ที่อยู่บิตคอยน์ยุคแรก (รวมถึงยุค Satoshi) บางประเภทเขียนคีย์สาธารณะลงบนเชนโดยตรง ไม่มีซอง และผู้ใช้จำนวนมากใช้ที่อยู่ซ้ำ เมื่อใช้จ่ายครั้งแรก ซองถูกเปิดออก เหรียญที่เหลือยังอยู่ในที่อยู่เดิม คีย์สาธารณะจึงถูกเปิดเผยตลอดเวลา นี่คือสินทรัพย์ "ถูกเปิดเผย" ที่รายงานกล่าวถึงซ้ำๆ คิดเป็นประมาณหนึ่งในสามของบิตคอยน์ทั้งหมด นอกจากนี้ แม้แต่ซองที่ปิดอยู่ ในช่วงเวลาสั้นๆ ระหว่างที่คุณส่งธุรกรรมและยังไม่ได้รับการยืนยัน คีย์สาธารณะก็จะถูกกระจายออกไป นี่เป็นโอกาสโจมตีที่ fleeting แต่ไม่ใช่เป็นไปไม่ได้
5. "หลังควอนตัม" แก้ปัญหาอะไรกันแน่
แนวคิดแก้ไม่ซับซ้อน: เปลี่ยนเป็นกุญแจใหม่ที่คอมพิวเตอร์ควอนตัมก็งัดไม่ออก วงวิชาการได้เสนอตัวเลือกหลายประเภท เช่น ลายเซ็นแบบใช้แฮช ลายเซ็นแบบใช้แลตทิซ และ NIST ของสหรัฐฯ ได้ทำมาตรฐานเสร็จในปี 2024 สิ่งที่ยากจริงๆ คือสามเรื่องต่อไปนี้: กุญแจใหม่ใหญ่และหนักกว่า ลายเซ็นมีขนาด 10-40 เท่าของปัจจุบัน ทำให้ธุรกรรมช้าลงและต้นทุนสูงขึ้น การเปลี่ยนกุญแจต้องได้รับความเห็นชอบจากทั้งเครือข่าย แต่เครือข่ายกระจายศูนย์กลับยากที่สุดในการหาฉันทามติ และเหรียญที่เจ้าของหายสาบสูญไปแล้ว ไม่มีทางมาเปลี่ยนกุญแจ จะแช่แข็ง ทำลาย หรือปล่อยไว้เหมือนเดิม ไม่มีทางเลือกใดที่ทำให้ทุกคนพอใจ
ความเข้าใจผิดที่พบบ่อย
ความเข้าใจผิดประการแรกคือ "เมื่อคอมพิวเตอร์ควอนตัมปรากฏ คริปโตทั้งหมดจะกลายเป็นศูนย์" ความจริงแล้ว สิ่งที่ถูกคุกคามคือขั้นตอนลายเซ็น เครือข่ายสามารถรับมือได้ด้วยการอัปเกรดรูปแบบลายเซ็น แต่ละเชนมีความคืบหน้าแตกต่างกัน ความเสี่ยงจึงไม่เท่ากัน
ความเข้าใจผิดประการที่สองคือ "คอมพิวเตอร์ควอนตัมจะทำให้การขุดไร้ความหมาย" การขุดอาศัยการคำนวณแฮช อัลกอริทึมควอนตัมเร่งความเร็วได้จำกัด ไม่ล้มล้าง proof-of-work
ความเข้าใจผิดประการที่สามคือ "นี่เป็นนิยายวิทยาศาสตร์ ไม่เกี่ยวกับฉัน" ปัจจุบันคอมพิวเตอร์ควอนตัมยังเจาะบิตคอยน์ไม่ได้จริง แต่หน่วยงานกำกับดูแล ผู้ดูแลสินทรัพย์ และผู้ออก ETF ได้บรรจุมันไว้ในรายการความเสี่ยงอย่างเป็นทางการแล้ว และกรอบเวลาการย้ายระบบก็ถูกเขียนไว้ในนโยบายของหลายประเทศ
ข้อค้นพบหลัก
ความพร้อมของอุตสาหกรรมคริปโตต่อการโจมตีด้วยควอนตัมดีขึ้นอย่างชัดเจนเมื่อเทียบกับปีที่แล้ว แต่การป้องกันหลังควอนตัมที่ใช้งานได้จริงบนเมนเน็ตยังมีน้อยมาก โดยรวมยังไม่พร้อม
บล็อกเชนอาศัยลายเซ็นคีย์ส่วนตัวเพื่อพิสูจน์ความเป็นเจ้าของสินทรัพย์ ความปลอดภัยของลายเซ็นตั้งอยู่บนปัญหาทางคณิตศาสตร์ที่เรียกว่า elliptic curve discrete logarithm คอมพิวเตอร์คลาสสิกไม่สามารถแก้ปัญหานี้ได้ในเวลาที่เป็นไปได้ แต่คอมพิวเตอร์ควอนตัมขนาดใหญ่พอพร้อมการแก้ไขข้อผิดพลาด ด้วยอัลกอริทึมของ Shor ในทางทฤษฎีสามารถหาคีย์ส่วนตัวจากคีย์สาธารณะที่เปิดเผย แล้วโอนสินทรัพย์ของผู้อื่นได้ วิทยาการเข้ารหัสหลังควอนตัมหมายถึงรูปแบบลายเซ็นและการเข้ารหัสที่ถือว่าปลอดภัยแม้เผชิญคอมพิวเตอร์ควอนตัม
"Elliptic curve discrete logarithm" ฟังดูเป็นนามธรรม ลองเข้าใจด้วยการเปรียบเทียบในชีวิตประจำวัน นึกภาพตารางรูปทรงพิเศษที่มีจุดเริ่มต้นสาธารณะ จากจุดเริ่มต้น กระโดดต่อเนื่องตามกฎคงที่จำนวนหนึ่ง แล้วตกลงที่ตำแหน่งหนึ่ง คีย์ส่วนตัวของคุณคือจำนวนครั้งที่กระโดด เป็นตัวเลขสุ่มขนาดมหึมา คีย์สาธารณะของคุณคือตำแหน่งจุดสิ้นสุด ซึ่งถูกเปิดเผย เมื่อรู้จำนวนครั้ง การคำนวณจุดสิ้นสุดง่ายมาก ใช้ไม่กี่ร้อยขั้นตอน แต่ในทางกลับกัน เห็นแค่จุดสิ้นสุด อยากรู้ว่ากระโดดกี่ครั้ง ไม่มีวิธีที่ดีกว่าการลองทุกจำนวนที่เป็นไปได้ทีละตัว เส้นโค้งที่บิตคอยน์และอีเธอเรียมใช้ มีจำนวนครั้งที่เป็นไปได้ประมาณ 2 ยกกำลัง 256 เป็นตัวเลขดาราศาสตร์ แม้ใช้คอมพิวเตอร์ทั้งหมดบนโลกก็ลองไม่หมดภายในอายุขัยของมนุษย์หรือจักรวาล นี่คือเหตุผลที่คีย์ส่วนตัวไม่สามารถถูกหาจากคีย์สาธารณะโดยผู้อื่นได้
คอมพิวเตอร์ควอนตัมเป็นภัยคุกคามเพราะไม่ต้องลองทีละตัว อัลกอริทึมของ Shor ใช้คุณสมบัติ superposition ของควอนตัม พิจารณาจำนวนครั้งที่เป็นไปได้จำนวนมากพร้อมกัน และดึงกฎที่ซ่อนอยู่ในกระบวนการกระโดดออกมา บีบอัดการค้นหาที่ต้องใช้ขั้นตอนระดับดาราศาสตร์ให้เหลือปริมาณการคำนวณที่จัดการได้ กล่าวอีกนัยหนึ่ง คอมพิวเตอร์คลาสสิกเหมือนงมเข็มในมหาสมุทรทีละหยด ส่วนคอมพิวเตอร์ควอนตัมค้นพบกฎที่เข็มซ่อนอยู่
สำหรับการโจมตีจริง กระบวนการแบ่งเป็นสามขั้นตอนคร่าวๆ: ขั้นแรก ผู้โจมตีอ่านคีย์สาธารณะที่เปิดเผยแล้วของที่อยู่หนึ่งจากบล็อกเชน ขั้นที่สอง ใช้คอมพิวเตอร์ควอนตัมขนาดใหญ่พอคำนวณคีย์ส่วนตัวที่สอดคล้อง ขั้นที่สาม ใช้คีย์ส่วนตัวนี้ปลอมแปลงลายเซ็นที่ถูกต้อง โอนเหรียญในที่อยู่นั้นเป็นของตนเอง เครือข่ายแยกไม่ออกว่าลายเซ็นนี้จริงหรือปลอม เพราะในทางคณิตศาสตร์มันเหมือนกับลายเซ็นที่เจ้าของเซ็นเองทุกประการ นี่คือเหตุผลที่รายงานเน้นย้ำซ้ำๆ ว่า "คีย์สาธารณะถูกเปิดเผยแล้วหรือยัง": ถ้าคีย์สาธารณะไม่ถูกเปิดเผย ขั้นแรกของการโจมตีก็เริ่มไม่ได้
ภัยคุกคามจะมาเมื่อไหร่?
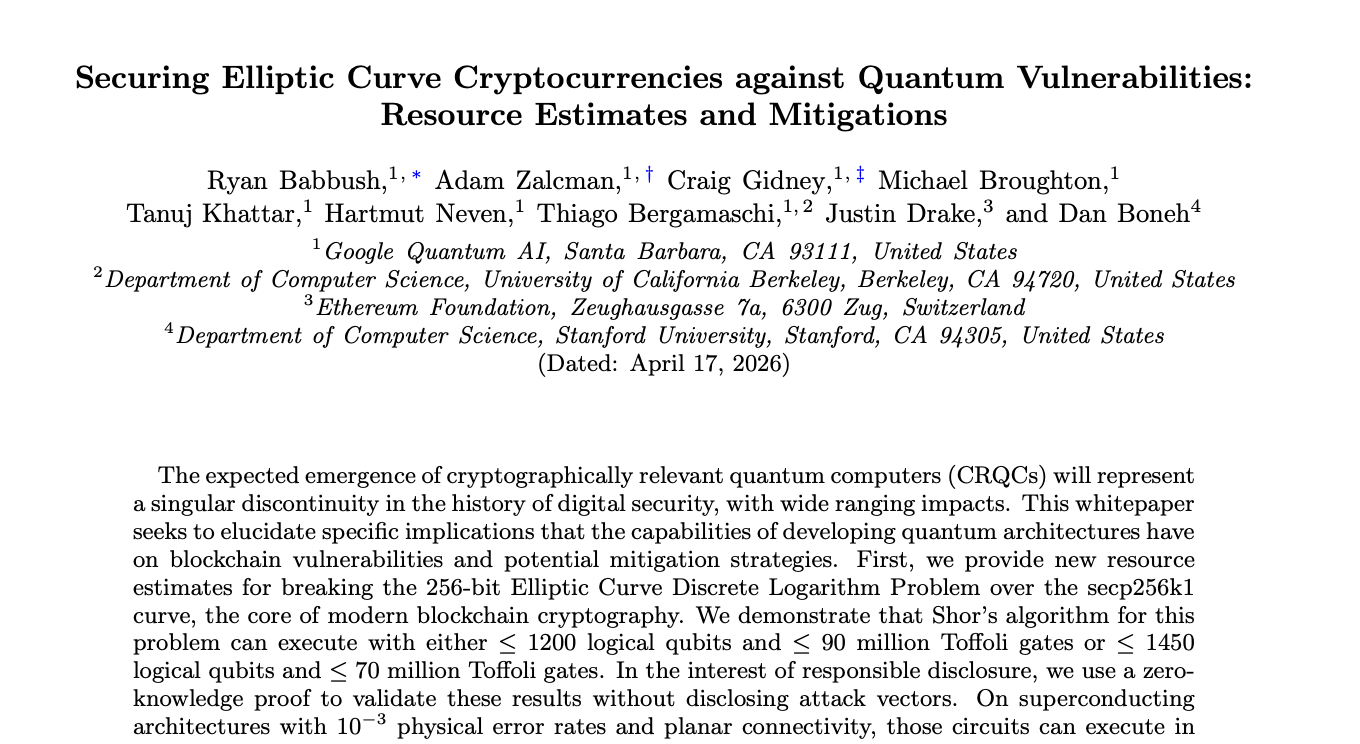
ในปีที่ผ่านมา การประมาณการทรัพยากรควอนตัมที่ต้องใช้ในการเจาะคริปโตลดลงอย่างมาก Google Quantum AI เผยแพร่เอกสารขาวในเดือนมีนาคม 2026 (ผู้เขียนร่วมรวมถึง Dan Boneh จาก Stanford และ Justin Drake จาก Ethereum Foundation) เสนอวงจรโจมตีสองแบบสำหรับเส้นโค้ง secp256k1 ต้องใช้คิวบิตเชิงตรรกะไม่เกิน 1,200 และ 1,450 ตามลำดับ คิวบิตเชิงตรรกะหมายถึงคิวบิตที่ผ่านการแก้ไขข้อผิดพลาดและคำนวณได้อย่างน่าเชื่อถือ เมื่อแปลงเป็นฮาร์ดแวร์จริง บนเส้นทาง superconducting ที่มีอัตราข้อผิดพลาดประมาณหนึ่งในพัน ต้องใช้คิวบิตทางกายภาพไม่ถึง 500,000 คิวบิต และใช้เวลารันทั้งหมดประมาณ 18-23 นาที เนื่องจากประมาณครึ่งหนึ่งของการคำนวณสามารถทำล่วงหน้าได้ เมื่อคีย์สาธารณะถูกเปิดเผยตอนกระจายธุรกรรม ผู้โจมตีใช้เวลาเพียงประมาณ 9 นาทีในการหาคีย์ส่วนตัว CoinDesk รายงานว่านี่หมายความว่าผู้โจมตีมีโอกาสประมาณ 41% ที่จะเปลี่ยนเส้นทางเงินก่อนธุรกรรมเดิมได้รับการยืนยัน Forbes เห็นว่าผลลัพธ์นี้ลดลงประมาณ 20 เท่าจากการประมาณการก่อนหน้านี้ที่ต้องใช้คิวบิตทางกายภาพหลายล้านคิวบิต
คิวบิตเข้าใจง่ายๆ ว่าเป็นพลังคำนวณที่คอมพิวเตอร์ควอนตัมต้องใช้ในการเจาะบล็อกเชน ดังนั้น Q-day หมายถึงวันที่คอมพิวเตอร์ควอนตัมที่ทรงพลังพอปรากฏขึ้น
Craig Gidney ระบุใน preprint เดือนพฤษภาคม 2025 ว่า noisy qubits ที่ต้องใช้ในการเจาะ RSA-2048 ลดลงเหลือไม่ถึง 1 ล้านคิวบิต จากที่เขาและ Ekerå เคยประมาณไว้ 20 ล้านคิวบิตในปี 2019 อีก preprint หนึ่งจาก Caltech, Oratomic และ UC Berkeley ที่ส่งในวันเดียวกับเอกสารขาวอ้างว่าใช้เส้นทาง neutral atom อาจใช้เพียง 10,000-26,000 คิวบิต แต่ข้อสรุปนี้มาจากการจำลอง ยังไม่มีการยืนยันด้วยฮาร์ดแวร์ นอกจากนี้ Google ไม่ได้เปิดเผยวงจรโจมตีเอง เพียงใช้ zero-knowledge proof เพื่อแสดงว่าวงจรมีประสิทธิภาพ ซึ่งเป็นวิธีการ "เปิดเผยอย่างรับผิดชอบ" ครั้งแรกในวงการนี้
ภาพหน้าจอเอกสารของ Google ที่มา: arxiv
อย่างไรก็ตาม เหตุผลที่ไม่ต้องตื่นตระหนกคือสถานะฮาร์ดแวร์ปัจจุบันยังห่างไกลจากการประมาณการข้างต้นมาก ชิป Willow ของ Google มีเพียง 105 คิวบิต คีย์ elliptic curve ที่ใหญ่ที่สุดที่เจาะสำเร็จในการสาธิตสาธารณะมีเพียง 15 บิต ในขณะที่บิตคอยน์ใช้คีย์ 256 บิต รางวัล Q-Day ของ Project Eleven ก็มีข้อโต้แย้ง นักพัฒนาบิตคอยน์เห็นว่าผลลัพธ์นั้นไม่ต่างจากการเดาสุ่มอย่างมีนัยสำคัญ
เกี่ยวกับว่าเครื่องที่เจาะได้จริงจะปรากฏเมื่อไหร่ ผู้เชี่ยวชาญส่วนใหญ่ประเมินว่าอยู่ในช่วงต้นถึงกลางทศวรรษ 2030 และมีความเสี่ยงก่อนปี 2030 ด้วย คณะที่ปรึกษาของ Coinbase ระบุว่าไม่มั่นใจว่าจะไม่มีเครื่องเช่นนั้นก่อนกำหนดเส้นตายการย้ายระบบปี 2035 ของ NIST Charles Hoskinson เห็นว่าโอกาสที่คอมพิวเตอร์ควอนตัมระดับเชิงพาณิชย์จะปรากฏก่อนปี 2033 เกินครึ่ง Nic Carter ประเมินว่าบิตคอยน์มีโอกาส 70-80% ที่จะถูกโจมตีได้ภายในปี 2035 Google ตั้งไทม์ไลน์การย้ายระบบหลังควอนตัมของตนเองไว้ที่ปี 2029
ลักษณะของความเสี่ยงและขนาดการเปิดเผย
สำหรับบัญชีแยกประเภทสาธารณะ ความเสี่ยงหลักคือการปลอมแปลงลายเซ็น กล่าวคือผู้โจมตีหาคีย์ส่วนตัวจากคีย์สาธารณะที่เปิดเผยแล้วและขโมยสินทรัพย์ ไม่ใช่ "เก็บก่อน ถอดรหัสทีหลัง" ตามที่อุตสาหกรรมมักพูดกัน ที่อยู่ที่คีย์สาธารณะปรากฏบนเชนแล้ว สินทรัพย์ของมันอยู่ในสถานะ "ถูกเปิดเผยแบบคงที่" ตั้งแต่วันที่คอมพิวเตอร์ควอนตัมขนาดใหญ่ปรากฏ ส่วนสินทรัพย์ที่ใช้เฉพาะค่าแฮชเป็นที่อยู่และไม่เคยถูกใช้จ่าย จะถูกเปิดเผยเฉพาะในช่วงเวลาสั้นๆ ระหว่างการกระจายธุรกรรมจนถึงการยืนยัน ภัยคุกคาม "เก็บก่อน ถอดรหัสทีหลัง" ตกอยู่กับเหรียญความเป็นส่วนตัวเป็นหลัก เพราะธุรกรรมที่บันทึกไว้ในวันนี้อาจถูกย้อนกลับไปเปิดเผยตัวตนในอนาคต ฟังก์ชันแฮชเองไม่ใช่จุดอ่อน: SHA-256 และ Keccak สูญเสียความแข็งแกร่งด้านความปลอดภัยเพียงระดับรากที่สองเมื่อเผชิญอัลกอริทึมควอนตัม การขุด proof-of-work และ commitment ที่ใช้แฮชโดยรวมยังปลอดภัย นี่คือเหตุผลที่โซลูชันหลังควอนตัมส่วนใหญ่เอนเอียงไปทางใช้แฮช
ขนาดของสินทรัพย์ที่ถูกเปิดเผยมีนัยสำคัญ คณะที่ปรึกษาของ Coinbase ประเมินว่า BTC ประมาณ 6.9 ล้านเหรียญ (ประมาณ 32% ของอุปทานทั้งหมด) มีคีย์สาธารณะถูกเปิดเผยบนเชนแล้ว ในจำนวนนี้ประมาณ 1.7 ล้านเหรียญอยู่ในที่อยู่ P2PK ยุคแรกประมาณ 20,000 ที่อยู่ และประมาณ 5 ล้านเหรียญมาจากการใช้ที่อยู่ซ้ำ รวมถึงกระเป๋าเงินเย็นของ exchange ใหญ่บางแห่ง ผู้เขียน BIP-361 ให้สัดส่วนสูงกว่าเล็กน้อย โดยระบุว่าเกิน 34% ณ วันที่ 1 มีนาคม 2026 ในทางตรงกันข้าม Ripple ระบุว่ามี XRP เพียง 0.03% ที่เก็บอยู่ในบัญชี dormant ที่คีย์สาธารณะถูกเปิดเผย ความแตกต่างของตัวเลขส่วนใหญ่มาจากเกณฑ์การนับ P2PK การใช้ที่อยู่ซ้ำ และ Taproot output ที่ต่างกัน
ความคืบหน้าและความแตกต่างของแต่ละเชน
ในแง่ความคืบหน้าจริง แต่ละเชนแตกต่างกันอย่างชัดเจน QRL ใช้ลายเซ็นหลังควอนตัมแบบ native ตั้งแต่ปี 2018 Algorand เปิดตัวบัญชี Falcon แบบ native ในเดือนสิงหาคม 2026 NEAR เปิดตัวบัญชี ML-DSA ในเดือนกรกฎาคม 2026 บัญชี Falcon ของ Starknet ทำงานบนเมนเน็ตแล้วแต่ยังไม่ผ่านการตรวจสอบ โค้ดที่เกี่ยวข้องของ Tezos เข้าสู่เมนเน็ตพร้อมการอัปเกรดแล้วแต่ปิดใช้งานโดยค่าเริ่มต้น Ethereum (ประมาณปี 2029), XRPL (2028), Sui (ไตรมาสแรก 2027), Stellar และ Hedera (ประมาณปี 2027) มีโรดแมปพร้อมวันที่ Solana เลือก Falcon แล้วแต่ยังไม่มีไทม์ไลน์ Cosmos SDK เผยแพร่การสนับสนุนแล้ว แต่แต่ละเชนต้องเปิดใช้งานเอง ข้อเสนอสองรายการที่เกี่ยวข้องของบิตคอยน์ยังอยู่ในขั้นร่าง ขาดเส้นทางการเปิดใช้งาน Cardano ยังอยู่ในขั้นวิจัย Monero, Avalanche และ BNB Chain ไม่มีแผนอย่างเป็นทางการ
นามธรรมบัญชีเป็นความแตกต่างเชิงโครงสร้างที่สำคัญที่สุด เครือข่ายที่บัญชีสามารถเปลี่ยนรูปแบบลายเซ็นเองได้โดยไม่ต้อง fork ทั้งเชน (Starknet, Algorand, NEAR, Sui, Aptos และ Ethereum หลัง EIP-8141 ใช้งานจริง) ช่วยให้ผู้ใช้ย้ายทีละรายได้ โมเดลบัญชีของบิตคอยน์ไม่มีความยืดหยุ่นเช่นนี้ การย้ายระบบต้องอาศัยประเภทที่อยู่ใหม่และการโอนย้ายโดยสมัครใจหลายปี
ความยากอยู่ที่ธรรมาภิบาล: ทำอย่างไรให้ทุกคนทำเหมือนกัน?
โซลูชันวิทยาการเข้ารหัสมีมาตรฐานให้ทำตามแล้ว สิ่งที่ยังค้างคาคือปัญหาธรรมาภิบาลและวิศวกรรม
ประการแรกคือ การประสานงาน soft fork หรือ hard fork เพื่อให้ทั้งเครือข่ายอัปเกรดพร้อมกัน ประการที่สองคือการจัดการสินทรัพย์ที่ไม่เคยย้ายระบบ รวมถึง BTC ยุค Satoshi ประมาณ 1.7 ล้านเหรียญ ว่าจะแช่แข็ง เพิกถอน หรือคงไว้เหมือนเดิม ปัจจุบันมีเพียงไม่กี่เชนที่แสดงจุดยืนชัดเจน ประการที่สาม ลายเซ็นใหม่ใหญ่กว่าลายเซ็น 64 ไบต์ปัจจุบัน 10-40 เท่า จะทำให้ throughput ของธุรกรรมลดลงและต้นทุนสูงขึ้น Ripple ชี้ว่าลายเซ็น Dilithium ใหญ่กว่าลายเซ็นปัจจุบันประมาณ 40 เท่า คณะที่ปรึกษาของ Coinbase เตือนว่าขนาดบล็อกอาจขยายตัวสูงสุด 38 เท่าหลังการเปลี่ยน Hoskinson เตือนว่าการเปลี่ยนเร็วเกินไปของ Cardano อาจทำให้ความเร็วเครือข่ายลดลงประมาณ 10 เท่า
มาตรฐานและกฎระเบียบ
ภาคการเงินดั้งเดิมและหน่วยงานรัฐได้ให้ไทม์ไลน์การย้ายระบบที่ชัดเจนแล้ว อุตสาหกรรมคริปโตแต่ละเชนถูกผลักดันให้ดำเนินการภายใต้บริบทนี้ สิ่งสำคัญที่สุดคือมาตรฐานหลังควอนตัมของ NIST สหรัฐฯ ซึ่งทั้งกำหนดรูปแบบลายเซ็นที่บล็อกเชนเลือกใช้ได้ และกำหนดเส้นตายการเลิกใช้อัลกอริทึมเก่า
มาตรฐานทองคำของอุตสาหกรรม: มาตรฐาน NIST
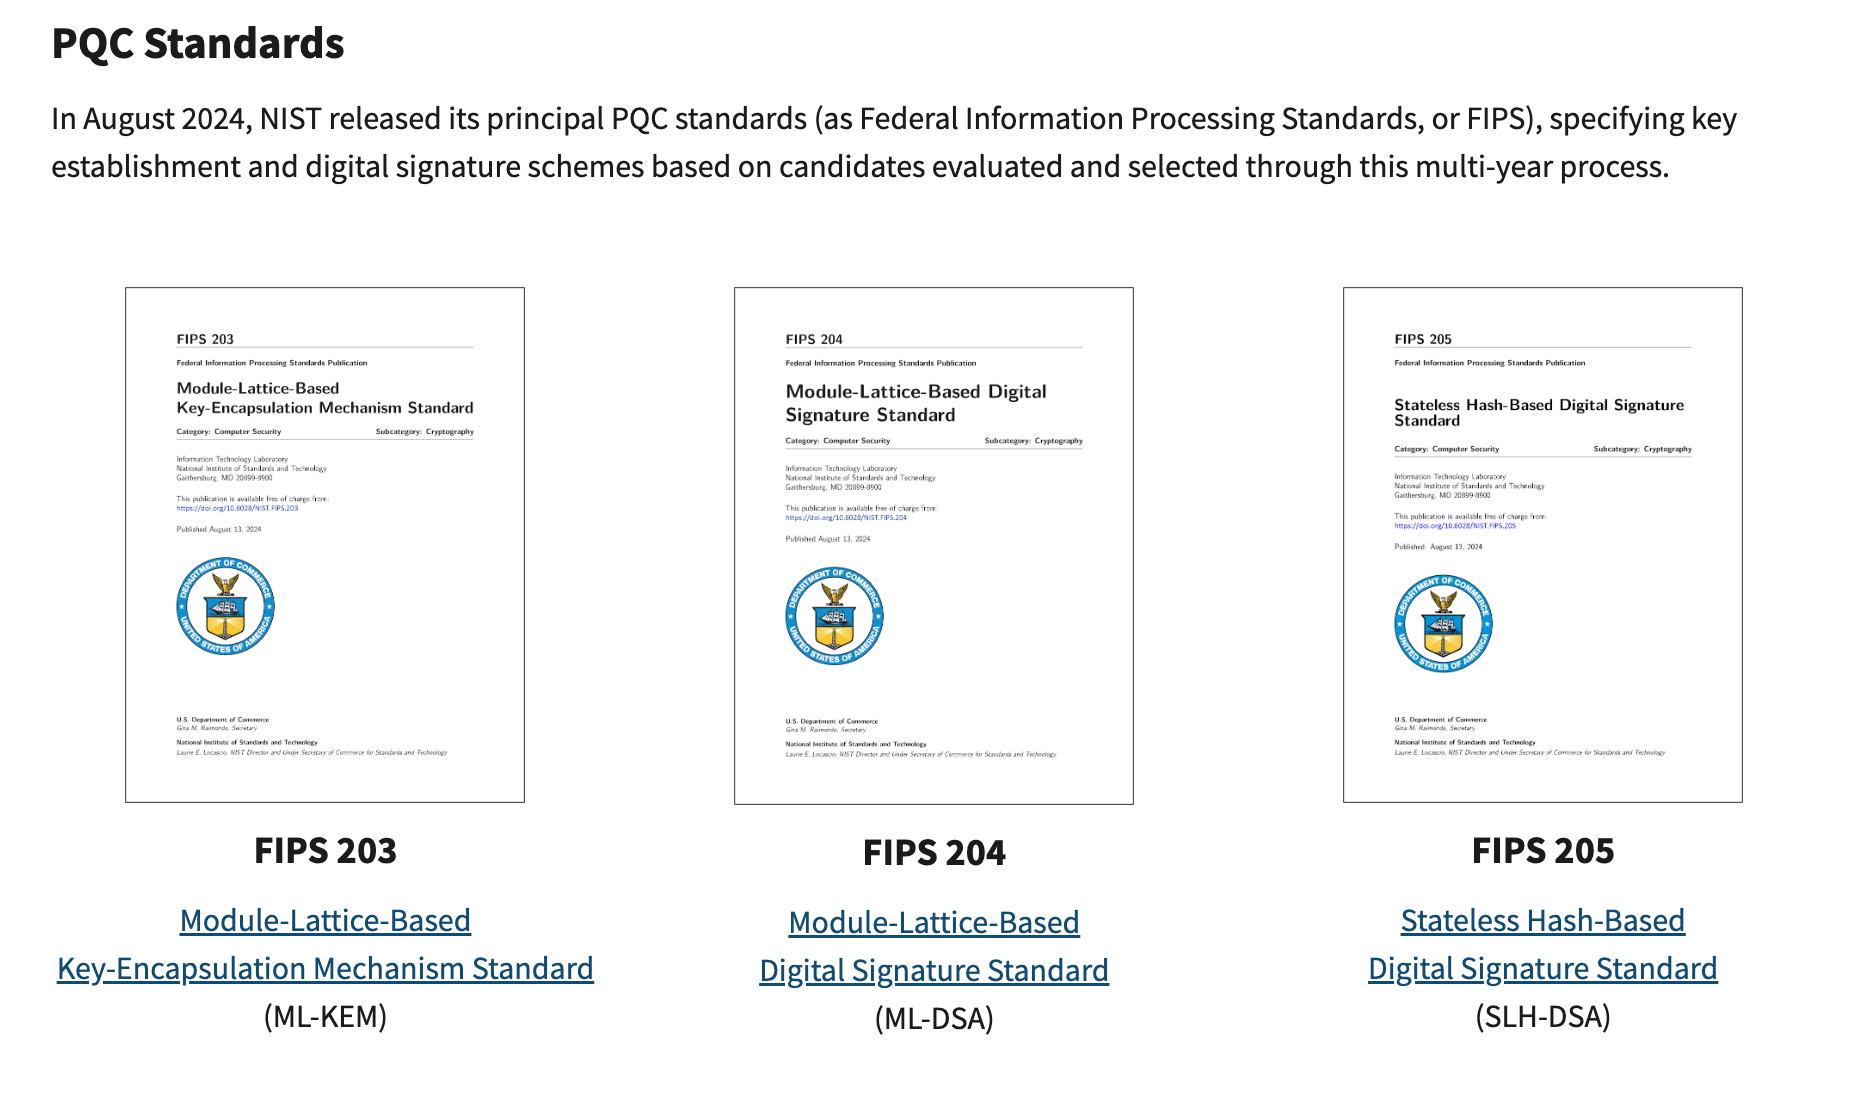
NIST คือสถาบันมาตรฐานและเทคโนโลยีแห่งชาติของสหรัฐฯ สังกัดกระทรวงพาณิชย์สหรัฐฯ รับผิดชอบการกำหนดมาตรฐานทางเทคนิค มาตรฐานด้านวิทยาการเข้ารหัส (เช่น AES, SHA hash) ถูกนำไปใช้อย่างกว้างขวางทั่วโลก ในเดือนสิงหาคม 2024 สถาบันเผยแพร่มาตรฐานวิทยาการเข้ารหัสหลังควอนตัมชุดแรก ดังนั้นโซลูชันหลังควอนตัมของบล็อกเชนส่วนใหญ่จึงยึดตามนี้
NIST เผยแพร่มาตรฐานหลังควอนตัมสามรายการอย่างเป็นทางการเมื่อวันที่ 13 สิงหาคม 2024 รายการที่สี่ยังอยู่ระหว่างการจัดทำ FIPS 203 (ML-KEM) เป็นกลไก key encapsulation ใช้สำหรับการสื่อสารเข้ารหัส ไม่ใช่รูปแบบลายเซ็น FIPS 204 (ML-DSA เดิมชื่อ Dilithium) เป็นลายเซ็นแบบใช้แลตทิซ ขนาดลายเซ็นประมาณ 2.4-4.6 KB เป็นตัวเลือกเริ่มต้นที่พบบ่อยที่สุด FIPS 205 (SLH-DSA เดิมชื่อ SPHINCS+) เป็นลายเซ็นแบบใช้แฮช ข้อสมมติด้านความปลอดภัยอนุรักษ์นิยมที่สุด แต่ขนาดลายเซ็นประมาณ 7.8-50 KB FIPS 206 (FN-DSA เดิมชื่อ Falcon) ที่ยังไม่ finalize ก็ใช้แลตทิซเช่นกัน ลายเซ็น Falcon-512 มีขนาดเพียงประมาณ 0.7 KB กะทัดรัดที่สุดในสามรายการ Hedera วิเคราะห์ในเดือนเมษายน 2026 ว่าคาดว่าจะแล้วเสร็จประมาณต้นปี 2027 สำหรับการอ้างอิง ลายเซ็น Schnorr ของบิตคอยน์และลายเซ็น Ed25519 ของ Solana มีขนาดเพียง 64 ไบต์
มาตรฐานที่ NIST เผยแพร่ ที่มา: เว็บไซต์ NIST
แนวทางการเปลี่ยนผ่านของ NIST กำหนดว่า อัลกอริทึมคีย์สาธารณะที่เสี่ยงต่อการโจมตีควอนตัมจะถูกเลิกใช้ในปี 2030 และถูกห้ามใช้ในปี 2035 เส้นตาย "ปี 2035" ที่อุตสาหกรรมพูดถึงบ่อยๆ มาจากตรงนี้
การเปิดเผยของสถาบัน
ระดับสถาบันเริ่มบรรจุความเสี่ยงควอนตัมลงในเอกสารทางการแล้ว BlackRock ขยายปัจจัยเสี่ยงด้านควอนตัมใน prospectus ของ iShares Bitcoin Trust (IBIT) เมื่อวันที่ 9 พฤษภาคม 2025 ผลิตภัณฑ์ Ethereum ของบริษัทก็มีถ้อยคำคล้ายกัน เตือนว่าคอมพิวเตอร์ควอนตัมอาจทำให้วิทยาการเข้ารหัสของบิตคอยน์ไร้ผล VanEck ใน prospectus ของ BNB ETF ปี 2026 ก็เตือนในลักษณะเดียวกันเกี่ยวกับ BNB Smart Chain การเปิดเผยเช่นนี้เป็นข้อความเตือนความเสี่ยงมาตรฐาน ไม่ใช่การคาดการณ์อนาคต แต่แสดงว่าความพร้อมด้านควอนตัมกลายเป็นส่วนหนึ่งของการตรวจสอบสถานะของผู้ดูแลสินทรัพย์และผู้ออก ETF แล้ว
ความพร้อมของแต่ละราย
Coinbase: ใช้คณะที่ปรึกษาอิสระ "กำหนดทิศทาง" ให้ทั้งอุตสาหกรรม
Coinbase เป็นหนึ่งในสถาบันสำคัญที่สุดที่ผลักดันประเด็นควอนตัมเข้าสู่การอภิปรายกระแสหลักในปี 2026 วิธีการคือเชิญผู้เชี่ยวชาญภายนอกตั้งคณะกรรมการอิสระ เผยแพร่บทวิเคราะห์สาธารณะ และเรียกร้องให้แต่ละเชนแสดงจุดยืนโดยเร็ว
คณะที่ปรึกษาอิสระด้านควอนตัมคอมพิวติงและบล็อกเชนของ Coinbase ก่อตั้งในเดือนมกราคม 2026 เอกสารฉบับแรกเผยแพร่เมื่อวันที่ 21 เมษายน 2026 ความยาวประมาณ 50 หน้า สมาชิกประกอบด้วย Scott Aaronson, Dan Boneh, Justin Drake, Sreeram Kannan, Yehuda Lindell และ Dahlia Malkhi โดย Boneh และ Drake เป็นผู้เขียนร่วมของเอกสารขาว Google ที่กล่าวถึงข้างต้นด้วย ดังนั้นข้อสรุปของเอกสารทั้งสองจึงสอดคล้องกัน
ข้อสรุปพื้นฐานของเอกสารคือคอมพิวเตอร์ควอนตัมที่ทนต่อข้อผิดพลาดจะถูกสร้างขึ้นในที่สุด คณะกรรมการมั่นใจสูงในเรื่องนี้ แต่เน้นว่าปัจจุบันยังไม่มีเครื่องเช่นนั้น ส่วนจะปรากฏก่อนปี 2035 หรือไม่ คณะกรรมการเห็นว่าไม่สามารถรับประกันได้ว่าจะไม่ จึงเห็นว่าควรเริ่มเตรียมการตอนนี้ ไม่ใช่รอจนสัญญาณเร่งด่วนปรากฏ ในด้านขนาดการเปิดเผย เอกสารประเมินว่า BTC ประมาณ 6.9 ล้านเหรียญมีคีย์สาธารณะถูกเปิดเผยแล้ว รายงานติดตามผลในเดือนมิถุนายนแยกตัวเลขนี้ออกเป็นประมาณ 1.7 ล้านเหรียญในที่อยู่ P2PK เก่าประมาณ 20,000 ที่อยู่ และประมาณ 5 ล้านเหรียญจากการใช้ที่อยู่ซ้ำ ส่วนใหญ่เป็นของผู้ใช้ที่ active รวมถึงกระเป๋าเงินเย็นของ exchange ใหญ่ เอกสารยังเตือนว่าการเปลี่ยนเป็นลายเซ็นหลังควอนตัมอาจทำให้ขนาดบล็อกขยายตัวสูงสุด 38 เท่า ต่างจากเอกสารขาว Google คณะกรรมการกังวลน้อยกว่าเกี่ยวกับการโจมตีแย่งชิงก่อนการยืนยันธุรกรรม ในขณะที่หน้าต่างโจมตี 9 นาทีของ Google ทำให้การโจมตีประเภทนี้เป็นข้อกังวลที่จับต้องได้
คำแนะนำหลักต่อแต่ละเชนคือตัดสินใจและประกาศสาธารณะโดยเร็ว: สำหรับสินทรัพย์ที่ไม่เคยย้ายไปใช้ลายเซ็นหลังควอนตัม จะแช่แข็ง เพิกถอน หรือคงไว้เหมือนเดิม คณะกรรมการเองไม่เลือกข้างให้เครือข่ายอย่างบิตคอยน์ แต่เห็นว่าการไม่แสดงจุดยืนอย่างชัดเจนคือความเสี่ยงในตัวเอง
ความสำคัญของเอกสารนี้คือ Coinbase ในฐานะบริษัทจดทะเบียนและหนึ่งในผู้ดูแลสินทรัพย์รายใหญ่ที่สุด ใช้โอกาสนี้ทั้งปฏิบัติตามความรับผิดชอบต่อผลิตภัณฑ์ และมอบบทวิเคราะห์จากบุคคลที่สามที่อ้างอิงได้ให้อุตสาหกรรม ทำให้ความพร้อมด้านควอนตัมกลายเป็นคำถามที่ exchange ผู้ดูแลสินทรัพย์ และผู้ออก ETF ต้องตอบ ต้องชี้แจงว่าคณะกรรมการนี้ได้รับทุนจาก Coinbase ความเห็นของคณะกรรมการมีน้ำหนักมาก แต่ผู้อ่านไม่ควรมองว่าเป็นคำตัดสินที่เป็นกลางโดยสมบูรณ์
Project Eleven: ผู้นำด้านความปลอดภัยควอนตัมของอุตสาหกรรม
Project Eleven เป็นผู้ให้บริการด้านความปลอดภัยที่ active ที่สุดในสาขานี้ ทั้งทำงานวิจัยและต้นแบบ และมีบทบาทผลักดันประเด็นสู่สายตาสาธารณะ รายได้และอิทธิพลของบริษัทขึ้นอยู่กับการตัดสินว่าภัยคุกคามควอนตัมจะเป็นจริง
ในเดือนมกราคม 2026 บริษัทระดมทุน Series A ได้ 20 ล้านดอลลาร์ รางวัล Q-Day ที่บริษัทตั้งขึ้นมีมูลค่า 1 BTC มอบให้คนแรกที่เจาะคีย์ elliptic curve ด้วยคอมพิวเตอร์ควอนตัมได้ เมื่อวันที่ 24 เมษายน 2026 รางวัลตกเป็นของ Giancarlo Lelli ซึ่งเจาะคีย์ elliptic curve 15 บิตบนฮาร์ดแวร์ควอนตัมคลาวด์ของ IBM ผลลัพธ์นี้ต้องมองสองด้าน: หนึ่ง คีย์บิตคอยน์จริงยาว 256 บิต การสาธิต 15 บิตยังห่างไกลจากภัยคุกคามจริง สอง นักพัฒนาบิตคอยน์เห็นว่าผลลัพธ์นั้นไม่ต่างจากการเดาสุ่มอย่างมีนัยสำคัญ และประกาศที่เกี่ยวข้องถูกเพิ่ม community note
BTC ที่มีความเสี่ยงตามการประเมินของ Project Eleven ที่มา: Project Eleven
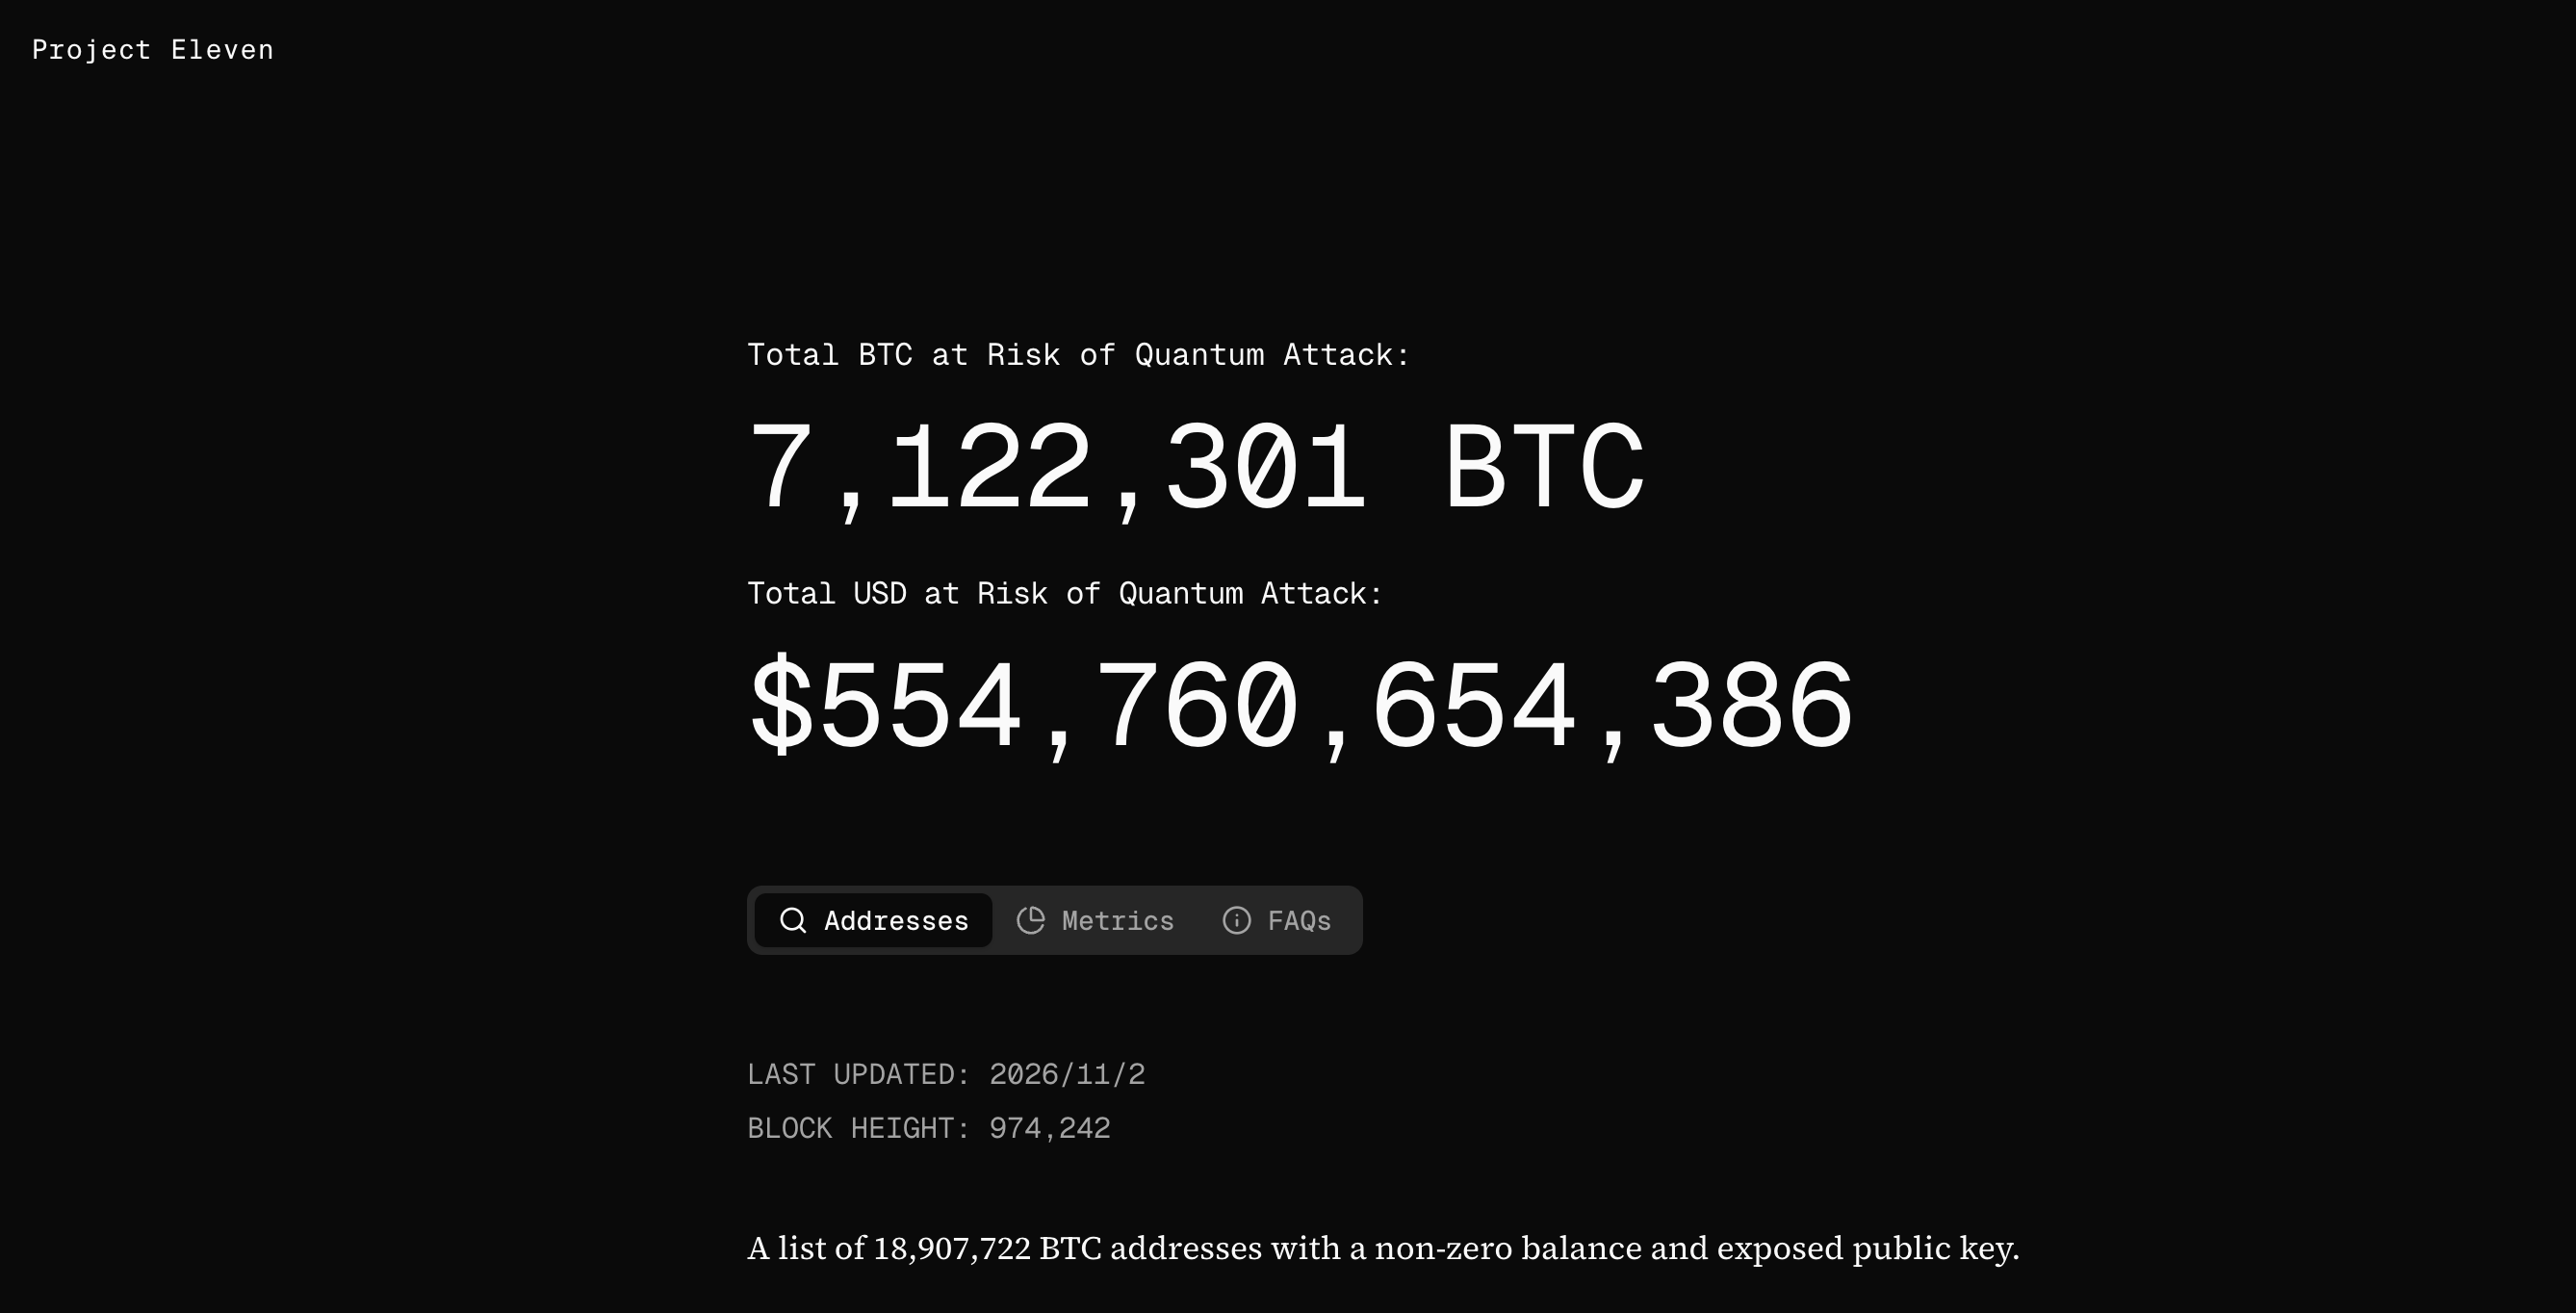
Project Eleven ยังร่วมมือกับ Ripple และ Solana ในการประเมินภัยคุกคามและพัฒนาต้นแบบ เช่น Denis Angell จาก Ripple ร่วมกับบริษัททำต้นแบบ ML-DSA บน AlphaNet testnet ของ XRPL เสร็จแล้ว ขณะเดียวกัน บริษัทให้ประมาณการว่า BTC ประมาณ 7.1 ล้านเหรียญมีคีย์สาธารณะถูกเปิดเผย
โดยรวม Project Eleven มอบ milestone ที่อภิปรายสาธารณะได้และโค้ดต้นแบบที่มูลนิธิต่างๆ ทดสอบได้ ขณะเดียวกัน ในแง่ผลประโยชน์เชิงพาณิชย์ บริษัทก็มีแนวโน้มเน้นความเร่งด่วน
ความพร้อมของแต่ละบล็อกเชนสาธารณะและทีมหลัก
ระดับความพร้อมของแต่ละเชนแตกต่างกันมาก โครงการของ Ethereum จัดระเบียบสมบูรณ์ที่สุด บิตคอยน์ถกเถียงมากที่สุดแต่ลงมือทำน้อยที่สุด Solana เลือกอัลกอริทึมแล้วแต่ไม่มีไทม์ไลน์ ต่อไปนี้ดูสามเชนที่มี market cap ใหญ่ที่สุดก่อน แล้วค่อยพูดถึงเครือข่ายอื่นที่มีการเตรียมการด้านควอนตัม
บิตคอยน์: มีข้อเสนอ แต่ไม่มีเส้นทางการเปิดใช้งาน
บิตคอยน์ไม่มีมูลนิธิ การเปลี่ยนแปลงใดๆ ต้องผ่านข้อเสนอของนักพัฒนา (BIP) และได้รับฉันทามติจากชุมชนนักขุดและโหนด ปัจจุบันมีข้อเสนอหลักสองรายการที่เกี่ยวข้องกับควอนตัม และมีแผนฉุกเฉินอีกหนึ่งรายการ
BIP-360 (Pay-to-Merkle-Root หรือ P2MR) เขียนโดย Hunter Beast (MARA), Ethan Heilman และ Isabel Foxen Duke รวมเข้าในคลังข้อเสนออย่างเป็นทางการเป็น draft เมื่อวันที่ 11 กุมภาพันธ์ 2026 เพิ่ม output ประเภทใหม่คล้าย Taproot แต่ตัดเส้นทางการใช้จ่ายด้วยคีย์โดยตรงออก ทำให้เหรียญไม่เปิดเผยคีย์สาธารณะระหว่างพักนิ่ง ที่อยู่ขึ้นต้นด้วย bc1z ข้อเสนอตั้งใจไม่แนะนำรูปแบบลายเซ็นหลังควอนตัมใดๆ ส่วนนี้ปล่อยให้ soft fork ในอนาคตจัดการ Heilman ได้เริ่มการอภิปรายเรื่อง algorithm agility ใน mailing list แล้ว BIP-360 ก็ไม่สามารถป้องกันการโจมตีแย่งชิงก่อนการยืนยันธุรกรรมได้เช่นกัน
BIP-361 (การย้ายระบบหลังควอนตัมและการ sunset ลายเซ็นเก่า) เขียนโดย Jameson Lopp และอีกห้าคน เผยแพร่เมื่อวันที่ 14 เมษายน 2026 เสนอให้ค่อยๆ เลิกลายเซ็นเก่า หลังเปิดใช้งานประมาณ 3 ปี ห้ามส่งเงินใหม่ไปยังประเภทที่อยู่ที่เสี่ยง หลังประมาณ 5 ปี การใช้จ่าย ECDSA และ Schnorr แบบเก่าจะหมดอายุ สินทรัพย์ที่เกี่ยวข้องถูกแช่แข็ง หลังจากนั้นอาจมีเส้นทางการกู้คืนโดยใช้ zero-knowledge proof ผู้วิจารณ์เรียกแผนนี้ว่าเผด็จการ Lopp เองก็บอกว่าไม่อยากให้ใช้จริง และบอกว่าตอนนี้มันไม่อยู่ในตำแหน่งที่จะถูกนำไปใช้ได้
พูดง่ายๆ คือ BIP-360 เพิ่มประเภทที่อยู่ที่ซ่อนคีย์สาธารณะเท่านั้น มันไม่ปกป้องที่อยู่เก่าที่คีย์สาธารณะถูกเปิดเผยแล้ว: เหรียญเหล่านั้นยังใช้ลายเซ็น ECDSA/Schnorr เดิม เมื่อคอมพิวเตอร์ควอนตัมปรากฏ ก็ยังถูกปลอมแปลงลายเซ็นโอนไปได้ สิ่งที่ทำได้คือก่อน Q-day ผู้ถือต้องโอนเหรียญเข้าที่อยู่ P2MR ใหม่ด้วยตนเอง หลังจากนั้นคีย์สาธารณะจึงไม่ถูกเปิดเผยอีก เหรียญที่เจ้าของหายสาบสูญและโอนไม่ได้ (เช่น P2PK ยุค Satoshi) BIP-360 ช่วยไม่ได้ นี่คือเหตุผลที่ BIP-361 เสนอการแช่แข็ง
นอกจากนี้ Avihu Levy จาก StarkWare ออกแบบ Quantum-Safe Bitcoin (QSB) ธุรกรรมแรกขึ้นเชนผ่าน MARA Slipstream เมื่อวันที่ 26 สิงหาคม 2026 ใช้ signature grinding เพิ่มล็อกแบบใช้แฮชให้ธุรกรรม ไม่ต้อง soft fork แต่ต้นทุนต่อธุรกรรมสูงถึงหลายร้อยดอลลาร์ ต้องส่งตรงถึงนักขุด และช่วยคีย์ที่ถูกเปิดเผยแล้วไม่ได้ ถือเป็นแผนฉุกเฉินเท่านั้น
แม้ BIP-360 จะถูกเปิดใช้งานพรุ่งนี้ ผู้ถือแต่ละคนก็ยังต้องโอนสินทรัพย์เข้าที่อยู่ใหม่ด้วยตนเอง ซึ่งจะใช้พื้นที่บล็อกหลายปี และไม่มีผลต่อสินทรัพย์ยุค Satoshi เลย กล่าวคือ หากภายใน 5 ปีข้างหน้า บิตคอยน์ยังไม่มีแผนหลักที่ได้ฉันทามติ จะมีความเสี่ยงที่ที่อยู่ยุค Satoshi ทั้งหมดก่อนหน้านี้ถูกโจมตี ถึงตอนนั้น อาจต้องใช้การแตกฉันทามติระดับ hard fork จึงจะแก้ได้
Ethereum: จัดระเบียบสมบูรณ์ที่สุดในบรรดาเชนใหญ่ เป้าหมายประมาณปี 2029
Ethereum Foundation จัดให้ความปลอดภัยหลังควอนตัมเป็นเรื่องสำคัญอันดับต้น มีทีมเฉพาะ เว็บไซต์เฉพาะ และการทดสอบ interoperability รายสัปดาห์ ในเดือนมกราคม 2026 มูลนิธิก่อตั้งทีมหลังควอนตัมนำโดย Thomas Coratger และตั้งรางวัลวิทยาการเข้ารหัสสองรางวัล รางวัลละ 1 ล้านดอลลาร์ pq.ethereum.org เปิดตัวเมื่อวันที่ 25 มีนาคม 2026 ทีม client มากกว่าสิบทีมรัน testnet interoperability หลังควอนตัมทุกสัปดาห์
ตามการสรุปของ ethereum.org มีสี่ส่วนที่ต้องอัปเกรด: ลายเซ็นฉันทามติ BLS, KZG data availability commitment, ลายเซ็นบัญชี ECDSA และระบบ zero-knowledge proof ที่ layer 2 พึ่งพา ในชั้นฉันทามติ แผน Lean Ethereum ใช้ลายเซ็น leanXMSS แบบใช้แฮชแทน BLS และใช้ zkVM แบบ minimal ที่ชื่อ leanVM รวมลายเซ็นจำนวนมากเป็น proof ขนาดเล็ก เพื่อบรรเทาปัญหาลายเซ็นใหญ่เกินไป ในชั้นบัญชี EIP-8141 (Frame Transactions) ที่ร่างโดย Vitalik Buterin และคนอื่นๆ เมื่อวันที่ 29 มกราคม 2026 ให้ความสามารถนามธรรมบัญชีแบบ native แก่บัญชี ทำให้แต่ละบัญชีตัดสินใจเองได้ว่าจะตรวจสอบลายเซ็นอย่างไร รวมถึงเปลี่ยนไปใช้โซลูชันหลังควอนตัม ข้อเสนอนี้เข้าสู่สถานะ scheduled สำหรับการอัปเกรด Hegotá แล้ว Mira Belenkiy จาก Circle ยังเสนอเส้นทางหลังควอนตัมสำหรับ ecrecover คือให้ frame transaction นำลายเซ็นหลังควอนตัมมาให้ contract อ่าน
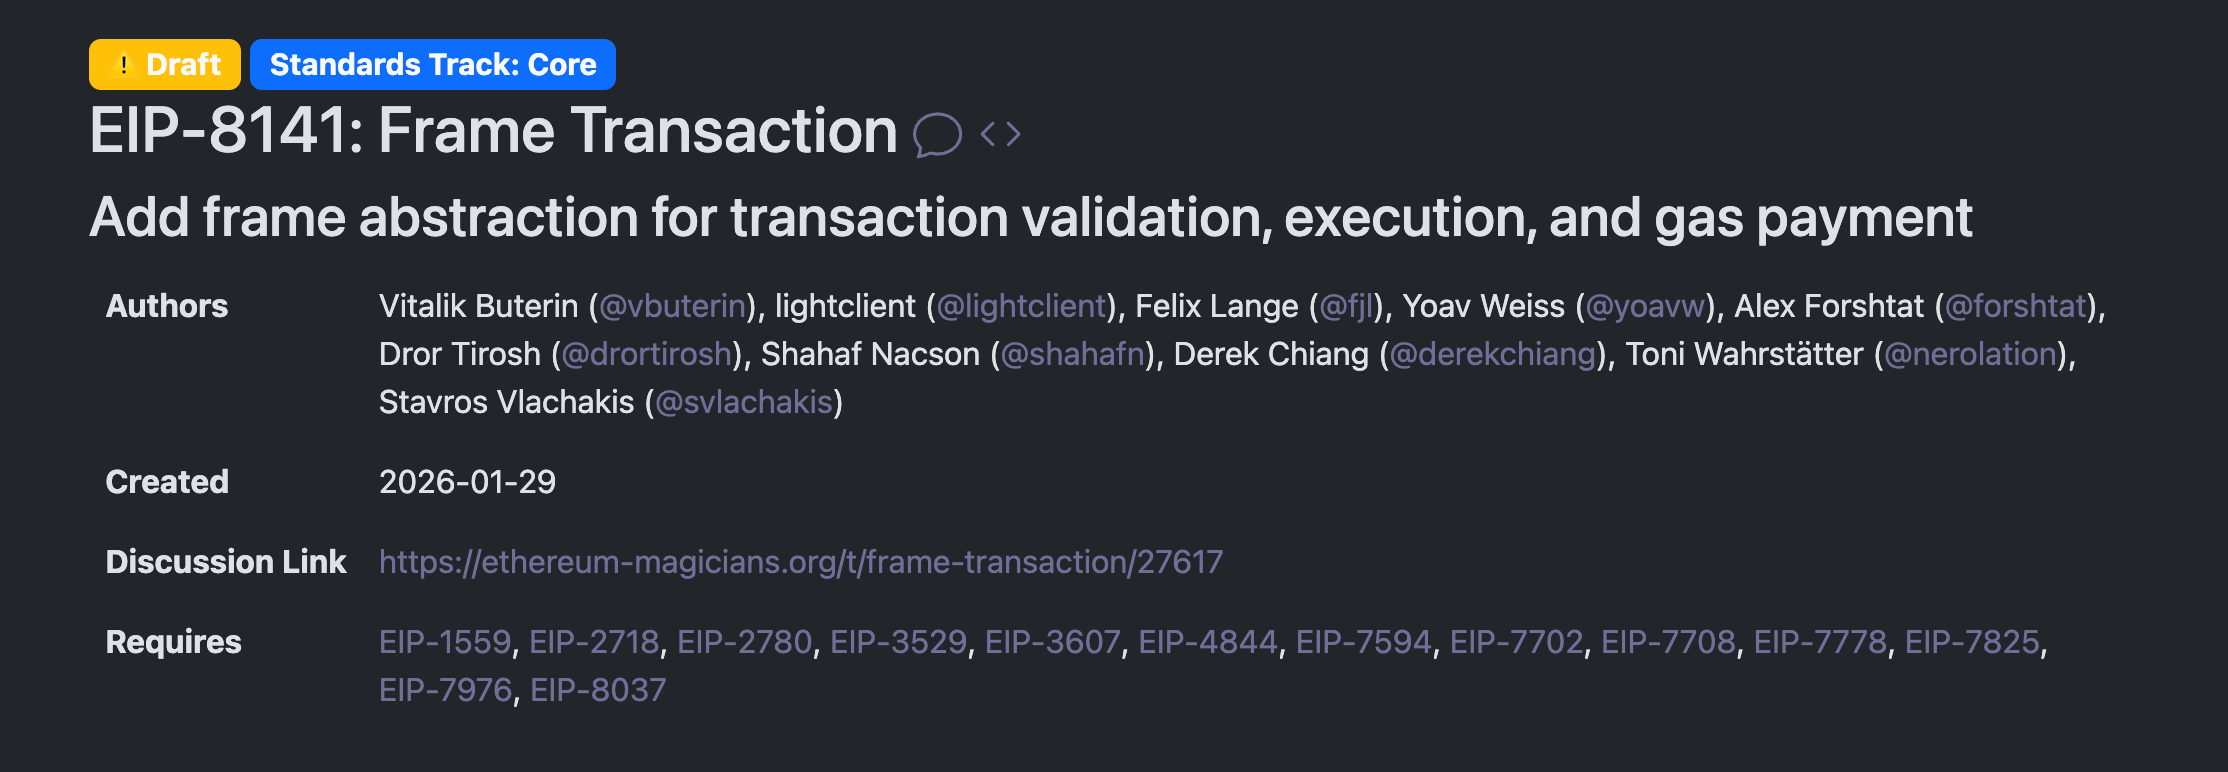
EIP-8141 ที่มา: เว็บไซต์ Ethereum
ด้านไทม์ไลน์ โครงสร้างพื้นฐานหลังควอนตัมหลักตั้งเป้าประมาณปี 2029 บางรายงานระบุว่าเป็นเดือนธันวาคม 2029 แหล่งข้อมูลต่างๆ ระบุเวลาของการอัปเกรด Hegotá เองไม่ตรงกัน: เอกสารช่วงแรกบอกครึ่งหลังปี 2026 แต่ ethereum.org ในเดือนกรกฎาคม 2026 เปลี่ยนเป็นปี 2027
โดยรวม นี่เป็นโครงการที่นำหน้าในบรรดาเครือข่ายขนาดใหญ่ แต่ก่อนที่ EIP-8141 จะใช้งานจริงและ wallet รองรับผู้ลงนามหลังควอนตัม ผู้ถือ ETH ยังไม่มีตัวเลือกหลังควอนตัมแบบ native ในระดับ protocol บัญชีเก่าที่คีย์สาธารณะถูกเปิดเผยเผชิญปัญหาเดียวกับบิตคอยน์ แต่โดยรวม หากไม่เกิดความเสี่ยงการโจมตีควอนตัมแบบ black swan เครือข่าย Ethereum หลังอัปเกรดแล้วไม่ควรได้รับผลกระทบจากการโจมตีควอนตัม
Solana: เลือกอัลกอริทึมแล้ว แต่ไม่มีไทม์ไลน์
การป้องกันของ Solana ปัจจุบันส่วนใหญ่อยู่ที่ชั้นแอปพลิเคชัน Winternitz Vault ของ Blueshift เป็น vault ลายเซ็นใช้ครั้งเดียวแบบใช้แฮช เปิดให้ผู้ใช้สมัครใจใช้ตั้งแต่ประมาณมกราคม 2025 เป็นแอปพลิเคชัน ไม่ใช่การอัปเกรด protocol
ในชั้น protocol Solana Foundation เผยแพร่แผนเตรียมการเมื่อวันที่ 27 เมษายน 2026 เปิดเผยว่าทีม client สองทีมคือ Anza และ Firedancer เลือก Falcon อย่างอิสระ โดยให้เหตุผลว่า Falcon-512 เป็นลายเซ็นที่เล็กที่สุดในบรรดาโซลูชัน NIST ทั้งสองทีมมี implementation ระยะแรกแล้ว แผนแบ่งเป็นสามระยะ: วิจัยต่อ หากภัยคุกคามน่าเชื่อถือ ให้ลายเซ็นหลังควอนตัมแก่ wallet ใหม่ก่อน แล้วจึงย้าย wallet เดิม เมื่อวันที่ 8 ตุลาคม 2026 Jacob Creech รองประธานฝ่ายเทคนิคกล่าวเพิ่มเติมว่าตอนนี้จะไม่เปิดใช้โหมด bunker และจะไม่ทำการย้ายระบบขนาดใหญ่
ความเสี่ยงของจุดยืนนี้คือที่อยู่ของ Solana เป็นคีย์สาธารณะ Ed25519 ดิบ ทุกบัญชีที่มีเงินถูกเปิดเผยในสถานะพักนิ่ง การรอให้ภัยคุกคามน่าเชื่อถือจึงลงมือ แท้จริงคือการเดิมพันว่าตนเองจะได้รับเวลาเตือนล่วงหน้าเพียงพอ
ขณะเดียวกัน Solana ประกาศความร่วมมือกับ Project Eleven ในเดือนธันวาคม 2025 โดย Project Eleven ประเมินภัยคุกคามควอนตัมเต็มรูปแบบให้ Solana ครอบคลุมโครงสร้างพื้นฐานหลัก wallet ผู้ใช้ ความปลอดภัยของผู้ตรวจสอบ และข้อสมมติวิทยาการเข้ารหัสระยะยาว พร้อมจัดทำเส้นทางการบรรเทาและตัวเลือกการย้ายระบบ นอกเหนือจากรายงานประเมิน Project Eleven ยัง deploy ระบบลายเซ็นหลังควอนตัมที่ทำงานได้บน testnet ของ Solana เพื่อสาธิตว่าธุรกรรมต้านทานควอนตัมแบบ end-to-end เป็นไปได้ทางเทคนิค Matt Sorg รองประธานฝ่ายเทคนิคของ Solana Foundation กล่าวว่าเป้าหมายคือให้เครือข่ายปลอดภัยในอีกหลายทศวรรษข้างหน้า
Algorand: แม้เชนจะเงียบ แต่เป็นการ deploy หลังควอนตัมที่ mature ที่สุดในบรรดาบล็อกเชนสาธารณะหลัก
Algorand ใช้ลายเซ็น Falcon ปกป้อง State Proofs (state proof สำหรับการตรวจสอบข้ามเชน) ตั้งแต่ ปี 2022 เมื่อวันที่ 3 พฤศจิกายน 2025 ธุรกรรม Falcon-1024 รายการแรกปรากฏบนเมนเน็ต ในเดือนสิงหาคม 2026 ผ่านการอัปเกรด v5.0.0 บัญชี Falcon-1024 แบบ native เปิดตัวบนเมนเน็ต Pera Wallet, SDK และ AlgoKit รองรับแล้ว ณ เดือนมิถุนายน 2026 เครือข่ายประมวลผลธุรกรรมหลังควอนตัมแล้วกว่า 140,000 รายการ
ตามโรดแมปที่เผยแพร่ในเดือนมิถุนายน 2026 Algorand วางแผนจะทำ Falcon-512, multisig หลังควอนตัม และ staking ให้เสร็จภายในสิ้นปี 2026 และบรรลุ quantum resilience อย่างกว้างขวางภายในสิ้นปี 2027 ช่องว่างหลักปัจจุบันคือ VRF (verifiable random function) ในแกนฉันทามติยังเป็นอัลกอริทึมคลาสสิก Algorand เองก็บอกว่าการแทนที่มันเป็นขั้นตอนที่ยากที่สุด ทีมวิทยาการเข้ารหัสของบริษัทประกอบด้วย Chris Peikert และ Zhenfei Zhang ซึ่งมีส่วนร่วมในการออกแบบ Falcon
XRP Ledger (Ripple): โรดแมปสี่ระยะพร้อมวันที่ เป้าหมายปี 2028
Ayo Akinyele จาก RippleX เผยแพร่โรดแมปสี่ระยะเมื่อวันที่ 20 เมษายน 2026 ระยะแรกคือแผนกู้คืนฉุกเฉินสำหรับ Q-day ระยะที่สอง (ครึ่งแรกปี 2026) ทดสอบ ML-DSA Denis Angell ทำต้นแบบบน AlphaNet กับ Project Eleven เสร็จแล้ว ระยะที่สาม (ครึ่งหลังปี 2026) ทดสอบบน devnet รวมถึงลายเซ็นแบบ hybrid ระยะที่สี่คือเปิดตัว amendment แบบ native ภายในปี 2028 XLS-295 (ML-DSA-44) ยังเป็น draft เมนเน็ตยังไม่เปลี่ยนแปลง
ข้อได้เปรียบเชิงโครงสร้างของ XRPL คือการหมุนเวียนคีย์แบบ native ผู้ใช้ที่ active เปลี่ยนคีย์ได้โดยไม่ต้องเปลี่ยนที่อยู่ XRP ที่ dormant และคีย์สาธารณะถูกเปิดเผยมีเพียง 0.03%
Cardano: ยังอยู่ในขั้นวิจัย
แผนที่ผู้ก่อตั้ง Hoskinson เสนอในเดือนกุมภาพันธ์ 2026 แบ่งเป็นสามขั้น: เริ่มจากทำ research agenda ให้เสร็จ (2025-2026) จากนั้นสร้าง proof chain หลังควอนตัมแยกต่างหาก ใช้ Mithril certificate และลายเซ็นหลังควอนตัมทำ checkpoint ให้สถานะประวัติศาสตร์ รอให้ hardware acceleration mature แล้วจึงรวมเข้ากับ main chain เขาเตือนว่าการย้ายระบบเร็วเกินไปอาจทำให้ความเร็วเครือข่ายลดลงประมาณ 10 เท่า ในเดือนพฤษภาคม 2026 เขากล่าวว่าโซลูชันแบบใช้แลตทิซและ FIPS 203-206 ถูกบรรจุในโรดแมปแล้ว มีการโหวตธรรมาภิบาลเกี่ยวกับแผนควอนตัมกำลังดำเนินอยู่ และกล่าวถึงโครงการ Nightstream ที่ร่วมมือกับนักวิจัยจาก Google, Microsoft Research และ Linux ปัจจุบันยังไม่มีงานลายเซ็นบน testnet ที่ยืนยันสาธารณะ
Sui และ Aptos: กลไกบัญชีหลังควอนตัมแบบสมัครใจ
Sui ประกาศในเดือนสิงหาคม 2026 ว่าบัญชีทั่วไปจะใช้ ML-DSA-65 ส่วน vault มูลค่าสูงใช้ SLH-DSA-SHA2-128s ใน contract ของ Move ทั้งสองแบบผู้ใช้เปิดใช้โดยสมัครใจ และ derive ได้จาก mnemonic เดิม เป้าหมายการรับรองบนเมนเน็ตคือไตรมาสแรกปี 2027
แนวคิดของ Sui คือ "กุญแจสองดอก ความเสี่ยงสองแบบ" สองโซลูชันนี้มาจากตระกูลคณิตศาสตร์ต่างกัน: ML-DSA-65 อยู่ในมาตรฐาน FIPS 204 แบบใช้แลตทิซ ระดับความปลอดภัย NIST level 3 ใช้สำหรับบัญชีทั่วไป SLH-DSA-SHA2-128s อยู่ในมาตรฐาน FIPS 205 แบบใช้แฮช ระดับความปลอดภัย level 1 ใช้สำหรับ vault มูลค่าสูง การวางแบบหลังไว้ใน contract ของ Move แทนที่จะเป็นแกน protocol ทำให้ Sui ไม่ต้องอัปเกรด protocol หลัก ก็สามารถตามมาตรฐานที่อุตสาหกรรมนำมาใช้ในที่สุดได้ และหมายความว่าหาก lattice cryptography ถูกเจาะ เส้นทางที่ใช้แฮชจะไม่ได้รับผลกระทบ
AIP-137 ของ Aptos เผยแพร่โดย Alin Tomescu หัวหน้าฝ่ายวิทยาการเข้ารหัสเมื่อวันที่ 18 ธันวาคม 2025 เพิ่ม SLH-DSA-SHA2-128s เป็นประเภทบัญชีทางเลือก โดยให้ความสำคัญกับข้อสมมติความปลอดภัยแบบอนุรักษ์นิยมที่พึ่งพาแฮชเท่านั้น ข้อเสนอนี้ต้องได้รับการอนุมัติจากธรรมาภิบาลจึงจะเปิดใช้ และไม่บังคับให้ผู้ใช้ย้ายระบบ
NEAR: บัญชีหลังควอนตัมเปิดตัวบนเมนเน็ตแล้ว
NEAR ใน Protocol 2.13 ที่เผยแพร่เมื่อวันที่ 20 กรกฎาคม 2026 เพิ่มลายเซ็น ML-DSA เข้าสู่เมนเน็ตอย่างเป็นทางการ สื่อรายงานระดับเฉพาะคือ ML-DSA-65 ทำให้ NEAR เป็นบล็อกเชนสาธารณะอีกรายการต่อจาก QRL และ Algorand ที่ให้ผู้ใช้ทั่วไปถือบัญชีหลังควอนตัมบนเมนเน็ตได้ และเป็นหนึ่งในไม่กี่เครือข่ายขนาดใหญ่ในรายงานนี้ที่ส่งมอบความสามารถหลังควอนตัมถึงมือผู้ใช้แล้ว
ในเชิงกลไก ผู้ใช้เพียงส่งธุรกรรมบนเชนหนึ่งรายการ ก็เปลี่ยนคีย์บัญชีเป็นคีย์หลังควอนตัมได้ ไม่ต้องสร้างบัญชีใหม่หรือย้ายสินทรัพย์ไปที่อยู่ใหม่ บัญชียังถือรูปแบบลายเซ็นหลายแบบพร้อมกันได้ กล่าวคือคีย์เก่าและใหม่共存 สำหรับผู้ใช้ทั่วไป ข้อดีของการออกแบบนี้คือต้นทุนการย้ายต่ำ ไม่ต้องให้ทั้งเครือข่าย fork พร้อมกัน และไม่ต้องรอประเภทที่อยู่ใหม่และการโอนสินทรัพย์หลายปีเหมือนบิตคอยน์ ผู้ใช้แต่ละคนสลับได้ตามจังหวะของตนเอง นี่คือการแสดงออกอย่างเป็นรูปธรรมของข้อได้เปรียบเชิงโครงสร้างจาก "นามธรรมบัญชี" ที่กล่าวถึงข้างต้นบน NEAR
ในด้านการดำเนินการ Near One ร่วมมือกับ Ledger หมายความว่าคีย์หลังควอนตัมมีแนวโน้มถูกเก็บรักษาโดยอุปกรณ์ฮาร์ดแวร์ Meteor Wallet รองรับแล้ว
โซลูชันนี้ยังมีข้อจำกัดบางประการ ประการแรกเป็นแบบสมัครใจ: บัญชีที่ยังไม่สลับยังใช้ลายเซ็น Ed25519 เดิม คีย์สาธารณะถูกเปิดเผยบนเชนแล้ว ยังคงถูกเปิดเผยเมื่อคอมพิวเตอร์ควอนตัมขนาดใหญ่ปรากฏ ประการที่สองคือต้นทุนขนาด: ลายเซ็น ML-DSA ประมาณ 2.4-4.6 KB ในขณะที่ Ed25519 มีเพียง 64 ไบต์ ธุรกรรมจะใหญ่ขึ้นอย่างเห็นได้ชัด ผลกระทบเฉพาะต่อ throughput และค่าธรรมเนียมเครือข่าย งานวิจัยนี้ไม่พบข้อมูลสาธารณะของ NEAR สุดท้ายและสำคัญที่สุด ลายเซ็นที่ใช้ในฉันทามติระหว่างผู้ตรวจสอบยังเป็นอัลกอริทึมคลาสสิก เป้าหมายฉันทามติหลังควอนตัมคือครึ่งหลังปี 2027 (บางแหล่งเขียนว่าภายในวันที่ 31 ธันวาคม 2027) ก่อนหน้านั้น การป้องกันระดับเครือข่ายยังไม่สมบูรณ์
โดยรวม ในแง่ usability ระดับผู้ใช้ NEAR นำหน้าเครือข่ายขนาดใหญ่ส่วนใหญ่ แต่ความปลอดภัยโดยรวมขึ้นอยู่กับสองตัวแปร: มีผู้ใช้กี่คนที่สลับจริง และฉันทามติของผู้ตรวจสอบอัปเกรดเมื่อไหร่
Hedera: มีโรดแมปอย่างเป็นทางการ แต่ยังไม่มีลายเซ็นหลังควอนตัม
แฮช (SHA-384) และการเข้ารหัส (AES-256) ของ Hedera ตรงตามข้อกำหนดหลังควอนตัมแล้ว สิ่งที่ขาดคือลายเซ็น Leemon Baird, Rohit Sinha และ Ed Marquez เสนอในบล็อกทางการเดือนเมษายน 2026 ว่า: หลัง FIPS 206 finalize จะใช้ FN-DSA (Falcon) ทำ TLS หลังควอนตัมระหว่างโหนดก่อน แล้วขยายไปยัง client ใช้ลายเซ็น hybrid Ed25519 บวก Falcon สำหรับ consensus event และเปิดตัวประเภทคีย์ผู้ใช้หลังควอนตัมประมาณปี 2027 ปัจจุบันยังไม่มีการเผยแพร่หมายเลข HIP ที่สอดคล้อง
โรดแมปเรียงจากง่ายไปยากเป็นสี่ขั้น: อัปเกรด TLS ระหว่างโหนดเป็นแบบหลังควอนตัมหรือ hybrid ก่อน แล้วอัปเกรด TLS ของการเชื่อมต่อ client จากนั้นใช้ลายเซ็น hybrid Ed25519 บวก FN-DSA บน consensus event สุดท้ายเปิดตัวประเภทคีย์ผู้ใช้ใหม่ การวาง TLS ไว้ก่อนเพราะทำได้โดยการอัปเดตไลบรารีซอฟต์แวร์เป็นหลัก และ Chrome ตั้งแต่เดือนเมษายน 2024 ก็เปิดใช้ hybrid key exchange X25519 บวก ML-KEM-768 เป็นค่าเริ่มต้นแล้ว ขณะเดียวกัน Hedera อธิบายว่าความปลอดภัยเครือข่ายของตนไม่พึ่งพา TLS ฉันทามติ hashgraph ให้การรับประกันความสมบูรณ์ที่เป็นอิสระจากชั้น transport เอง
ต้นทุนก็คือขนาดเช่นกัน ตามการตีความโรดแมปของ Hedera โดยบุคคลที่สาม ลายเซ็น FN-DSA ประมาณ 1,280 ไบต์ ประมาณ 20 เท่าของ Ed25519 หากใช้ ML-DSA-87 ลายเซ็น 4,627 ไบต์ เกิน 70 เท่า Baird เคยกล่าวในปี 2022 ว่าธุรกรรมของ Hedera มักมีขนาดเพียง 100-200 ไบต์ เมื่อเปลี่ยนเป็น Falcon ลายเซ็นจะถึงประมาณ 1,300 ไบต์ เขาเรียกสิ่งนี้ว่าเป็นต้นทุนที่ต้องแบกรับ
Stellar: แผนเป็นระยะ การโหวต protocol ยังไม่แน่นอน
Stellar Development Foundation เผยแพร่แผนเตรียมความพร้อมควอนตัมเมื่อวันที่ 9 มิถุนายน 2026: ปี 2026 ให้การตรวจสอบ ML-DSA-44/65 ในรูปแบบ Soroban host function ก่อน ภายในสิ้นปี 2027 เปิดตัวประเภทผู้ลงนามหลังควอนตัมระดับ protocol ตามรายงานสื่อ การอัปเกรด Protocol 30 (Bell) ประกอบด้วย CAP-87 (ML-DSA ใน Stellar Core) การโหวตของผู้ตรวจสอบกำหนดวันที่ 23 พฤศจิกายน 2026
ข้อได้เปรียบเชิงโครงสร้างของ Stellar คือ identity ของบัญชีแยกจาก signing key: ผู้ใช้เพิ่มผู้ลงนามหลังควอนตัมให้บัญชี แล้วลบคีย์ Ed25519 เก่าออก โดยไม่ต้องย้ายยอดคงเหลือหรืออัปเดตระบบที่เกี่ยวข้องทั้งหมด อย่างไรก็ตาม คีย์สาธารณะของทุกที่อยู่ Stellar (รวมถึงบัญชี dormant ที่ไม่เคยเซ็น) ถูกเปิดเผยแล้ว บัญชี dormant จึงเป็นส่วนที่ยากที่สุด มูลนิธิจะเปิดการอภิปรายชุมชนสำหรับเรื่องนี้
เนื้อหาเป็นระยะคือ: ระยะแรก (2026) เพิ่ม native host function ให้ Soroban รองรับการตรวจสอบ ML-DSA-44 และ ML-DSA-65 บัญชี contract จึงใช้นามธรรมบัญชีของ Soroban ทำ authentication หลังควอนตัมได้ บัญชีคลาสสิกไม่ต้องเปลี่ยนระดับ protocol wallet องค์กรย้ายระบบได้ในปี 2026 หลังจากนั้นเพิ่ม FN-DSA และการสนับสนุน HSM ตามสถานะการ finalize มาตรฐาน ระยะที่สอง (2027) คือการทำให้ระดับ protocol มั่นคงและการย้ายระบบโดยสมัครใจ ผ่าน operation set_options ที่มีอยู่ ให้บัญชีทั่วไปเพิ่มผู้ลงนามหลังควอนตัมได้ wallet, SDK และผู้ให้บริการ anchor ต้องอัปเดต เป้าหมายคือภายในสิ้นปี 2027 ทุกบัญชีมีความสามารถนี้ แผนมีสามระยะ ฉันไม่พบรายละเอียดระยะที่สามที่ตรวจสอบได้ นอกจากนี้ แอปพลิเคชัน zero-knowledge ที่พึ่งพา pairing และเทคนิคอื่นๆ ก็มีช่องว่าง มูลนิธิวางแผนเรียกประชุมทีมที่ทำแอป zero-knowledge บน Stellar มาร่วมกันรับมือ มูลนิธิยังกล่าวว่าแฮช SHA-256 ที่ Stellar ใช้ถือว่าปลอดภัยหลังควอนตัมแล้ว ผู้ถือ XLM ไม่ต้องดำเนินการใดๆ ในปัจจุบัน และอ้างอิง CNSA 2.0 ของสหรัฐฯ และ DORA ของสหภาพยุโรปเป็นบริบทด้านกฎระเบียบในแผน
Starknet: โฟกัสคือหลังควอนตัม บางส่วนส่งมอบแล้ว
สถาปัตยกรรมของ Starknet ให้ข้อได้เปรียบโดยธรรมชาติ: STARK proof พึ่งพาฟังก์ชันแฮช และทุกบัญชีเป็น smart contract เปลี่ยนรูปแบบลายเซ็นเองได้ บัญชีหลังควอนตัมแบบใช้ Falcon เปิดตัวบนเมนเน็ตแล้ว (Falcon-512 ที่ S2morrow ใช้ Cairo implement) แต่ implementation นี้ยังไม่ผ่านการตรวจสอบ
โรดแมปที่เผยแพร่ในเดือนมิถุนายน 2026 แบ่งเป็นสามระยะ ระยะแรกแทนที่แฮชที่ยังพึ่งพา elliptic curve ใน state commitment, address derivation และ configuration ปัจจุบันส่งมอบบางส่วนแล้ว ระยะที่สองขยายการป้องกันนี้ไปยัง contract ที่มีอยู่ ระยะที่สามต้องตาม Ethereum เพราะ bridge และ data availability ยังสืบทอด elliptic curve cryptography ของ Ethereum L1
ขณะเดียวกัน ชุมชน Starknet จัดโหวต Snapshot แบบไม่ผูกมัดระหว่างวันที่ 15-22 ตุลาคม 2026 ผ่านข้อเสนอวิจัยการย้ายไปยัง L1 หลังควอนตัมอิสระด้วยคะแนนสนับสนุน 93.52% มีผู้เข้าร่วมโหวตประมาณ 3,236 ราย คิดเป็น STRK ประมาณ 489 ล้านเหรียญ CEO Eli Ben-Sasson ตั้งเป้าบรรลุ quantum resistance เต็มรูปแบบในปี 2027 เอกสารขาวคาดว่าจะเผยแพร่ในเดือนพฤศจิกายน ข้อวิจารณ์เห็นว่าการแยกจาก Ethereum หมายถึงการละทิ้งความปลอดภัยทางเศรษฐกิจของ Ethereum แล้วหันไปพึ่งพากลไก staking ของ Starknet ที่ยังไม่ mature ซึ่งยังอยู่ในระยะที่สองจากสี่ระยะ ผู้ตรวจสอบยังไม่เริ่มผลิตบล็อก
Zcash: รับประกัน "กู้คืนได้" ก่อน แล้วค่อยอัปเกรด
ความเสี่ยงหลักของ Zcash ไม่ใช่การถูกขโมย แต่เป็นความเป็นส่วนตัวถูกทำลายย้อนหลัง: คอมพิวเตอร์ควอนตัมในอนาคตอาจเชื่อมโยงธุรกรรมนิรนามบนเชนวันนี้กลับเข้าด้วยกันได้
ZIP 2005 เปลี่ยนวิธีการสร้าง note เพื่อให้หากจำเป็นต้องแช่แข็ง Orchard pool เงินสามารถกู้คืนเข้าสู่ protocol หลังควอนตัมได้ด้วย STARK หลังควอนตัมในภายหลัง ในการโหวต NU7 ข้อเสนอนี้ได้รับการสนับสนุน 90.5% จาก ZCAP และ 94.6% จากผู้ถือเหรียญ (กุมภาพันธ์ 2026) เวอร์ชัน candidate ขึ้น testnet เมื่อวันที่ 22 พฤษภาคม 2026 ขั้นตอนต่อไปคือแนะนำ ML-KEM key exchange พร้อม Tachyon ก่อน แล้วสร้าง pool หลังควอนตัมเต็มรูปแบบ CEO ของ ZODL ตั้งเป้าหมาย 12-18 เดือนนับจากพฤษภาคม 2026
เนื้อหานี้จัดทำขึ้นโดยมีวัตถุประสงค์เพื่อแจ้งข้อมูลและให้ความรู้เท่านั้น และไม่ถือว่าเป็นคำแนะนำด้านการลงทุนที่เกี่ยวข้องกับ BTCC แต่อย่างใด BTCC ใช้ความพยายามอย่างเต็มที่ แต่ไม่สามารถรับประกันความจริงแท้ ความถูกต้อง หรือความเป็นต้นฉบับของเนื้อหาข้างต้นได้