แฮ็ก Binance 6.3 พันล้านดอลลาร์ โยงถึง 'TraderTraitor' เกี่ยวข้องกับ Lazarus อย่างไร?
 Blockbeats
ช่วงแรกโจมตีธนาคาร ภายหลังพบว่าคริปโตทำเงินได้เร็วกว่า
วันที่ 1 พฤศจิกายน FBI สหรัฐฯ ออกประกาศ ระบุเหตุขโมยเงิน 6.3 พันล้านดอลลาร์จาก Binance เมื่อวันที่ 29 ตุลาคม ว่าเป็นฝีมือเกาหลีเหนือ ในประกาศใช้คำว่า TraderTraitor
หากค้นชื่อนี้จะพบว่า คดี Bybit 1.5 พันล้านดอลลาร์ Bitget 300 ล้านดอลลาร์ และคดีคริปโตใหญ่ ๆ หลายคดีในช่วงหลายปีก่อน ล้วนเกี่ยวข้องกับชื่อนี้
TraderTraitor ไม่ใช่บริษัท และไม่ใช่ช่องหนึ่งในแผนผังองค์กร แต่เป็นชื่อรหัสที่รัฐบาลสหรัฐฯ ตั้งให้กับพฤติกรรมประเภทหนึ่ง
เดือนเมษายน 2022 FBI, CISA และกระทรวงการคลังสหรัฐฯ ร่วมกันออกประกาศหมายเลข AA22-108A นั่นเป็นครั้งแรกที่คำนี้ปรากฏอย่างเป็นทางการ ตอนนั้นหมายถึงมัลแวร์หลายตัวที่ปลอมเป็นซอฟต์แวร์เทรดคริปโต เช่น DAFOM, TokenAIS, CryptAIS อินเทอร์เฟซทำเหมือนจริง พอติดตั้งก็เริ่มขโมย private key
คนที่ทำเรื่องนี้ วงการเรียกกันว่า Lazarus Group, APT38, BlueNoroff, Stardust Chollima ซึ่งไม่ใช่สี่ทีม Lazarus หรือลาซารัสคือชื่อรวม APT38 (Mandiant), BlueNoroff (Kaspersky), Stardust Chollima (CrowdStrike) เป็นสามชื่อที่บริษัทความปลอดภัยต่าง ๆ ตั้งให้กับสายงานหาเงินเดียวกัน
สองปีต่อมา ป้ายนี้ถูกเจาะจงไปที่พฤติกรรมเฉพาะ วันที่ 23 ธันวาคม 2024 FBI, ศูนย์อาชญากรรมไซเบอร์กระทรวงกลาโหมสหรัฐฯ และสำนักงานตำรวจแห่งชาติญี่ปุ่น ร่วมกันเผยแพร่การระบุตัวผู้กระทำผิดคดี DMM ถูกขโมย 300 ล้านดอลลาร์ เป็นครั้งแรกที่ใช้สำนวน "ผู้กระทำผิดทางไซเบอร์เกาหลีเหนือที่ถูกติดตามในชื่อ TraderTraitor" และระบุชื่อเรียกอื่นสามชื่อ ได้แก่ Jade Sleet (Microsoft), UNC4899 (Google), Slow Pisces (Palo Alto)
ตอนนี้ข้อมูลชัดเจนขึ้นแล้ว TraderTraitor คือหน่วยที่เชี่ยวชาญด้านสินทรัพย์คริปโตในเครือใหญ่ Lazarus และเป็นหน่วยที่ทำเงินได้มากที่สุดในปัจจุบัน อย่างน้อยตั้งแต่ปี 2020 เป็นต้นมา พวกเขามุ่งเป้าเฉพาะบล็อกเชน ไม่ว่าจะเป็นแพลตฟอร์มเทรด, DeFi, ผู้ให้บริการกระเป๋าเงิน, กองทุนคริปโต และบุคคลที่ถือเหรียญจำนวนมาก
จากปล้นธนาคารสู่ปล้นแพลตฟอร์มเทรด
Lazarus เป็นชื่อร่มที่รวมทุกอย่างไว้ข้างใต้ ปี 2014 ลบฮาร์ดดิสก์ Sony Pictures ปี 2016 โอนเงินออกจากธนาคารกลางบังกลาเทศ
เช่น คดีธนาคารกลางบังกลาเทศ ตอนนั้นผู้ลงมือถูกเรียกว่า APT38 หรือ BlueNoroff เดือนกุมภาพันธ์ 2016 พวกเขาปลอมแปลงคำสั่ง SWIFT (ระบบข้อความระหว่างประเทศที่ใช้โอนเงินระหว่างธนาคาร) เพื่อโอนเงิน 1 พันล้านดอลลาร์จากบัญชีธนาคารกลางบังกลาเทศที่ธนาคารกลางนิวยอร์ก สุดท้ายสำเร็จ 81 ล้านดอลลาร์ เพราะคำสะกดผิดในรายการโอนหนึ่งรายการถูกธนาคารตัวกลางระงับไว้
ฝีมือการวิจัยขั้นตอนการทำงานของธนาคาร หาช่องโหว่ของการตรวจสอบโดยมนุษย์ และปลอมแปลงคำสั่ง ถูกนำมาใช้กับแพลตฟอร์มเทรดคริปโตในเวลาต่อมาแบบไม่เปลี่ยนแปลง
ประมาณปี 2020 พวกเขาเริ่มยกระดับวิธีการ โดยเป้าหมายคือวงการคริปโต เหตุผลก็เดาได้ง่าย มีเงินแต่ยังไม่มีกฎหมายกำกับ และสภาพคล่องก็ไม่เลว
วิธีการลงมือมีอยู่หลายแบบ
แบบแรกคือการปลอมรับสมัครงาน นักล่าหัวติดต่อคุณทาง LinkedIn คุยกันดี สุดท้ายส่ง "แบบทดสอบโปรแกรมก่อนเริ่มงาน" หรือไฟล์ติดตั้ง "เครื่องมือภายใน" มาให้ พอติดตั้ง เครื่องก็ตกเป็นของพวกเขา Ronin 6.2 ร้อยล้านดอลลาร์ก็หายไปแบบนี้
แบบที่สองคือห่วงโซ่อุปทาน ไม่หลอกคนแล้ว เปลี่ยนไปปนเปื้อนเครื่องมือของนักพัฒนา เช่น repository อันตรายบน GitHub, แพ็กเกจวางยาบน npm, ผู้ให้บริการ identity อย่าง JumpCloud คนหนึ่งติดเชื้อ บริษัท downstream จำนวนมากก็ติดตามไปด้วย
แบบที่สามคือแก้ธุรกรรมโดยตรง ในคดี DMM ญี่ปุ่น พวกเขาขโมย credential ของอีกฝ่าย แทรกซึมการสื่อสารภายในของบริษัทกระเป๋าเงิน Ginco แล้วแก้ไขธุรกรรมที่ควรเป็นปกติรายการหนึ่ง ในคดี Bybit พวกเขาเจาะคอมพิวเตอร์ของนักพัฒนาคนหนึ่งของ Safe{Wallet} แล้วแทรกสคริปต์เข้าไปใน frontend ของเว็บ คนที่เซ็นเห็นหน้าเว็บปกติ แต่สิ่งที่เซ็นกลับเป็นธุรกรรมอีกรายการหนึ่ง
รวมถึงครั้งนี้กับ Binance ด้วย
ผู้โจมตีเตรียมการล่วงหน้า 36 ชั่วโมง เซ็นคำสั่ง EIP-7702 จำนวน 50 รายการ ซึ่งเป็นฟีเจอร์ใหม่ของ Ethereum ที่ทำให้กระเป๋าเงิน "เช่า" โค้ดชั่วคราวมาใช้งานได้ แล้วให้ hot wallet ของ Binance โอนเงินออกมาเอง ภายใน 40 นาที ข้าม 10 เครือข่าย ข้อสรุปของบริษัทความปลอดภัยบางแห่งคือ พวกเขาน่าจะเข้าถึงระบบการเซ็นของ Binance ได้แล้ว
มูลค่าความเสียหายขององค์กรนี้
สิบสองคดีที่โด่งดังที่สุด รวม 9.7 พันล้านดอลลาร์
Binance เจ้าเดียว 6.3 พันล้านดอลลาร์ อีกสิบเอ็ดคดี ตั้งแต่ปี 2022 ถึง 2026 รวมทั้งหมด 3.44 พันล้านดอลลาร์
Bybit 1.5 พันล้านดอลลาร์ ถูกแก้ frontend; Ronin 620 ล้านดอลลาร์ ถูกหลอกผ่านการรับสมัครงาน; Bitget 388 ล้านดอลลาร์ ถูกเขียนคำสั่งถอนเหรียญปลอมเข้าไปในระบบกระเป๋าเงิน
DMM 308 ล้านดอลลาร์, WazirX 235 ล้านดอลลาร์, Harmony และ Atomic รายละ 100 ล้านดอลลาร์, Alphapo 60 ล้านดอลลาร์, CoinEx 55 ล้านดอลลาร์, Stake 41 ล้านดอลลาร์, CoinsPaid 37 ล้านดอลลาร์
คดี Binance, Bybit, DMM ถูกหน่วยงานรัฐบาลสหรัฐฯ ระบุชื่อ TraderTraitor โดยตรง ส่วน Ronin, Harmony, Stake, Alphapo, CoinsPaid, Atomic ถูก FBI จัดเข้ากลุ่ม Lazarus/APT38; WazirX ถูกระบุชื่อในแถลงการณ์ร่วมของสหรัฐฯ ญี่ปุ่น เกาหลีใต้ เมื่อเดือนมกราคม 2025; CoinEx มีเพียงการคาดการณ์ของหน่วยงานวิเคราะห์ on-chain ส่วนคดี Bitget หลายหน่วยงานสงสัยว่าเกี่ยวข้องกับ TraderTraitor แต่ยังไม่มีการระบุอย่างเป็นทางการ
TRM ระบุว่า เกาหลีเหนือก่อเหตุร้อยครั้งตั้งแต่ปี 2017 รวมมูลค่าประมาณ 12.8 พันล้านดอลลาร์ ปีนี้จนถึงปัจจุบัน 7.4 พันล้านดอลลาร์ ในปี 2026 มูลค่าสินทรัพย์คริปโตที่ถูกขโมยทั่วโลก 85% ถูกบันทึกเป็นฝีมือเกาหลีเหนือ ตารางนี้เป็นเพียงสิบสองคดีในจำนวนนั้น
คนที่ระบุตัวตนได้
แฮ็กเกอร์เกาหลีเหนือที่ถูกทางการสหรัฐฯ ระบุชื่อและมีรูปถ่าย ไม่ได้มีคนเดียว Park Jin Hyok, Jon Chang Hyok, Kim Il อยู่ในคำฟ้องเดือนกุมภาพันธ์ 2021; ปี 2024 เพิ่ม Rim Jong Hyok พร้อมรางวัลนำจับ 10 ล้านดอลลาร์
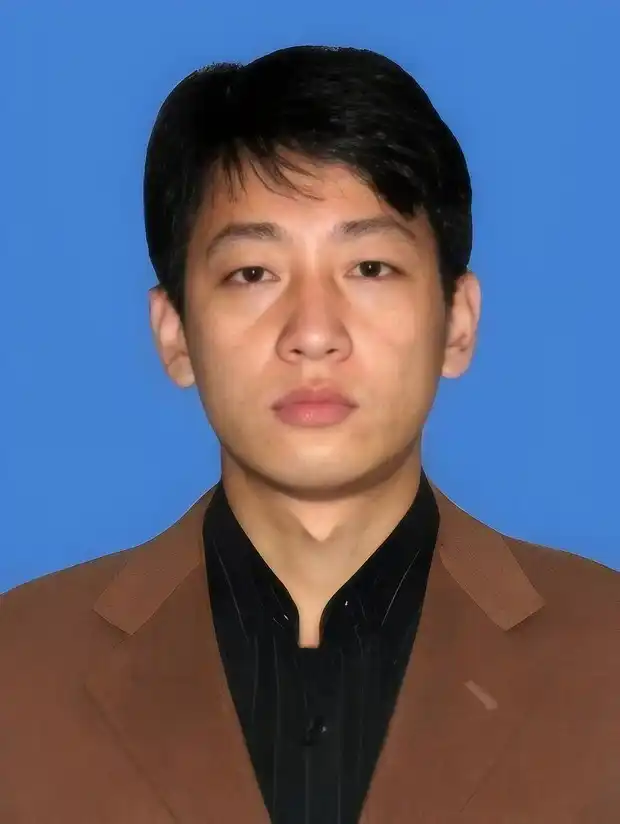
Park Jin Hyok ที่ FBI ต้องการตัว
Park Jin Hyok เป็นคนแรกที่ถูกฟ้อง เดือนมิถุนายน 2018 กระทรวงยุติธรรมสหรัฐฯ ยื่นฟ้องอาญาเขา และเปิดเผยคำฟ้องในเดือนกันยายนปีเดียวกัน คำฟ้องระบุว่า การสมคบคิดที่เขาเกี่ยวข้องรวมถึงการโจมตี Sony Pictures ปี 2014, WannaCry ปี 2017 และการโอนเงิน 81 ล้านดอลลาร์จากธนาคารกลางบังกลาเทศปี 2016 เขายังคงหลบหนีและไม่เคยขึ้นศาล
การติดตามคดีขโมย Binance
Binance ได้ชดเชยประมาณ 90% ด้วยเงินทุนบริษัท กองทุน SAFU และกองทุนประกัน futures ส่วนที่เหลือ 10% เป็นโทเคนที่มีสภาพคล่องต่ำ ความเสียหายทั้งหมดบริษัทเป็นผู้รับผิดชอบ ไม่ใช่ผู้ใช้
ณ วันที่ 1 พฤศจิกายน มีเงินประมาณ 2.7 พันล้านดอลลาร์ หรือประมาณ 42% ถูกอายัดโดยผู้ออก stablecoin และคณะกรรมการความปลอดภัย Arbitrum ผู้โจมตียังถือ Ethereum 420,000 ETH และ Bitcoin 18,270 BTC มูลค่าประมาณ 2.4 พันล้านดอลลาร์
เส้นทางการฟอกเงินยังเป็นวิธีปกติ ใช้ cross-chain bridge เปลี่ยนเครือข่าย ใช้บริการอย่าง THORChain แลกเหรียญ ใช้ mixer ผสมเหรียญของหลายคนเข้าด้วยกันแล้วแยกกระจาย สุดท้ายขายผ่าน OTC
ครั้งนี้มีเหตุแทรกเล็กน้อย THORChain เพิ่งชะลอกระบวนการฟอกเงินที่ถูกขโมยจากเหตุโจมตี Binance โดยไม่ได้ตั้งใจ เนื่องจากเหตุการณ์ chain reorganization ของ Ethereum ครั้งหนึ่ง การจัดระเบียบเชนใหม่นี้ทำให้ THORChain คืนเงินซ้ำให้ผู้ใช้รายหนึ่งที่ฝาก 10 ETH อย่างผิดพลาด จนทำให้โปรโตคอลหยุดทำงานฉุกเฉิน ระงับการแลกเปลี่ยนข้ามเชนของผู้ใช้ทั้งหมดชั่วคราว รวมถึงผู้ฟอกเงินที่เกี่ยวข้องกับกลุ่มแฮ็กเกอร์เกาหลีเหนือด้วย
ครั้งก่อนเงินที่ถูกขโมยจาก Bitget ผ่าน THORChain ไป THORChain ไม่ได้อายัดเลย บอกว่า decentralized ไม่สามารถอายัดได้ แต่ตอนที่ตัวเองถูกขโมยเมื่อครั้งก่อนกลับไม่พูดแบบนั้น
พอ THORChain กลับมาให้บริการ หากครั้งนี้เงินที่ถูกขโมยจาก Binance ยังผ่าน THORChain อีก ไม่รู้ว่าพวกเขาจะมีข้ออ้างอะไรมาบ่ายเบี่ยงอีก
เนื้อหานี้จัดทำขึ้นโดยมีวัตถุประสงค์เพื่อแจ้งข้อมูลและให้ความรู้เท่านั้น และไม่ถือว่าเป็นคำแนะนำด้านการลงทุนที่เกี่ยวข้องกับ BTCC แต่อย่างใด BTCC ใช้ความพยายามอย่างเต็มที่ แต่ไม่สามารถรับประกันความจริงแท้ ความถูกต้อง หรือความเป็นต้นฉบับของเนื้อหาข้างต้นได้