


หลอกเอาเงินเก็บจนหมด แล้วย้อนกลับมา 'ซ้ำเติม'! เปิดโปงกลโกงซ้ำซ้อนในวงการคริปโต
 Panewslab
เขียนโดย: Oluwapelumi Adejumo, cryptoslate
เรียบเรียงโดย: Saoirse, Foresight News
มิจฉาชีพหลอกเอาเงินหลายล้านดอลลาร์จากนักลงทุนที่พูดภาษารัสเซีย แล้วหลายสัปดาห์ต่อมาก็กลับมาติดต่อเหยื่อเหล่านั้นอีกครั้ง โดยสัญญาว่าจะช่วยกู้คืนความเสียหายทั้งหมดให้ได้
เมื่อวันที่ 14 ตุลาคม อัยการบรูคลินได้แถลงข่าวเกี่ยวกับคดีนี้ ปฏิบัติการบังคับใช้กฎหมายข้ามชาติร่วมกันได้ปิดเซิร์ฟเวอร์ 112 เครื่องและเว็บไซต์ที่เกี่ยวข้อง 241 แห่ง เว็บไซต์เหล่านี้ใช้สำหรับการหลอกลวงการลงทุนคริปโต ซึ่งเชื่อว่าหลอกเอาเงินหลายสิบล้านดอลลาร์จากเหยื่อทั่วสหรัฐอเมริกา
ปฏิบัติการครั้งนี้ได้รับความช่วยเหลือจากสำนักงานสอบสวนกลางสหรัฐ (FBI) โดยมุ่งเป้าไปที่โครงสร้างพื้นฐานทั้งหมดที่ใช้ดำเนินแพลตฟอร์มหลอกลวงและรักษาช่องทางการติดต่อกับเหยื่อ ข้อมูลที่ดึงมาจากเซิร์ฟเวอร์แสดงให้เห็นว่าแก๊งอาชญากรเดียวกันนี้พยายามรีดไถเหยื่อซ้ำอีกครั้ง หลังจากที่เหยื่อสูญเสียเงินไปแล้วจากการหลอกลวงครั้งแรก
Eric Gonzalez อัยการเขตบรูคลินกล่าวว่า แก๊งมิจฉาชีพวางกับดักการลงทุนที่ออกแบบมาอย่างแนบเนียน โดยมุ่งเป้าไปที่ชาวอเมริกันที่พูดภาษารัสเซีย หลังจากหลอกสำเร็จแล้ว พวกเขาก็อ้างว่าสามารถช่วยเหยื่อกู้คืนสินทรัพย์คริปโตที่ถูกขโมยไปได้ เพื่อรีดไถเงินเพิ่ม
การสืบสวนที่กินเวลานานสามปีแสดงให้เห็นว่าเหยื่อจำนวนมากอาศัยอยู่ในบรูคลิน ซึ่งมีชุมชนผู้พูดภาษารัสเซียขนาดใหญ่ อัยการระบุว่าเหยื่อบางรายสูญเสียเงินเก็บทั้งชีวิตไปกับการหลอกลวงนี้
ข้อมูลหลังบ้านที่ยึดได้เผยให้เห็นแผนการทั้งหมดของมิจฉาชีพ: หลังจากการหลอกลวงรอบแรกเสร็จสิ้น พวกเขายังคงเก็บช่องทางการติดต่อกับเหยื่อไว้ เมื่อแพลตฟอร์มการลงทุนปลอมปฏิเสธคำขอถอนเงินของเหยื่อ มิจฉาชีพก็ฉวยโอกาสจากความต้องการเร่งด่วนของเหยื่อที่จะได้เงินคืน หลอกล่อให้เหยื่อจ่ายเงินเพิ่ม
อัยการเจาะโครงสร้างพื้นฐานเซิร์ฟเวอร์ของการหลอกลวงซ้ำซ้อน
การสืบสวนย้อนกลับไปพบว่า การหลอกลวงทั้งหมดเริ่มต้นจากโฆษณาภาษารัสเซียบน Facebook ซึ่งโฆษณาโอ้อวดโอกาสการลงทุนคริปโตต่างๆ
ผู้ที่หลงเชื่อโฆษณาจะได้รับโทรศัพท์จากบุคคลที่แอบอ้างเป็นที่ปรึกษาการลงทุนภาษารัสเซีย ที่ปรึกษาปลอมเหล่านี้จะนำเหยื่อไปยังเว็บไซต์ฟิชชิ่งซื้อขายคริปโต ช่วยลงทะเบียนบัญชี และยุยงให้เหยื่อซื้อสินทรัพย์ดิจิทัล
เหยื่อหลงเชื่อ จึงโอนคริปโตไปยังที่อยู่กระเป๋าเงินที่แพลตฟอร์มฟิชชิ่งให้มา โดยเข้าใจผิดว่าเงินถูกนำไปลงทุนในโครงการที่ถูกต้องตามกฎหมาย
เมื่อผ่านไปหลายสัปดาห์หรือหลายเดือน นักลงทุนขอยื่นถอนเงิน การหลอกลวงจึงถูกเปิดโปงอย่างสมบูรณ์ เหยื่อบางรายถูกระงับบัญชีโดยตรง ส่วนบางรายถูกบอกว่าต้องจ่ายค่าธรรมเนียมและภาษีเพิ่มเติม แพลตฟอร์มจึงจะปล่อยเงินให้
และมิจฉาชีพก็ใช้ความเสียหายที่ตัวเองสร้างขึ้นเพื่อแสวงหาผลกำไรมหาศาลต่อไป
หลักฐานจากเซิร์ฟเวอร์ที่อัยการยึดได้แสดงให้เห็นว่า หลายสัปดาห์หลังจากการหลอกลวงครั้งแรก ผู้ดำเนินการหลอกลวงจะติดต่อเหยื่ออีกครั้ง โดยอ้างว่าสามารถช่วยติดตามทรัพย์สินที่ถูกขโมยกลับคืนมาได้
อาศัยข้อมูลเหยื่อที่รวบรวมได้จากการหลอกลวงรอบแรก แก๊งอาชญากรจึงกำหนดเป้าหมายไปที่กลุ่มคนที่ประสบความเสียหายทางการเงินอย่างหนักแล้วอย่างแม่นยำ เพื่อทำการหลอกลวงรอบที่สอง
ทางการไม่ได้เปิดเผยจำนวนเหยื่อที่ได้รับข้อความ 'กู้คืนทรัพย์สิน' เช่นนี้ หรือจำนวนเหยื่อที่หลงเชื่อและโอนเงินซ้ำอีกครั้ง
FBI เคยเตือนถึงรูปแบบการก่ออาชญากรรมที่พบบ่อยในอุตสาหกรรมนี้: หน่วยงานกู้คืนสินทรัพย์คริปโตปลอมที่มุ่งล่าเหยื่อที่สูญเสียเงินจากการหลอกลวงการลงทุนไปแล้ว คดีบรูคลินนี้เป็นตัวอย่างที่ชัดเจน
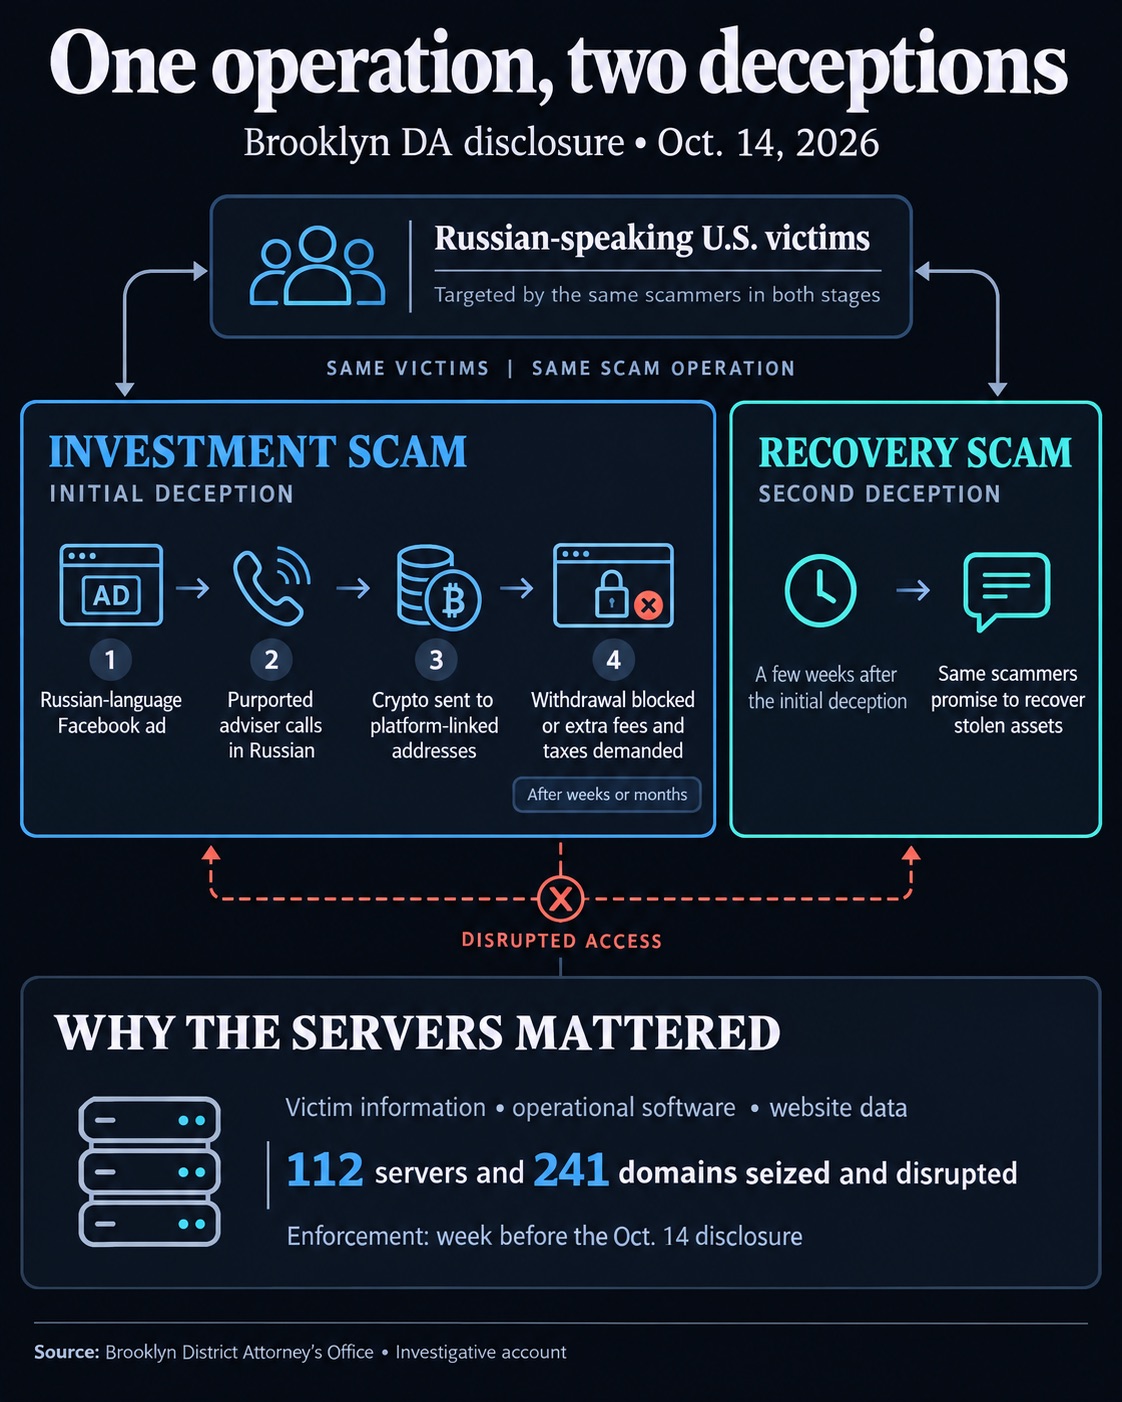
แก๊งมิจฉาชีพเดียวกันนี้มุ่งเป้าไปที่ชาวอเมริกันที่พูดภาษารัสเซียด้วยการหลอกลวงการลงทุนคริปโตก่อน แล้วหลายสัปดาห์ต่อมาก็แอบอ้างเป็นหน่วยงานกู้คืนทรัพย์สินเพื่อหลอกลวงซ้ำ เจ้าหน้าที่บังคับใช้กฎหมายยึดเซิร์ฟเวอร์ 112 เครื่องและโดเมน 241 แห่ง ตัดข้อมูลเหยื่อและซอฟต์แวร์ที่ใช้ก่ออาชญากรรมเพื่อหยุดยั้งการกระทำผิดต่อไป
ธุรกิจผิดกฎหมายประเภทนี้มักเรียกร้องเงินล่วงหน้า ออกรายงานการติดตามทรัพย์สินที่ทำให้เข้าใจผิด หรืออ้างว่ามีความร่วมมือกับหน่วยงานบังคับใช้กฎหมาย เพื่อหลอกให้เหยื่อโอนเงินต่อไป
ในคดีนี้ ผู้สืบสวนมุ่งเน้นไปที่การทำลายโครงสร้างพื้นฐานทางอาชญากรรมทั้งหมด ซึ่งระบบนี้ทำให้เว็บไซต์หลอกลวงยังคงทำงานได้ และช่วยให้มิจฉาชีพติดต่อรบกวนเหยื่อได้ซ้ำแล้วซ้ำเล่า
หน่วยงานสกุลเงินเสมือนของสำนักงานอัยการเขตบรูคลินเคยยึดและปิดโดเมนที่เกี่ยวข้องกับการหลอกลวงคริปโตไปแล้วประมาณ 400 แห่ง แต่ผู้ไม่หวังดีสามารถสร้างเว็บไซต์ทดแทนได้อย่างรวดเร็ว แม้จะถูกปราบปรามทางกฎหมาย กิจกรรมหลอกลวงก็ยังฟื้นคืนชีพขึ้นมาได้
สถานการณ์เช่นนี้ทำให้ทีมสืบสวนต้องคิดนอกกรอบจากแนวทางเดิมที่เพียงแค่ยึดโดเมนเว็บไซต์
ในปฏิบัติการบังคับใช้กฎหมายเมื่อสัปดาห์ที่แล้วซึ่งครอบคลุมสามเขตเวลา อัยการได้ออกหมายค้นและประสานงานปิดเซิร์ฟเวอร์คลาวด์ที่โฮสต์โดยผู้ให้บริการหลายรายในยุโรปตะวันออกและสหรัฐอเมริกา
ตามรายงานของสำนักงานอัยการเขต แก๊งอาชญากรนี้อาศัยอุปกรณ์เครือข่ายและที่อยู่ IP ในยูเครนและประเทศอื่นๆ ในยุโรปตะวันออกในการก่ออาชญากรรม
จุดประสงค์ของการโจมตีเซิร์ฟเวอร์โดยตรงคือการตัดโปรแกรม ข้อมูลหลังบ้านของเว็บไซต์ และฐานข้อมูลเหยื่อที่แก๊งหลอกลวงต้องพึ่งพา
นอกจากนี้ยังเพื่อป้องกันไม่ให้มิจฉาชีพสร้างเว็บไซต์ฟิชชิ่งขึ้นมาใหม่ได้อย่างรวดเร็ว และไม่ให้ใช้ข้อมูลเหยื่อที่เก็บไว้เพื่อผลักดันการหลอกลวงกู้คืนทรัพย์สินปลอมต่อไป
ปฏิบัติการบังคับใช้กฎหมายครั้งนี้ได้รับการสนับสนุนจาก FBI และองค์กรเอกชนหลายแห่ง รวมถึง Shadowserver, Coeus และ UltaHost
แม้จะมีการปราบปรามโครงสร้างพื้นฐานทางอาชญากรรมอย่างหนัก แต่การกู้คืนคริปโตที่ถูกขโมยไปยังคงเป็นความท้าทายใหญ่
อัยการประเมินว่ามูลค่าความเสียหายทั้งหมดของการหลอกลวงนี้สูงถึงหลายสิบล้านดอลลาร์ แต่ทีมสืบสวนยึดเงินที่ได้จากการกระทำผิดได้เพียงประมาณ 300,000 ดอลลาร์เท่านั้น
สำนักงานอัยการเขตไม่ได้ระบุว่าเหยื่อได้รับเงินคืนบางส่วนแล้วหรือไม่ และไม่ได้ให้ตารางเวลาการชดใช้ค่าเสียหาย แถลงการณ์อย่างเป็นทางการไม่ได้เปิดเผยตัวตนของผู้เกี่ยวข้อง และไม่มีข่าวการจับกุม
ผู้สืบสวนยังคงติดตามทรัพย์สินที่เหลืออยู่ต่อไป เงินที่ถูกขโมยไปส่วนใหญ่ในคดีหลอกลวงข้ามชาตินี้ยังคงไม่ทราบที่อยู่
เนื้อหานี้จัดทำขึ้นโดยมีวัตถุประสงค์เพื่อแจ้งข้อมูลและให้ความรู้เท่านั้น และไม่ถือว่าเป็นคำแนะนำด้านการลงทุนที่เกี่ยวข้องกับ BTCC แต่อย่างใด BTCC ใช้ความพยายามอย่างเต็มที่ แต่ไม่สามารถรับประกันความจริงแท้ ความถูกต้อง หรือความเป็นต้นฉบับของเนื้อหาข้างต้นได้