


การเปิดเผยคีย์สาธารณะของ Bitcoin อาจเป็นประเด็นที่ต้องจับตามองที่สุดในปี 2027
 Blockbeatsผู้เขียน: 0xFacai
ไม่กี่วันที่ผ่านมา Justin Drake นักวิจัยแกนหลักของ Ethereum เรียกร้องให้อุตสาหกรรมเตรียมเข้าสู่ "โหมดป้องกันตัว" โดยย้ายสินทรัพย์ไปยังที่อยู่ใหม่ที่คีย์สาธารณะยังไม่ถูกเปิดเผย เขากังวลว่าความก้าวหน้าทางคณิตศาสตร์จาก AI จะทำให้ ECDSA ซึ่งเป็นอัลกอริทึมลายเซ็นดิจิทัลที่ใช้กันอย่างแพร่หลาย ถูกโจมตีในทางปฏิบัติก่อนที่ภัยคุกคามควอนตัมจะเกิดขึ้นจริง ในกรณีเลวร้ายที่สุด ผู้ถือครองอาจมีเวลาเพียงไม่กี่เดือน
เมื่อราคาลดลง ผู้คนยังสามารถถกเถียงเรื่องการประเมินมูลค่าและวัฏจักรได้ แต่เมื่อความปลอดภัยของคีย์ส่วนตัวถูกตั้งคำถาม ปัญหาก็กลายเป็นว่า เงินในกระเป๋าเงินยังเป็นของเราอยู่หรือไม่ นี่สั่นคลอนรากฐานของคริปโตเคอร์เรนซี
การส่งสัญญาณเตือน
สถานการณ์ที่ Drake กังวลคือ AI ค้นพบวิธีการทางคณิตศาสตร์ที่มนุษย์ยังไม่เคยพบ ทำให้ผู้โจมตีสามารถใช้ฮาร์ดแวร์ที่มีอยู่กู้คืนคีย์ส่วนตัวจากข้อมูลสาธารณะได้ เขาอธิบาย "การถอดรหัส" อย่างเป็นรูปธรรม เช่น การใช้คลัสเตอร์ GPU ขนาดใหญ่เพื่อกู้คืนคีย์ส่วนตัวเป้าหมายภายในเวลาประมาณหนึ่งสัปดาห์
ภัยคุกคามควอนตัมต้องอาศัยความสามารถด้านฮาร์ดแวร์ที่สอดคล้องกัน แต่ความเสี่ยงจาก AI ชี้ไปที่ความก้าวหน้าทางอัลกอริทึม หากปัญหาทางคณิตศาสตร์ที่เคยถูกมองว่ายากเกินแก้มีวิธีการที่มีประสิทธิภาพมากขึ้น ต้นทุนการคำนวณเดิมก็จะลดลง ฝ่ายป้องกันเดิมทีรอคอยคอมพิวเตอร์ควอนตัม แต่ตอนนี้ยังต้องระวังการเปลี่ยนแปลงของอัลกอริทึมแบบดั้งเดิมด้วย
เส้นโค้งวงรีมีโครงสร้างทางคณิตศาสตร์ที่ซับซ้อน ซึ่งเป็นเหตุผลที่ Drake กังวลเป็นพิเศษ วิธีการแก้ปัญหาที่มนุษย์ยังค้นไม่พบ จะถูก AI ที่แข็งแกร่งกว่าค้นพบหรือไม่ ประสบการณ์ด้านความปลอดภัยที่สั่งสมมา จะยังให้การรับประกันแบบเดียวกันในอนาคตได้หรือไม่
การตอบสนองของ Vitalik ก็ให้ความสำคัญกับความเป็นไปได้นี้เช่นกัน เขาขยายความกังวลไปยังการเข้ารหัสแบบแลตทิซ รวมถึงโซลูชันต้านทานควอนตัมอย่าง ML-DSA โซลูชันเหล่านี้พึ่งพาความยากของปัญหาทางคณิตศาสตร์เฉพาะเช่นกัน หากการวิจัยที่เร่งด้วย AI เปลี่ยนวิธีการแก้ปัญหา ขอบเขตความปลอดภัยที่พารามิเตอร์ปัจจุบันให้ไว้ก็ต้องถูกประเมินใหม่
ดังนั้น คำว่า "ต้านทานควอนตัม" ยังไม่เพียงพอที่จะตอบความเสี่ยงจาก AI ทั้งหมด Vitalik เอนเอียงไปทางการใช้โครงสร้างแฮชในลายเซ็นและการพิสูจน์ที่เหมาะสม เพื่อลดการพึ่งพาโครงสร้างทางคณิตศาสตร์ที่ซับซ้อน เขายังเตือนว่าการเข้ารหัสด้วยคีย์สาธารณะมีข้อจำกัดที่จัดการยากกว่า และไม่สามารถลอกแนวทางนี้มาใช้ได้โดยตรง
ผู้ที่คัดค้านคำกล่าวของ Drake ก็มีจำนวนไม่น้อย ข้อโต้แย้งหลักคือ การที่ Drake อ้างว่า "ไม่กี่เดือน" นั้นเกินจริงเกินไป
Illia ผู้ก่อตั้ง NEAR ยอมรับว่า AI กำลังท้าทายความเข้าใจเรื่องความซับซ้อนทางคณิตศาสตร์ แต่ยังไม่เห็นการเปลี่ยนแปลงที่สำคัญในกรอบเวลาของการโจมตีเส้นโค้งวงรีในทางปฏิบัติ เขากังวลเป็นพิเศษว่าการย้ายที่ซับซ้อนจะทำให้ผู้ถือครองเผชิญความเสี่ยงใหม่ และสนับสนุนให้การเปลี่ยนการเข้ารหัสเป็นความสามารถมาตรฐาน
Sean Bowe นักวิจัยด้านการเข้ารหัส วิจารณ์ช่องว่างระหว่างความรุนแรงของคำเตือนกับหลักฐานใหม่ ผู้เชี่ยวชาญต้องช่วยผู้ถือครองที่ไม่เชี่ยวชาญจัดการกับความไม่แน่นอน การแสดงออกที่เร่งด่วนเกินไปจะทำให้ผู้คนสับสนและบั่นทอนความน่าเชื่อถือของการสื่อสารความเสี่ยงในอนาคต
คีย์สาธารณะของ BTC ประมาณ 30% ถูกเปิดเผยแล้ว
ในขณะที่ยังมีข้อถกเถียงว่าการโจมตีจะเป็นไปได้เมื่อใด ขนาดของสินทรัพย์ที่ต้องจัดการก็สามารถนับได้แล้ว
ตัวเลขจาก Rafael นักวิจัยของ Glassnode ระบุว่า BTC ประมาณ 6.26 ล้าน BTC มีคีย์สาธารณะที่มองเห็นได้บนเชน คิดเป็น 31.2% ของอุปทานทั้งหมด เพิ่มขึ้นจาก 24.8% เมื่อต้นปี 2021
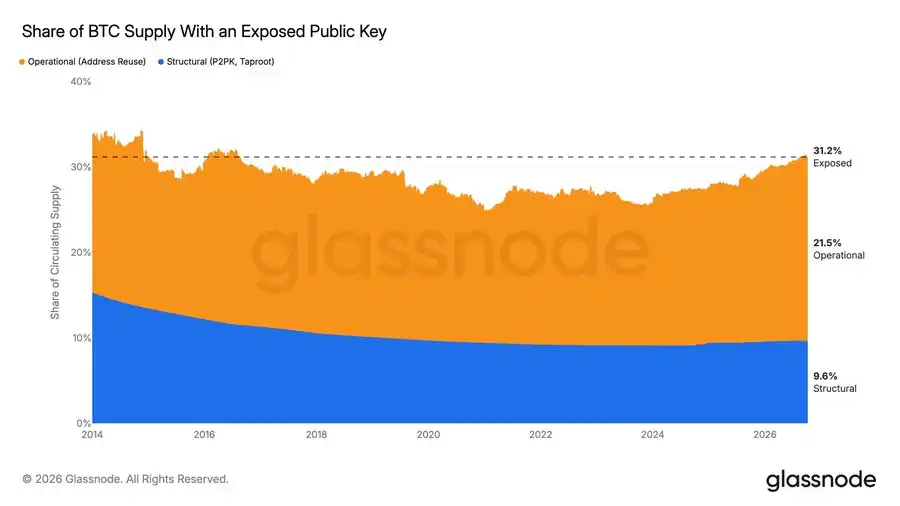
เพื่อทำความเข้าใจว่าทำไม BTC ส่วนนี้จึงถูกเปิดเผย ต้องแยกความแตกต่างระหว่างคีย์สาธารณะและคีย์ส่วนตัวก่อน
คีย์ส่วนตัวใช้สร้างลายเซ็นดิจิทัลเพื่ออนุมัติธุรกรรม ส่วนคีย์สาธารณะใช้ให้เครือข่ายตรวจสอบลายเซ็น การเปิดเผยคีย์สาธารณะเป็นไปตามการออกแบบระบบเข้ารหัสอยู่แล้ว ความปลอดภัยขึ้นอยู่กับความยากที่ผู้โจมตีจะย้อนหาคีย์ส่วนตัวจากคีย์สาธารณะ หากคอมพิวเตอร์ควอนตัมที่แข็งแกร่งพอเปลี่ยนจุดนี้ คีย์สาธารณะที่เปิดเผยแล้วก็จะกลายเป็นเครื่องมือสำหรับการโจมตี
ที่อยู่ BTC บางส่วนในตอนแรกแสดงเพียงค่าแฮชของคีย์สาธารณะบนเชน โดยยังไม่เปิดเผยคีย์สาธารณะเอง แต่เมื่อผู้ถือใช้จ่ายเงิน คีย์สาธารณะจะถูกเปิดเผย หากหลังจากนั้นยังเก็บเงินไว้ภายใต้คีย์เดียวกัน หรือยังรับเงินเข้าที่อยู่นั้นต่อ ยอดคงเหลือเหล่านี้ก็จะสอดคล้องกับคีย์สาธารณะที่เปิดเผยแล้ว
นี่คือการเปิดเผยที่เกิดจากการใช้ที่อยู่ซ้ำซ้อน ตามสถิติของ Rafael ส่วนนี้มีประมาณ 4.33 ล้าน BTC การย้ายเงินไปยังที่อยู่ใหม่ที่เหมาะสมซึ่งคีย์สาธารณะยังซ่อนอยู่หลังแฮช จะช่วยลดการเปิดเผยในระยะยาวได้
อีกประมาณ 1.94 ล้าน BTC มีสถานการณ์ต่างออกไป คีย์สาธารณะถูกเปิดเผยโดยตรงจากประเภทสคริปต์ Pay-to-Public-Key (P2PK) ในยุคแรกบันทึกคีย์สาธารณะไว้บนเชนโดยตรง และเอาต์พุต Taproot ก็เปิดเผยคีย์สาธารณะเช่นกัน เงินประเภทนี้แม้ยังไม่ถูกใช้จ่าย คีย์สาธารณะก็มองเห็นได้แล้ว การจัดการต้องพิจารณาโครงสร้างของที่อยู่ ไม่ใช่แค่ว่าที่อยู่เคยถูกใช้หรือไม่
ตลาดแลกเปลี่ยนเป็นกลุ่มที่ดำเนินการได้ค่อนข้างมาก ในสินทรัพย์ของตลาดแลกเปลี่ยนที่ถูกแท็ก ประมาณ 1.79 ล้าน BTC มีคีย์สาธารณะที่มองเห็นได้ คิดเป็น 57% ของสินทรัพย์เหล่านี้ เพิ่มขึ้นจาก 55% ในเดือนพฤษภาคม นับตั้งแต่รายงานเดือนพฤษภาคม ปริมาณการเปิดเผยสะสมโดยรวมเพิ่มขึ้นประมาณ 222,000 BTC ในขณะที่อุปทาน BTC ใหม่ในช่วงเดียวกันมีเพียงประมาณ 64,000 BTC
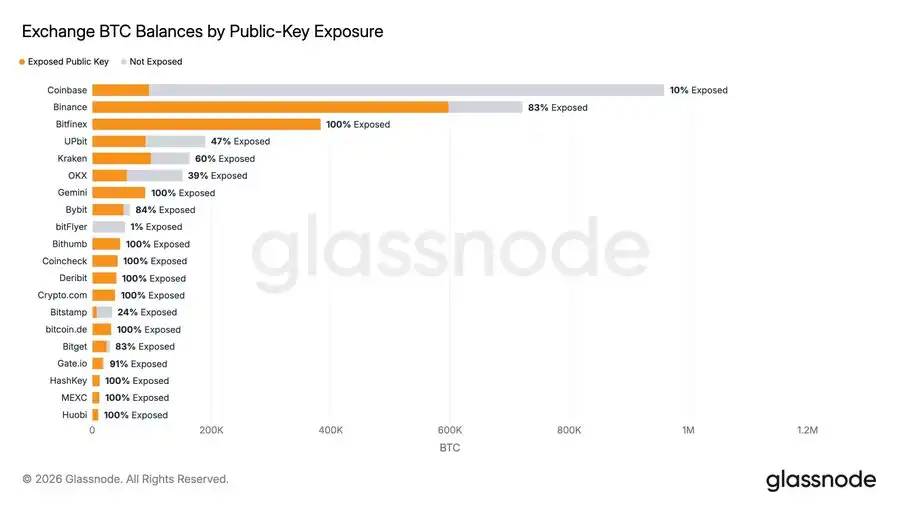
การลดการเปิดเผยยังไม่สามารถแทนที่การอัปเกรดการเข้ารหัสเต็มรูปแบบได้ เงินที่คีย์สาธารณะถูกซ่อนไว้ชั่วคราวจะยังเผชิญช่วงเวลาที่เสี่ยงต่อการโจมตีเมื่อถูกใช้จ่ายและเปิดเผยคีย์สาธารณะในอนาคต แต่ข้อมูลเหล่านี้อย่างน้อยก็แสดงให้เห็นว่าอุตสาหกรรมมีงานป้องกันบางส่วนที่ทำล่วงหน้าได้ และความคืบหน้าของงานนั้นก็สามารถสังเกตได้
บางคนหมดความสนใจ Crypto เพราะเรื่องนี้
ความไม่แน่นอนเช่นนี้ทำให้ผู้ลงทุนบางรายหมดความสนใจ
เทรดเดอร์ metavestor ทวีตว่าเขาขายสินทรัพย์จริงส่วนใหญ่ไปแล้ว เขาไม่อยากเห็นข่าวใหม่เกี่ยวกับการวิจัยคณิตศาสตร์ด้วย AI แล้วต้องสงสัยว่าตัวเองจะเจอความเสียหายที่แก้ไขไม่ได้หรือไม่ และไม่อยากเห็นการโอนจากที่อยู่ Bitcoin เก่าแล้วเดาว่าคีย์ส่วนตัวถูกเจาะแล้วหรือยัง
เดิมทีเขาเข้ามาใน Crypto ในฐานะผู้มองโลกเทคโนโลยีในแง่ดี แต่ตอนนี้สนใจ AI และเทคโนโลยีชีวภาพมากกว่า การถือ Crypto ต่อทำให้เขารู้สึกเหมือนกำลังเดิมพันว่าความก้าวหน้าของ AI จะไม่เกิดขึ้น แม้จะพลาดตลาดกระทิงรอบหน้า เขาก็ยอมรับได้ เพราะยังมีสินทรัพย์อื่นให้เทรด
"ธนาคารก็พึ่งพาการเข้ารหัสเหมือนกัน" ไม่ได้ทำให้ความกังวลของเขาหายไป ในการอธิบายภายหลัง เขาเน้นทีมความปลอดภัยและความสามารถในการป้องกันของธนาคาร และหวังพึ่งการเรียกร้องค่าเสียหายและความช่วยเหลือจากรัฐบาลหลังการโจมตีครั้งใหญ่ แต่สำหรับสินทรัพย์บนเชน เขาขาดความมั่นใจแบบเดียวกัน
การโจมตีไม่จำเป็นต้องทำให้ระบบเข้ารหัสทั้งหมดล้มเหลวพร้อมกัน ขอแค่ต้นทุนการกู้คืนคีย์ส่วนตัวของที่อยู่หนึ่งต่ำกว่ามูลค่าสินทรัพย์ที่ได้ ผู้โจมตีก็มีแรงจูงใจที่จะลอง สินทรัพย์โอนออกง่ายหรือไม่ การโจมตีแปลงเป็นเงินสดง่ายหรือไม่ และความเสียหายกู้คืนได้หรือไม่ ล้วนส่งผลต่อการกระจายความเสี่ยง
แต่ก็มีข้อโต้แย้งว่า BTC ในช่วงแรกก็เผชิญความเสี่ยงด้านการอยู่รอด เช่น การดูแลสินทรัพย์ การยอมรับ และกฎระเบียบ ผู้ลงทุนยอมรับความเสี่ยงเหล่านี้ ซึ่งเป็นส่วนหนึ่งของผลตอบแทน การมีความเสี่ยงเพียงอย่างเดียวไม่สามารถตัดสินได้ว่าสินทรัพย์หนึ่งควรถือหรือไม่
ผู้โต้แย้งยังไม่เห็นด้วยที่ความช่วยเหลือจากรัฐบาลจะถูกมองเป็นการรับประกันล่วงหน้า หากสถาบันที่น่าเชื่อถือต้องเผชิญแรงกดดันจากการโจมตีมากขึ้น มูลค่าสัมพัทธ์ของสกุลเงินที่ไม่ต้องขออนุญาตก็ยังมีพื้นที่ให้ประเมินใหม่ ในมุมมองของผู้โต้แย้ง คำเตือนของ Drake จะกระตุ้นให้อุตสาหกรรมใช้มาตรการป้องกันอย่างจริงจังมากขึ้น และการเปลี่ยนแปลงนี้มีโอกาสกลายเป็นเรื่องดีในที่สุด
บางคนยอมรับความเสี่ยงที่ยังประเมินได้ยาก บางคนมองว่าต้นทุนความพยายามในการเฝ้าติดตามมันเกินผลตอบแทนที่คาดไว้
อย่างไรก็ตาม จากการตัดสินใจถอนตัวออกจากตลาดของบุคคล ไปจนถึงการตัดสินว่าอุตสาหกรรมทั้งหมดไม่มีอนาคต ยังต้องประเมินว่าฝ่ายป้องกันทำอะไรได้บ้าง
การสร้างขึ้นใหม่
Crypto มีมาตรการที่เป็นรูปธรรมบางอย่างเพื่อรับมือกับภัยคุกคามแล้ว
ข้อเสนอ EIP-8141 ของ Ethereum พยายามทำให้การตรวจสอบบัญชีสามารถโปรแกรมได้ บัญชีสามารถเลือกวิธียืนยันการอนุมัติธุรกรรม ลดการผูกติดกับอัลกอริทึมลายเซ็นแบบตายตัว ตามคำอธิบายของ binji สมาชิกมูลนิธิ Ethereum เส้นทางในอนาคตยังรวมเป้าหมาย L1 ที่ต้านทานควอนตัมขั้นต่ำที่ใช้งานได้
ความหมายของความยืดหยุ่นทางการเข้ารหัสแบบนี้คือการเปิดพื้นที่ให้ระบบเปลี่ยนวิธีการตรวจสอบได้ การถือสินทรัพย์ระยะยาวไม่จำเป็นต้องพึ่งพาชุดอัลกอริทึมที่เลือกไว้ในวันนี้ตลอดไป
Jacob Creech จาก Solana อธิบายเส้นทางการกู้คืนโดยใช้ซีด (seed) ลับ คีย์ลายเซ็นถูกสร้างจากซีด เขาหวังให้ผู้ถือที่ถูกต้องแสดงหลักฐานผ่านแฮชว่าตนรู้ซีด แล้วจึงย้ายไปยังรูปแบบลายเซ็นใหม่
โมเดลบัญชีของ NEAR ที่ Illia กล่าวถึงก็เน้นการจัดการและการหมุนเวียนคีย์ ตามคำอธิบายของเขา NEAR รองรับ ML-DSA แล้ว และมีแผนเพิ่มโซลูชันแฮช เมื่อพิจารณาร่วมกับความกังวลของ Vitalik ต่อการเข้ารหัสแบบแลตทิซ ความสามารถในการปรับเปลี่ยนวิธีการรับรองความถูกต้องได้อย่างต่อเนื่องมีค่ามากกว่าการสัญญาว่าอัลกอริทึมใดอัลกอริทึมหนึ่งปลอดภัย
เส้นทางเหล่านี้ยังไม่รับประกันว่าเงินทั้งหมดจะอัปเกรดได้ทันเวลา กระเป๋าเงินต้องรองรับวิธีการตรวจสอบใหม่ สถาบันต้องจัดการการย้ายการดูแลสินทรัพย์ และผู้ถือต้องรักษาสินทรัพย์ระหว่างการดำเนินการ Vitalik เตือนเป็นพิเศษว่าเงินที่เขาสูญเสียจากการย้ายผิดพลาดมีมากกว่าความเสียหายจากการโจมตีของแฮกเกอร์ การป้องกันต้องรวมต้นทุนเหล่านี้เข้าไปด้วย
แต่ความสามารถของ AI ก็จะเข้ามาอยู่ฝ่ายป้องกันเช่นกัน binji กล่าวว่า AI ช่วยเร่งการวิจัยการเข้ารหัส และช่วยการตรวจสอบเชิงรูปแบบ (formal verification) ทำให้การนำไปใช้งานได้รับการตรวจสอบที่เข้มงวดขึ้น เครื่องมือที่แข็งแกร่งกว่าช่วยค้นหาวิธีโจมตีได้ แต่ก็ช่วยค้นหาข้อผิดพลาดและทดสอบโซลูชันใหม่ได้ด้วย
AI ยังเพิ่มการโจมตีแบบปลอมแปลง หลอกลวง และวิศวกรรมสังคม (social engineering) แม้การเข้ารหัสจะแข็งแกร่งพอ คนที่ถือสิทธิ์สำคัญก็ยังถูกโจมตีได้ ระบบที่อัปเดตพื้นฐานความปลอดภัยได้และลดผลกระทบเมื่อบุคคลหรือสถาบันเดียวถูกควบคุม ยังมีประโยชน์เมื่อเผชิญ AI ที่แข็งแกร่งขึ้น
นี่เป็นเหตุผลให้มองโลกในแง่ดีอย่างสัมพัทธ์ ความก้าวหน้าทางเทคโนโลยีจะเปลี่ยนทั้งความสามารถในการโจมตี ความสามารถในการป้องกัน และความต้องการระบบที่น่าเชื่อถือของผู้คน เราไม่สามารถหยุดสองอย่างหลังไว้ แล้วคาดการณ์ความก้าวหน้าของผู้โจมตีไปจนถึงจุดจบได้
เมื่อมองตามการเปลี่ยนแปลงเหล่านี้ การอัปเกรดการเข้ารหัสและการย้ายการดูแลสินทรัพย์จะกลายเป็นหัวข้อสำคัญของปี 2027
ความรู้สึกปลอดภัยของ Crypto ต้องสร้างขึ้นใหม่ ระบบที่อัปเดตพื้นฐานความปลอดภัยได้อย่างต่อเนื่องและลดการกระจุกตัวของสิทธิ์สำคัญ จะมีค่ามากขึ้นในยุค AI
เนื้อหานี้จัดทำขึ้นโดยมีวัตถุประสงค์เพื่อแจ้งข้อมูลและให้ความรู้เท่านั้น และไม่ถือว่าเป็นคำแนะนำด้านการลงทุนที่เกี่ยวข้องกับ BTCC แต่อย่างใด BTCC ใช้ความพยายามอย่างเต็มที่ แต่ไม่สามารถรับประกันความจริงแท้ ความถูกต้อง หรือความเป็นต้นฉบับของเนื้อหาข้างต้นได้