Binance на $6,3 млрд: хакеры TraderTraitor и их связь с Lazarus
 Blockbeats
Сначала атаковали банки, потом поняли, что криптовалюта приносит деньги быстрее
1 ноября ФБР США выпустило уведомление, в котором приписало кражу $6,3 млрд с Binance 29 октября Северной Корее. В уведомлении использовался термин: TraderTraitor.
Если поискать это название, окажется, что $1,5 млрд Bybit, $300 млн Bitget и несколько крупных криптовалютных дел последних лет связаны с этим именем.
TraderTraitor — это не компания и не ячейка в организационной структуре. Это кодовое название, которое правительство США дало определённому типу деятельности.
В апреле 2022 года ФБР, Агентство по кибербезопасности и защите инфраструктуры (CISA) и Министерство финансов США совместно выпустили уведомление под номером AA22-108A. Тогда этот термин впервые появился официально. Он относился к нескольким троянам, замаскированным под программы для торговли криптовалютой, таким как DAFOM, TokenAIS, CryptAIS. Интерфейс выглядел правдоподобно, но после установки они начинали красть приватные ключи.
Тех, кто этим занимался, в индустрии всегда называли Lazarus Group, APT38, BlueNoroff, Stardust Chollima. Это не четыре разные команды. Lazarus, или «Лазарус», — общее название; APT38 (Mandiant), BlueNoroff («Лаборатория Касперского»), Stardust Chollima (CrowdStrike) — три названия, которые разные компании по безопасности дали одной и той же линии по добыче денег.
Два года спустя этот ярлык привязали к конкретным действиям. 23 декабря 2024 года ФБР, Центр киберпреступлений Министерства обороны США и Национальное полицейское агентство Японии совместно опубликовали атрибуцию кражи $300 млн у DMM, впервые использовав формулировку «северокорейские киберсубъекты, отслеживаемые как TraderTraitor», и перечислили три их псевдонима: Jade Sleet (название Microsoft), UNC4899 (название Google), Slow Pisces (название Palo Alto).
Теперь информация более ясна: TraderTraitor — это подразделение внутри большой группы Lazarus, специализирующееся на криптоактивах и приносящее сейчас больше всего денег. По крайней мере с 2020 года оно нацелено исключительно на блокчейн — торговые платформы, DeFi, провайдеров кошельков, криптофонды и частных лиц, держащих большие объёмы монет.
От ограбления банков к ограблению торговых платформ
Lazarus — это зонтичное название, под которым скрывается всё что угодно: в 2014 году они стёрли жёсткие диски Sony Pictures, в 2016 году вывели деньги из центрального банка Бангладеш.
Например, в случае с центральным банком Бангладеш действовала группа, которую тогда называли APT38, также известная как BlueNoroff. В феврале 2016 года они подделали SWIFT-сообщения (международную систему сообщений для межбанковских переводов), пытаясь вывести $1 млрд со счёта центрального банка Бангладеш в Федеральном резервном банке Нью-Йорка. В итоге удалось вывести $81 млн, потому что одна транзакция была остановлена банком-посредником из-за орфографической ошибки.
Эти навыки — изучение банковских процедур, поиск брешей в ручной проверке, подделка инструкций — позже были в точности перенесены на криптовалютные торговые платформы.
Примерно в 2020 году они начали совершенствовать методы, нацелившись на криптоиндустрию. Причину легко понять: есть деньги, нет регулирования, ликвидность неплохая.
Методов атаки несколько.
Первый — фальшивое трудоустройство. Рекрутер находит вас в LinkedIn, беседа идёт хорошо, и в конце присылает «тестовое задание перед приёмом на работу» или установочный пакет «внутреннего инструмента». После установки машина переходит под их контроль. Именно так пропали $620 млн Ronin.
Второй — атака на цепочку поставок. Вместо обмана людей они заражают инструменты разработчиков: вредоносные репозитории на GitHub, отравленные пакеты в npm, поставщиков идентификации вроде JumpCloud. Один заражённый человек — и целая цепочка компаний ниже по течению тоже заражена.
Третий — прямое изменение транзакций. В деле японской DMM они украли учётные данные жертвы, проникли во внутренние коммуникации компании-кошелька Ginco и изменили перевод, который должен был пройти нормально. В деле Bybit они взломали компьютер одного из разработчиков Safe{Wallet}, внедрили скрипт во фронтенд веб-страницы: подписывающий видел нормальную страницу, но подписывал совсем другую транзакцию.
Включая и этот случай с Binance.
Атакующие подготовились за 36 часов, подписали 50 авторизаций EIP-7702 — это новая функция Ethereum, позволяющая кошельку временно «арендовать» фрагмент кода, — и заставили горячий кошелёк Binance самостоятельно вывести средства; 40 минут, 10 сетей. Вывод некоторых компаний по безопасности: они, вероятно, уже получили доступ к системе подписи Binance.
Суммы, украденные этой организацией
Двенадцать самых известных дел — $9,7 млрд.
Один только Binance — $6,3 млрд. Остальные одиннадцать дел, с 2022 по 2026 год, в сумме составляют $3,44 млрд.
Bybit $1,5 млрд — изменённый фронтенд; Ronin $620 млн — фальшивое трудоустройство; Bitget $388 млн — поддельные инструкции на вывод средств, записанные в систему кошелька.
DMM $308 млн, WazirX $235 млн, Harmony и Atomic по $100 млн, Alphapo $60 млн, CoinEx $55 млн, Stake $41 млн, CoinsPaid $37 млн.
Binance, Bybit и DMM были прямо названы правительством США как TraderTraitor. Ronin, Harmony, Stake, Alphapo, CoinsPaid и Atomic ФБР отнесло к Lazarus/APT38; WazirX была названа в совместном заявлении США, Японии и Южной Кореи в январе 2025 года; по CoinEx есть только выводы ончейн-аналитических компаний. По делу Bitget несколько организаций подозревают связь с TraderTraitor, но официальной атрибуции нет.
По статистике TRM, с 2017 года Северная Корея совершила сто атак на общую сумму около $12,8 млрд; в этом году на данный момент — $7,4 млрд; в 2026 году на Северную Корею приходится 85% от общемирового объёма украденных криптоактивов. Эта таблица — лишь двенадцать из них.
Люди, которых можно опознать
Официально названных США северокорейских хакеров, чьи фотографии сохранились, больше одного. Пак Чин Хёк (Park Jin Hyok), Чон Чхан Хёк (Jon Chang Hyok), Ким Ир (Kim Il) — все они фигурируют в обвинительном заключении от февраля 2021 года; в 2024 году добавился Рим Чжон Хёк (Rim Jong Hyok), за которого объявлена награда $10 млн.
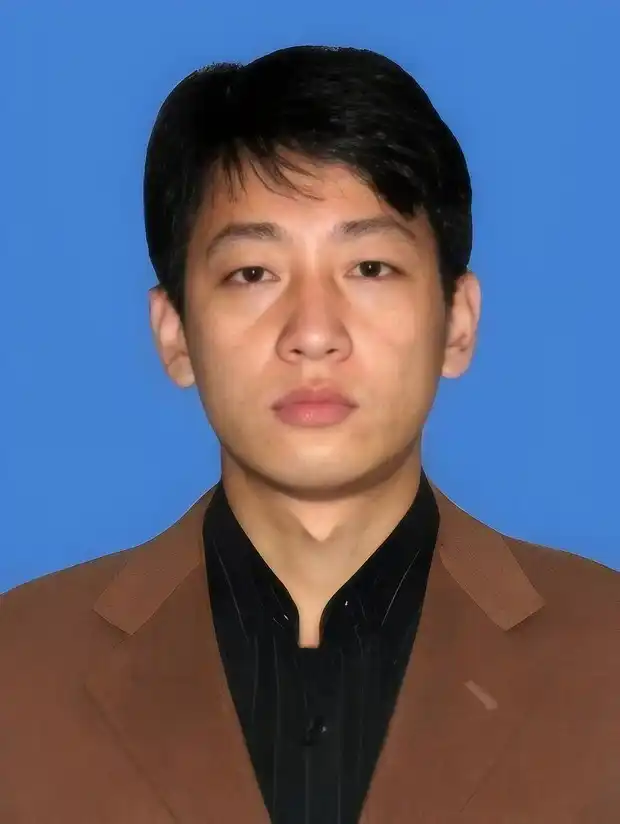
Пак Чин Хёк (Park Jin Hyok), разыскиваемый ФБР
Пак Чин Хёк был первым, кому предъявили обвинение: в июне 2018 года Министерство юстиции США выдвинуло против него уголовные обвинения, в сентябре того же года они были рассекречены. Согласно обвинительному заключению, он участвовал в сговоре, включавшем атаку на Sony Pictures в 2014 году, WannaCry в 2017 году и вывод $81 млн из центрального банка Бангладеш в 2016 году. Он до сих пор в бегах и ни разу не предстал перед судом.
Отслеживание кражи с Binance
Binance уже покрыла около 90% за счёт корпоративных средств, фонда SAFU и страхового фонда фьючерсов; оставшиеся 10% — это низколиквидные токены; все убытки несёт компания, а не пользователи.
По состоянию на 1 ноября около $2,7 млрд, примерно 42%, было заморожено эмитентами стейблкоинов и комитетом безопасности Arbitrum. У атакующих всё ещё остаётся 420 000 ETH и 18 270 BTC, примерно $2,4 млрд.
Схема отмывания денег остаётся стандартной: кроссчейн-мосты для смены сети, сервисы вроде THORChain для обмена монет, миксеры для смешивания монет многих людей и разбивки следов, и в конце — внебиржевые сделки.
На этот раз были небольшие сбои: THORChain недавно из-за случайной реорганизации блокчейна Ethereum непреднамеренно замедлил процесс отмывания украденных средств в атаке на Binance. Эта реорганизация привела к тому, что THORChain ошибочно повторно вернул средства пользователю, внёсшему 10 ETH, что вызвало экстренную приостановку протокола и временно заблокировало кроссчейн-обмен для всех пользователей, включая отмывателей, связанных с северокорейской хакерской группировкой.
В прошлый раз украденные у Bitget средства прошли через THORChain, и THORChain ничего не заморозил, заявив, что децентрализация не позволяет замораживать, но когда их самих обокрали, они так не говорили.
Когда THORChain восстановит работу, если украденные у Binance средства снова пройдут через THORChain, интересно, какие у них будут отговорки.
Данный контент предназначен исключительно для информационных и образовательных целей и не является инвестиционным советом, связанным с BTCC. BTCC прилагает все усилия, но не может гарантировать правдивость, точность или оригинальность вышеприведенного контента.