StarkWare marca un hito: primera transacción de Bitcoin resistente a la computación cuántica en mainnet
StarkWare ha anunciado la finalización exitosa de la primera transacción de Bitcoin nativa resistente a ataques cuánticos en la red principal (mainnet), un logro que refuerza la seguridad de la red frente a futuras amenazas computacionales. La operación experimental, llevada a cabo por el investigador principal de la firma, utilizó la técnica de 'firma por aproximación' (signature grinding) para limitar la exposición de la transacción mientras permanecía en el mempool de Bitcoin, sin necesidad de modificar las reglas de consenso existentes. El bloque fue minado tras recibir la transacción directamente a través del servicio de StarkWare, lo que no solo demuestra la viabilidad técnica de esta solución, sino que también sienta un precedente clave para la evolución de la infraestructura de Bitcoin ante el avance de la computación cuántica. Este avance, confirmado por la firma el 27 de agosto de 2026, posiciona a StarkWare como un actor pionero en la protección a largo plazo del ecosistema, sin comprometer la descentralización ni la eficiencia de la red.
Cómo funciona la transacción cuántica de Bitcoin de StarkWare
El esquema dede Levy, propuesto inicialmente en abril, combina firmas únicas basadas en hashes con búsquedas computacionales que vinculan la autorización a una transacción específica. Esta estructura está diseñada para prevenir la falsificación incluso si un computador cuántico lo suficientemente potente lograra romper laque utiliza Bitcoin actualmente.
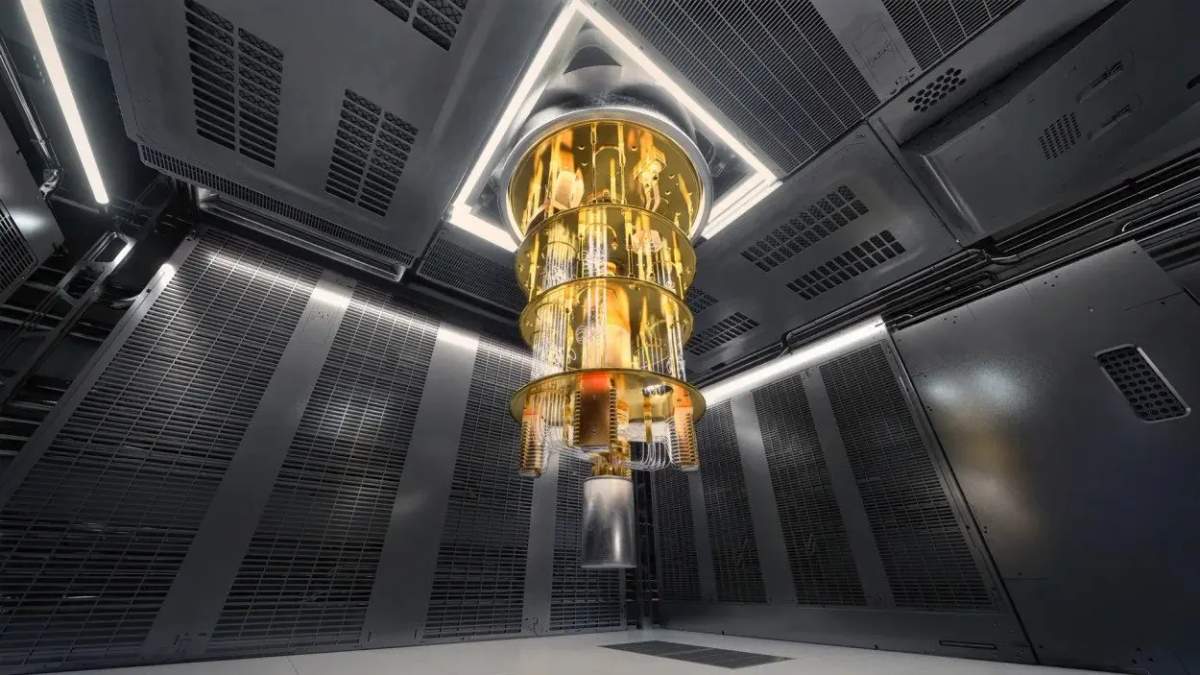
En marzo, investigadores deestimaron que un computador cuántico con capacidad suficiente podría, teóricamente, derivar una clave privada de Bitcoin entre nueve y doce minutos después de que una clave pública se haga visible. Según Google, esto permitiría a un atacante reemplazar una transacción pendiente durante la ventana de confirmación de Bitcoin.
- Leer: Las mejores altcoins para comprar
Aunque la propuesta original de Levy en abril estimaba que generar una transacción requeriría entre $75 y $150 en computación por GPU, StarkWare situó el costo final de la transacción completada en el rango de los.
El sistemase aplica a transacciones individuales de Bitcoin en lugar de actualizar la criptografía en toda la red. Permite que las monedas se muevan a una salida con protección adicional sin cambiar el protocolo de Bitcoin, pero no protege las monedas cuyas claves públicas fueron expuestas antes de la migración. En ese escenario, un atacante potencial podría tener tiempo para analizar dichas claves antes de que se envíe una transacción protegida.
La clasificación de la transacción como «no estándar» bajo la política de retransmisión por defecto derepresenta una restricción práctica. Los nodos ordinarios no propagan la transacción antes de la confirmación, por lo que debe enviarse directamente a un minero cooperativo mediante servicios como Slipstream de MARA. Por tanto, el método requiere transacciones preparadas y acceso directo a los mineros.
, CEO de StarkWare, afirmó que el QSB proporciona una red de seguridad mientras se desarrollan protecciones a nivel de protocolo. La demostración establece una solución alternativa bajo las reglas existentes, en lugar de modificar la criptografía subyacente de Bitcoin en toda la red.
La alternativa a nivel de protocolo
Por otro lado, los desarrolladores de Bitcoin están evaluando propuestas de forma separada, incluyendo la. Este soft fork propuesto introduciría un tipo de saliday eliminaría el gasto por ruta de clave de Taproot, el cual es vulnerable a ataques cuánticos. Sin embargo, este enfoque requeriría una coordinación y activación en toda la red.
El QSB no depende de un cambio en el protocolo. La prueba en la mainnet demuestra que las reglas de consenso actuales de Bitcoin pueden admitir una forma de gasto resistente a la computación cuántica, mientras se siguen considerando protecciones más amplias a nivel de red.
Inicia sesión para responder
Inicia sesión para compartir tu opiniónComentarios
Artículos relacionados