Binance'in 6,3 Milyar Dolarlık Hacki 'TraderTraitor'a İşaret Ediyor: Lazarus'la Bağlantısı Ne?
 Blockbeats
Önce bankalara saldırdılar, sonra kripto paranın daha hızlı getiri sağladığını keşfettiler
1 Kasım'da ABD Federal Soruşturma Bürosu (FBI), 29 Ekim'de Binance'ten çalınan 6,3 milyar doları Kuzey Kore'ye atfeden bir bildiri yayımladı. Bildiride tek bir kelime kullanıldı: TraderTraitor.
Bu ismi arattığınızda, Bybit'in 1,5 milyarı, Bitget'in 300 milyonu ve son birkaç yıldaki birkaç büyük kripto para vakasının bu isimle bağlantılı olduğunu görürsünüz.
TraderTraitor bir şirket değil, organizasyon şemasındaki bir kutu da değil. ABD hükümetinin belirli bir davranış türüne verdiği bir kod adı.
Nisan 2022'de FBI, ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) ve ABD Hazine Bakanlığı, AA22-108A numaralı ortak bir bildiri yayımladı. Bu kelime ilk kez o zaman resmi olarak ortaya çıktı. O dönemde, DAFOM, TokenAIS, CryptAIS gibi kripto para ticareti yazılımı gibi görünen birkaç truva atını ifade ediyordu; arayüzleri oldukça gerçekçiydi ve kurulduğunda özel anahtarları çalmaya başlıyordu.
Bunu yapanlar sektörde uzun süredir Lazarus Group, APT38, BlueNoroff, Stardust Chollima olarak anılıyor; bunlar dört ayrı ekip değil. Lazarus genel bir isimdir; APT38 (Mandiant), BlueNoroff (Kaspersky), Stardust Chollima (CrowdStrike) ise farklı güvenlik şirketlerinin aynı para kazanma hattına verdiği üç farklı isim.
İki yıl sonra bu etiket belirli davranışlara yapıştırıldı. 23 Aralık 2024'te FBI, ABD Savunma Bakanlığı Siber Suç Merkezi ve Japonya Ulusal Polis Ajansı, DMM'in 300 milyon dolarlık hack'inin atfını ortaklaşa yayımladı ve ilk kez "TraderTraitor olarak takip edilen Kuzey Koreli siber aktörler" ifadesini kullandı; ayrıca üç takma adını listeledi: Jade Sleet (Microsoft'un adlandırması), UNC4899 (Google'ın adlandırması), Slow Pisces (Palo Alto'nun adlandırması).
Artık bilgiler netleşti: TraderTraitor, Lazarus'un büyük şemsiye grubu içinde özellikle kripto varlıklarla ilgilenen ve şu anda en çok para getiren birim. En azından 2020'den beri yalnızca blok zincirine odaklanıyor: borsalar, DeFi, cüzdan hizmet sağlayıcıları, kripto fonları ve elinde büyük miktarda coin tutan bireyler.
Banka soymaktan borsa soymaya
Lazarus, altında her şeyi barındıran bir şemsiye isim; 2014'te Sony Pictures'ın sabit disklerini sildi, 2016'da Bangladeş Merkez Bankası'ndan para transfer etti.
Örneğin Bangladeş Merkez Bankası olayında, o dönemde APT38 veya BlueNoroff olarak bilinen ekip iş başındaydı. Şubat 2016'da, bankalar arası transferlerde kullanılan uluslararası mesajlaşma sistemi olan SWIFT talimatlarını taklit ederek Bangladeş Merkez Bankası'nın New York Federal Rezerv'deki hesabından 1 milyar dolar transfer etmeye çalıştılar. Sonuçta 81 milyon dolar çalındı, çünkü bir transferdeki yazım hatası aracı banka tarafından fark edilip durduruldu.
Bankacılık operasyonlarını inceleme, manuel incelemedeki boşlukları bulma ve talimatları taklit etme becerisi, daha sonra aynen kripto para borsalarına uyarlandı.
Yaklaşık 2020 civarında yöntemlerini geliştirmeye başladılar ve hedef kripto dünyası oldu. Nedeni tahmin etmesi kolay: para var, düzenleme yok ve likidite oldukça iyi.
Kullandıkları birkaç yöntem var.
Birincisi sahte işe alım. İşe alım uzmanları sizi LinkedIn'de buluyor, sohbet iyi gidiyor ve sonunda size "işe başlamadan önce bir kodlama testi" veya "dahili bir araç" kurulum paketi gönderiyorlar. Kurduğunuz anda makineniz onların kontrolüne geçiyor. Ronin'in 620 milyon doları bu şekilde kaybedildi.
İkincisi tedarik zinciri. İnsanları kandırmak yerine geliştiricilerin araç zincirini kirletiyorlar: GitHub'daki kötü amaçlı depolar, npm'deki zehirli paketler, JumpCloud gibi kimlik hizmeti sağlayıcıları. Bir kişi enfekte olduğunda, aşağı akıştaki bir dizi şirket de enfekte oluyor.
Üçüncüsü doğrudan işlemleri değiştirmek. Japonya'daki DMM vakasında, kurbanın giriş bilgilerini çaldılar, cüzdan şirketi Ginco'nun dahili iletişimine sızdılar ve normal olması gereken bir transferi değiştirdiler. Bybit vakasında, Safe{Wallet} geliştiricisinin bilgisayarına girip web sitesinin ön yüzüne bir script yerleştirdiler; imzalayan kişi normal sayfayı görürken, aslında farklı bir işlemi imzalıyordu.
Binance olayı da buna dahil.
Saldırganlar 36 saat önceden hazırlık yaptı, 50 adet EIP-7702 yetkilendirmesi imzaladı; bu, Ethereum'un cüzdanların geçici olarak bir program "kiralamasına" olanak tanıyan yeni bir özelliği. Ardından Binance'in sıcak cüzdanının parayı kendiliğinden transfer etmesini sağladılar; 40 dakikada 10 ağ üzerinden. Bazı güvenlik şirketlerinin vardığı sonuç: Binance'in imza sistemine büyük olasılıkla erişmişler.
Bu örgütün çaldığı miktarlar
En bilinen on iki vaka, toplam 9,7 milyar dolar.
Binance tek başına 6,3 milyar. Kalan on bir vaka, 2022'den 2026'ya kadar toplam 3,44 milyar.
Bybit 1,5 milyar, değiştirilen ön yüz; Ronin 620 milyon, sahte işe alım; Bitget 388 milyon, cüzdan sistemine yazılan sahte para çekme talimatları.
DMM 308 milyon, WazirX 235 milyon, Harmony ve Atomic her biri 100 milyon, Alphapo 60 milyon, CoinEx 55 milyon, Stake 41 milyon, CoinsPaid 37 milyon.
Binance, Bybit ve DMM vakaları ABD hükümeti tarafından doğrudan TraderTraitor'a atfedildi. Ronin, Harmony, Stake, Alphapo, CoinsPaid ve Atomic, FBI tarafından Lazarus/APT38'e atfedildi; WazirX, Ocak 2025'te ABD, Japonya ve Güney Kore'nin ortak açıklamasında adlandırıldı; CoinEx yalnızca zincir üstü analiz firmalarının çıkarımına dayanıyor. Bitget vakasında birden fazla kurum TraderTraitor ile bağlantılı olduğundan şüpheleniyor, ancak resmi bir atıf yapılmadı.
TRM istatistiklerine göre Kuzey Kore 2017'den bu yana yüz vaka gerçekleştirdi ve toplamda yaklaşık 12,8 milyar dolar çaldı; bu yıl şu ana kadar 7,4 milyar; 2026'da küresel kripto varlık hırsızlıklarının %85'i Kuzey Kore'ye atfediliyor. Bu tablo yalnızca on iki vakayı gösteriyor.
Yüzü bilinen kişiler
ABD yetkilileri tarafından adı açıklanan ve fotoğrafı bulunan birden fazla Kuzey Koreli hacker var. Park Jin Hyok, Jon Chang Hyok ve Kim Il, Şubat 2021'deki iddianamede yer alıyor; 2024'te Rim Jong Hyok da eklendi ve başına 10 milyon dolar ödül kondu.
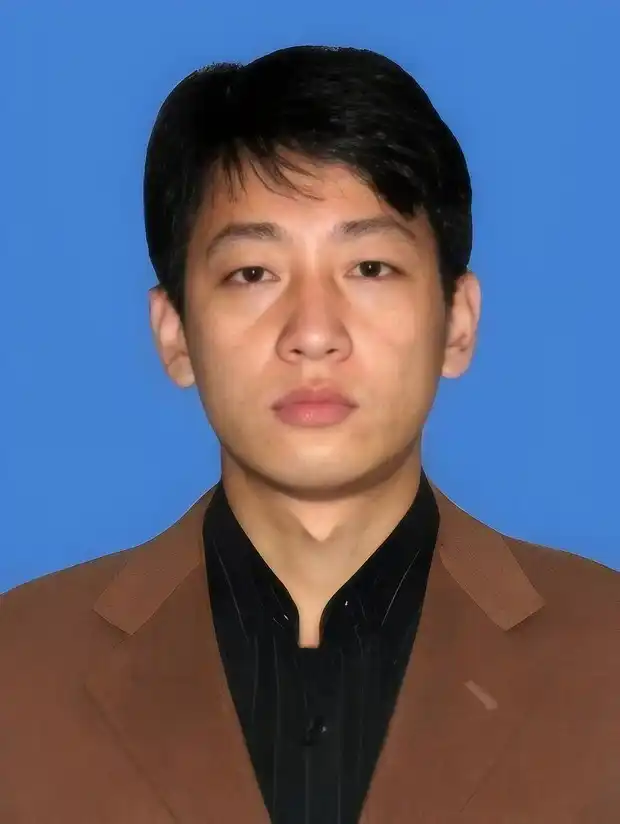
FBI tarafından aranan Park Jin Hyok
Park Jin Hyok, hakkında dava açılan ilk kişi: Haziran 2018'de ABD Adalet Bakanlığı ona karşı cezai suçlamada bulundu ve aynı yılın Eylül ayında iddianame açıklandı. İddianameye göre, katıldığı komplolar arasında 2014 Sony Pictures saldırısı, 2017 WannaCry ve 2016'da Bangladeş Merkez Bankası'ndan çalınan 81 milyon dolar yer alıyor. Hâlâ firarda ve hiç mahkemeye çıkmadı.
Binance hack'inin takibi
Binance, şirket fonları, SAFU fonu ve vadeli işlem sigorta fonuyla kaybın yaklaşık %90'ını karşıladı; kalan %10'u likiditesi düşük token'lardan oluşuyor. Tüm zarar şirket tarafından karşılanıyor, kullanıcılar etkilenmiyor.
1 Kasım itibarıyla yaklaşık 2,7 milyar dolar, yani %42'si stablecoin ihraççıları ve Arbitrum güvenlik konseyi tarafından donduruldu. Saldırganların elinde hâlâ 420.000 Ethereum ve 18.270 Bitcoin, yani yaklaşık 2,4 milyar dolar bulunuyor.
Kara para aklama yöntemleri yine olağan: zincirler arası köprülerle ağ değiştirme, THORChain gibi hizmetlerle coin takası, karıştırıcılarla birçok kişinin coin'lerini birbirine karıştırıp dağıtma ve son olarak tezgah üstü işlemler.
Bu sefer bazı aksilikler yaşandı: THORChain, yakın zamanda bir Ethereum zincir yeniden düzenlemesi nedeniyle Binance saldırısında çalınan fonların aklanmasını istemeden geciktirdi. Bu zincir yeniden düzenlemesi, THORChain'in 10 ETH yatıran bir kullanıcıya yanlışlıkla iki kez geri ödeme yapmasına neden oldu ve protokolün acil durdurulmasını tetikleyerek tüm kullanıcıların zincirler arası takas yapmasını geçici olarak engelledi; buna Kuzey Koreli hacker örgütüyle bağlantılı kara para aklayıcılar da dahil.
Önceki Bitget hırsızlığında çalınan fonlar THORChain'den geçti ve THORChain hiçbir şeyi dondurmadı; merkeziyetsizliğin dondurmaya izin vermediğini söyledi. Ama kendileri hack'lendiğinde aynı şeyi söylememişlerdi.
THORChain hizmete geri döndüğünde, eğer bu Binance hırsızlığından çalınan fonlar yine THORChain'den geçerse, ne gibi bir bahane uyduracaklarını merak ediyorum.
Bu içerik yalnızca bilgilendirme ve eğitim amaçlıdır ve BTCC ile ilgili yatırım tavsiyesi teşkil etmez. BTCC yukarıdaki içeriğin doğruluğunu, kesinliğini veya özgünlüğünü garanti etmek için elinden geleni yapmaktadır ancak bu konuda garanti veremez.