Kod yazmak yapay zekaya emanet edilebilir, peki alan adları (güvenliği) kime emanet edilebilir?
 chaincatcher
Yazar: Yajin
31 Ekim'de bir düzineden fazla DeFi projesinin web sitesi art arda ele geçirildi. Etkilenen projelerden biri olan Kintsu, X[1] üzerinde yaptığı paylaşımda, Vercel üzerinden satın aldığı alan adının kayıt şirketi düzeyinde ele geçirildiğini belirtti. Bu açıklamada iki önemli terim var: biri Vercel, diğeri ise kayıt şirketi. Vercel ile başlayalım.
Vercel bir web sitesi dağıtım platformudur. Geliştiriciler yazdıkları kodu buraya gönderir; platform, sitenin oluşturulması ve yayınlanmasından sorumludur ve ardından web sayfalarını dünya geneline dağıtılmış sunucular aracılığıyla kullanıcılara iletir. Vercel aynı zamanda geliştiriciler arasında oldukça popüler olan ön yüz çerçevesi Next.js[2]'in arkasındaki şirkettir ve bu olayda adı geçen projelerin çoğunun web sayfaları Vercel üzerinde barındırılmaktadır. Vercel, web sitesi barındırmanın yanı sıra alan adı da satmakta ve kullanıcıların aynı panelden alan adı satın alıp DNS ayarlarını yönetmelerine olanak tanımaktadır.
Elde ettiğimiz verilere göre, bu projelerin Vercel üzerinde barındırılan kodları değiştirilmemiş; değişen şey alan adının işaret ettiği yer olmuştur.
Bu olay, her uygulama hizmeti sağlayıcısının, özellikle de dijital varlık hizmeti sağlayıcılarının dikkatini çekmeyi hak ediyor. Son iki yılda vibe coding popüler hale geldi; bu yaklaşımda gereksinimler doğal dille tanımlanıyor ve programı yapay zeka yazıyor. Bu, uygulama geliştirme eşiğini büyük ölçüde düşürüyor: yapay zeka kodu yazıyor, Vercel, Netlify veya Cloudflare gibi dağıtım platformlarına gönderilip tek tıkla yayınlanıyor ve platform üzerinden alan adı satın alınıyor; böylece birkaç dakika içinde düzgün bir web sitesine sahip olunabiliyor.
Eşik düşse de temel prensipler basitleşmedi. Birçok kişi alan adının nereye kayıtlı olduğunu, yönlendirmesini kimin değiştirebileceğini ve değişiklik için hangi anahtarların gerektiğini bilmiyor. Vercel yalnızca bir platform türüdür; bu sorunlar tüm tek tıkla dağıtım yöntemleri için geçerlidir. Bu makale, bu soruları olabildiğince basit bir şekilde açıklığa kavuşturmayı amaçlamaktadır.
01 Bir URL Nasıl Bulunur
Şimdi Kintsu'nun "kayıt şirketi" olarak bahsettiği şeye bakalım. Kayıt şirketinin ne yaptığını anlamak için önce bir URL'nin nasıl bulunduğunu görmemiz gerekir. Bir web sitesini bir mağaza olarak düşünebiliriz. Alan adı, mağazanın adıdır, örneğin example.com; sunucunun IP adresi ise mağazanın sokak numarasıdır. Kullanıcılar yalnızca mağaza adını hatırlar, bu yüzden birinin mağaza adını sokak numarasına çevirmesi gerekir ve bu çeviri sürecine "DNS çözümlemesi" denir.
Çeviri süreci üç rol içerir.
Kayıt defteri, merkezi bir kayıt ofisi gibidir. Her uzantı türünün kendi kayıt defteri vardır; örneğin .com, .xyz, .finance vb. Kayıt defteri yalnızca tek bir şeyi hatırlar: belirli bir alan adı için "DNS sunucusu" nerededir.
Kayıt şirketi, kullanıcılar adına işleri yürüten bir aracıdır. Sıradan insanlar doğrudan kayıt defterine gidip kayıt yaptıramaz; alan adı satın almak, yenilemek veya kayıt bilgilerini değiştirmek için bir kayıt şirketinden geçmek zorundadır. Kullanıcılar, kayıt şirketinin panelinde alan adlarından hangi "DNS sunucusu"nun sorumlu olacağını belirleyebilir.
DNS sunucusu ise "soru sorma yeri"dir. Hangi mağaza adının hangi IP adresine karşılık geldiğini gösteren bir tabloya sahiptir. Bu tablodaki her satıra DNS kaydı denir. "DNS kaydını değiştirmek" derken, DNS sunucusundaki bu tabloyu değiştirmekten bahsediyoruz.
Kullanıcı tarayıcıya bir URL girdikten sonra, tarayıcı önce merkezi kayıt ofisine sorar: bu mağazanın DNS sunucusu nerede? Ardından DNS sunucusuna sorar: IP adresi nedir? Son olarak IP adresine göre mağazayı bulur ve web sayfasını açar.
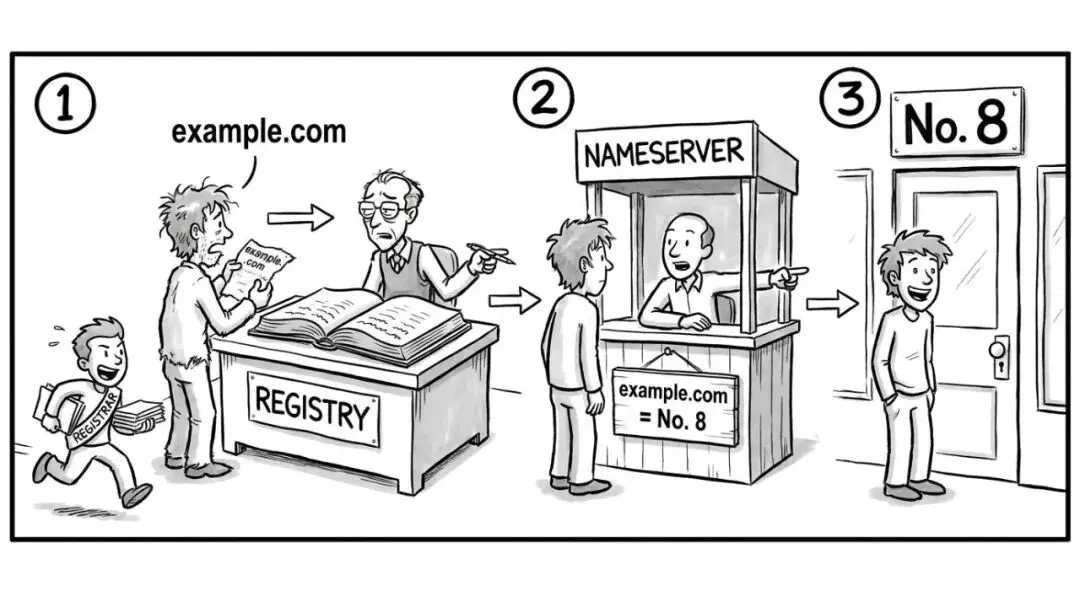
Tarayıcı önce kayıt defterine, sonra DNS sunucusuna sorar ve en sonunda mağazayı IP adresine göre bulur.
Yani, birisi müşterileri sahte mağazasına çekmek isterse iki yöntem vardır. İlk yöntem, DNS sunucusuna gidip tablodaki IP adresini değiştirmektir. İkinci yöntem daha gizlidir: kayıt şirketine gidip bu mağaza için kayıtlı DNS sunucusunu tamamen kendi kontrolündeki bir sunucuyla değiştirmek ve ardından yeni DNS sunucusuna sahte bir IP adresi yazmaktır. İkinci yöntem kullanıldığında, mağaza sahibi orijinal DNS sunucusunu kontrol ettiğinde tabloda hiçbir şey değişmemiş gibi görünür, ancak müşteriler çoktan başka yere yönlendirilmiştir.
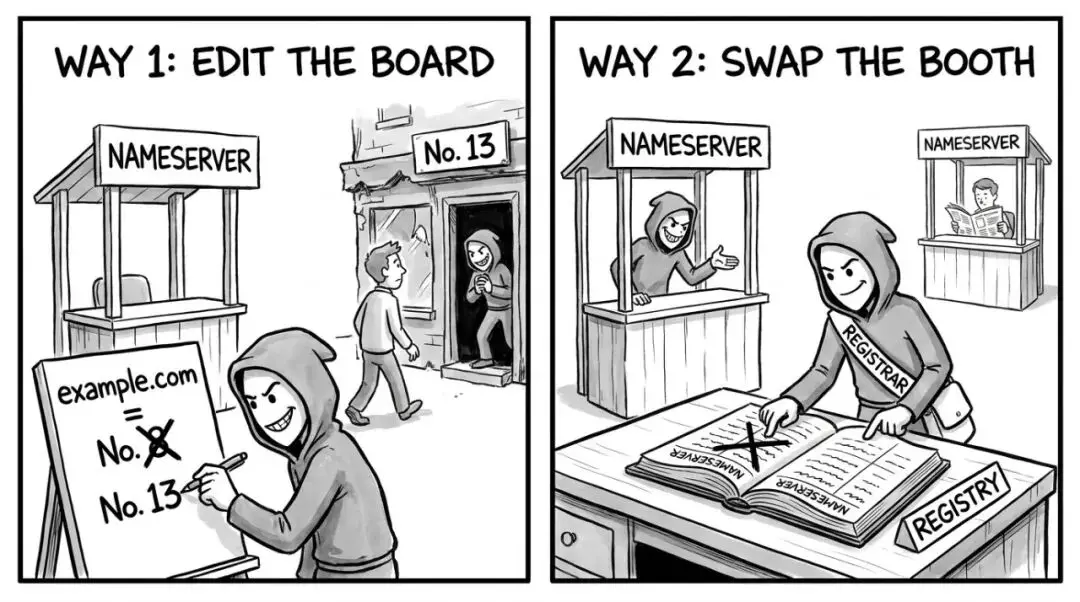
İki yöntem: DNS sunucusundaki tabloyu değiştirmek veya DNS sunucusunu tamamen saldırganın kontrolündeki bir sunucuyla değiştirmek.
02 Tek Tıkla Satın Alınan Alan Adını Kim Yönetiyor
Kayıt defteri, kayıt şirketi ve DNS sunucusunu anladıktan sonra, Vercel gibi dağıtım platformlarına geri dönebiliriz. Dağıtım platformları, yazılan programları çevrimiçi olarak çalıştırmaktan sorumludur. Kullanıcıların işini kolaylaştırmak için birçok dağıtım platformu, alan adı satın alma ve DNS yönetimini kendi panellerine entegre etmiştir; böylece kullanıcılar alan adı satın almadan web sitesi yayınlamaya kadar yalnızca platformla etkileşimde bulunur.
Ancak platformun arkasında, daha önce bahsedilen tüm roller hâlâ mevcuttur. Bazı platformlar kendileri kayıt şirketidir, bazıları ise kullanıcılar adına kayıt şirketi bulur; Vercel ikinci kategoriye girer. Kintsu'nun alan adını kontrol ettik ve kayıt defterinde listelenen kayıt şirketi Vercel'in kendisi değil, Name.com'dur.
Bu "hepsi bir arada" yaklaşım çok kullanışlıdır, ancak dezavantajı, kullanıcıların genellikle alan adlarının bir kayıt şirketi olduğunu bilmemeleri ve kayıt şirketi düzeyindeki güvenlikle ilgilenme olasılıklarının düşük olmasıdır. Vercel için, panelinde ve arayüzünde[3] DNS sunucusu değiştirilebilir ve alan adını transfer etmek için yetki kodu alınabilir. Başka bir deyişle, platform hesabını veya arayüz izinlerini elinde tutan kişi, alan adının yönlendirmesini değiştirebilir veya alan adını başka yere transfer edebilir.
Birçok proje kodlarını ve sözleşmelerini titizlikle denetlerken, alan adları kimsenin izlemediği tek bir hesap altındadır ve sorun çıktığında kime başvuracaklarını bilemezler.
Yapay zeka çağında "tek tık" giderek "sıfır tık"a dönüşüyor. Vercel'in komut satırı aracı[4] artık komut dosyalarının ve yapay zeka asistanlarının insan müdahalesi olmadan alan adı satın almasını ve yenilemesini destekliyor. Vercel ayrıca yapay zeka asistanları için bir MCP arayüzü (yapay zeka asistanlarının harici araçları çağırması için standart bir yol) sağlıyor ve alan adları ve DNS ile ilgili 28 araç bulunuyor[5]. Bu, bir geliştirici yapay zekaya "Web sitesini yayınlamama ve bir alan adı ayarlamama yardım et" dediğinde, yapay zekanın onun adına alan adı satın alma ve DNS kaydı değişikliklerini halledebileceği anlamına geliyor.
Geliştiricilerin tasarruf ettiği yalnızca tıklamalar değil, aynı zamanda bu süreçleri anlama fırsatıdır: alan adının hangi hesap altında satın alındığı, arkasında hangi kayıt şirketinin olduğu ve onu kimin değiştirebileceği, muhtemelen baştan sona gözlerinin önünden geçmez.
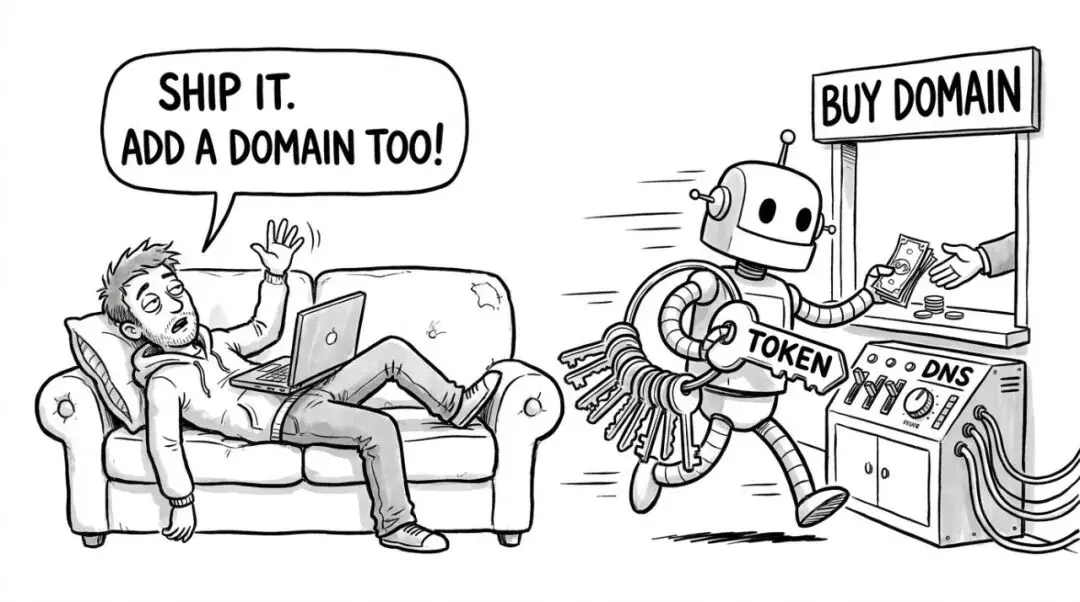
Tek bir cümleyle yapay zeka, geliştirici için alan adı satın alma ve DNS çözümlemesi kurulumunu tamamladı.
03 Saldırgan Nerede Değişiklik Yaptı
Kamuya açık raporlara göre[6], 31 Ekim'de hedef alınan web sitesi sayısı bir düzineden fazlaya çıktı. Kintsu'nun yanı sıra StonkFun, Pickle, Echelon, Origami, Fluxbeam, Stakepoint, SupSwap, Longbow, SHPRD ve ApeX DeFi gibi DeFi projeleri de etkilendi.
Alan adı kayıt bilgileri herkese açıktır ve herkes sorgulayabilir. Bu projelerden 11'inin alan adını kontrol ettik ve hepsinin kayıt şirketinin Name.com olduğunu, bunlardan 7'sinde 31 Ekim'de kayıt defterinde değişiklik yapıldığını tespit ettik. 31'i saat 18:00 Pekin saati itibarıyla 5 alan adı hâlâ saldırganların sunucularına işaret ediyordu.
Saldırganlar daha önce bahsedilen her iki yöntemi de kullandı. pickle.finance[7] ve stakepoint.app hâlâ Vercel'in DNS sunucusunda Vercel'in kendi sunucu adresini gösteren bir tabloya sahip; bu da orijinal DNS sunucularının Vercel üzerinde olması gerektiğini gösteriyor. Ancak kayıt defterinde kayıtlı DNS sunucuları, 31'i saat 01:00 UTC civarında Name.com'un DNS sunucusu olarak değiştirildi ve yeni IP adresi 31.56.52.52 oldu.
Başka bir durumda, fluxbeam.xyz, supswap.xyz ve apexdefi.xyz'in DNS sunucuları başlangıçta Name.com'daydı ve kayıt defterindeki kayıt bu yılın Şubat veya Mayıs ayından bu yana değişmemişti; ancak DNS sunucusundaki tablo artık IP adresini 31.56.52.52 olarak gösteriyor, bu da tablonun kendisinin değiştirildiğini düşündürüyor. Bu adres Snowcore[8] adlı bir şirkete kayıtlı ve IP aralığı Hollanda'da kayıtlı olup Vercel ile ilgisi yok.
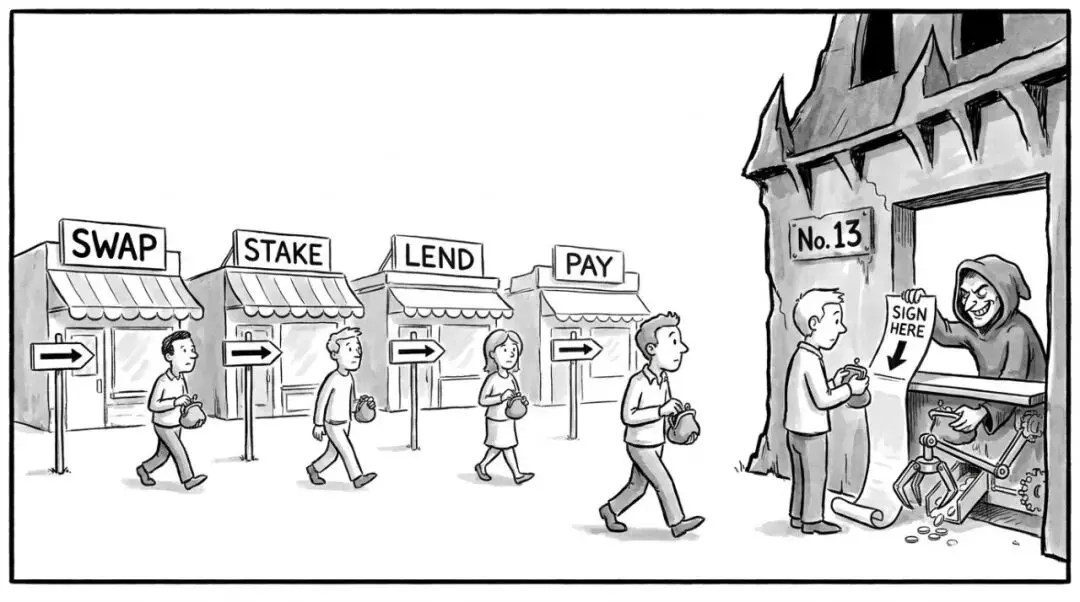
Farklı projelerin URL'leri saldırganın kontrolündeki aynı adrese yönlendirildi.
Kalan alan adlarından bazıları normal sunuculara geri döndürüldü, bazıları başka hizmet sağlayıcılara geçti ve diğerleri alan adını transfer etme sürecinde; bu da proje ekiplerinin kurtarma çabası içinde olduğunu gösteriyor.
Her iki yöntemin de ortak noktası, kayıt şirketi tarafında değişiklik yapılmasını gerektirmesidir. Saldırganların izinleri Name.com'un kendisinden mi, Vercel ile Name.com arasındaki entegrasyondan mı yoksa bireysel proje hesaplarından mı elde ettiği kamuya açık verilerden net değildir. Sorguladığımız sırada ne Vercel ne de Name.com kamuya açık bir yorum yapmıştı.
Kintsu duyurusunda düzeltmenin geciktiğini belirtti; bu, önbellekleme ile ilgili olabilir. Dünya genelindeki DNS sunucuları, DNS sunucusu bilgilerini genellikle yaklaşık bir saat boyunca önbelleğe alır. Proje ekibi kaydı geri değiştirdikten sonra, bazı kullanıcıların bilgisayarları hâlâ eski yanıtı kullanıyor ve sahte mağazaya yönlendirilmeye devam ediyor olabilir. Bu bizim spekülasyonumuzdur ve doğrulanmamıştır.
04 Anahtarlar Yalnızca Parolalardan İbaret Değildir
Daha önce belirtildiği gibi, saldırganların kayıt şirketi tarafındaki izinleri nereden elde ettiği henüz belirlenememiştir. Giriş noktası neresi olursa olsun, bir alan adını değiştirme yeteneği sonuçta belirli bir anahtara dayanır. Anahtarlar denince birçok kişinin aklına hesap parolaları ve doğrulama kodları gelir. Yapay zeka kullanarak program yazan ve dağıtımları otomatikleştirenlerin aslında başka bir anahtar türü daha vardır: erişim tokenleri.
Tokenler, programların kullanıcılar adına platformun arayüzlerini parola veya doğrulama kodu gerektirmeden çağırmasını sağlayan karakter dizileridir. Örneğin Vercel'de bir token oluştururken bir izin kapsamı seçilmelidir[9]: yalnızca bir projeyi, bir ekibin tüm projelerini yönetebilir veya "tüm hesap" seçilerek tam izinler alınabilir. Ayrıca son kullanma süresi de seçilmelidir; süre dolduktan sonra token otomatik olarak geçersiz hale gelir. Seçilen kapsam ne kadar genişse, token sızdırıldığında olası kayıp o kadar büyük olur.
Tokenlerin sızma yolları birçok kişinin fark ettiğinden daha fazladır:
• Koda veya yapılandırma dosyalarına yazılması. Bir token koda yazılır, genel bir depoya gönderilir veya ön yüze paketlenirse, herkes onu görebilir.
• Yapay zeka programlama asistanına teslim edilmesi. Programlama asistanı, projedeki yapılandırma dosyalarını okur veya kullanıcının konuşmada yapıştırdığı tokenleri doğrudan alarak kullanıcıların dağıtım yapmasına yardımcı olur. MCP aracılığıyla dağıtım platformuna bağlanan asistan, alan adlarını ve DNS kayıtlarını değiştirme yetkisine sahiptir. Bu bilgiler konuşmayla birlikte dışarı gönderilir ve asistan, üzerinde oynanmış bir web sayfasını veya belgeyi okursa, yapılmaması gereken işlemleri gerçekleştirmeye yönlendirilebilir.
• Bir aracı sunucu aracılığıyla. Bazı kullanıcılar maliyet veya kolaylık nedeniyle doğrudan yapay zeka sağlayıcısının arayüzünü çağırmak yerine üçüncü taraf bir "aracı sunucu" kullanır. Tüm konuşma içeriği aracı sunucudan geçer ve tokenler dahilse, aracı sunucunun operatörü bunları açıkça görebilir.
• Çeşitli eklentilere ve entegrasyonlara erişim. Her üçüncü taraf hizmeti entegre edildiğinde, anahtarları saklamak için başka bir yer daha oluşur.
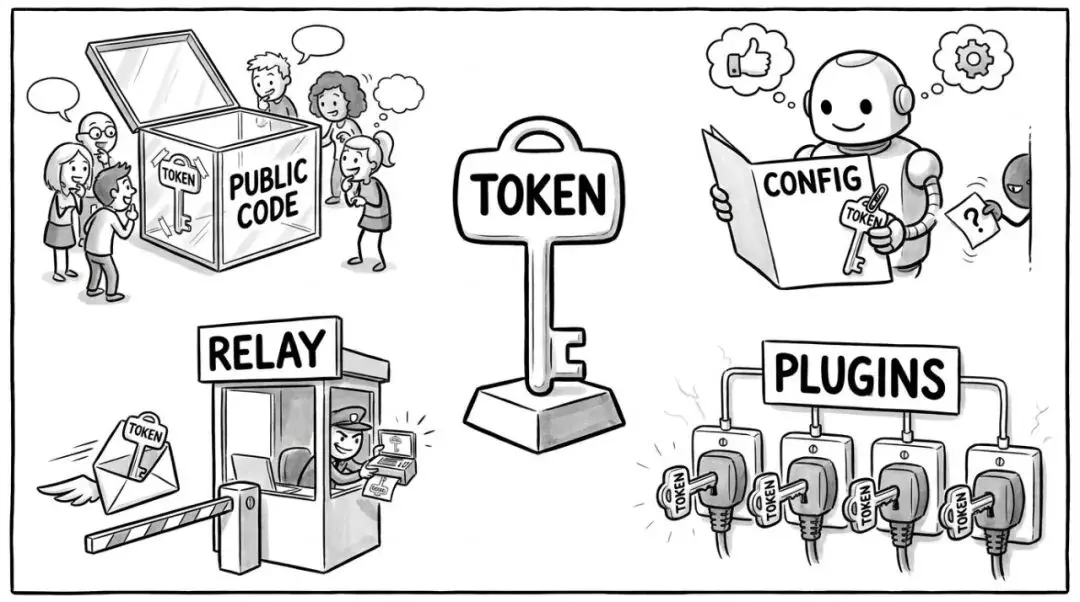
Alan adlarını değiştirebilen tokenler bu yerlerden sızabilir.
Bu olayın giriş noktasının henüz sonuçlanmadığını belirtmek gerekir; token sızıntısından kaynaklandığını söylemiyoruz; ancak yapay zekanın program yazmasının giderek yaygınlaştığı günümüzde, DNS sunucularını ve DNS kayıtlarını değiştirebilen tokenler, özel anahtarlar kadar ciddiyetle korunmayı hak ediyor.
05 Varlıklarla İlgili Web Sitelerinin Ele Geçirilmesi Neden Özellikle Tehlikelidir
Sıradan web siteleri ele geçirildiğinde, kullanıcılar sahte sayfalarda hesap parolalarını sızdırabilir. Borsalar, cüzdanlar, ödeme kuruluşları ve DeFi uygulamaları gibi varlıklarla ilgili hizmetlerde, alan adı ele geçirildiğinde sonuçlar genellikle daha doğrudan olur: kullanıcının sahte sayfada yaptığı her işlem gerçek varlık kaybına yol açabilir.
Bu özellikle dijital varlıklar için geçerlidir. Kullanıcılar bir DeFi web sayfasında "Yetkilendir", "Takas Et" veya "Stake Et" seçeneğine tıkladığında, web sayfası cüzdana bir işlem gönderir ve kullanıcı cüzdanda onaylar. Web sayfasının gönderdiği şey birçok kullanıcı için anlaşılmazdır ve yalnızca URL'nin kendisine güvenebilirler. Ele geçirilmiş bir URL, saldırgana tokenleri yetkilendiren bir işlem gönderebilir; imzalandıktan sonra saldırgan fonları istediği zaman transfer edebilir. Zincir üzerindeki transfer tamamlandıktan sonra geri alınması neredeyse imkansızdır.
Aynı durum ödeme kuruluşları için de geçerlidir. Kullanıcılar bir ödeme sayfasında kart numarasını ve doğrulama kodunu doldurduğunda veya gösterilen alıcı adresine göre ödeme yaptığında, sahte sayfa alıcı bilgilerini değiştirirse para saldırganın eline geçer. Kullanıcıların gördüğü alan adı, sayfa ve süreç, normalde karşılaştıklarıyla birebir aynıdır ve bunu tespit etmek zordur.
Bana göre, yapay zeka çağında güvenlik ilgisinin odağının değişmesi gerekiyor. Daha fazla kod yapay zeka tarafından yazıldıkça, ekipler güvenlik çabalarını kod incelemeleri ve sözleşme denetimlerine yoğunlaştırıyor; bu yanlış değil, ancak kullanıcılar bir web sitesine ulaşmak için hâlâ kayıt defterlerinden, kayıt şirketlerinden, DNS sunucularından ve dağıtım platformlarından geçiyor. Bu yol da güvenliğin bir parçasıdır ve bu aşamalar tam olarak yapay zekanın en çok iş yaptığı ve insanların en az anladığı yerlerdir.
Arka uç sistemleri ve sözleşmeler ne kadar sıkı olursa olsun, bu yoldaki tek bir halka ihlal edildiğinde, kullanıcılar varlıklarını sahte bir sayfada teslim edeceklerdir.
06 Uygulama Hizmeti Sağlayıcıları ve Dijital Varlık Hizmeti Sağlayıcıları için Öneriler
Alan adını kimin elinde tuttuğunu netleştirin. Alan adınızın hangi kayıt şirketine kayıtlı olduğunu, DNS sunucusunun nerede olduğunu ve ilgili hesapları kimin yönettiğini kontrol edin. Bir platformda tek tıkla satın alınan alan adları için bile arkasında kimin olduğunu bilmelisiniz.
Alan adını kilitleyin. Alan adının keyfi olarak transfer edilmesini önlemek için alan adı kilidini etkinleştirin. Önemli projeler, DNS yönlendirme adresi gibi kritik bilgiler değiştirilirken manuel kimlik doğrulaması gerektiren kayıt kilitlerine başvurabilir.
Hesapları ve tokenleri koruyun. Hesaplarda çok faktörlü kimlik doğrulama için donanım güvenlik anahtarları kullanın. Tokenler yalnızca gerekli minimum izinlere sahip olmalı ve son kullanma süreleri ayarlanmalıdır. Tokenler koda yazılmamalı, yapay zeka konuşmalarına yapıştırılmamalı veya bilinmeyen aracı sunuculardan geçirilmemelidir. Kullanılmayan tokenler derhal silinmelidir.
Yapay zeka asistanına ayrı bir anahtar verin. Yapay zeka asistanının dağıtıma yardım etmesine izin verirken, onun için ayrı bir token oluşturun, yalnızca mevcut proje için gereken izinleri verin ve daha kısa bir son kullanma süresi belirleyin. Alan adı satın alma, DNS sunucularını değiştirme ve alan adlarını transfer etme gibi işlemler bir kişi tarafından onaylanmalı, yapay zekanın otomatik olarak tamamlamasına bırakılmamalıdır.
Değişiklikleri izleyin. DNS sunucularındaki, DNS kayıtlarındaki veya alan adı durumundaki herhangi bir değişiklik bir uyarı tetiklemelidir. Saldırganların sahte web sitelerinde HTTPS'yi etkinleştirmesi genellikle o alan adı için yeni bir sertifika başvurusu yapmayı gerektirir ve kamuya açık olarak verilen sertifikaların kamuya açık kayıtları vardır; bu kayıtları izlemek anormallikleri erken tespit etmeye yardımcı olabilir.
Acil durum planlarını önceden hazırlayın. Alan adında bir sorun olması durumunda kullanıcıları nasıl derhal bilgilendireceğinizi ve kayıt şirketinden gerçek müşteri hizmetini nasıl bulacağınızı düşünün. Kintsu bir duyurusunda müşteri hizmetinin yalnızca bir robot olduğundan şikayet etti. Bu tür durumlarda önceden hazırlanmış insan kanallarına sahip olmak, kayıp azaltma hızını belirleyebilir.
07 Yayına Girmek Ne Kadar Kolaysa, Anahtarları Kimin Tuttuğunu Bilmek O Kadar Gerekli
Yapay zeka kod yazmayı, yayına girmeyi, alan adı satın almayı ve DNS çözümlemelerini yapılandırmayı kolaylaştırdı. Engeller azaldı, ancak sorumluluklar azalmadı. Kullanıcılar bir URL girdiğinde, URL'nin arkasındaki tüm yolu ve anahtarları elinde tutan herkesi ve her programı emanet etmiş olurlar.
Bu aşamalar genellikle görünmezdir ve nadiren düşünülür, ancak kullanıcıların gözünde, hizmet sağlayıcının yazdığı kod kadar hizmetin bir parçasıdır. Herhangi bir halka başarısız olursa, kullanıcılar hizmet sağlayıcıyı sorumlu tutacaktır.
Araçlar bizim için daha fazlasını yaptıkça, hangi anahtarları teslim ettiğimizi hâlâ net bir şekilde biliyor muyuz?
Bu içerik yalnızca bilgilendirme ve eğitim amaçlıdır ve BTCC ile ilgili yatırım tavsiyesi teşkil etmez. BTCC yukarıdaki içeriğin doğruluğunu, kesinliğini veya özgünlüğünü garanti etmek için elinden geleni yapmaktadır ancak bu konuda garanti veremez.