После конференции Ethereum в Мумбаи: гонка постквантового 2028 года, задержка Glamsterdam и трудности с поставкой хардфорков
 chaincatcher
Автор: YQ
Перевод: Deep Tide TechFlow
Краткое содержание Deep Tide: На только что завершившейся конференции Devcon 8 в Мумбаи исследователь Ethereum Foundation Джастин Дрейк сделал ошеломляющее заявление, предложив полностью завершить обновления, устойчивые к квантовым вычислениям и ИИ, к концу 2028 года. Это на целый год раньше официальной дорожной карты, что означает, что базовая сеть должна будет с высокой частотой поставить три крупных хардфорка в течение следующих 24 месяцев.
Криптографические алгоритмы уже готовы, но реальность возможностей поставки вызывает тревогу. Тестовая сеть Glamsterdam была вынуждена отложить запуск до 2027 года из-за того, что механизм Gas Reservoir нарушил несколько инвариантов контрактов. Ethereum стоит на перепутье между техническим идеалом и сложностью системной инженерии, и вопрос о том, как осуществить плавный переход, не подрывая существующую экосистему, становится самым серьёзным испытанием для отрасли.
Ключевые тезисы
В первый день Devcon 8 исследователь Ethereum Foundation Джастин Дрейк поставил перед Ethereum цель: достичь «полной постквантовой и пост-ИИ эпохи» к декабрю 2028 года. Это на целый год раньше ранее запланированного Ethereum Foundation срока — декабря 2029 года.
Чтобы реализовать это видение к концу 2028 года, Ethereum должен будет непрерывно и с высокой частотой поставить три крупных хардфорка в течение следующих 24 месяцев. Однако, оглядываясь на историю версий Ethereum за последние несколько лет, фактические интервалы между поставками отдельных хардфорков обычно составляют от 7 до 14 месяцев.
Следующее ключевое обновление Glamsterdam застопорилось после запуска в тестовой сети Sepolia. Новые правила переоценки «Gas Reservoir» неожиданно нарушили восемь ключевых инвариантов, от которых зависят существующие смарт-контракты, и обновление основной сети почти наверняка будет отложено до 2027 года.
На уровне базовой криптографии пазл постквантовой защиты в основном готов: алгоритмы подписи на основе хэш-функций, агрегированная проверка в облегчённой виртуальной машине leanVM и субсекундные доказательства с нулевым разглашением в реальном времени уже достигли инженерной осуществимости. В настоящее время главным узким местом системы являются уже не теоретические алгоритмы, а то, как плавно осуществить промышленную инженерную поставку, не разрушая существующие DeFi-контракты на триллионы долларов.
Обзор данных конференции в Мумбаи: более сдержанный масштаб, более сфокусированная ценность
Восьмая конференция разработчиков Ethereum (Devcon 8) прошла с 3 по 6 ноября 2026 года в Jio World Centre в Мумбаи, Индия. Это первый Devcon на южноазиатском субконтиненте.
С точки зрения общего масштаба, за четыре дня конференции было проведено 370 тематических выступлений с участием 399 докладчиков, что примерно на 43% меньше, чем на Devcon 7 в Бангкоке. Такое сокращение масштаба было осознанным выбором Ethereum Foundation, который недавно сократил 54 должности, что составляет около пятой части команды.
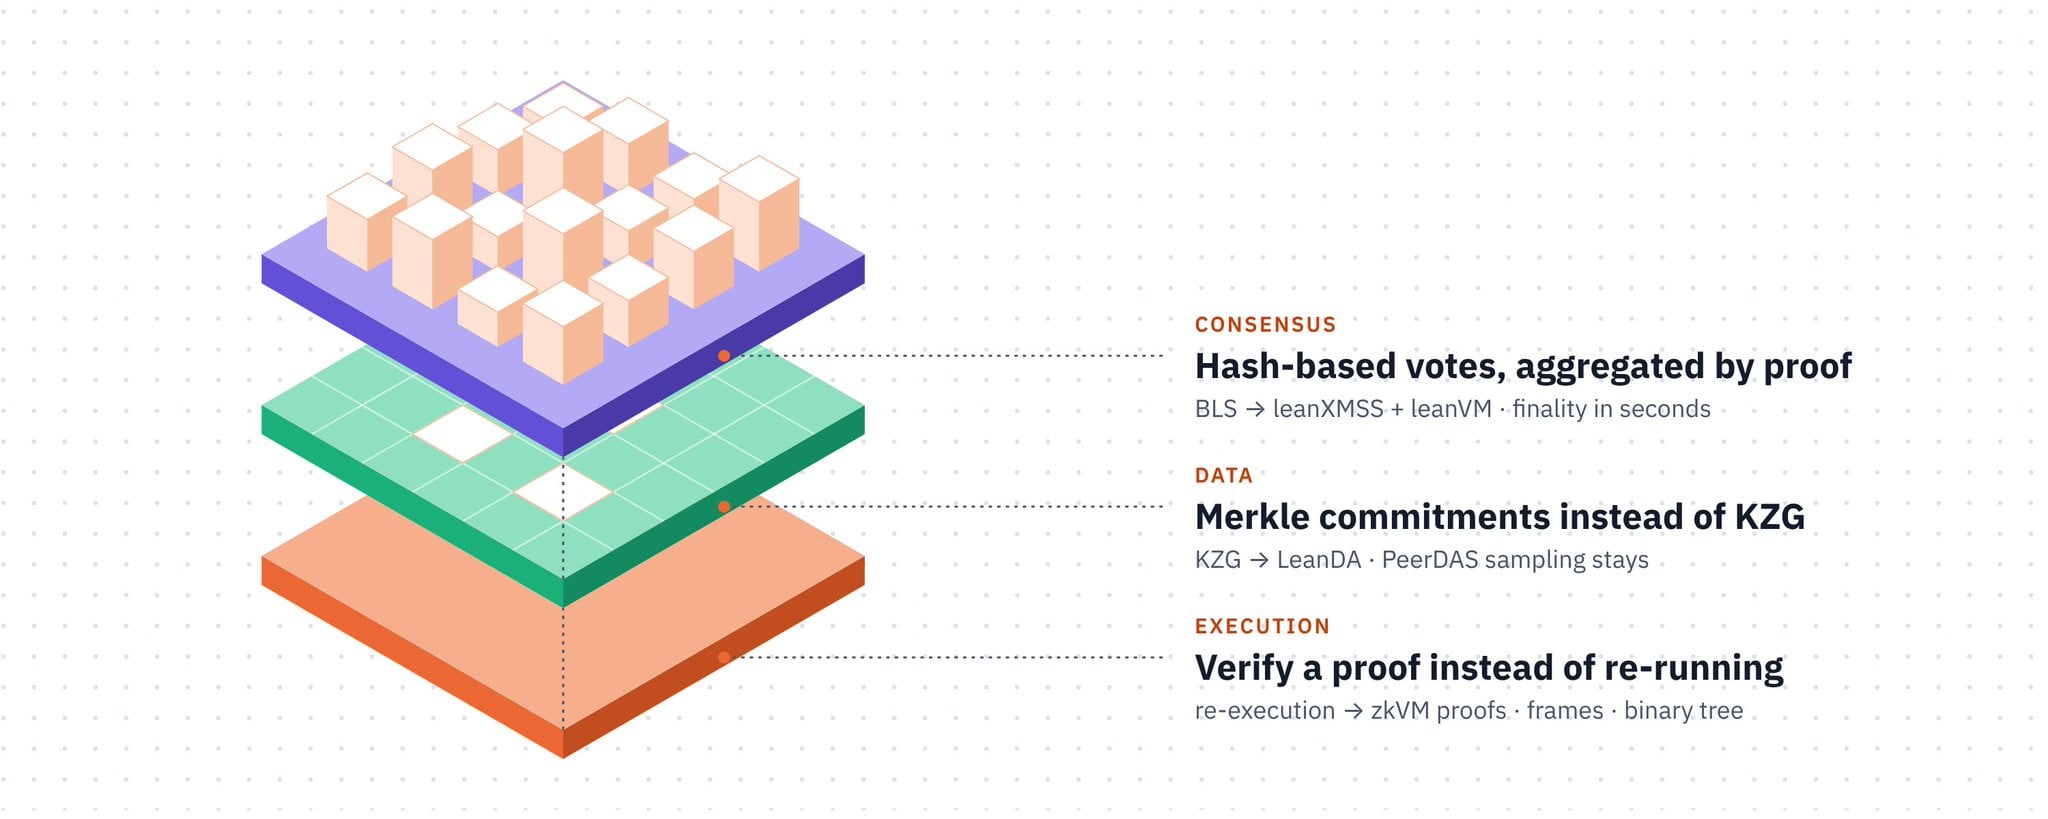
Рисунок: Обзор ключевых данных и распределения тем Devcon 8 в Мумбаи
Программа конференции была полностью построена вокруг основных ценностей Ethereum Foundation. Две трети тем в главном зале были явно отмечены миссионерской программой Ethereum Foundation CROPS: устойчивость к цензуре, открытый исходный код, конфиденциальность и безопасность.
Среди всех тегов наибольшей популярностью пользовались базовая безопасность (70 сессий) и защита конфиденциальности (65 сессий), за ними следовали темы, связанные с искусственным интеллектом (57 сессий). Соучредитель Ethereum Виталик Бутерин в своей вступительной речи отметил, что современные цифровые технологии обычно требуют от пользователей чрезмерного слепого доверия, предоставляя слишком мало возможностей для публичной проверки; Ethereum должен создать проверяемую основу доверия между операционными системами, архитектурой чипов, коммуникациями и искусственным интеллектом.
Следующая конференция разработчиков (Devcon IX) официально назначена на 11–13 октября 2027 года в Лиссабоне, Португалия.
К 2028 году: агрессивный график постквантового перехода
Согласно дорожной карте Strawmap, разработанной командой архитектуры Ethereum Foundation, хардфорки после Glamsterdam будут продвигаться в алфавитном порядке: H* соответствует Hegotá, за которым следуют версии I, J, K и L.
На этом агрессивном пути эволюции план построения постквантового Ethereum разбит на четыре ключевых этапа:
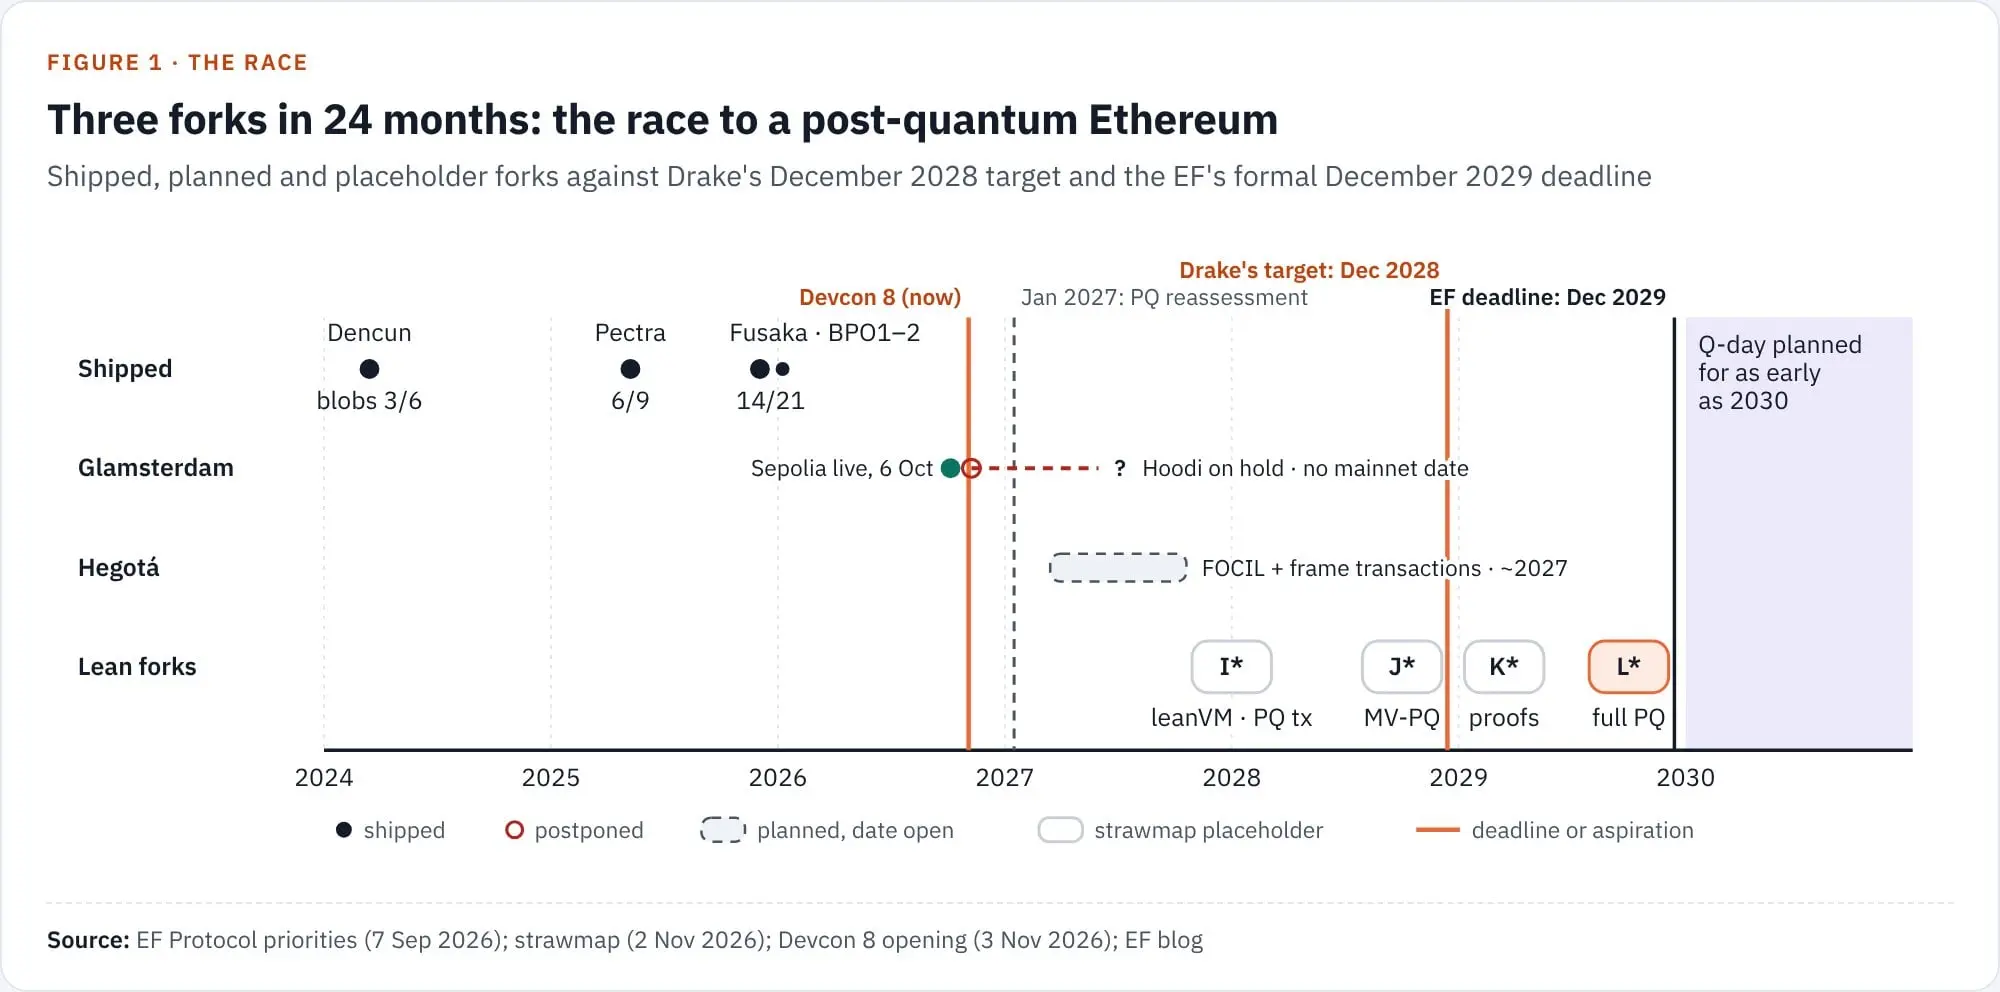
Рисунок: Дорожная карта постквантовой эволюции Ethereum и оценка циклов поставки хардфорков
Первый шаг — Hegotá, запланированный на 2027 год. Хотя это не чисто постквантовый форк, он официально введёт архитектуру «Frame Transactions», позволяющую каждому ончейн-аккаунту свободно привязывать независимую схему подписи, прокладывая путь к полному отказу от алгоритма эллиптической кривой ECDSA в будущем.
Второй шаг — форк I*, который вводит сверхлёгкую виртуальную машину leanVM, оптимизированную для доказательств с нулевым разглашением, и нативно поддерживает постквантовые лёгкие транзакции. Третий шаг — форк J*, который полностью активирует подписи валидаторов на основе хэш-функций и постквантовую выборку данных, что Ethereum Foundation определяет как «минимально жизнеспособную постквантовую» линию обороны. Наконец, в форках K* и L* доказательства выполнения состояния будут принудительно внедрены, завершая окончательное замыкание архитектуры Lean.
Поставка трёх крупных хардфорков в течение 24 месяцев означает, что в среднем каждые 8 месяцев должен успешно запускаться один. Однако фактические интервалы поставки трёх последних обновлений Ethereum составили 11 месяцев, 14 месяцев и 7 месяцев, а текущий Glamsterdam уже отстаёт от предыдущего обновления на 11 месяцев. При нынешнем темпе инженерной поставки достижение всех целей к концу 2028 года сталкивается со значительным практическим сопротивлением.
Ощущение срочности, побуждающее ключевых исследователей ускоряться, исходит от двух внешних угроз:
Во-первых, ускоряющееся снижение порога квантовой атаки. В недавней совместной статье Google Quantum AI, Калифорнийского университета в Беркли, Ethereum Foundation и Стэнфордского университета указывается, что для взлома текущей схемы подписи на эллиптических кривых Ethereum может потребоваться менее 1200 логических кубитов (что эквивалентно менее чем 500 000 физических кубитов). Такая атака может быть выполнена за считанные минуты и способна напрямую перехватывать дорогостоящие транзакции, ожидающие упаковки в мемпуле.
Во-вторых, неожиданный прорыв в криптоанализе с помощью ИИ. В июле этого года Anthropic сообщила, что её передовая большая модель обнаружила новый вектор атаки, снизив сложность восстановления ключа подписи HAWK-256 на основе решёточной криптографии с 2 в 64-й степени до 2 в 38-й степени. Исследователь Джастин Дрейк заявил, что отрасль должна активно перейти в «состояние обороны в бункере», чтобы предотвратить прорыв традиционных криптографических систем с помощью математического взлома с использованием ИИ раньше, чем появятся физические квантовые компьютеры.
Анализ сбоя Glamsterdam: что нарушили правила Gas Reservoir?
Будучи ключевым переходным узлом, хардфорк Glamsterdam работает в тестовой сети Sepolia с 6 октября. Его основная идея — внедрить EIP-8037 и EIP-8038, пытаясь возвращать ранее сжигаемый газ исполнения в так называемый «Gas Reservoir», чтобы снизить стоимость хранения состояния.
Однако 22 октября команда основных разработчиков была вынуждена экстренно отозвать эту версию из второй тестовой сети. Команда аудита безопасности обнаружила, что этот, казалось бы, продуманный набор правил переоценки нарушил восемь ключевых инвариантов, на которые долгое время полагались существующие ончейн-смарт-контракты.
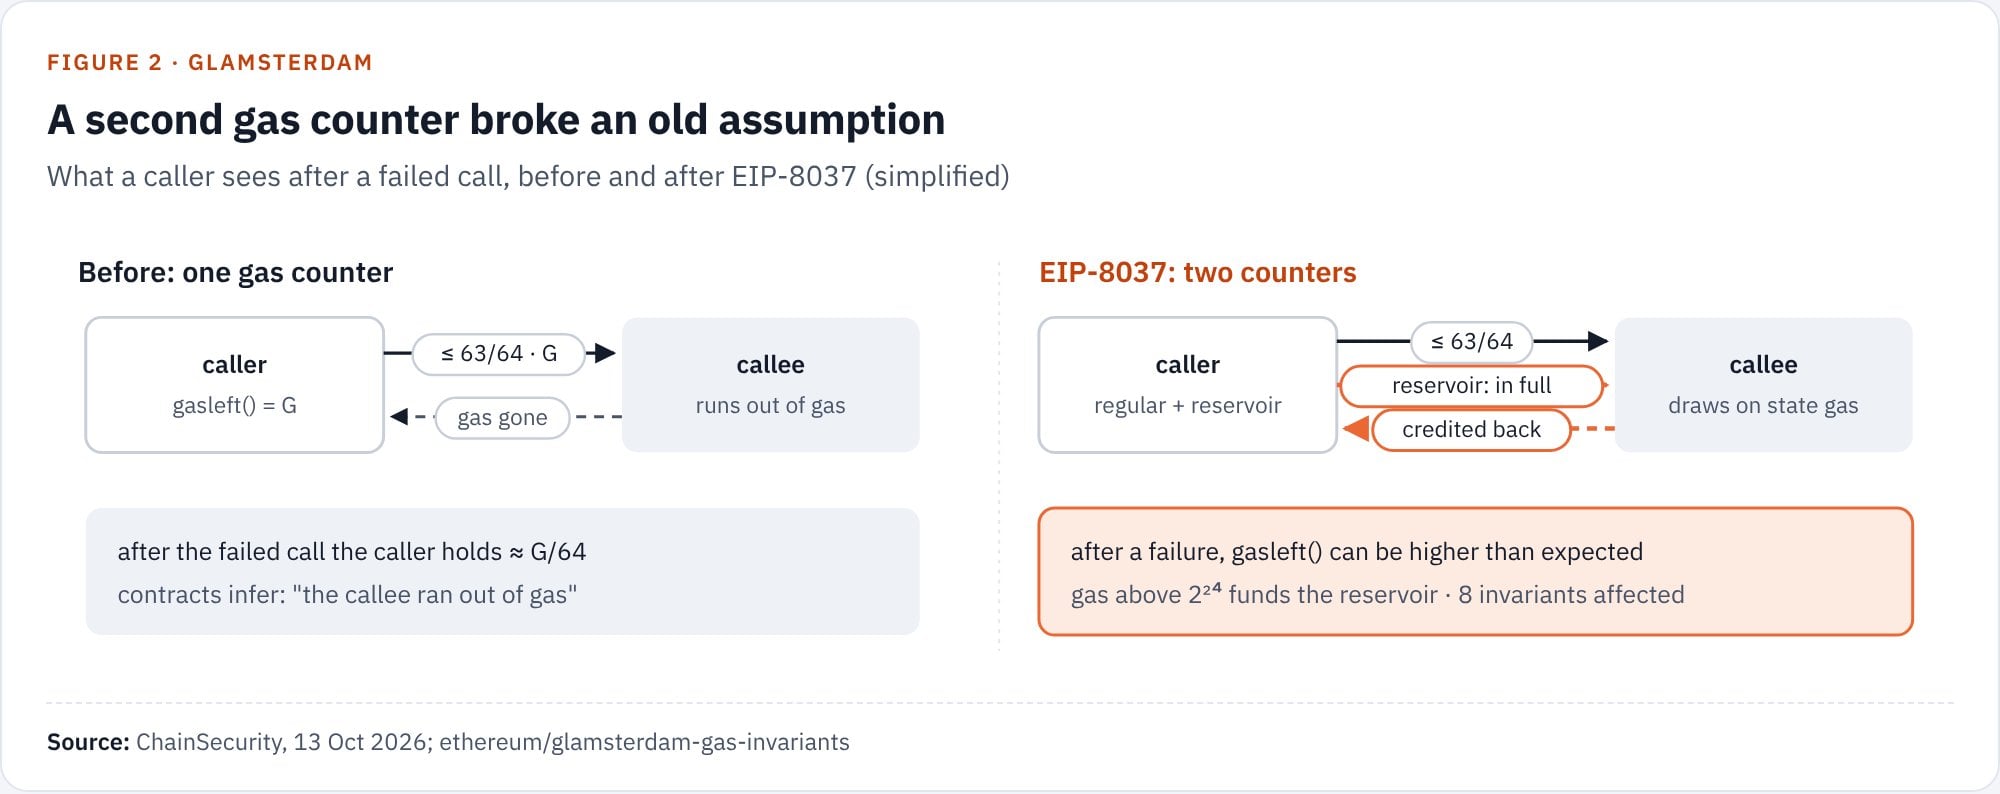
Рисунок: Анализ механизма Gas Reservoir и нарушенных инвариантов контрактов в хардфорке Glamsterdam
В текущей архитектуре Ethereum разработчики обычно следуют ряду железных правил: например, потребление газа внешними вызовами в дочернем контексте никогда не превысит лимит, установленный родительской транзакцией; или откаченные (Revert) транзакции не могут оказывать постоянного влияния на ресурсы для последующих операций.
Однако новый механизм Gas Reservoir нарушает эту детерминированность: даже полностью откаченная вредоносная дочерняя транзакция может накапливать нерасчётные суммы возврата в пуле хранения, что приводит к аномальному увеличению газа при выполнении последующего легитимного кода. Эта аномалия не только позволяет злоумышленникам с почти нулевыми затратами перебирать соль адресов контрактов CREATE2, но и напрямую разрушает логику проверки безопасности платёжного контракта Paymaster в системе абстракции аккаунтов ERC-4337.
Запуск основной тестовой сети Hoodi, первоначально запланированный на 5 ноября, полностью отложен. Основные разработчики сейчас взвешивают, стоит ли исправлять алгоритм пула хранения или полностью начинать с нуля. В результате обновление основной сети Glamsterdam, скорее всего, будет отложено до первого квартала 2027 года.
Реальная цена постквантового консенсуса: от хэш-подписей к агрегации LeanVM
Если отказ Ethereum от эллиптических кривых и переход на хэш-подписи является необратимой исторической судьбой, то базовая сеть должна будет заплатить высокую цену в виде пропускной способности и хранения.
В настоящее время агрегированная подпись BLS, используемая валидаторами Ethereum, составляет всего 96 байт. Для сравнения, хэш-подписи с квантовой устойчивостью (такие как SPHINCS+ или его облегчённый вариант leanSPHINCS) обычно превышают 4 КБ, то есть объём увеличивается более чем в 40 раз.
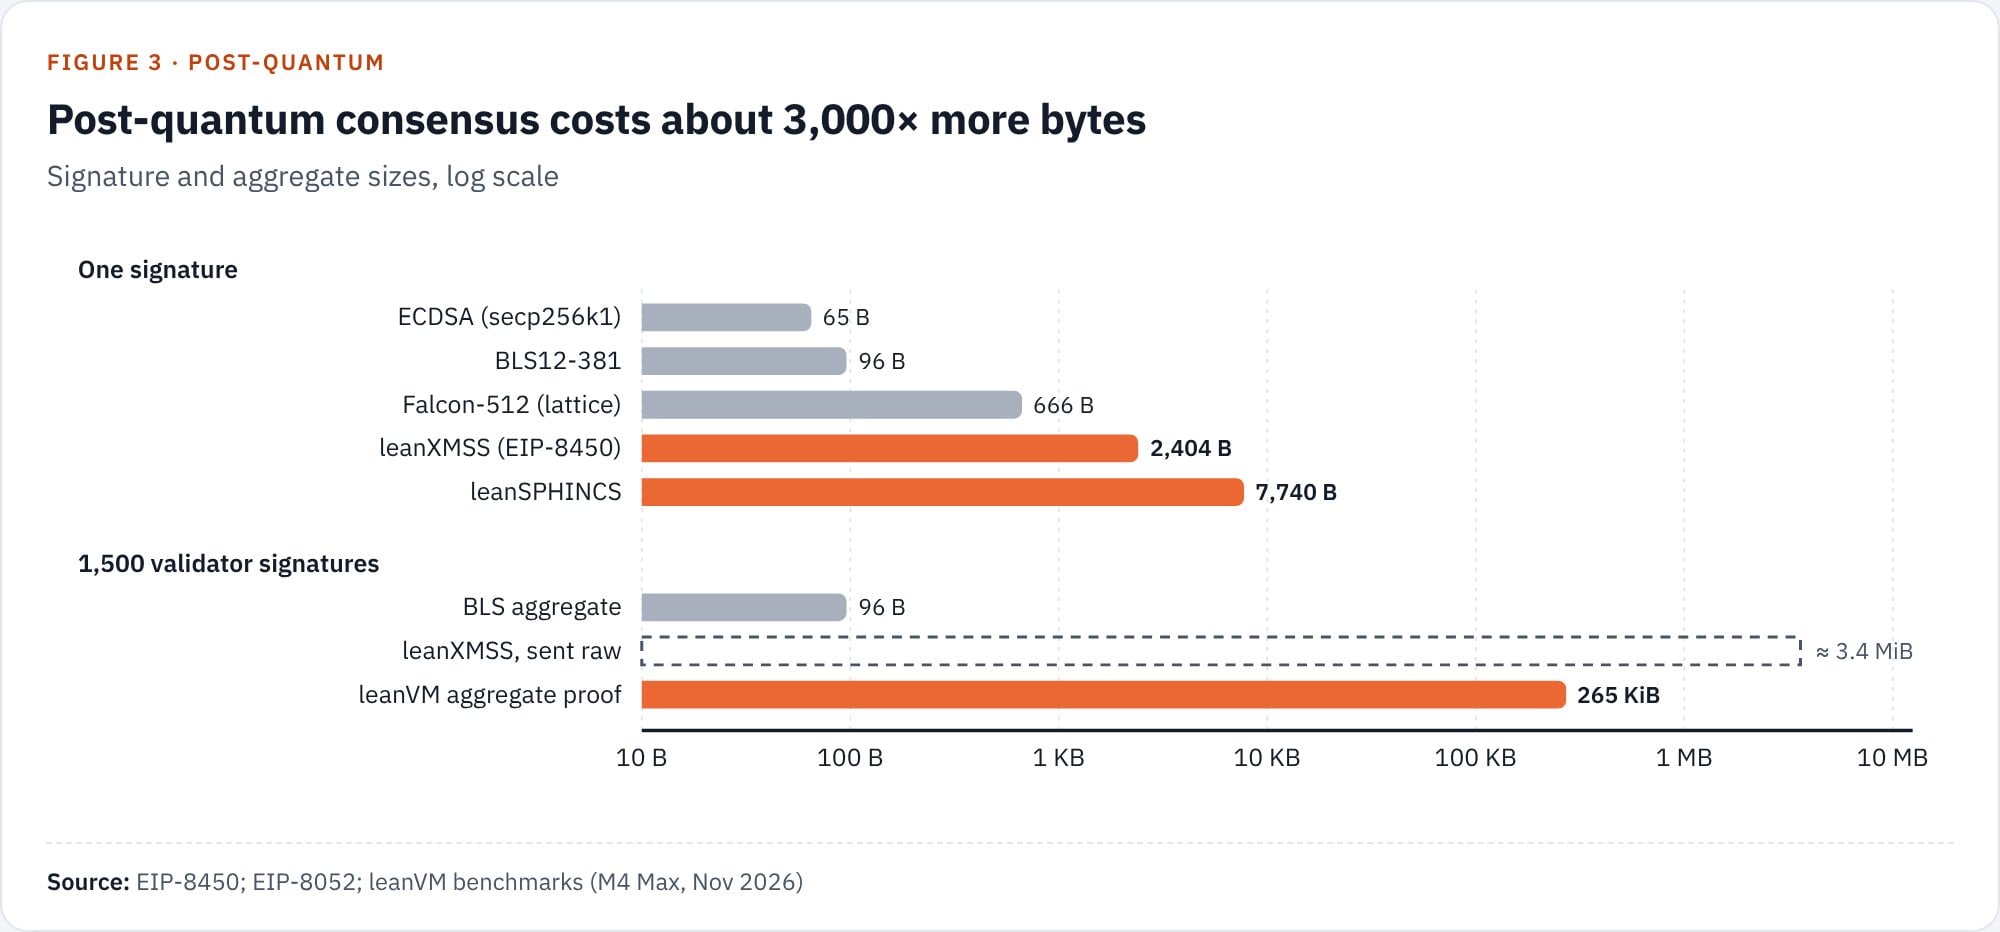
Рисунок: Сравнение стоимости агрегации на основе хэш-подписей и LeanVM в постквантовом уровне консенсуса
В настоящее время в сети активно более 1,1 миллиона стейкинг-валидаторов. Если миллионы 4-КБ подписей будут без разбора транслироваться в каждом 12-секундном интервале блока, каждый интервал будет генерировать более 4,4 ГБ ужасающего трафика данных, что способно мгновенно задушить и парализовать любую децентрализованную сеть.
Ключевым решением этой дилеммы является внедрение виртуальной машины доказательств состояния leanVM. Используя систему доказательств STARK на уровне узлов валидации для рекурсивного сжатия огромного количества хэш-подписей, дискретная проверка тысяч узлов упаковывается в одно короткое доказательство, возвращая пропускную способность трансляции к безопасному масштабу в десятки КБ. Одновременно предложение EIP-8450 создаёт единый реестр открытых ключей постквантовых валидаторов, обеспечивая плавный переход полномочий проверки при обновлениях через форки.
Предложение EIP-8288: переложить сложную криптографию на мемпул транзакций
Чтобы реализовать постквантовую защиту на уровне исполнения транзакций, не перегружая пространство блоков Ethereum, ключевые исследователи предложили амбициозное и продуманное предложение EIP-8288.
Основная философия дизайна EIP-8288 предельно ясна: не допускать тяжёлые сложные криптографические доказательства в базовый блокчейн, а возложить вычислительную нагрузку на распределённый мемпул транзакций и профессиональных строителей.
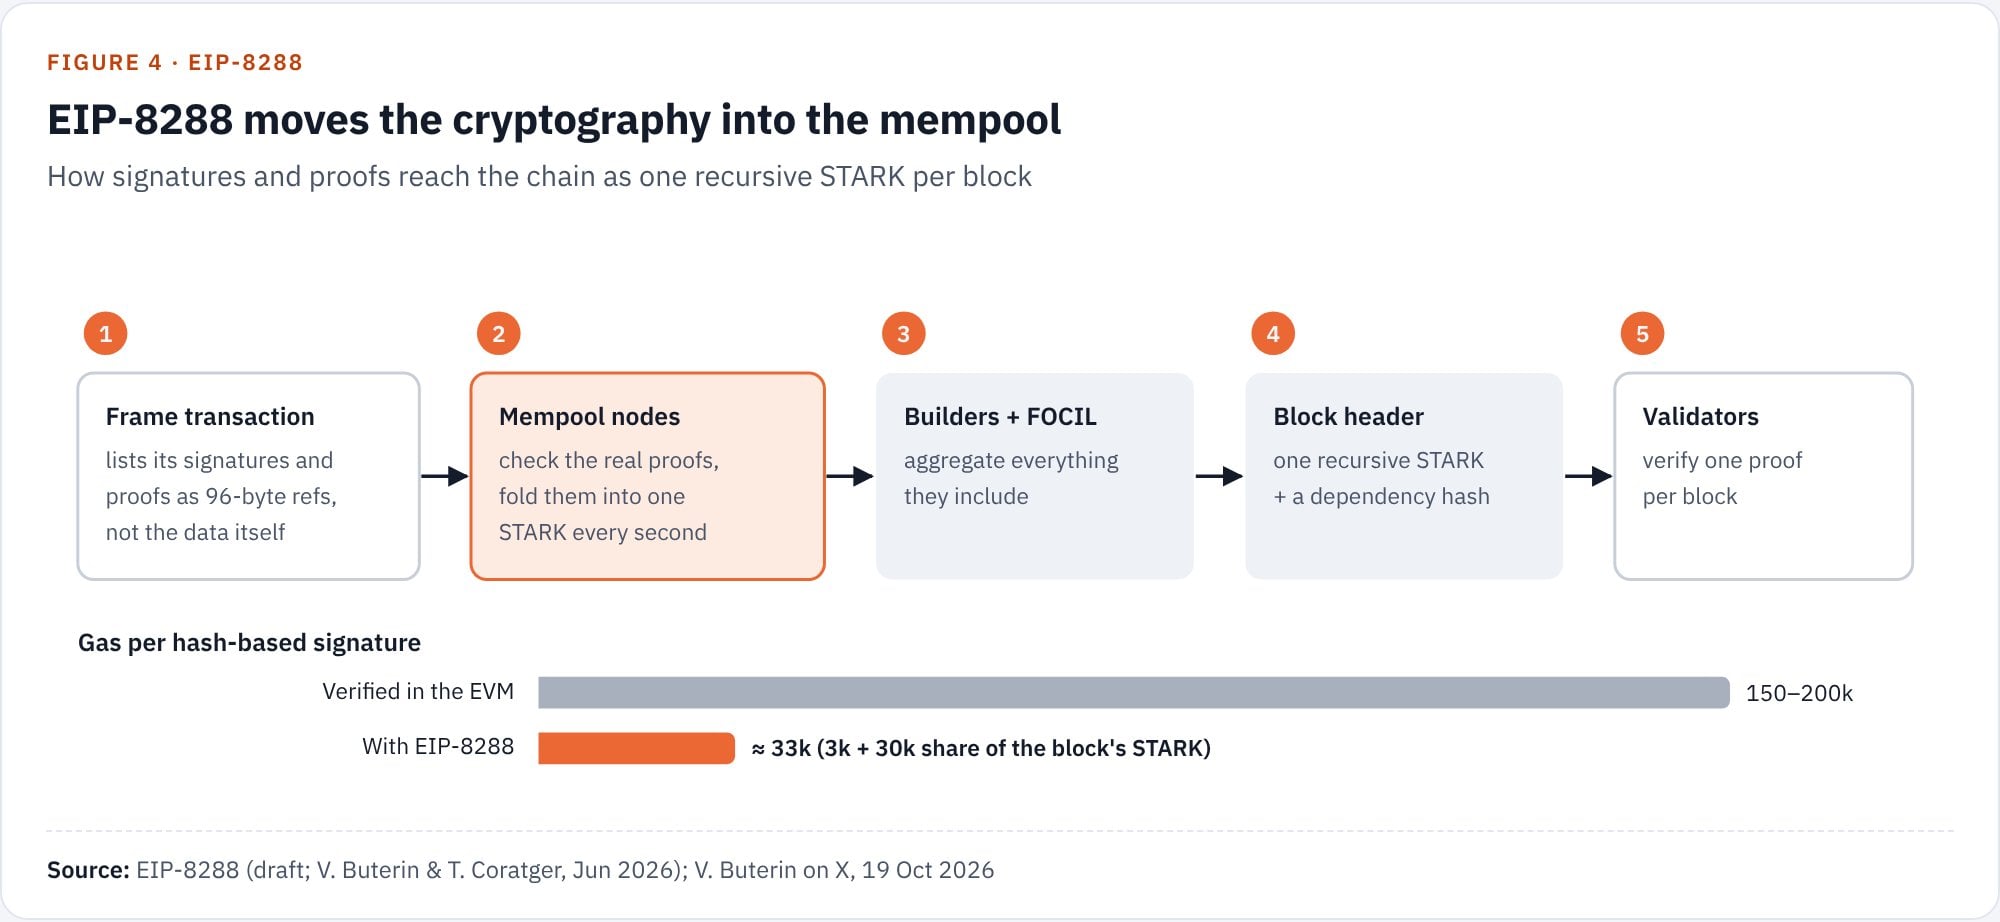
Рисунок: Рабочий процесс шифрования мемпула транзакций и рекурсивных доказательств блоков в EIP-8288
В этом механизме постквантовые транзакции, инициированные обычными пользователями, при входе в мемпул несут полные постквантовые криптографические учётные данные. Но в момент, когда узел-производитель блока упаковывает транзакции в цепочку, строитель блока запускает агрегирующий прувер вне цепи, сжимая сотни или даже тысячи разнородных подписей в одно чрезвычайно маленькое рекурсивное доказательство STARK, и в итоге записывает в заголовок блока только краткое изложение доказательства.
Этот механизм даёт три разрушительных преимущества: во-первых, фактическое потребление газа постквантовыми подписями резко снижается с 150 000–200 000 газа при прямой ончейн-проверке до примерно 33 000 газа; во-вторых, стоимость ончейн-проверки доказательств конфиденциальных транзакций падает с миллионов газа до примерно 60 000 газа; наконец, базовой сети не нужно развёртывать специализированные предкомпилированные контракты для каждого нового алгоритма — любые будущие криптографические прорывы смогут бесшовно подключаться к Ethereum в форме доказательств.
Определение финальности: сокращение с более чем десяти минут до секунд
Помимо постквантовой защиты, ещё одним ключевым прорывом, установленным конференцией в Мумбаи для уровня консенсуса Ethereum, является финальность в одном слоте (Single Slot Finality, SSF).
В настоящее время в основной сети Ethereum транзакции требуется в среднем около 16 минут от момента упаковки в блок до достижения необратимой финальности. Это сильно ограничивает эффективность расчётов кроссчейн-мостов, децентрализованных бирж и каналов централизованных учреждений.
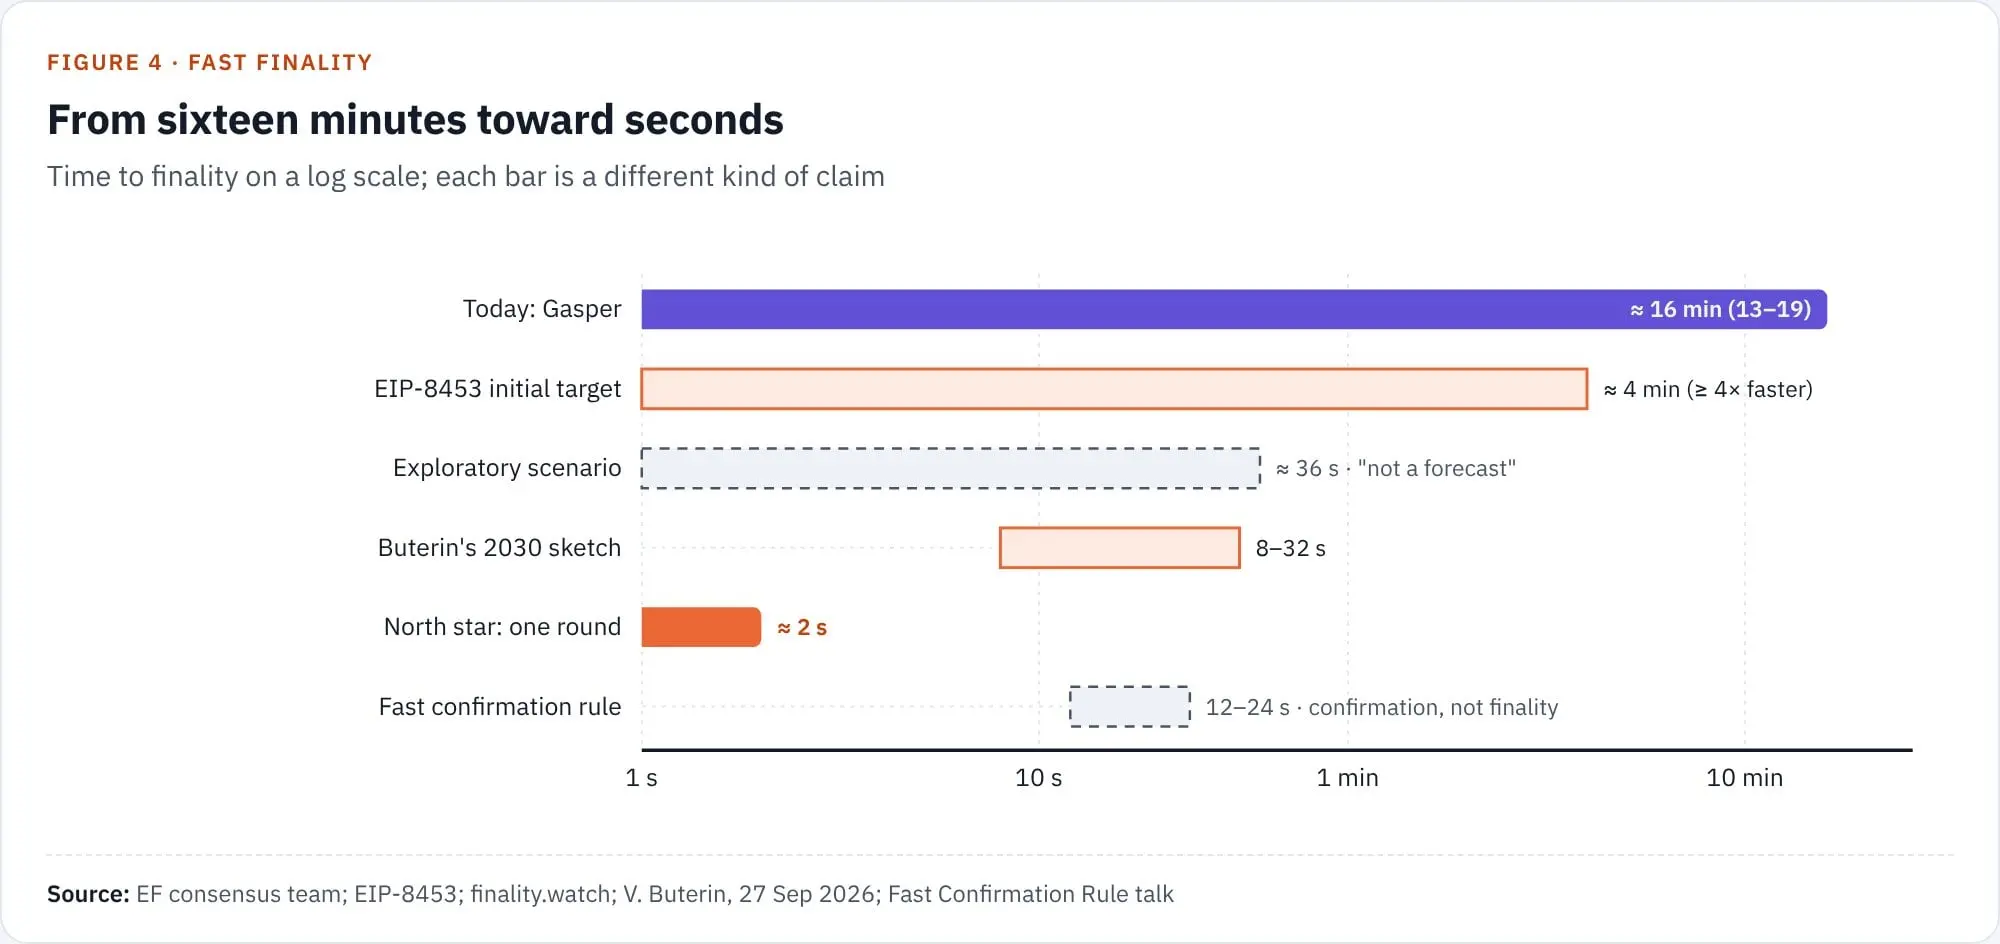
Рисунок: Механизм развязанного консенсуса EIP-8453 и архитектура подтверждения финальности за секунды
Черновик EIP-8453 «Развязанный консенсус» полностью разделяет традиционные обязанности консенсуса на две части: ротационный быстрый комитет из 512 валидаторов отвечает за мгновенное производство блоков и голосование за доступность; а механизм пост-подтверждения, состоящий из всех узлов-валидаторов,专门 отвечает за обеспечение неизменяемой блокировки финальности.
Этот механизм на начальном этапе может сократить время финального подтверждения более чем в четыре раза. В долгосрочном плане финальность Ethereum может быть сокращена до 36 секунд, а в конечном итоге — к «цели Полярной звезды»: производство блока за 1 секунду, подтверждение финальности за 2 секунды, чтобы опыт расчётов в децентрализованной сети действительно сравнялся с централизованными высокопроизводительными облачными платформами.
Внедрение доказательств с нулевым разглашением: замена повторного выполнения на всех узлах мгновенными доказательствами валидности
В измерении масштабирования уровня исполнения Ethereum уверенно переходит от «глобального повторного выполнения на всех узлах» к «мгновенной проверке доказательств с нулевым разглашением».
Долгое время главным опасением отрасли в отношении zkEVM были вычислительные затраты и временная задержка генерации доказательств. Однако в бенчмарках, проведённых 8 ноября, три независимые команды пруверов успешно достигли стандарта субсекундных доказательств в реальном времени в среде с 4–16 потребительскими GPU, а стоимость доказательства для одного блока поразительно снизилась до 0,003–0,007 доллара США.
После преодоления узких мест вычислительной мощности и стоимости формальная верификация безопасности становится новым институциональным порогом. Ethereum Foundation планирует достичь технического стандарта доказуемой безопасности в 128 бит к началу декабря, гарантируя абсолютное отсутствие логических уязвимостей в сложном коде рекурсивного верификатора. С будущим форком K*, который сделает доказательства состояния обязательным требованием, Ethereum официально вступит в эру сверхвысокой пропускной способности, эволюционируя к сотням тысяч транзакций в секунду (Gigagas).
Другие ключевые события экосистемы в течение недели в Мумбаи
В течение недели технологий в Мумбаи другие ключевые направления экосистемы Ethereum также продемонстрировали бурные тенденции эволюции:
Доступность данных Blob: с момента корректировки в январе этого года целевая ёмкость blob была увеличена до 14 (максимум 21). За последние месяцы фактическое среднее использование на блок составило около 4,4, а цена за единицу значительно ниже 1 цента, что означает, что пропускная способность инфраструктуры данных значительно опережает текущие потребности экосистемы.
Ландшафт экосистемы Layer 2: долго отслеживающий сети Layer 2 сервис L2BEAT официально переименован в ETHBEAT, и подавляющее большинство основных сетей Rollup теперь стабильно работают на первой стадии (заблокированная стоимость Base составляет около 14 миллиардов долларов, Arbitrum — около 9 миллиардов долларов).
Межцепочечная совместимость: экономическая зона Ethereum успешно продемонстрировала атомарные межцепочечные вызовы между L1 и L2 в сети разработки, а Gnosis Chain явно объявила о намерении официально принять этот стандарт весной 2027 года.
Размышления о безопасности и самостоятельном хранении: в связи с недавним серьёзным инцидентом безопасности, когда горячий кошелёк Binance подвергся целенаправленному проникновению и были похищены активы на сумму 6,36 миллиарда долларов, команда ончейн-криминалистики TRM Labs отметила, что хакеры использовали предварительно подписанные авторизации EIP-7702 для массового опустошения. Хотя абстракция аккаунтов расширила радиус выполнения одной операции, коренная причина всё же заключается в ненадлежащем управлении внутренними учётными данными подписи, а не в дефектах самого дизайна протокола.
Будущие окна наблюдения и размышления
Оглядываясь на всю конференцию в Мумбаи, Ethereum продемонстрировал чрезвычайно ясную техническую решимость. От криптографических основ и реконструкции механизма консенсуса до доказательств на уровне исполнения — Ethereum полностью прояснил технический план своего третьего десятилетия.
Ключевые окна, за которыми стоит следить в ближайшие месяцы, включают: запланированные на середину ноября встречи основных разработчиков ACDC и ACDE, на которых будет официально определён путь исправления уязвимости Glamsterdam и график новой тестовой сети; официальный обзор постквантового графика Ethereum Foundation в январе следующего года; а также достижение рубежа безопасности 128-битного zkEVM до конца года.
Ethereum знает, как построить ultimate децентрализованный мировой компьютер, способный противостоять квантовым атакам и технологическим потрясениям в ближайшие десятилетия. Единственная и самая глубокая интрига, которую Мумбаи оставил всей отрасли, заключается в следующем: сможет ли основная команда действительно осуществить это инженерное чудо — поддерживая безопасность промышленного уровня на всё более сложном гиганте и поставляя хардфорк каждые восемь месяцев.
Данный контент предназначен исключительно для информационных и образовательных целей и не является инвестиционным советом, связанным с BTCC. BTCC прилагает все усилия, но не может гарантировать правдивость, точность или оригинальность вышеприведенного контента.