Панорамный отчет: готов ли криптомир к квантовым атакам?
 Odaily
Оригинал | Odaily News (@OdailyChina)
Автор | jk
Перед чтением: пять вещей, которые нужно понять
Этот отчет не предполагает, что читатель знаком с криптографией или квантовой физикой; если вас интересуют только выводы, можно сразу перейти к разделу «Ключевые выводы»; прежде чем перейти к основной части, мы объясним пять ключевых понятий с помощью повседневных аналогий.
1. Как работают «ключи» в криптовалютах
Ваши биткоины или эфиры не хранятся в каком-то файле, а записаны на определенный адрес в блокчейне. Чтобы потратить эти средства, вы должны предъявить «цифровую подпись», доказывающую всей сети, что вы владелец этого адреса. Для создания подписи используется закрытый ключ, который известен только вам; для проверки подписи используется открытый ключ, который публичен и доступен любому для сверки.
Это можно представить как образец подписи, хранящийся в банке: у банка есть ваш образец подписи (открытый ключ), и когда кто-то приходит снимать деньги, банк сверяет почерк с образцом (проверяет подпись), но никто, глядя на образец, не может подделать точную копию вашей подписи (вывести закрытый ключ). Эта система сегодня надежна, потому что вывести закрытый ключ из открытого математически считается невыполнимо сложной задачей. Угроза квантовых компьютеров как раз в том, что они могут сделать это «невозможное» возможным.
2. Что меняют квантовые компьютеры
Обычный компьютер взламывает шифр, как человек, перебирающий связку ключей один за другим — даже при очень быстром переборе это займет астрономическое время. Квантовый компьютер не просто перебирает быстрее, а использует другой подход: для определенного класса математических задач алгоритм Шора, предложенный в 1994 году, может сократить время с «порядка возраста Вселенной» до «нескольких минут или часов».
Важно подчеркнуть, что квантовые компьютеры не универсальны. Для большинства повседневных вычислительных задач у них нет преимущества. Но, к сожалению, тот класс задач, в котором они сильны, как раз лежит в основе криптографии с открытым ключом (включая RSA и эллиптические кривые), на которой сегодня держатся интернет и блокчейн. В отличие от этого, хеш-функции (которые можно представить как одностороннюю мясорубку, превращающую любой вход в отпечаток фиксированной длины) лишь незначительно ускоряются квантовыми алгоритмами, поэтому механизмы безопасности, построенные на хешах, относительно устойчивы. Это объясняет, почему большинство постквантовых решений тяготеют к «хеш-ориентированным» подходам.
3. Почему «паниковать не нужно, но и бездействовать нельзя»
Современные квантовые компьютеры еще далеко не способны угрожать биткоину. Для взлома одного биткоин-ключа требуется около 500 000 физических кубитов, а самые передовые публично известные чипы имеют лишь около сотни — разрыв в тысячи раз. Поэтому сегодня никто не сможет украсть ваши монеты с помощью квантового компьютера.
Однако в графике есть два тревожных фактора. Во-первых, сама миграция крайне длительна: перевод всего блокчейна на новую систему подписей требует написания кода, аудита, тестирования, координации обновления всей сети и перемещения активов сотнями миллионов пользователей — по общему мнению, это займет от пяти до десяти лет. Во-вторых, оценки быстро снижаются: год назад требовались миллионы кубитов (можно упрощенно понимать как вычислительную мощность, необходимую квантовому компьютеру для взлома блокчейна), а в этом году уже менее 500 000. Это как строительство моста, которое занимает десять лет, при том что время прихода наводнения непредсказуемо — разумно начать работы сейчас, а не ждать, пока вода поднимется.
4. Почему некоторые монеты более уязвимы
Уязвимость монет на адресе зависит от того, был ли уже раскрыт открытый ключ. Это можно представить как запечатанный конверт: многие адреса хранят не сам открытый ключ, а его хеш-отпечаток, то есть открытый ключ как бы запечатан в конверте и вскрывается только при трате средств. Пока конверт не вскрыт, квантовый компьютер не может начать атаку.
Проблема в том, что у части адресов конверт уже вскрыт. В раннем биткоине (включая эпоху Сатоси Накамото) один тип адресов записывал открытый ключ прямо в цепочку, без конверта; кроме того, многие пользователи повторно используют один и тот же адрес, и при первой трате конверт вскрывается, после чего оставшиеся монеты остаются на том же адресе с постоянно раскрытым открытым ключом. Это и есть те «раскрытые» активы, о которых неоднократно говорится в отчете, — примерно треть всего предложения биткоина. Кроме того, даже для запечатанного конверта в коротком окне между отправкой транзакции и ее подтверждением открытый ключ транслируется в сеть — это мимолетная, но не невозможная возможность для атаки.
5. Что именно решает «постквантовая» криптография
Идея решения не сложна: заменить замок на такой, который квантовый компьютер не сможет взломать. Научное сообщество уже предложило несколько классов кандидатов, например подписи на основе хешей и подписи на основе решеток, и американский NIST завершил их стандартизацию в 2024 году. По-настоящему трудны три следующие задачи: новые замки больше и тяжелее — размер подписи в 10–40 раз больше нынешнего, что напрямую замедляет транзакции и повышает стоимость; замена замка требует согласия всей сети, а децентрализованным сетям как раз труднее всего достичь единого мнения; и что делать с монетами, владельцы которых потеряны и никогда не придут менять замок — заморозить, уничтожить или оставить как есть, — ни одно решение не устроит всех.
Распространенные заблуждения
Одно из заблуждений — «как только появится квантовый компьютер, все криптовалюты обесценятся». На самом деле угрозе подвергается именно этап подписи, и сеть может ответить обновлением схемы подписи; прогресс у разных цепочек разный, и риски не равны.
Второе заблуждение — «квантовые компьютеры сделают майнинг бессмысленным». Майнинг опирается на хеш-вычисления, а квантовые алгоритмы дают лишь ограниченное ускорение и не отменяют доказательство работы.
Третье заблуждение — «это научная фантастика, меня не касается». Сейчас квантовые компьютеры действительно не могут взломать биткоин, но регуляторы, кастодианы и эмитенты ETF уже включили это в официальные списки рисков, а временные окна миграции прописаны в политиках разных стран.
Ключевые выводы
Готовность криптоиндустрии к квантовым атакам за год заметно выросла, но реально используемых на основных сетях постквантовых защит по-прежнему очень мало, и в целом отрасль еще не готова.
Блокчейн полагается на подписи закрытым ключом для подтверждения владения активами, а безопасность подписей основана на математической сложности задачи дискретного логарифма на эллиптической кривой. Классические компьютеры не могут решить эту задачу за приемлемое время, а достаточно большой квантовый компьютер с коррекцией ошибок, используя алгоритм Шора, теоретически может вывести закрытый ключ из публичного открытого ключа и затем перевести чужие активы. Постквантовая криптография — это схемы подписи и шифрования, которые считаются безопасными даже перед лицом квантового компьютера.
«Дискретный логарифм на эллиптической кривой» звучит абстрактно, но его можно понять через бытовую аналогию. Представьте на сетке особой формы публичную стартовую точку, из которой по фиксированным правилам совершается несколько последовательных «прыжков», и в итоге достигается некоторая позиция. Ваш закрытый ключ — это число прыжков, огромное случайное число; ваш открытый ключ — это конечная позиция, которая публикуется. Зная число прыжков, вычислить конечную точку легко — достаточно нескольких сотен операций; наоборот, видя только конечную точку, чтобы узнать, сколько было прыжков, сейчас нет лучшего способа, кроме перебора всех возможных чисел одно за другим. Кривые, используемые в биткоине и эфириуме, допускают около 2 в степени 256 возможных чисел — астрономическое количество, которое невозможно перебрать даже всеми компьютерами мира за время жизни человечества или Вселенной. Именно поэтому закрытый ключ не может быть выведен из открытого.
Квантовый компьютер представляет угрозу, потому что ему не нужно перебирать по одному. Алгоритм Шора использует свойство квантовой суперпозиции, чтобы одновременно рассматривать огромное количество возможных чисел и извлекать скрытые закономерности процесса прыжков, сжимая поиск, требующий астрономического числа шагов, до вычислительной нагрузки управляемого размера. Иными словами, классический компьютер ищет иголку в стоге сена по капле, а квантовый находит закономерность, по которой иголка там оказалась.
Применительно к реальной атаке процесс состоит примерно из трех шагов: первый — атакующий считывает с блокчейна уже раскрытый открытый ключ какого-либо адреса; второй — с помощью достаточно большого квантового компьютера вычисляет соответствующий закрытый ключ; третий — с помощью этого закрытого ключа подделывает легитимную подпись и переводит монеты с этого адреса на свой. Сеть не может отличить эту подпись от настоящей, потому что математически она полностью идентична подписи, сделанной владельцем. Поэтому далее в тексте неоднократно подчеркивается «раскрыт ли открытый ключ»: если открытый ключ не раскрыт, первый шаг атаки невозможен.
Когда наступит угроза?
За последний год оценки необходимых квантовых ресурсов для взлома криптовалют значительно снизились. В белой книге Google Quantum AI, опубликованной в марте 2026 года (среди соавторов — Dan Boneh из Стэнфордского университета и Justin Drake из Ethereum Foundation), приведены две схемы атаки на кривую secp256k1, требующие не более 1 200 и 1 450 логических кубитов соответственно. Логические кубиты — это кубиты с коррекцией ошибок, способные к надежным вычислениям; в пересчете на реальное оборудование при частоте ошибок около одной тысячной на сверхпроводящей линии требуется менее 500 000 физических кубитов, а полное выполнение занимает около 18–23 минут. Поскольку примерно половина вычислений может быть выполнена заранее, как только открытый ключ раскрывается при трансляции транзакции, атакующему нужно всего около 9 минут, чтобы вывести закрытый ключ. CoinDesk в своем материале отметил, что это дает атакующему вероятность около 41% перехватить средства до подтверждения исходной транзакции. Forbes считает, что этот результат примерно в 20 раз меньше прежних оценок, исчислявшихся миллионами физических кубитов.
Кубиты можно упрощенно понимать как вычислительную мощность, необходимую квантовому компьютеру для взлома блокчейна; соответственно, Q-day — это день появления достаточно мощного квантового компьютера.
Craig Gidney в препринте от мая 2025 года указал, что количество зашумленных кубитов, необходимых для взлома RSA-2048, снизилось до менее 1 миллиона, тогда как его оценка с Ekerå в 2019 году составляла 20 миллионов. Другой препринт, поданный Калифорнийским технологическим институтом, Oratomic и Калифорнийским университетом в Беркли в день публикации белой книги, утверждает, что при использовании нейтральных атомов может хватить от 10 000 до 26 000 кубитов, но этот вывод основан на симуляции и не подтвержден аппаратно. Кроме того, Google не раскрыл саму схему атаки, а лишь с помощью доказательства с нулевым разглашением показал ее корректность — это первый в данной области случай «ответственного раскрытия».
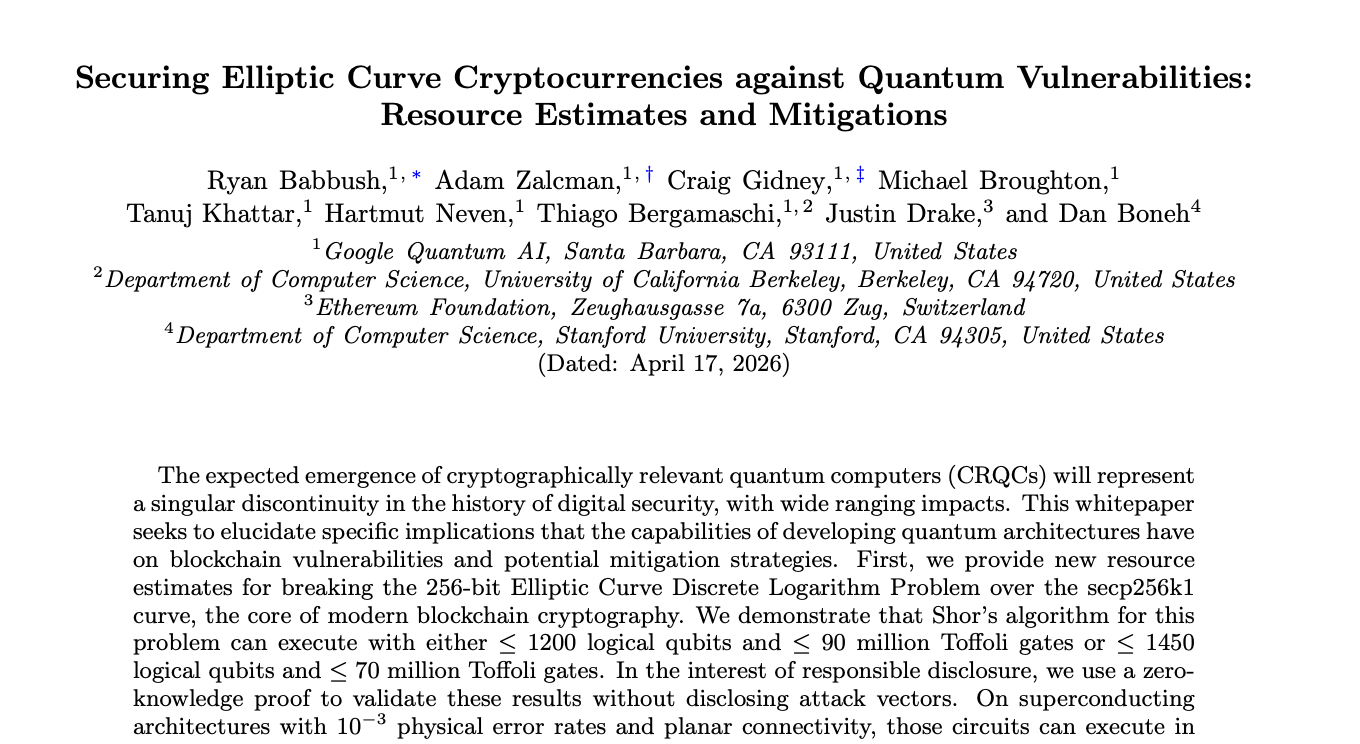
Скриншот статьи Google, источник: arxiv
Однако паниковать не стоит, потому что между текущим состоянием оборудования и этими оценками все еще большой разрыв. Чип Willow от Google имеет всего 105 кубитов, а в публичных демонстрациях был взломан самый большой ключ на эллиптической кривой длиной всего 15 бит, тогда как биткоин использует 256-битные ключи. Премия Q-Day, выданная Project Eleven, также вызывает споры: разработчики биткоина считают, что полученный результат не отличается значимо от случайного угадывания.
Относительно сроков появления машин с реальной способностью взлома оценки экспертов в основном сосредоточены на начале–середине 2030-х годов, причем риск существует и до 2030 года. Консультативный совет Coinbase заявил, что не может быть уверен, что к установленному NIST сроку миграции 2035 года такие машины не появятся. Charles Hoskinson считает, что вероятность появления коммерческого квантового компьютера до 2033 года превышает половину, а Nic Carter оценивает вероятность уязвимости биткоина к 2035 году в 70–80%. Google установил собственный график постквантовой миграции на 2029 год.
Природа риска и масштаб раскрытия
Для публичного реестра основной риск — подделка подписи, то есть атакующий при раскрытом открытом ключе выводит закрытый ключ и крадет активы, а не часто упоминаемое в отрасли «собрать сейчас, расшифровать потом». Адреса, чьи открытые ключи уже находятся в цепочке, находятся в состоянии «статического раскрытия» с момента появления крупного квантового компьютера; активы, представленные только хешем адреса и никогда не тратившиеся, раскрываются лишь в коротком окне между трансляцией транзакции и ее подтверждением. Угроза «собрать сейчас, расшифровать потом» в основном касается приватных монет, поскольку записанные сегодня транзакции в будущем могут быть ретроспективно деанонимизированы. Сами хеш-функции не являются слабым звеном: SHA-256 и Keccak перед квантовыми алгоритмами теряют лишь квадратный корень уровня безопасности, майнинг на доказательстве работы и обязательства на основе хешей в целом остаются безопасными, поэтому большинство постквантовых решений склоняются к хеш-ориентированным.
Масштаб раскрытых активов весьма значителен. Консультативный совет Coinbase оценивает, что около 6,9 млн BTC (примерно 32% от общего предложения) имеют раскрытые в цепочке открытые ключи, из них около 1,7 млн находятся на примерно 20 000 ранних P2PK-адресах, а около 5 млн — результат повторного использования адресов, включая холодные кошельки некоторых крупных бирж. Авторы BIP-361 дают несколько более высокую долю — более 34% по состоянию на 1 марта 2026 года. Для сравнения, Ripple утверждает, что лишь 0,03% XRP хранится на спящих счетах с раскрытыми открытыми ключами. Различия в цифрах в основном объясняются разными методиками учета P2PK, повторного использования адресов и выходов Taproot.
Прогресс и расхождение между цепочками
С точки зрения реального прогресса цепочки уже заметно разошлись. QRL с 2018 года работает на нативных постквантовых подписях, Algorand в августе 2026 года запустил нативные Falcon-аккаунты, NEAR в июле 2026 года — ML-DSA-аккаунты, Falcon-аккаунты Starknet уже работают в основной сети, но еще не прошли аудит, код Tezos попал в основную сеть с обновлением, но по умолчанию отключен. У Ethereum (около 2029 года), XRPL (2028 год), Sui (первый квартал 2027 года), Stellar и Hedera (около 2027 года) есть дорожные карты с датами, Solana выбрала Falcon, но без графика, Cosmos SDK выпустил поддержку, но ее должна включать каждая цепочка самостоятельно. Два соответствующих предложения для биткоина все еще находятся на стадии черновиков и не имеют пути активации; Cardano все еще на стадии исследований; Monero, Avalanche и BNB Chain не имеют официальных планов.
Абстракция аккаунтов — самое важное структурное различие. Сети, где аккаунт может самостоятельно менять схему подписи без единого форка всей цепочки (Starknet, Algorand, NEAR, Sui, Aptos, а также Ethereum после внедрения EIP-8141), позволяют пользователям мигрировать по одному; модель аккаунтов биткоина не обладает такой гибкостью, и миграция возможна только через новые типы адресов и многолетний добровольный перевод средств.
Сложность в управлении: как обеспечить согласованные действия всех?
Сами криптографические схемы уже стандартизированы, по-настоящему нерешенными остаются вопросы управления и инженерии.
Во-первых, как скоординировать софтфорк или хардфорк, чтобы вся сеть обновилась синхронно. Во-вторых, что делать с активами, которые так и не будут мигрированы, включая около 1,7 млн BTC эпохи Сатоси Накамото — заморозить, отозвать или оставить как есть; пока лишь немногие цепочки четко высказались по этому поводу. В-третьих, новые подписи в 10–40 раз больше нынешних 64-байтовых, что напрямую снизит пропускную способность транзакций и повысит стоимость. Ripple отмечает, что подпись Dilithium примерно в 40 раз больше существующей; Консультативный совет Coinbase предупреждает, что после перехода размер блока может вырасти до 38 раз; Hoskinson напоминает, что преждевременный переход Cardano может замедлить сеть примерно в 10 раз.
Стандарты и регулирование
Традиционные финансы и государственные органы уже задали четкие графики миграции, и именно в этом контексте криптоиндустрия вынуждена действовать. Ключевым здесь является постквантовый стандарт американского NIST, который определяет как допустимые для блокчейнов схемы подписи, так и сроки вывода из эксплуатации старых алгоритмов.
Отраслевой золотой стандарт: стандарты NIST
NIST — Национальный институт стандартов и технологий США, подведомственный Министерству торговли США и отвечающий за разработку технических стандартов. Его стандарты в области криптографии (например, AES, хеш SHA) широко применяются во всем мире. В августе 2024 года он выпустил первые постквантовые криптографические стандарты, поэтому большинство постквантовых решений блокчейнов ориентируются на них.
13 августа 2024 года NIST официально опубликовал три постквантовых стандарта, четвертый еще разрабатывается. FIPS 203 (ML-KEM) — это механизм инкапсуляции ключей для шифрования коммуникаций, а не схема подписи. FIPS 204 (ML-DSA, ранее Dilithium) — подпись на основе решеток с размером подписи около 2,4–4,6 КБ, наиболее распространенный выбор по умолчанию. FIPS 205 (SLH-DSA, ранее SPHINCS+) — подпись на основе хешей с самыми консервативными предположениями безопасности, но размером подписи около 7,8–50 КБ. Еще не финализированный FIPS 206 (FN-DSA, ранее Falcon) также основан на решетках; подпись Falcon-512 составляет всего около 0,7 КБ, что делает ее самой компактной из трех, и Hedera в анализе от апреля 2026 года ожидает ее завершения примерно в начале 2027 года. Для сравнения, подпись Schnorr в биткоине и подпись Ed25519 в Solana имеют размер всего 64 байта.
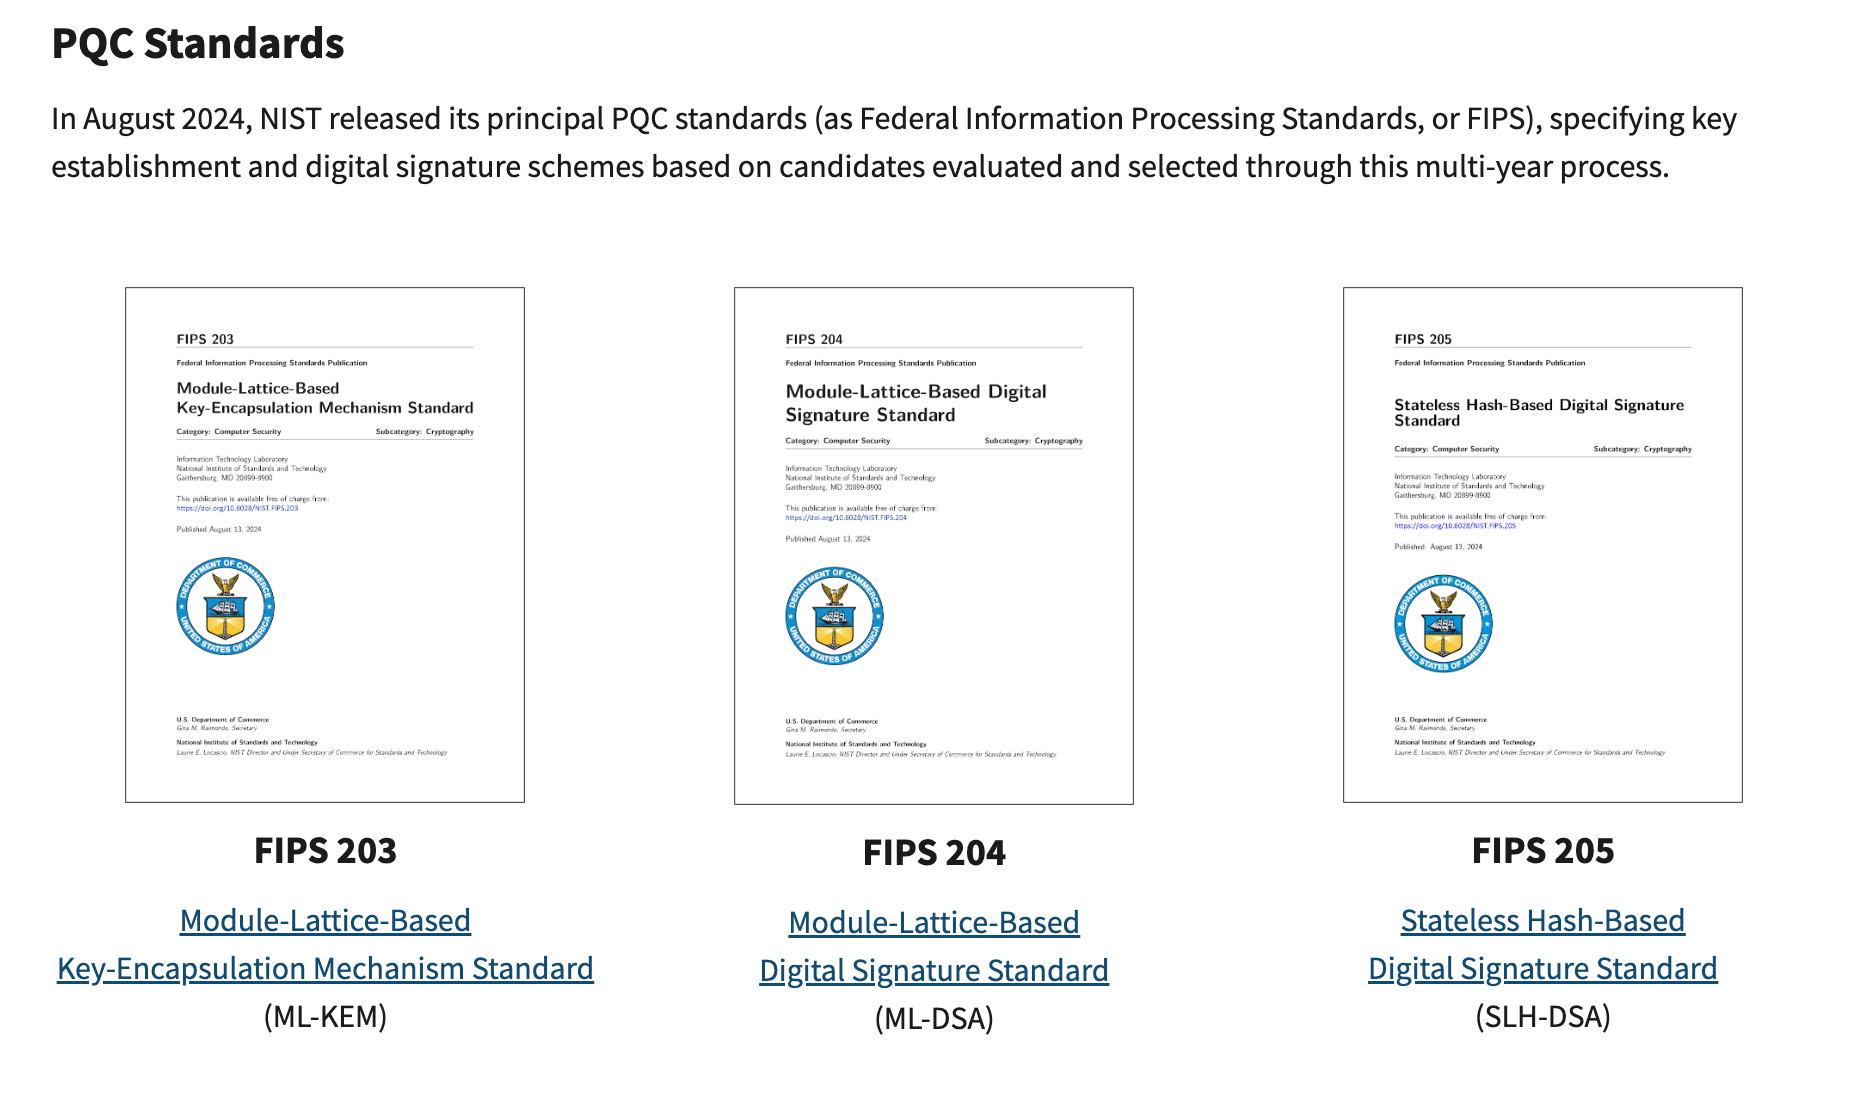
Стандарты, опубликованные NIST, источник: официальный сайт NIST
Переходное руководство NIST предусматривает, что уязвимые для квантовых атак алгоритмы с открытым ключом будут выведены из эксплуатации в 2030 году и запрещены в 2035 году. Часто упоминаемый в отрасли срок «2035 год» происходит именно отсюда.
Раскрытие информации институтами
На институциональном уровне квантовые риски уже начали включать в официальные документы. BlackRock 9 мая 2025 года расширил раздел о квантовых рисках в проспекте iShares Bitcoin Trust (IBIT), аналогичные формулировки есть и в его продуктах на эфир, с предупреждением, что квантовые вычисления могут сделать криптографию биткоина неэффективной. VanEck в проспекте BNB ETF 2026 года сделал аналогичное предупреждение в отношении BNB Smart Chain. Такие раскрытия являются стандартными предупреждениями о рисках, а не прогнозами, но они показывают, что квантовая готовность стала частью due diligence кастодианов и эмитентов ETF.
Готовность отдельных игроков
Coinbase: задает тон всей отрасли через независимый консультативный совет
Coinbase — одна из важнейших организаций, которая в 2026 году вывела квантовую тему в мейнстрим. Ее подход — пригласить внешних экспертов в независимый комитет, публично публиковать анализ и требовать от цепочек как можно скорее обозначить позицию.
Независимый консультативный совет Coinbase по квантовым вычислениям и блокчейну был создан в январе 2026 года, первая статья опубликована 21 апреля 2026 года объемом около 50 страниц. В состав вошли Scott Aaronson, Dan Boneh, Justin Drake, Sreeram Kannan, Yehuda Lindell и Dahlia Malkhi. Boneh и Drake также являются соавторами упомянутой белой книги Google, поэтому выводы двух документов перекликаются.
Основной вывод статьи: отказоустойчивый квантовый компьютер в конечном итоге будет создан, и совет выражает высокую уверенность в этом, но при этом подчеркивает, что такой машины пока не существует. Что касается появления до 2035 года, совет считает, что гарантировать его отсутствие нельзя, поэтому предлагает начинать подготовку сейчас, а не ждать появления тревожных сигналов. По масштабу раскрытия статья оценивает, что открытые ключи примерно 6,9 млн BTC уже раскрыты; в последующем отчете, опубликованном в июне, эта цифра разбита: около 1,7 млн на примерно 20 000 старых P2PK-адресах и около 5 млн из-за повторного использования адресов, в основном принадлежащих активным пользователям, включая холодные кошельки крупных бирж. Статья также предупреждает, что переход на постквантовые подписи может увеличить размер блока до 38 раз. В отличие от белой книги Google, совет относительно меньше обеспокоен атаками с опережением до подтверждения транзакции, тогда как 9-минутное окно атаки, приведенное Google, делает этот класс атак реальной проблемой.
Ключевая рекомендация для цепочек — как можно скорее принять решение и публично объявить: что делать с активами, которые так и не будут мигрированы на постквантовые подписи — заморозить, отозвать или оставить как есть. Сам совет не выбирает сторону для таких сетей, как биткоин, но считает, что затягивание с решением само по себе является риском.
Значение этого документа в том, что Coinbase, будучи публичной компанией и одним из крупнейших кастодианов, таким образом выполняет продуктовую ответственность и предоставляет отрасли цитируемый сторонний анализ, делая квантовую готовность вопросом, на который обязаны ответить биржи, кастодианы и эмитенты ETF. Следует отметить, что совет финансируется Coinbase, его мнение имеет большой вес, но читателю не стоит рассматривать его как полностью нейтральное решение.
Project Eleven: лидер отрасли в области квантовой безопасности
Project Eleven — самый активный поставщик решений безопасности в этой области, занимающийся как исследованиями и прототипами, так и продвижением темы в публичное поле. Его доходы и влияние в значительной степени зависят от того, что квантовая угроза станет реальностью.
В январе 2026 года компания завершила раунд финансирования серии A на сумму 20 миллионов долларов. Учрежденная ею премия Q-Day составляет 1 BTC и вручается первому, кто взломает ключ на эллиптической кривой с помощью квантового компьютера. 24 апреля 2026 года премия была присуждена Giancarlo Lelli, который взломал 15-битный ключ на эллиптической кривой на облачном квантовом оборудовании IBM. В этом результате нужно понимать два момента: во-первых, реальные биткоин-ключи имеют длину 256 бит, и демонстрация с 15 битами еще очень далека от реальной угрозы; во-вторых, разработчики биткоина считают, что полученный результат не отличается значимо от случайного угадывания, и под соответствующим объявлением была добавлена пометка сообщества.
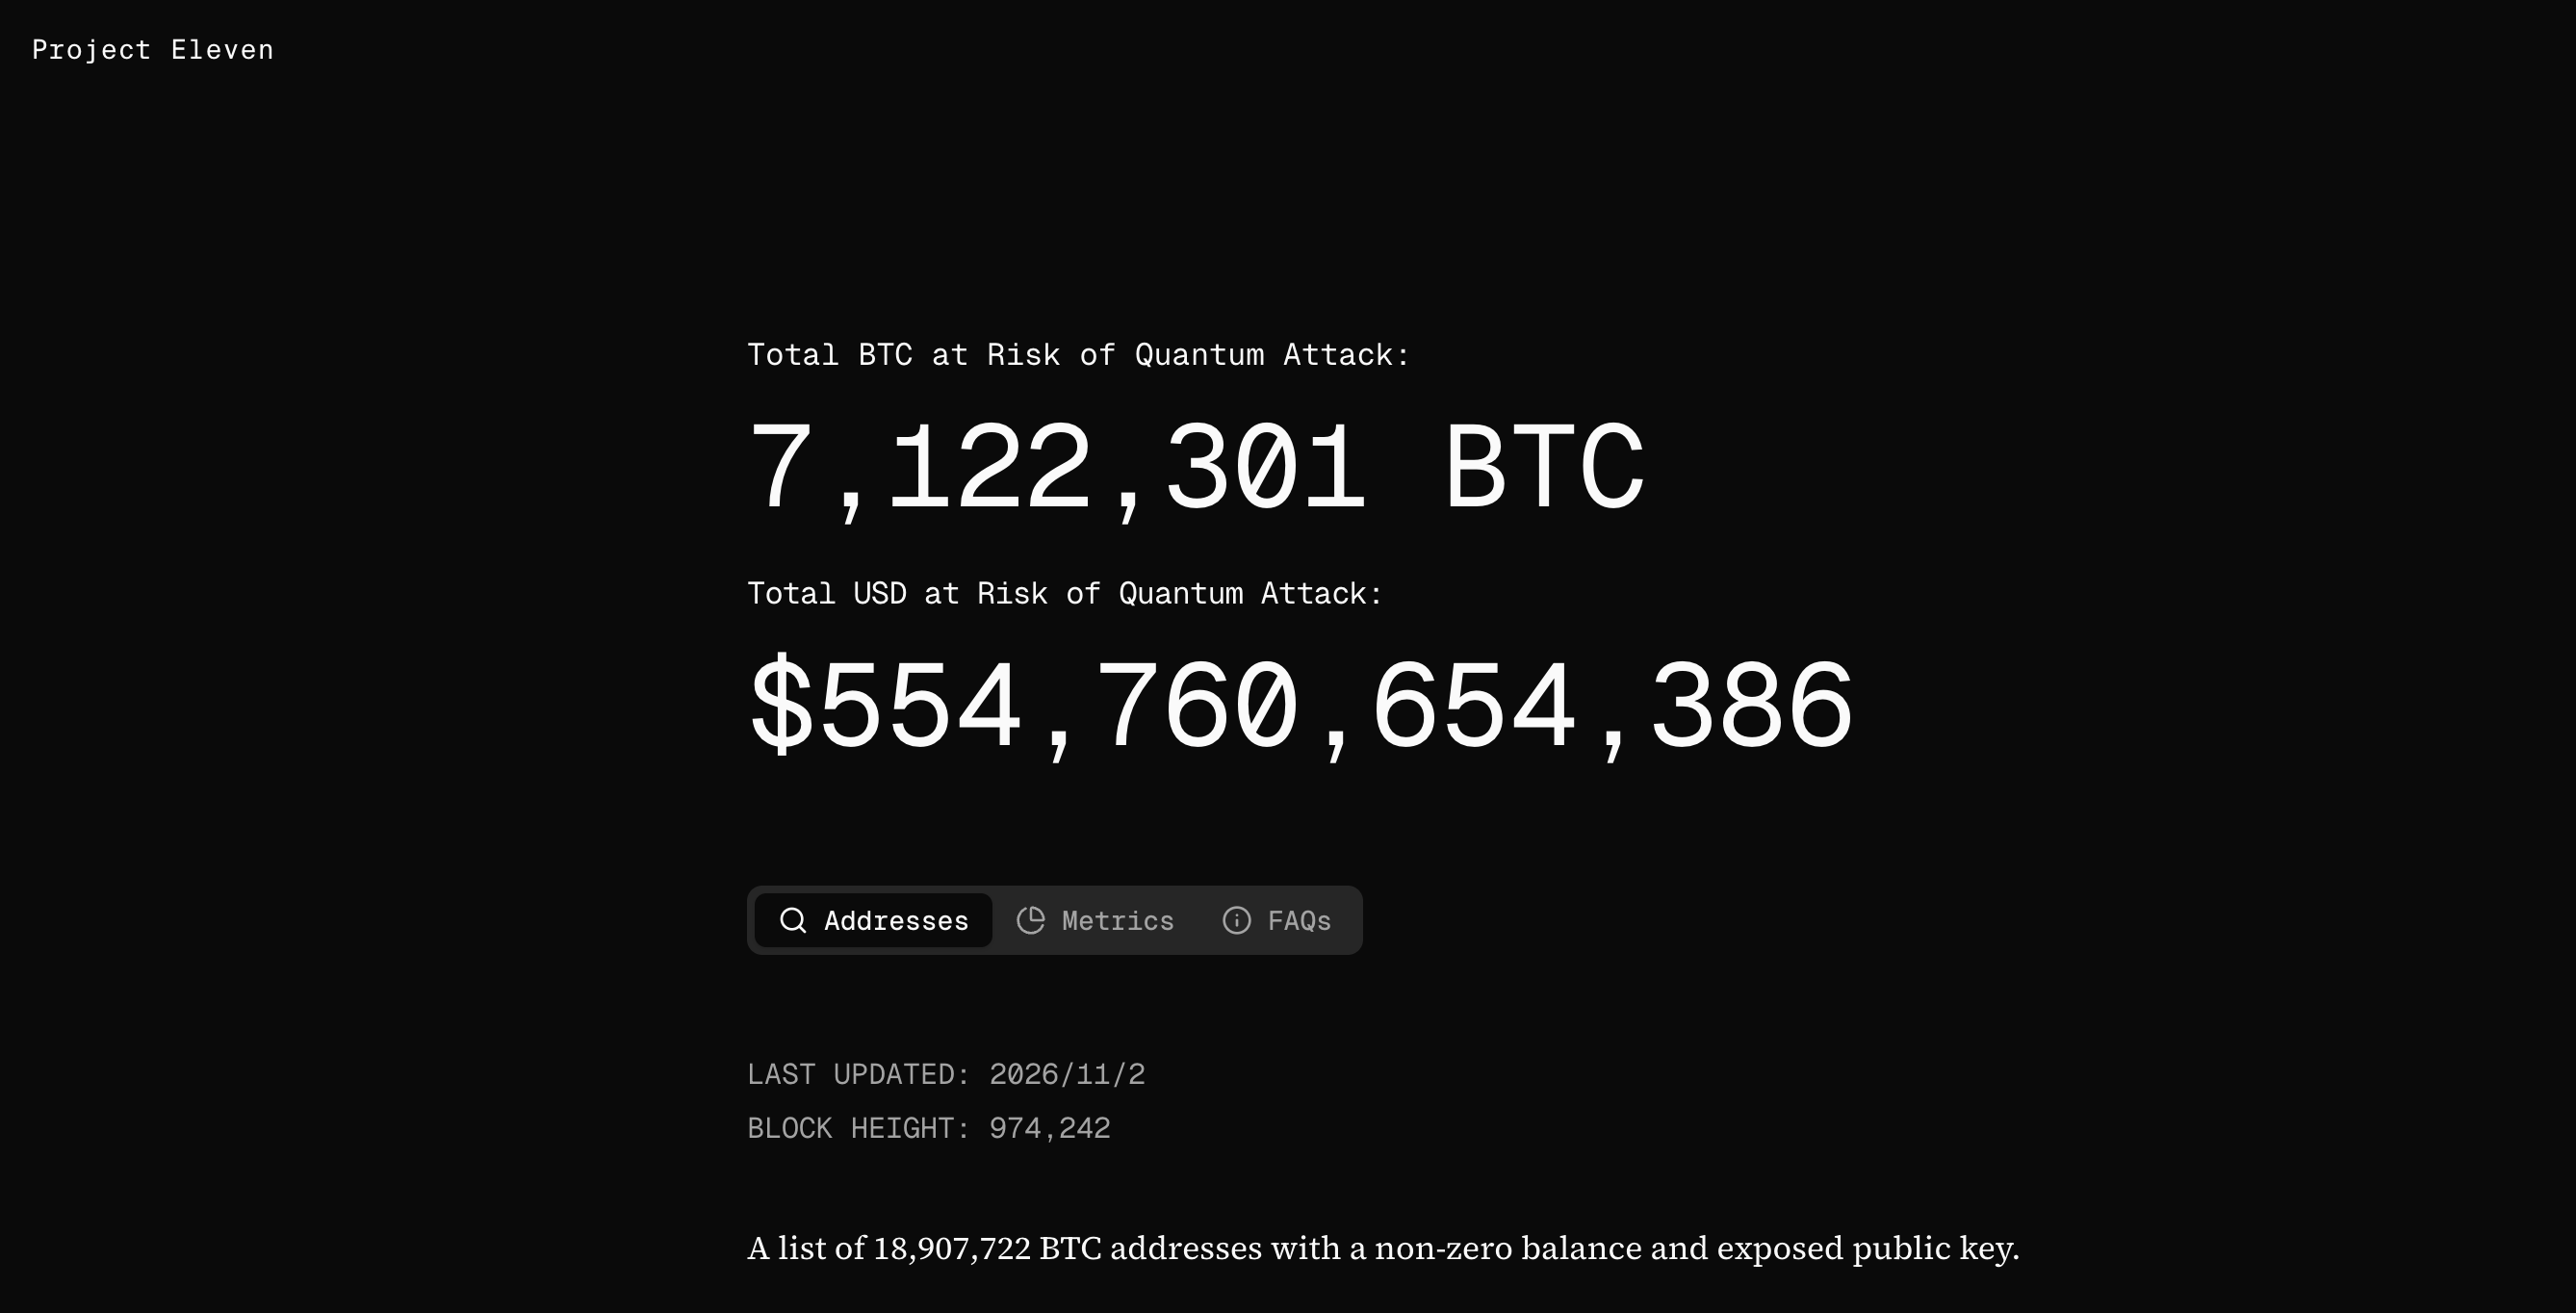
Оценка Project Eleven по BTC под риском, источник: Project Eleven
Project Eleven также сотрудничает с Ripple и Solana в области оценки угроз и разработки прототипов, например, Denis Angell из Ripple вместе с ними завершил прототип ML-DSA в тестовой сети AlphaNet XRPL. Компания также предоставила оценку, что открытые ключи около 7,1 млн BTC раскрыты.
В целом Project Eleven предоставляет публично обсуждаемые вехи и прототипный код для тестирования фондами; при этом, исходя из коммерческих интересов, компания склонна подчеркивать срочность.
Готовность публичных цепочек и ключевые команды
Уровень готовности цепочек сильно различается. Проект Ethereum организован наиболее полно, у биткоина больше всего споров и меньше всего реализаций, Solana выбрала алгоритм, но не имеет графика. Ниже сначала рассмотрим три крупнейшие по капитализации цепочки, затем обсудим другие сети с соответствующей квантовой подготовкой.
Биткоин: есть предложения, но нет пути активации
У биткоина нет фонда, любые изменения требуют предложения разработчиков (BIP) и достижения консенсуса майнеров и сообщества узлов. Сейчас есть два основных предложения, связанных с квантовой безопасностью, и один аварийный план.
BIP-360 (Pay-to-Merkle-Root, сокращенно P2MR) написан Hunter Beast (MARA), Ethan Heilman и Isabel Foxen Duke и 11 февраля 2026 года включен как черновик в официальный репозиторий предложений. Он добавляет новый тип выхода, похожий на Taproot, но без пути траты напрямую ключом, чтобы монеты в состоянии покоя не раскрывали открытый ключ; адреса начинаются с bc1z. Предложение намеренно не вводит никакой постквантовой схемы подписи, оставляя это для последующих софтфорков; Heilman уже начал обсуждение гибкости алгоритмов в списке рассылки. BIP-360 также не защищает от атак с опережением до подтверждения транзакции.
BIP-361 (постквантовая миграция и закат старых подписей) написан Jameson Lopp и еще пятью авторами, опубликован 14 апреля 2026 года и предлагает поэтапный вывод из эксплуатации старых подписей. Примерно через 3 года после активации запрещается отправлять новые средства на уязвимые типы адресов; примерно через 5 лет старые траты ECDSA и Schnorr становятся недействительными, соответствующие активы замораживаются; позже может быть предложен путь восстановления на основе доказательств с нулевым разглашением. Критики называют это решение авторитарным, сам Lopp также говорит, что не хотел бы его реального применения, и что оно сейчас не находится в состоянии, пригодном для принятия.
Простыми словами, BIP-360 лишь добавляет новый тип адреса, скрывающий открытый ключ, но не защищает старые адреса с уже раскрытыми ключами: эти монеты по-прежнему полагаются на исходные подписи ECDSA/Schnorr, и после появления квантового компьютера их можно будет подделать и перевести. Единственное, что можно сделать до Q-day, — владельцу самостоятельно перевести монеты на новый P2MR-адрес, после чего открытый ключ больше не будет раскрыт. Монетам, чьи владельцы потеряны и не могут перевести средства (например, P2PK эпохи Сатоси Накамото), BIP-360 не поможет, поэтому BIP-361 и предлагает заморозку.
Кроме того, Avihu Levy из StarkWare разработал Quantum-Safe Bitcoin (QSB), первая транзакция которого была включена в цепочку 26 августа 2026 года через MARA Slipstream. Он использует «шлифовку подписи» для добавления хеш-замка к транзакции без софтфорка, но стоимость каждой транзакции достигает сотен долларов, требуется прямая подача майнерам, и для уже раскрытых ключей он бессилен — его можно рассматривать лишь как аварийный план.
Даже если BIP-360 будет активирован завтра, каждому держателю все равно придется самостоятельно переводить активы на новые адреса, что займет годы блочного пространства и никак не повлияет на активы эпохи Сатоси Накамото. То есть, если в ближайшие 5 лет у биткоина не появится согласованного основного решения, все адреса эпохи Сатоси Накамото окажутся под риском атаки. Тогда может потребоваться раскол консенсуса уровня хардфорка.
Ethereum: наиболее организованный среди крупных цепочек, цель — около 2029 года
Ethereum Foundation поставил постквантовую безопасность в число главных приоритетов, создал специальную команду, специальный сайт и еженедельное интероперабельное тестирование. В январе 2026 года фонд создал постквантовую команду под руководством Thomas Coratger и учредил две криптографические премии по 1 миллиону долларов каждая; pq.ethereum.org запущен 25 марта 2026 года; более десяти клиентских команд еженедельно запускают постквантовую интероперабельную тестовую сеть разработки.
Согласно ethereum.org, требуется обновить четыре компонента: консенсусные подписи BLS, обязательства доступности данных KZG, подписи аккаунтов ECDSA и системы доказательств с нулевым разглашением, от которых зависят сети второго уровня. На уровне консенсуса схема Lean Ethereum заменяет BLS на хеш-ориентированные подписи leanXMSS и с помощью минималистичного zkVM под названием leanVM агрегирует множество подписей в доказательство малого размера, чтобы смягчить проблему больших подписей. На уровне аккаунтов EIP-8141 (Frame Transactions), подготовленный Vitalik Buterin и другими 29 января 2026 года, дает аккаунтам нативную абстракцию, позволяя каждому аккаунту самостоятельно определять способ проверки подписи, включая переход на постквантовые схемы; это предложение уже включено в запланированное обновление Hegotá. Mira Belenkiy из Circle также предложила постквантовый путь для ecrecover, при котором frame transaction несет постквантовую подпись для чтения контрактом.
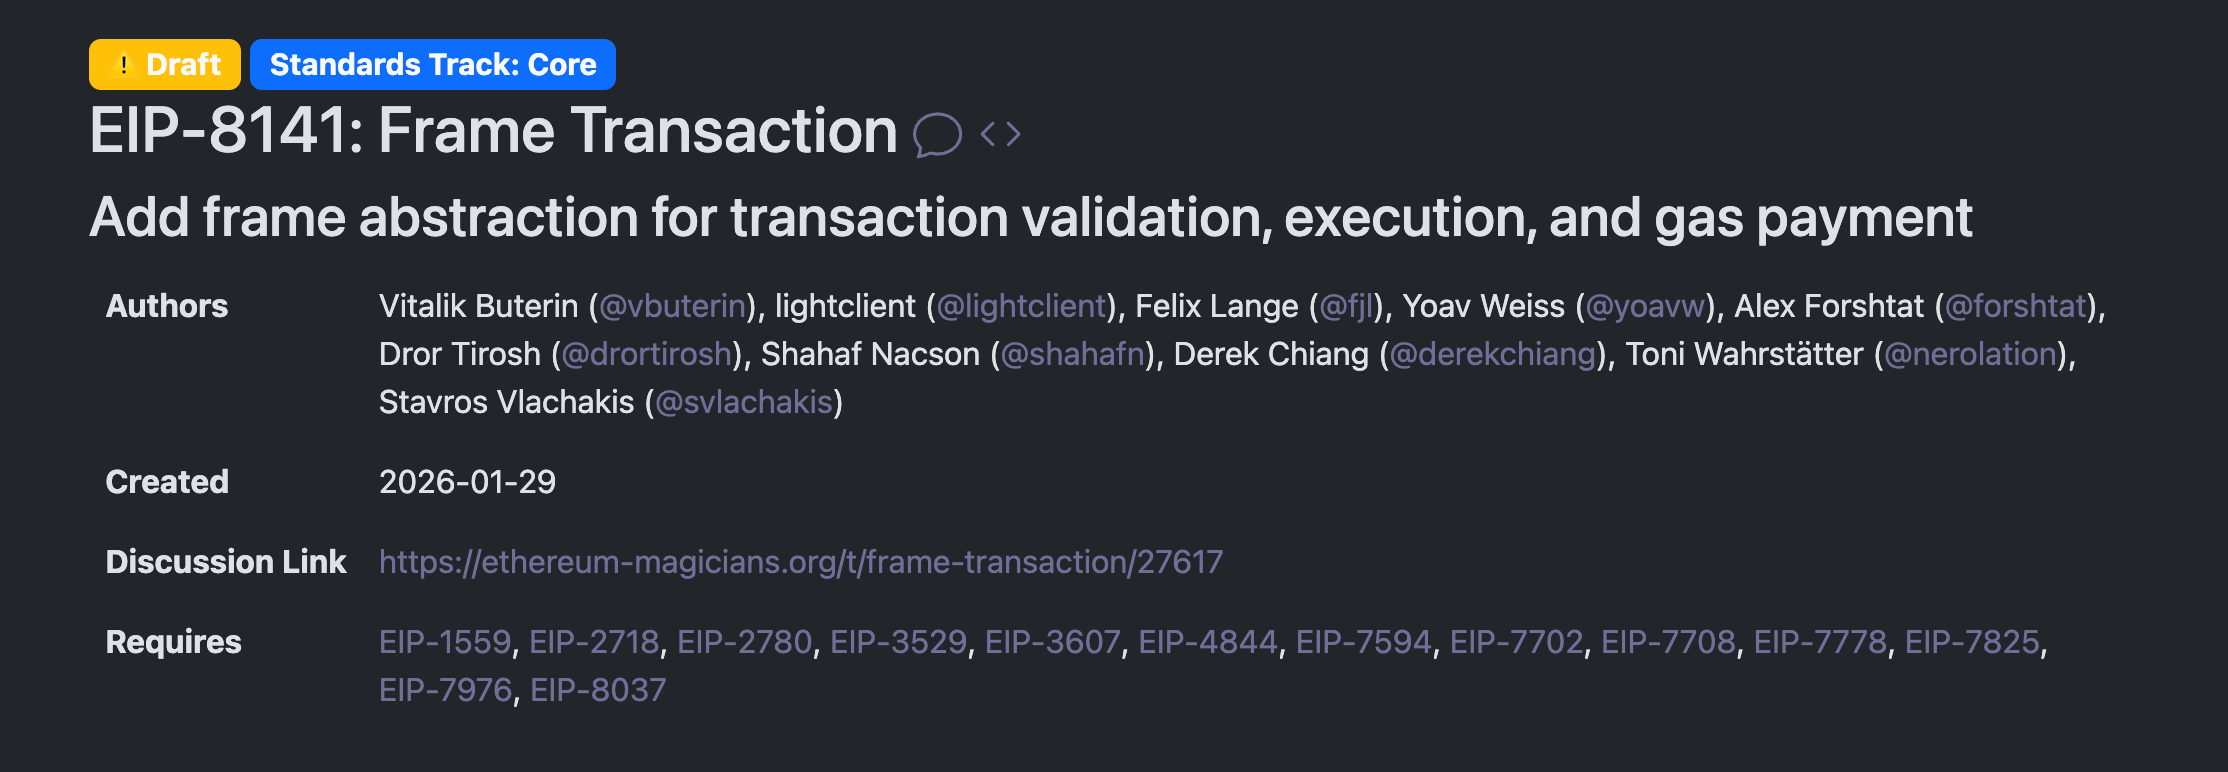
EIP-8141, источник: официальный сайт Ethereum
По срокам целевая дата для основной постквантовой инфраструктуры — около 2029 года, некоторые источники называют декабрь 2029 года. Данные о сроках самого обновления Hegotá расходятся: ранние материалы говорили о второй половине 2026 года, а ethereum.org в июле 2026 года уже указывал 2027 год.
В целом это самый продвинутый проект среди крупных сетей. Однако до запуска EIP-8141 и поддержки постквантовых подписей кошельками у держателей ETH нет нативного постквантового варианта на уровне протокола; старые аккаунты с раскрытыми открытыми ключами сталкиваются с той же дилеммой, что и биткоин, но в целом, если не произойдет непредвиденной квантовой атаки, обновленная сеть Ethereum не должна пострадать от квантовых атак.
Solana: алгоритм выбран, графика нет
Защита Solana в основном остается на уровне приложений. Winternitz Vault от Blueshift — это одноразовое хранилище подписей на основе хешей, доступное пользователям на добровольной основе примерно с января 2025 года; это приложение, а не обновление протокола.
На уровне протокола Solana Foundation 27 апреля 2026 года опубликовал план готовности, сообщив, что две клиентские команды — Anza и Firedancer — независимо выбрали Falcon, поскольку Falcon-512 имеет наименьший размер подписи среди решений NIST, и у обеих команд уже есть ранние реализации. План состоит из трех этапов: продолжение исследований; если угроза станет достоверной, сначала предоставить постквантовые подписи для новых кошельков; затем мигрировать существующие кошельки. 8 октября 2026 года технический вице-президент Jacob Creech дополнительно заявил, что в настоящее время не будет включать так называемый бункерный режим и не будет проводить массовую миграцию.
Риск такой позиции в том, что адреса Solana сами по себе являются исходными открытыми ключами Ed25519, и каждый счет с средствами раскрыт даже в состоянии покоя. Подход «действовать, когда угроза станет достоверной» фактически является ставкой на то, что удастся получить достаточное время для предупреждения.
В то же время Solana и Project Eleven объявили о сотрудничестве в декабре 2025 года, в рамках которого Project Eleven провел полную оценку квантовых угроз для Solana, охватив основную инфраструктуру, пользовательские кошельки, безопасность валидаторов и долгосрочные криптографические предположения, а также описал пути смягчения и варианты миграции. Помимо отчета об оценке, Project Eleven развернул в тестовой сети Solana рабочую постквантовую систему подписей, чтобы продемонстрировать техническую осуществимость сквозных квантово-устойчивых транзакций. Технический вице-президент Solana Foundation Matt Sorg заявил, что цель — сохранить сеть безопасной в ближайшие десятилетия.
Algorand: цепочка, возможно, не самая популярная, но с самой зрелой постквантовой реализацией среди основных публичных цепочек
Algorand с 2022 года использует подписи Falcon для защиты своих State Proofs (доказательств состояния для межцепочечной проверки). 3 ноября 2025 года в основной сети появилась первая транзакция Falcon-1024; в августе 2026 года с обновлением v5.0.0 нативные аккаунты Falcon-1024 запущены в основной сети, поддержка обеспечена в Pera Wallet, SDK и AlgoKit. К июню 2026 года сеть обработала более 140 000 постквантовых транзакций.
Согласно дорожной карте, опубликованной в июне 2026 года, Algorand планирует до конца 2026 года реализовать Falcon-512, постквантовую мультиподпись и стейкинг, а к концу 2027 года — широкую квантовую устойчивость. Основной пробел сейчас — VRF (проверяемая случайная функция) в ядре консенсуса, которая все еще является классическим алгоритмом; сама Algorand называет ее замену самым трудным шагом. В ее криптографическую команду входят Chris Peikert и Zhenfei Zhang, участвовавший в разработке Falcon.
XRP Ledger (Ripple): четырехэтапная дорожная карта с датами, цель — 2028 год
Ayo Akinyele из RippleX 20 апреля 2026 года опубликовал четырехэтапную дорожную карту. Первый этап — план аварийного восстановления на случай Q-Day; второй этап (первая половина 2026 года) — тестирование ML-DSA, Denis Angell уже завершил прототип с Project Eleven в AlphaNet; третий этап (вторая половина 2026 года) — тестирование в devnet, включая гибридные подписи; четвертый этап — запуск нативной поправки до 2028 года. XLS-295 (ML-DSA-44) пока остается черновиком, в основной сети изменений нет.
Структурное преимущество XRPL — нативная ротация ключей: активные пользователи могут менять ключи без смены адреса, а спящие XRP с раскрытыми открытыми ключами составляют лишь 0,03%.
Cardano: все еще на стадии исследований
Основатель Hoskinson в феврале 2026 года предложил план из трех шагов: сначала завершить исследовательскую повестку (2025–2026 годы); затем создать отдельную постквантовую цепочку доказательств, использующую сертификаты Mithril и постквантовые подписи для контрольных точек исторического состояния; после созревания аппаратного ускорения интегрировать в основную цепочку. Он также предупредил, что преждевременная миграция может замедлить сеть примерно в 10 раз. В мае 2026 года он заявил, что схемы на основе решеток и FIPS 203–206 включены в дорожную карту, идет голосование по управлению квантовым планом, и упомянул проект Nightstream в сотрудничестве с исследователями из Google, Microsoft Research и Linux. Публично подтвержденных работ по подписям в тестовой сети пока нет.
Sui и Aptos: добровольные постквантовые механизмы аккаунтов
Sui в августе 2026 года объявила, что для обычных аккаунтов будет использоваться ML-DSA-65, а для высокоценных хранилищ — SLH-DSA-SHA2-128s в контрактах Move. Оба варианта включаются пользователями добровольно, могут быть выведены из существующей мнемонической фразы, а цель сертификации основной сети — первый квартал 2027 года.
Подход Sui — «два замка, два риска». Эти две схемы относятся к разным математическим семействам: ML-DSA-65 — стандарт FIPS 204 на основе решеток с уровнем безопасности NIST 3, используется для обычных аккаунтов; SLH-DSA-SHA2-128s — стандарт FIPS 205 на основе хешей с уровнем безопасности 1, используется для высокоценных хранилищ. Размещение последнего в контрактах Move, а не в ядре протокола, с одной стороны, позволяет Sui не обновлять основной протокол, чтобы следовать окончательно принятым отраслью стандартам, а с другой — означает, что если решеточная криптография будет взломана, хеш-ориентированный путь не пострадает.
AIP-137 от Aptos, опубликованный руководителем криптографии Alin Tomescu 18 декабря 2025 года, добавляет SLH-DSA-SHA2-128s как опциональный тип аккаунта, ценя его консервативные предположения безопасности, зависящие только от хешей. Для активации предложения требуется одобрение управления, и оно не обязывает пользователей мигрировать.
NEAR: постквантовые аккаунты уже в основной сети
NEAR в протоколе 2.13, выпущенном 20 июля 2026 года, официально добавил подписи ML-DSA в основную сеть, по сообщениям СМИ, конкретный уровень — ML-DSA-65. Это делает NEAR еще одной публичной цепочкой после QRL и Algorand, где обычные пользователи могут держать постквантовые аккаунты в основной сети, и одной из немногих крупных сетей в этом отчете, которая уже передала постквантовые возможности в руки пользователей.
По механизму пользователю достаточно отправить одну ончейн-транзакцию, чтобы переключить ключ аккаунта на постквантовый, без необходимости создавать новый аккаунт или переводить активы на новый адрес. Аккаунт также может одновременно поддерживать несколько схем подписи, то есть старые и новые ключи сосуществуют. Для обычного пользователя преимущество такой конструкции — низкая стоимость миграции: не требуется одновременный форк всей сети и не нужно, как в биткоине, ждать новые типы адресов и многолетний перевод активов; каждый пользователь может переключаться в своем темпе. Это конкретное проявление структурного преимущества «абстракции аккаунтов», о котором говорилось выше, в NEAR.
По способу продвижения Near One сотрудничает с Ledger, что означает возможность хранения постквантовых ключей на аппаратных устройствах; Meteor Wallet уже поддерживает.
У этой схемы есть несколько ограничений. Во-первых, она добровольная: аккаунты, которые еще не переключились, по-прежнему используют исходные подписи Ed25519, их открытые ключи уже раскрыты в цепочке и останутся уязвимыми при появлении крупного квантового компьютера. Во-вторых, цена размера: подпись ML-DSA составляет около 2,4–4,6 КБ, тогда как Ed25519 — всего 64 байта, транзакции станут заметно больше; конкретное влияние на пропускную способность сети и комиссии в данном исследовании не найдено в публичных данных NEAR. Наконец, самое важное: подписи, используемые для консенсуса между валидаторами, все еще классические, цель постквантового консенсуса — вторая половина 2027 года (некоторые источники пишут не позднее 31 декабря 2027 года), до этого защита на уровне сети неполная.
В целом, с точки зрения доступности для пользователей NEAR опережает большинство крупных сетей; но общая безопасность в конечном счете зависит от двух переменных: сколько пользователей реально завершат переключение и когда завершится обновление консенсуса валидаторов.
Hedera: есть официальная дорожная карта, но нет постквантовых подписей
Хеш (SHA-384) и шифрование (AES-256) Hedera уже соответствуют постквантовым требованиям, не хватает только подписей. Leemon Baird, Rohit Sinha и Ed Marquez в официальном блоге в апреле 2026 года предложили: после финализации FIPS 206 принять FN-DSA (Falcon); сначала реализовать постквантовый TLS между узлами, затем расширить на клиентов; для событий консенсуса использовать гибридные подписи Ed25519 плюс Falcon; и примерно в 2027 году выпустить постквантовые типы пользовательских ключей. Соответствующий номер HIP пока не опубликован.
Дорожная карта в порядке от простого к сложному состоит из четырех шагов: сначала обновить TLS между узлами до постквантового или гибридного, затем обновить TLS клиентских подключений, затем использовать гибридные подписи Ed25519 плюс FN-DSA для событий консенсуса и, наконец, выпустить новые типы пользовательских ключей. TLS поставлен первым, потому что это в основном достигается обновлением программных библиотек, а Chrome с апреля 2024 года по умолчанию включает гибридный обмен ключами X25519 плюс ML-KEM-768; при этом Hedera поясняет, что безопасность ее сети не зависит от TLS, поскольку консенсус hashgraph сам обеспечивает целостность, независимую от транспортного уровня.
Цена — снова размер. Согласно сторонней интерпретации дорожной карты Hedera, подпись FN-DSA составляет около 1 280 байт, примерно в 20 раз больше Ed25519; при использовании ML-DSA-87 подпись — 4 627 байт, более чем в 70 раз больше. Baird в 2022 году говорил, что транзакции Hedera обычно имеют размер 100–200 байт, а после перехода на Falcon подпись достигнет около 1 300 байт, что он назвал издержкой, которую придется нести.
Stellar: поэтапный план, голосование по протоколу ожидается
Stellar Development Foundation 9 июня 2026 года опубликовал план квантовой готовности: в 2026 году сначала предоставить проверку ML-DSA-44/65 в виде хост-функций Soroban, а к концу 2027 года выпустить тип постквантового подписанта на уровне протокола. По сообщениям СМИ, обновление Protocol 30 (Bell) включает CAP-87 (ML-DSA в Stellar Core), голосование валидаторов назначено на 23 ноября 2026 года.
Структурное преимущество Stellar в том, что идентичность аккаунта и ключи подписи разделены: пользователь может добавить постквантового подписанта к аккаунту и удалить старый ключ Ed25519 без перевода баланса или обновления всех связанных систем. Однако открытый ключ каждого адреса Stellar (включая спящие аккаунты, которые никогда не подписывали) уже раскрыт, поэтому спящие аккаунты — самая трудная часть, и фонд откроет общественное обсуждение по этому вопросу.
Поэтапное содержание: первый этап (2026 год) — добавить нативные хост-функции в Soroban для поддержки проверки ML-DSA-44 и ML-DSA-65, что позволит контрактным аккаунтам реализовать постквантовую аутентификацию через абстракцию аккаунтов Soroban; классическим аккаунтам не требуются изменения на уровне протокола, корпоративные кошельки могут мигрировать уже в 2026 году, а позже по мере финализации стандартов добавить FN-DSA и поддержку HSM. Второй этап (2027 год) — закрепление на уровне протокола и добровольная миграция: через существующую операцию set_options обычные аккаунты также смогут добавлять постквантовых подписантов; кошельки, SDK и сервисы якорей должны обновиться, цель — к концу 2027 года каждый аккаунт обладал этой способностью. План состоит из трех этапов, но детали третьего этапа мне не удалось проверить. Кроме того, существуют пробелы в приложениях с нулевым разглашением, использующих такие технологии, как спаривание; фонд планирует собрать команды, работающие над ZK-приложениями на Stellar, для совместного решения. Фонд также заявляет, что хеш SHA-256, используемый Stellar, уже считается постквантово безопасным, держателям XLM в настоящее время не нужно предпринимать никаких действий, и в плане ссылается на американский CNSA 2.0 и европейский DORA как на регуляторный контекст.
Starknet: фокус на постквантовой безопасности, часть уже реализована
Архитектура Starknet дает естественное преимущество: сами доказательства STARK опираются на хеш-функции, а каждый аккаунт является смарт-контрактом и может самостоятельно менять схему подписи. Постквантовые аккаунты на основе Falcon уже запущены в основной сети (Falcon-512, реализованный S2morrow на Cairo), но эта реализация еще не прошла аудит.
Дорожная карта, опубликованная в июне 2026 года, состоит из трех этапов. Первый этап — замена хешей, все еще зависящих от эллиптических кривых, в обязательствах состояния, деривации адресов и конфигурации; частично уже реализован. Второй этап — распространение этой защиты на существующие контракты. Третий этап — следовать за Ethereum, поскольку мост и доступность данных по-прежнему наследуют криптографию на эллиптических кривых L1 Ethereum.
В то же время сообщество Starknet с 15 по 22 октября 2026 года провело необязывающее голосование Snapshot, на котором с поддержкой 93,52% одобрило предложение исследовать миграцию на независимый постквантовый L1, участие составило около 3 236 голосов, представляющих около 489 миллионов STRK. Цель CEO Eli Ben-Sasson — достичь полной квантовой устойчивости в 2027 году, белая книга ожидается в ноябре. Критики считают, что уход от Ethereum означает отказ от экономической безопасности Ethereum в пользу еще незрелого собственного механизма стейкинга Starknet, который находится на втором из четырех этапов, и валидаторы еще не начали производить блоки.
Zcash: сначала обеспечить «восстановимость», затем обновляться
Основной риск Zcash — не кража, а ретроспективное нарушение приватности: будущий квантовый компьютер может заново связать сегодняшние анонимные транзакции в цепочке.
ZIP 2005 меняет способ построения нот, чтобы в случае необходимости заморозки пула Orchard средства можно было позже восстановить в постквантовый протокол с помощью постквантовых STARK. В голосовании NU7 предложение получило поддержку 90,5% ZCAP и 94,6% держателей монет (февраль 2026 года), кандидатская версия вышла в тестовую сеть 22 мая 2026 года. Дальнейшие шаги — сначала ввести обмен ключами ML-KEM с Tachyon, затем построить полностью постквантовый пул; CEO ZODL назвал цель — 12–18 месяцев с мая 2026 года.
Данный контент предназначен исключительно для информационных и образовательных целей и не является инвестиционным советом, связанным с BTCC. BTCC прилагает все усилия, но не может гарантировать правдивость, точность или оригинальность вышеприведенного контента.