Un ataque con IA secuestra 64.000 mineros de BTC durante 20 horas
 Odaily
Original|Odaily News(@OdailyChina)
Autor|Wenser(@wenser 2010 )
Justo cuando el BTC cayó a 62.000 dólares y el sentimiento del mercado era bajo, un "gran robo en cadena" poco conocido ocurrió y terminó silenciosamente, involucrando alrededor de 64.000 mineros de BTC y un total de aproximadamente 13 EH/s de hashrate.
A las 10:00 hora de Beijing del 15 de noviembre, este hashrate fue redirigido silenciosamente al pool de minería OCEAN, y las ganancias de minería se designaron para pagarse a una dirección de BTC controlada por el atacante. El hashrate total del pool de minería OCEAN llegó a acercarse a 50 EH/s, y luego cayó a aproximadamente 40 EH/s. Afortunadamente, un proveedor de servicios de alojamiento de mineros lo detectó y alertó a tiempo, y el proveedor de servicios de minería Luxor localizó el problema en el software Commander. Finalmente, el atacante solo obtuvo 0,162 BTC; pero la pérdida de ganancias de minería durante ese período ya no se pudo recuperar, y Luxor dijo que compensará completamente a más de una docena de clientes afectados.
Cabe destacar que Luxor acababa de completar una financiación de 16 millones de dólares a finales de octubre. Su CEO, Nick Hansen, dijo que este ataque involucró un "ataque sofisticado asistido por IA". Los pools de minería, el software de gestión de minería y los ataques de IA se entrelazan, y este "gran robo en cadena" nos revela el lado de alto riesgo de la industria de la minería de BTC.
64.000 mineros de BTC en 24 horas de pánico: cuando el hashrate de los mineros es secuestrado y redirigido para obtener ganancias
Primero repasemos el proceso del incidente.
El 15 de noviembre, el proveedor de servicios de alojamiento de mineros CoreX Hosting publicó: "Un recordatorio, actualmente hay un ataque de hackers a gran escala contra los mineros en curso. Los mineros están siendo redirigidos al pool de minería Ocean, y la dirección de BTC correspondiente es bc1qphukp9rjfc4rcej7erpm9ae20xmtspw8pcddrr".
Después de la alerta, Bitcoin News comenzó a seguir rápidamente el caso y enfatizó que el ataque afectó a 64.000 mineros de BTC, con un hashrate total correspondiente de aproximadamente 13 EH/s. Como resultado, el hashrate controlado por el pool de minería OCEAN llegó a crecer hasta 50 EH/s, y luego cayó a 40 EH/s.
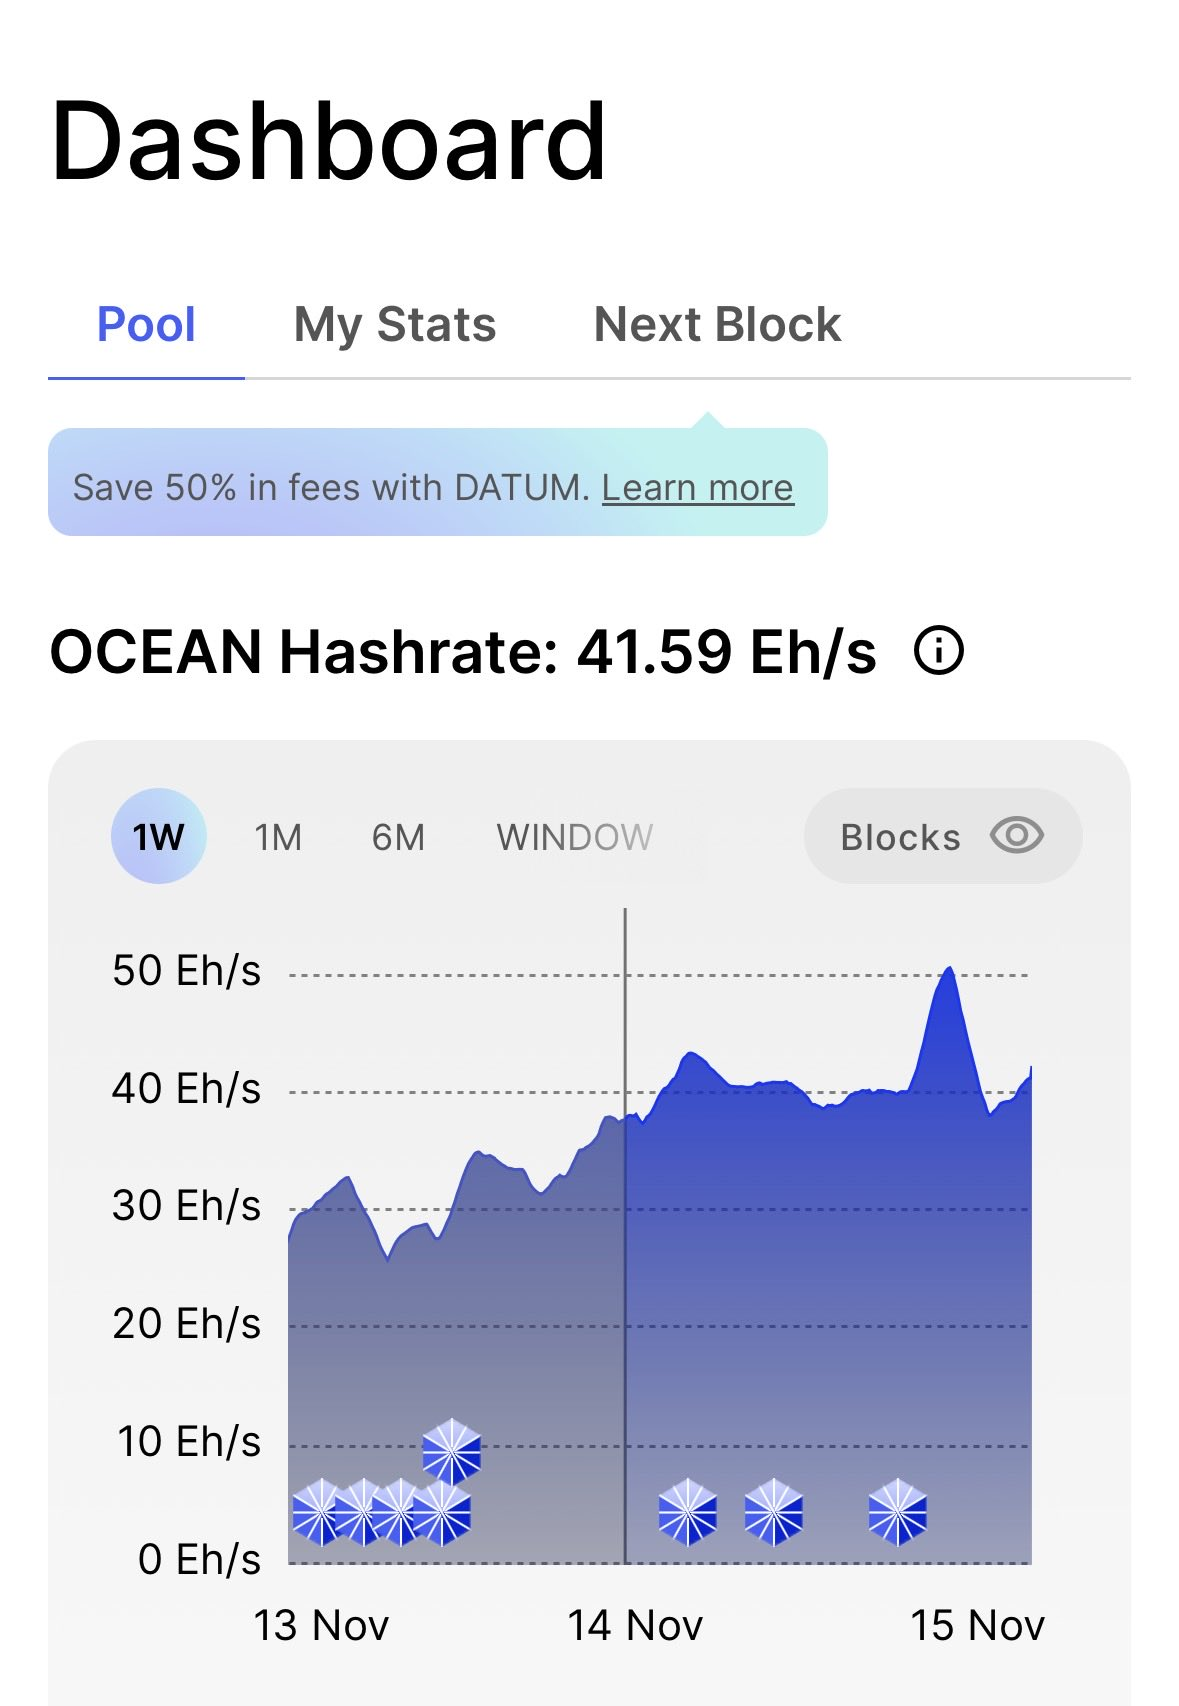
A las 14:40 del 15 de noviembre, CoreX actualizó su monitoreo indicando que el hashrate redirigido había bajado de 13 EH/s a aproximadamente 100 PH/s, y el ataque parecía haber terminado.
En la madrugada del 16 de noviembre, Luxor Technology dio su primera respuesta oficial, diciendo que el monitoreo interno descubrió una redirección no autorizada de hashrate a través de Commander, afectando a más de diez clientes. En dos horas, Commander completó la corrección del parche y comenzó a restaurar los mineros afectados a la configuración original del pool de minería; todos los clientes afectados serán compensados completamente según las "ganancias normales de minería"; no se filtraron datos del sistema; y el alcance afectado se limitó a Commander, sin afectar al pool de minería de Luxor ni al sistema LuxOS.
A la 1:00 de la madrugada del 16 de noviembre, el CEO de Luxor, Nick Hansen, publicó una respuesta diciendo que este ataque fue un "ataque vectorial sofisticado asistido por IA"; y reiteró la compensación total por las pérdidas de los clientes; posteriormente, volvió a enfatizar que los ataques de IA serán cada vez más comunes, y dijo que "se suspendió la mayor parte del desarrollo de nuevas funciones para reforzar completamente todo tipo de infraestructura de seguridad".
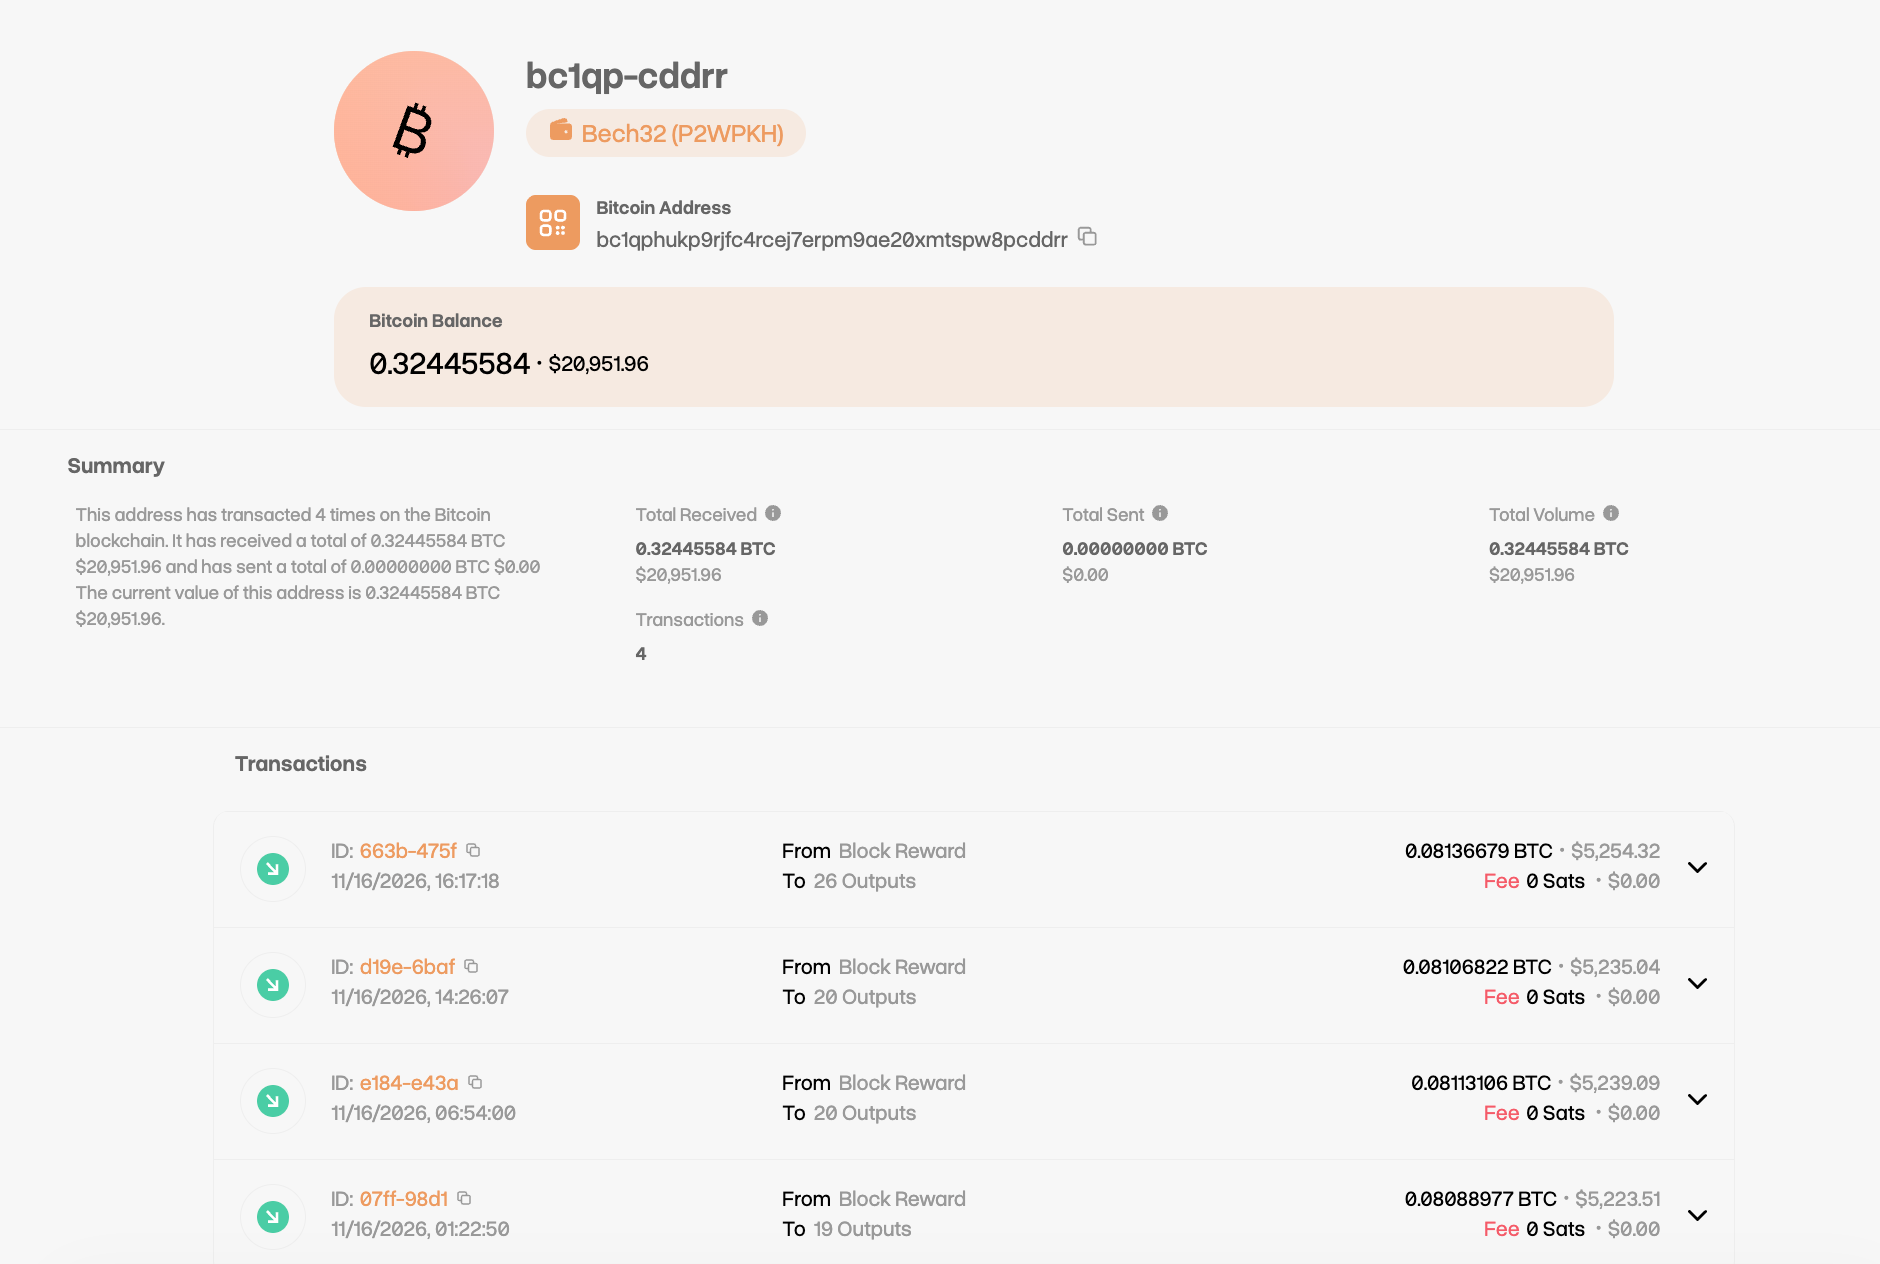
Vale la pena mencionar que, según datos en cadena, la dirección de pago previamente advertida por CoreX ha recibido actualmente 4 pagos de recompensa, por un total de 0,3244 BTC, valorados en aproximadamente 20.900 dólares. Pero los tiempos corresponden al 16 de noviembre, es decir, esta madrugada y diferentes horas de la tarde, lo que entra en conflicto con el tiempo de corrección del parche dado por Luxor. La explicación detallada del ataque y el informe de seguridad aún deben ser proporcionados por Luxor más adelante.
Cuando el software de control se convierte en una nueva brecha de ataque: el software Luxor Commander es clave en el incidente de secuestro
En este incidente de secuestro de mineros que duró casi un día, no se rompió ninguna regla de consenso a nivel de la red BTC, los bloques se produjeron con normalidad; tampoco hubo ataques de doble gasto, y el impacto en la red BTC fue casi nulo, pero expuso otro factor de riesgo en la cadena de minería de BTC: el software de gestión de grupos de mineros.
La conveniencia y el riesgo suelen ser dos caras de la misma moneda en este tipo de software de control.
El software de gestión de grupos de mineros como Luxor Commander puede enviar la configuración del pool de minería a miles de mineros de una sola vez, pero esto también significa que una vez que el software es atacado, el alcance del impacto no se limita a uno o dos mineros de BTC, sino que se extiende a decenas de miles de mineros de BTC.
En casos extremos, el atacante solo necesita una credencial de permiso, un endpoint de API o una sesión para obtener rápidamente la misma capacidad de redirección masiva de hashrate que el operador del grupo de mineros. Las diversas revisiones de controles internos y certificaciones que Luxor ha realizado no pueden garantizar que el "canal de credenciales que ingresa a los mineros desde el lado del cliente" nunca tenga problemas.
Pero en cuanto a las tácticas del atacante en este incidente, el pool de minería no custodial OCEAN es como una estación de tránsito que paga según el hashrate. Lo que el atacante buscaba no eran los recursos de hashrate de 13 EH/s de estos 64.000 mineros, sino las ganancias que Coinbase paga directamente a las direcciones designadas por los mineros detrás del pool de minería.
En términos simples, el atacante no necesita robar los recursos de hashrate de los mineros de BTC, solo necesita redirigirlos a un pool de minería con "bonificaciones", completar la redirección de hashrate y solo necesita cambiar el endpoint de stratum y el nombre del worker para monetizar el ataque. Este incidente también nos dice que la seguridad de la arquitectura del pool de minería de BTC y la seguridad del software de gestión de grupos de mineros de BTC son dos cosas diferentes, y lo que falló esta vez fue lo segundo.
Finalmente, hagamos una estimación aproximada de las pérdidas potenciales involucradas: con la dificultad de minería actual y el precio de BTC, 13 EH/s de hashrate pueden producir en promedio alrededor de 2 bloques por día, lo que corresponde al 1,3918% de la producción diaria de 450 bitcoins en toda la red. Si se calcula a un precio de aproximadamente 65.000 dólares, el valor de producción es de aproximadamente 17.000 dólares por hora y 410.000 dólares de ingresos diarios. Se estima preliminarmente que el monto de la "compensación total según la minería normal" prometida por Luxor corresponde a entre 34.000 y 340.000 dólares (calculado con 2 horas y 20 horas sin ingresos).
Esta cifra, por supuesto, no es una pérdida grave para una empresa que acaba de completar una financiación estratégica de 16 millones de dólares, pero sirve de ejemplo para todos los proveedores de servicios de operación de mineros en la industria: las pérdidas causadas por ataques al software de gestión de grupos de mineros deben ser compensadas por la empresa correspondiente. Además, para los paneles de gestión de grupos de mineros que están evolucionando de "paneles de monitoreo" a entradas unificadas para contratos de hashrate, energía e incluso programación de hashrate de IA, su seguridad y permisos de gestión serán cada vez más importantes.
Enfoque futuro: la configuración del pool de minería será una batalla continua de ataque y defensa
Las secuelas de este incidente de "secuestro de 64.000 mineros" continúan. Por un lado, Luxor necesita dar una explicación detallada de todo el incidente de seguridad, especialmente el número de mineros involucrados y el hashrate realmente redirigido, el tiempo de inicio y fin del ataque, y el monto de la compensación. La mención anterior de "más de una docena de clientes afectados" es solo una descripción aproximada. Por otro lado, el secuestro de hashrate de mineros no es algo nuevo; anteriormente ya ha habido operadores de pools de minería que informaron cambios no autorizados en la configuración, lo que demuestra plenamente que los operadores de pools de minería, los proveedores de alojamiento, los proveedores de servicios y otros roles de la industria deben enfrentar juntos los riesgos de seguridad de ataque y defensa, y esto está destinado a ser una batalla prolongada.
Cómo evitar la ocurrencia de incidentes de riesgo similares en el futuro, quizás además de la gestión operativa a nivel de hardware del pool de minería, la seguridad del software relacionado también merece vigilancia.
Este contenido se proporciona únicamente con fines informativos y educativos y no constituye asesoramiento de inversión relacionado con BTCC. BTCC realiza todos los esfuerzos posibles, pero no puede garantizar la veracidad, exactitud u originalidad del contenido anterior.