Tras Devcon 8 en Bombay: la carrera post-cuántica hacia 2028, el retraso de Glamsterdam y el dilema de entregar los hard forks
 chaincatcher
Autor: YQ
Compilado por: Shenchao TechFlow
Resumen de Shenchao: En la recién concluida Devcon 8 en Bombay, el investigador de la Fundación Ethereum, Justin Drake, lanzó una declaración sorprendente, proponiendo completar las actualizaciones resistentes a la computación cuántica y a la IA para finales de 2028. Esto adelanta un año entero la hoja de ruta oficial, lo que implica que la red subyacente debe entregar tres hard forks de alta frecuencia en los próximos 24 meses.
Los algoritmos criptográficos ya están listos, pero la realidad de la capacidad de entrega enciende una luz roja. La red de pruebas Glamsterdam se vio obligada a posponerse hasta 2027 porque el mecanismo de Gas Reservoir rompió múltiples invariantes de contratos. Ethereum se encuentra en una encrucijada entre el ideal técnico y la complejidad de la ingeniería de sistemas; cómo lograr una transición fluida sin alterar el ecosistema existente se ha convertido en la prueba más severa para la industria.
Resumen clave
En el primer día de Devcon 8, el investigador de la Fundación Ethereum, Justin Drake, fijó un objetivo para Ethereum: lograr una "era completamente post-cuántica y post-IA" antes de diciembre de 2028. Esto adelanta un año entero el plazo original de la fundación de diciembre de 2029.
Para lograr esta visión a finales de 2028, Ethereum debe entregar tres hard forks de alta frecuencia en los próximos 24 meses. Sin embargo, revisando el historial de versiones de Ethereum en los últimos años, el intervalo real de entrega de un solo hard fork suele oscilar entre 7 y 14 meses.
La próxima actualización central, Glamsterdam, se ha estancado tras su lanzamiento en la red de pruebas Sepolia. Las nuevas reglas de reprecio del "Gas Reservoir" rompieron accidentalmente ocho invariantes centrales de las que dependen los contratos inteligentes existentes, y la actualización de la red principal casi con certeza se retrasará hasta 2027.
En el nivel criptográfico subyacente, el rompecabezas de la defensa post-cuántica está prácticamente listo: los algoritmos de firma basados en funciones hash, la verificación agregada de la máquina virtual ligera leanVM y las pruebas de conocimiento cero en tiempo real de menos de un segundo han alcanzado viabilidad de ingeniería. El mayor cuello de botella del sistema ya no son los algoritmos teóricos, sino cómo completar una entrega de ingeniería de nivel industrial sin romper los contratos DeFi existentes valorados en billones de dólares.
Resumen de datos de la conferencia de Bombay: escala más contenida, valor más enfocado
La octava Conferencia de Desarrolladores de Ethereum (Devcon 8) se celebró del 3 al 6 de noviembre de 2026 en el Jio World Centre de Bombay, India, siendo la primera vez que Devcon pisa el subcontinente del sur de Asia.
En términos de escala general, los cuatro días de conferencia incluyeron 370 charlas temáticas y 399 ponentes, con una agenda reducida en aproximadamente un 43% en comparación con Devcon 7 en Bangkok. Esta reducción de escala fue una elección deliberada de la Fundación Ethereum, que acaba de recortar 54 puestos, aproximadamente una quinta parte del equipo total.
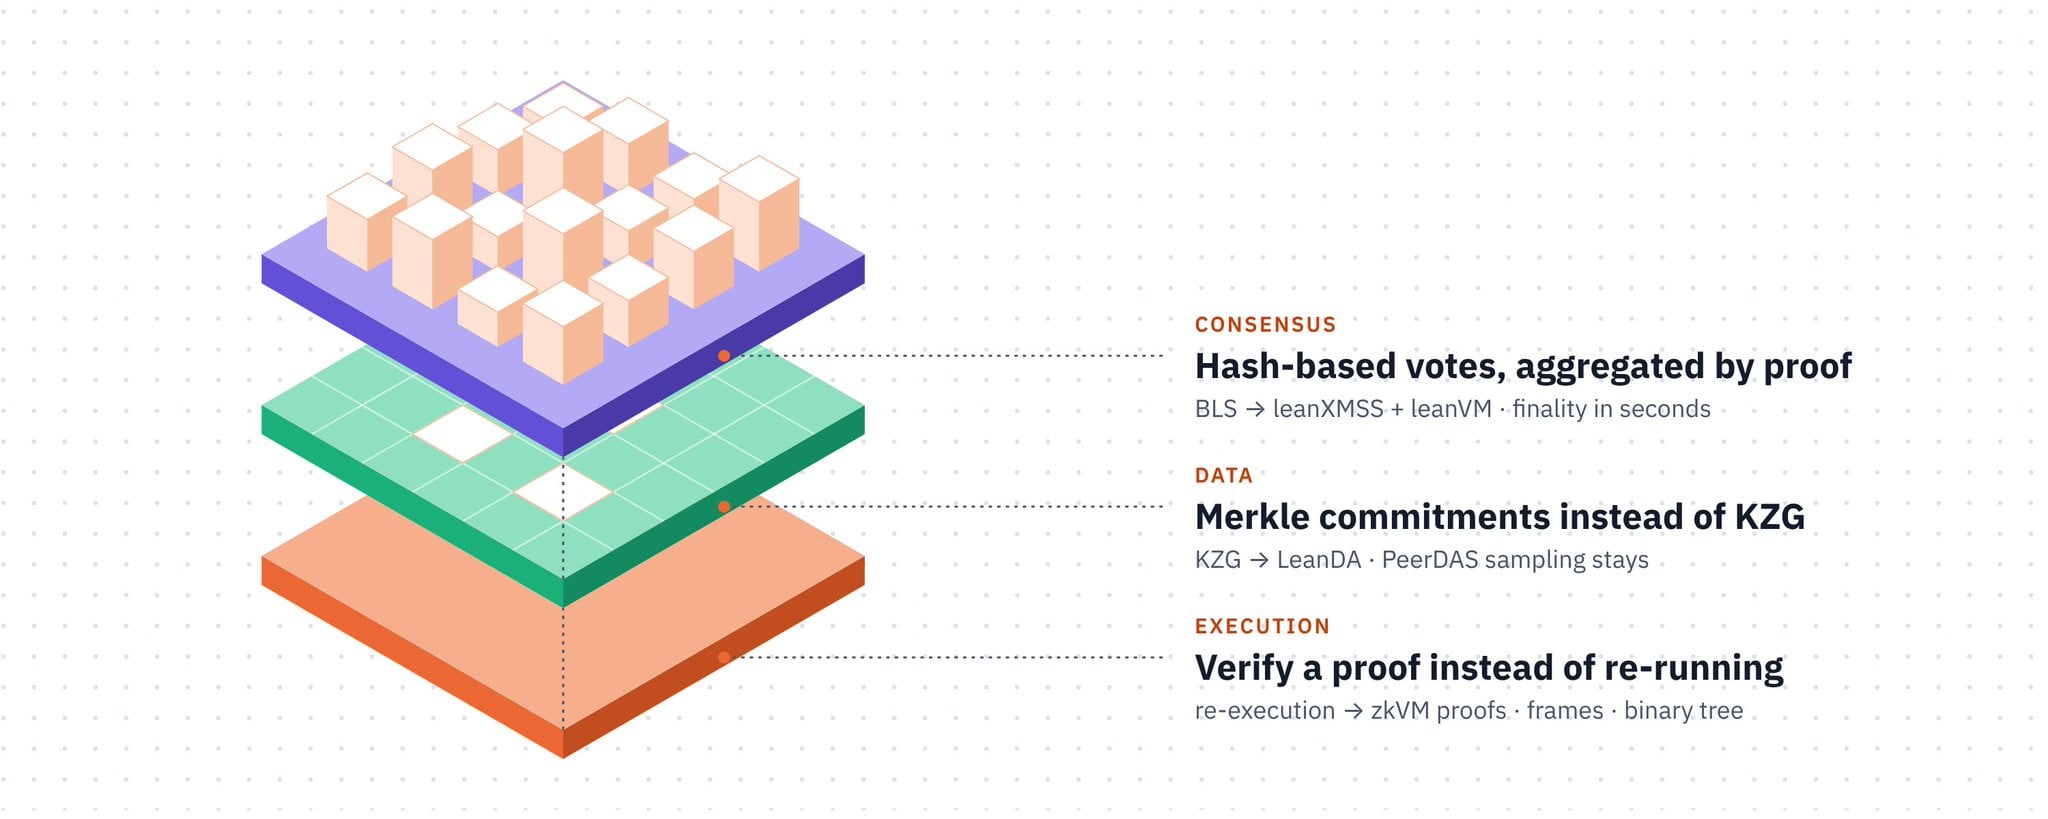
Figura: Resumen de datos clave y distribución de temas de Devcon 8 en Bombay
La agenda de esta conferencia se construyó completamente en torno a los valores centrales de la fundación. Dos tercios de los temas del escenario principal fueron etiquetados explícitamente con el programa de misión de la Fundación Ethereum, CROPS: resistencia a la censura, código abierto, privacidad y seguridad.
Entre todas las etiquetas, la seguridad subyacente (70 sesiones) y la protección de la privacidad (65 sesiones) encabezaron la discusión, seguidas de cerca por temas relacionados con la inteligencia artificial (57 sesiones). El cofundador de Ethereum, Vitalik Buterin, señaló en su discurso de apertura que la tecnología digital moderna generalmente exige una confianza ciega excesiva de los usuarios, pero ofrece muy poca capacidad de verificación pública; Ethereum debe establecer una base de confianza verificable entre los sistemas operativos, la arquitectura de chips, las comunicaciones y la inteligencia artificial.
La próxima conferencia de desarrolladores (Devcon IX) ya está programada oficialmente para el 11 al 13 de octubre de 2027 en Lisboa, Portugal.
Hacia 2028: el calendario radical de la transición post-cuántica
Según la hoja de ruta Strawmap redactada por el equipo de arquitectura de la Fundación Ethereum, los hard forks posteriores a Glamsterdam avanzarán en orden alfabético: H* corresponde a Hegotá, seguido de las versiones I, J, K y L.
En este camino evolutivo radical, el plan de construcción de Ethereum post-cuántico se desglosa en cuatro hitos clave:
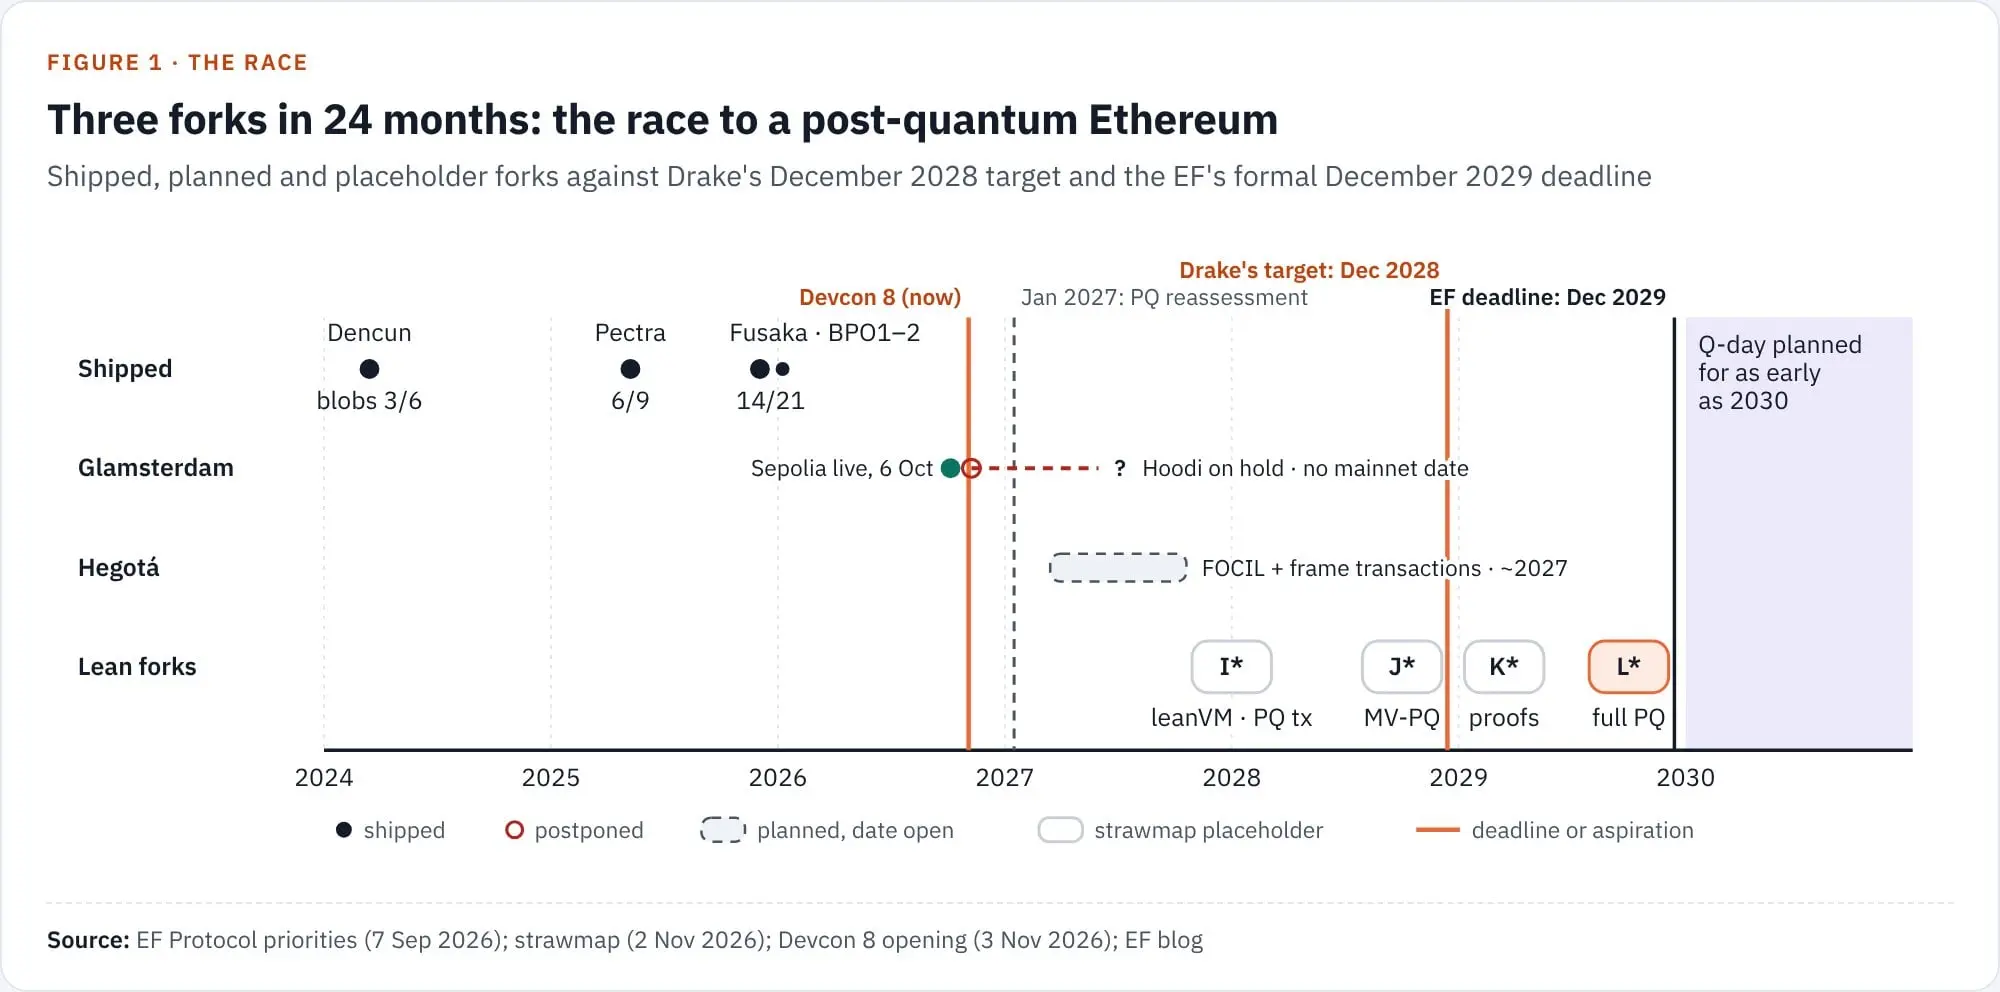
Figura: Hoja de ruta de evolución post-cuántica de Ethereum y estimación del ciclo de entrega de hard forks
El primer paso es Hegotá, previsto para 2027. Aunque no es un fork puramente post-cuántico, introducirá formalmente la arquitectura de "Frame Transactions", permitiendo que cada cuenta en cadena vincule libremente un esquema de firma independiente, allanando el camino para abandonar por completo el algoritmo de curva elíptica ECDSA.
El segundo paso es el fork I*, que introduce la máquina virtual ultraligera leanVM optimizada para pruebas de conocimiento cero, con soporte nativo para transacciones ligeras post-cuánticas. El tercer paso es el fork J*, que activa completamente las firmas de validadores basadas en funciones hash y el muestreo de datos post-cuántico, definido por la fundación como la línea de defensa "mínima viable post-cuántica". Finalmente, en los forks K* y L*, las pruebas de ejecución de estado se harán obligatorias, completando el cierre final de la arquitectura Lean.
Entregar tres hard forks en 24 meses significa un lanzamiento exitoso cada 8 meses en promedio. Sin embargo, los intervalos reales de entrega de las tres últimas actualizaciones de Ethereum fueron de 11 meses, 14 meses y 7 meses, y el actual Glamsterdam ya lleva 11 meses desde la última actualización. Con el ritmo actual de entrega de ingeniería, lograr todos los objetivos para finales de 2028 enfrenta una resistencia real significativa.
La urgencia que impulsa a los investigadores principales proviene de dos amenazas externas:
La primera es la aceleración del umbral de ataque cuántico. Un artículo reciente publicado conjuntamente por Google Quantum AI, la Universidad de California en Berkeley, la Fundación Ethereum y Stanford indica que romper la firma de curva elíptica actual de Ethereum podría requerir menos de 1200 qubits lógicos (equivalente a menos de 500.000 qubits físicos). Este ataque puede completar el cálculo en minutos, suficiente para secuestrar transacciones de alto valor que esperan en el mempool.
La segunda es el avance inesperado del descifrado criptográfico asistido por IA. En julio de este año, Anthropic informó que su modelo de vanguardia descubrió un nuevo vector de ataque, reduciendo la complejidad de recuperación de claves de la firma HAWK-256 basada en criptografía de retículos de 2^64 a 2^38. El investigador Justin Drake afirmó que la industria debe entrar proactivamente en un "estado de defensa de búnker" para evitar que el descifrado matemático asistido por IA rompa los sistemas criptográficos tradicionales antes que las computadoras cuánticas físicas.
Análisis de fallos de Glamsterdam: ¿qué rompió la regla del Gas Reservoir?
Como nodo de transición clave, el hard fork Glamsterdam se lanzó en la red de pruebas Sepolia el 6 de octubre. Su visión central es introducir EIP-8037 y EIP-8038, intentando reciclar el gas de ejecución previamente quemado en el llamado "Gas Reservoir" para reducir los costos de almacenamiento de estado.
Sin embargo, el 22 de octubre, el equipo de desarrollo central tuvo que retirar urgentemente esta versión de la segunda red de pruebas. El equipo de auditoría de seguridad descubrió que este conjunto de reglas de reprecio aparentemente ingeniosas rompió ocho invariantes centrales de las que dependen los contratos inteligentes existentes en cadena.
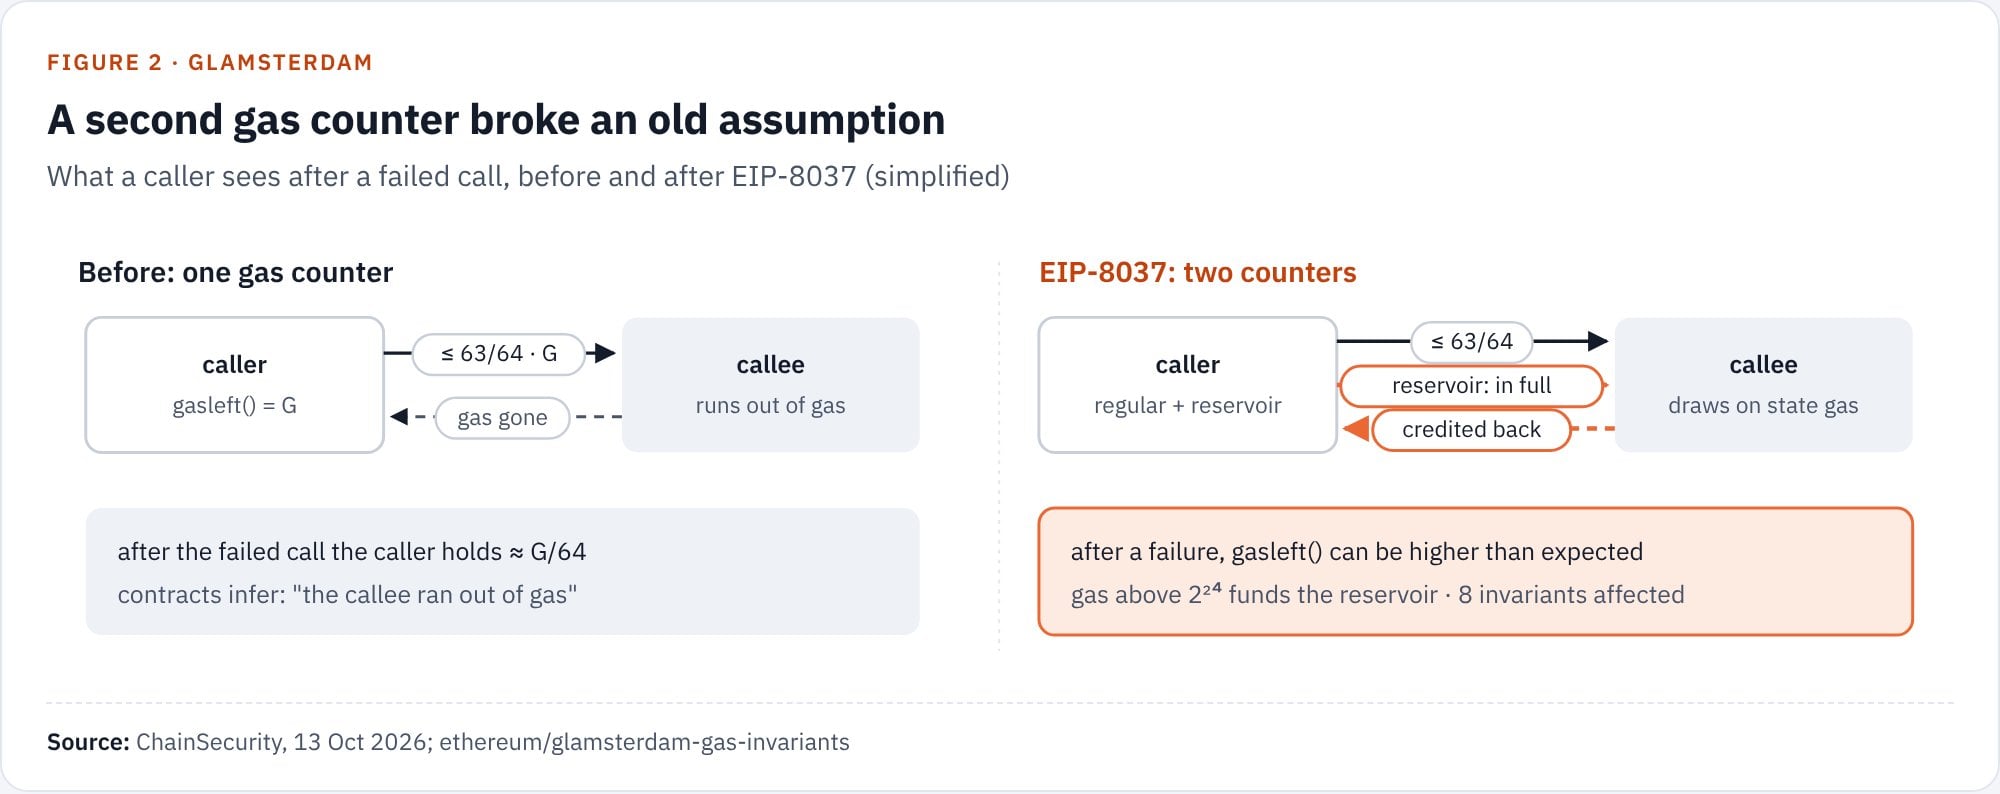
Figura: Análisis del mecanismo de Gas Reservoir y los invariantes de contratos rotos en el hard fork Glamsterdam
En la arquitectura actual de Ethereum, los desarrolladores siguen generalmente una serie de reglas férreas: por ejemplo, el consumo de gas de una llamada externa en un subcontexto nunca excederá el límite establecido por la transacción padre; o una transacción revertida no puede tener un impacto de recursos persistente en operaciones posteriores.
Sin embargo, el nuevo mecanismo de Gas Reservoir rompe esta determinación: incluso una subtransacción maliciosa completamente revertida puede acumular créditos de reembolso no liquidados en el pool de almacenamiento, causando incrementos anormales de gas cuando se ejecuta código legítimo posterior. Esta anomalía no solo permite a los atacantes colisionar por fuerza bruta los valores de sal de las direcciones de contratos CREATE2 a un costo casi nulo, sino que también rompe directamente la lógica de verificación de seguridad del contrato de pago Paymaster en el sistema de abstracción de cuentas ERC-4337.
La red de pruebas principal Hoodi, originalmente programada para el 5 de noviembre, se ha pospuesto por completo. Los desarrolladores principales están sopesando si parchear el algoritmo del pool de almacenamiento o empezar de nuevo desde cero. Como resultado, la actualización de la red principal de Glamsterdam probablemente se retrase hasta el primer trimestre de 2027.
El costo real del consenso post-cuántico: de las firmas hash a la agregación LeanVM
Si abandonar la curva elíptica y pasar a las firmas hash es un destino histórico irreversible para Ethereum, entonces la red subyacente debe pagar un alto precio en ancho de banda y almacenamiento.
Actualmente, la firma agregada BLS utilizada por los validadores de Ethereum tiene solo 96 bytes. En comparación, las firmas de funciones hash con propiedades resistentes a la computación cuántica (como SPHINCS+ o su variante ligera leanSPHINCS) suelen superar los 4 KB, un aumento de volumen de más de 40 veces.
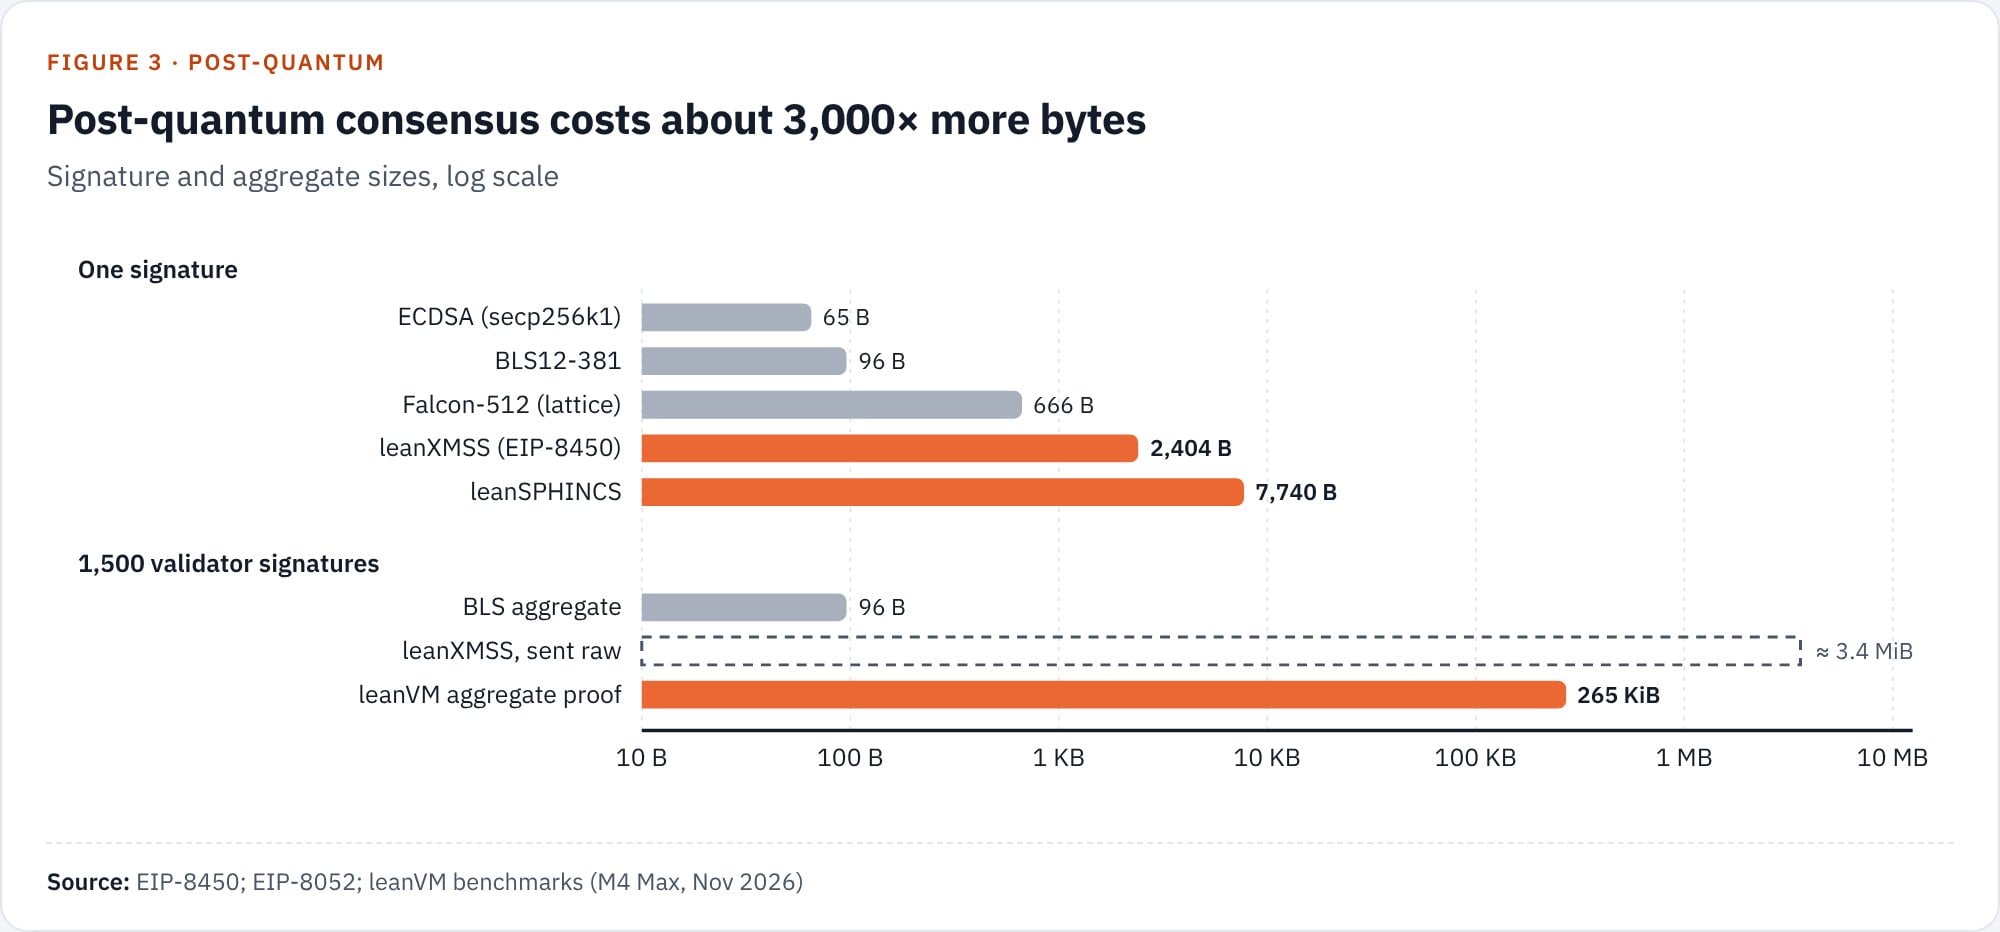
Figura: Comparación del costo de agregación basado en firmas hash y LeanVM en la capa de consenso post-cuántica
Actualmente hay más de 1,1 millones de validadores activos en staking en toda la red. Si millones de firmas de 4 KB se transmitieran indiscriminadamente en cada intervalo de bloque de 12 segundos, cada intervalo generaría más de 4,4 GB de tráfico de datos aterrador, suficiente para asfixiar y paralizar instantáneamente cualquier red descentralizada.
La solución clave para este dilema es la introducción de la máquina virtual de prueba de estado leanVM. Mediante el uso del sistema de pruebas STARK en la capa de nodos validadores para comprimir recursivamente las masivas firmas hash, se empaquetan las verificaciones discretas de miles de nodos en una sola prueba corta, devolviendo el ancho de banda de transmisión a una escala segura de decenas de KB. Al mismo tiempo, la propuesta EIP-8450 está estableciendo un registro unificado de claves públicas de validadores post-cuánticos para garantizar una transición fluida del poder de validación durante las actualizaciones entre forks.
Propuesta EIP-8288: hacer que el mempool de transacciones soporte la criptografía compleja
Para lograr la protección post-cuántica en la capa de ejecución de transacciones sin colapsar el espacio de bloques de Ethereum, los investigadores principales propusieron la ambiciosa e ingeniosa propuesta EIP-8288.
La filosofía de diseño central de EIP-8288 es muy clara: mantener las pesadas pruebas criptográficas complejas fuera de la cadena de bloques subyacente, dejando que el mempool de transacciones distribuido y los constructores especializados asuman la carga computacional.
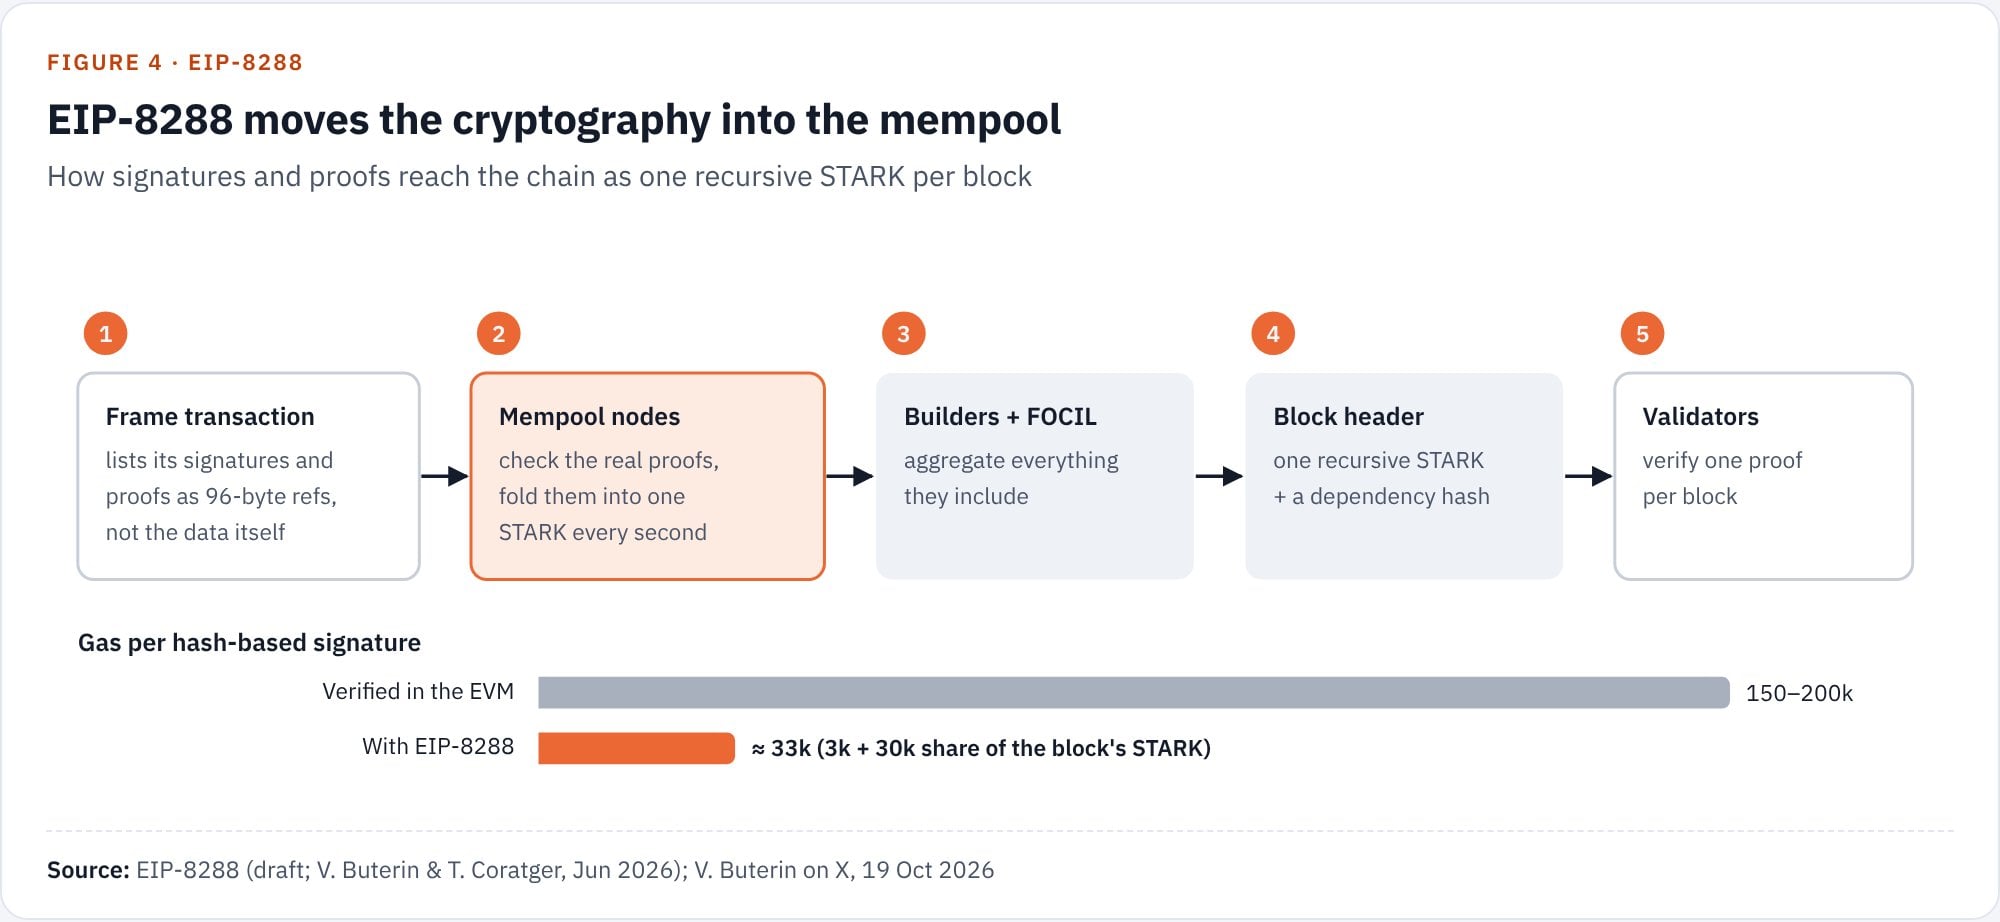
Figura: Flujo de trabajo de cifrado del mempool de transacciones y prueba recursiva de bloques de EIP-8288
Bajo este mecanismo, las transacciones post-cuánticas iniciadas por usuarios comunes llevan credenciales criptográficas post-cuánticas completas al ingresar al mempool. Pero en el momento en que el nodo productor de bloques empaqueta la transacción en la cadena, el constructor de bloques ejecuta un probador de agregación fuera de la cadena, comprimiendo cientos o miles de firmas heterogéneas en una prueba STARK recursiva extremadamente pequeña, y finalmente escribe solo un resumen de prueba en el encabezado del bloque.
Este mecanismo aporta tres ventajas disruptivas: primero, el consumo real de gas de las firmas post-cuánticas se reduce drásticamente de 150.000-200.000 gas de verificación directa en cadena a aproximadamente 33.000 gas; segundo, el costo de verificación en cadena de las pruebas de transacciones privadas cae de millones de gas a aproximadamente 60.000 gas; finalmente, la red subyacente no necesita implementar contratos precompilados dedicados para cada nuevo algoritmo emergente, y cualquier avance criptográfico futuro puede integrarse sin problemas en Ethereum en forma de prueba.
Determinación de finalidad: de más de diez minutos a segundos
Además de la defensa post-cuántica, otro avance central establecido para la capa de consenso de Ethereum en la conferencia de Bombay es la Finalidad de Ranura Única (Single Slot Finality, SSF).
Actualmente, en la red principal de Ethereum, una transacción tarda en promedio unos 16 minutos desde que se empaqueta en un bloque hasta alcanzar la finalidad irreversible. Esto limita enormemente la eficiencia de liquidación de los puentes entre cadenas, los intercambios descentralizados y los canales de instituciones centralizadas.
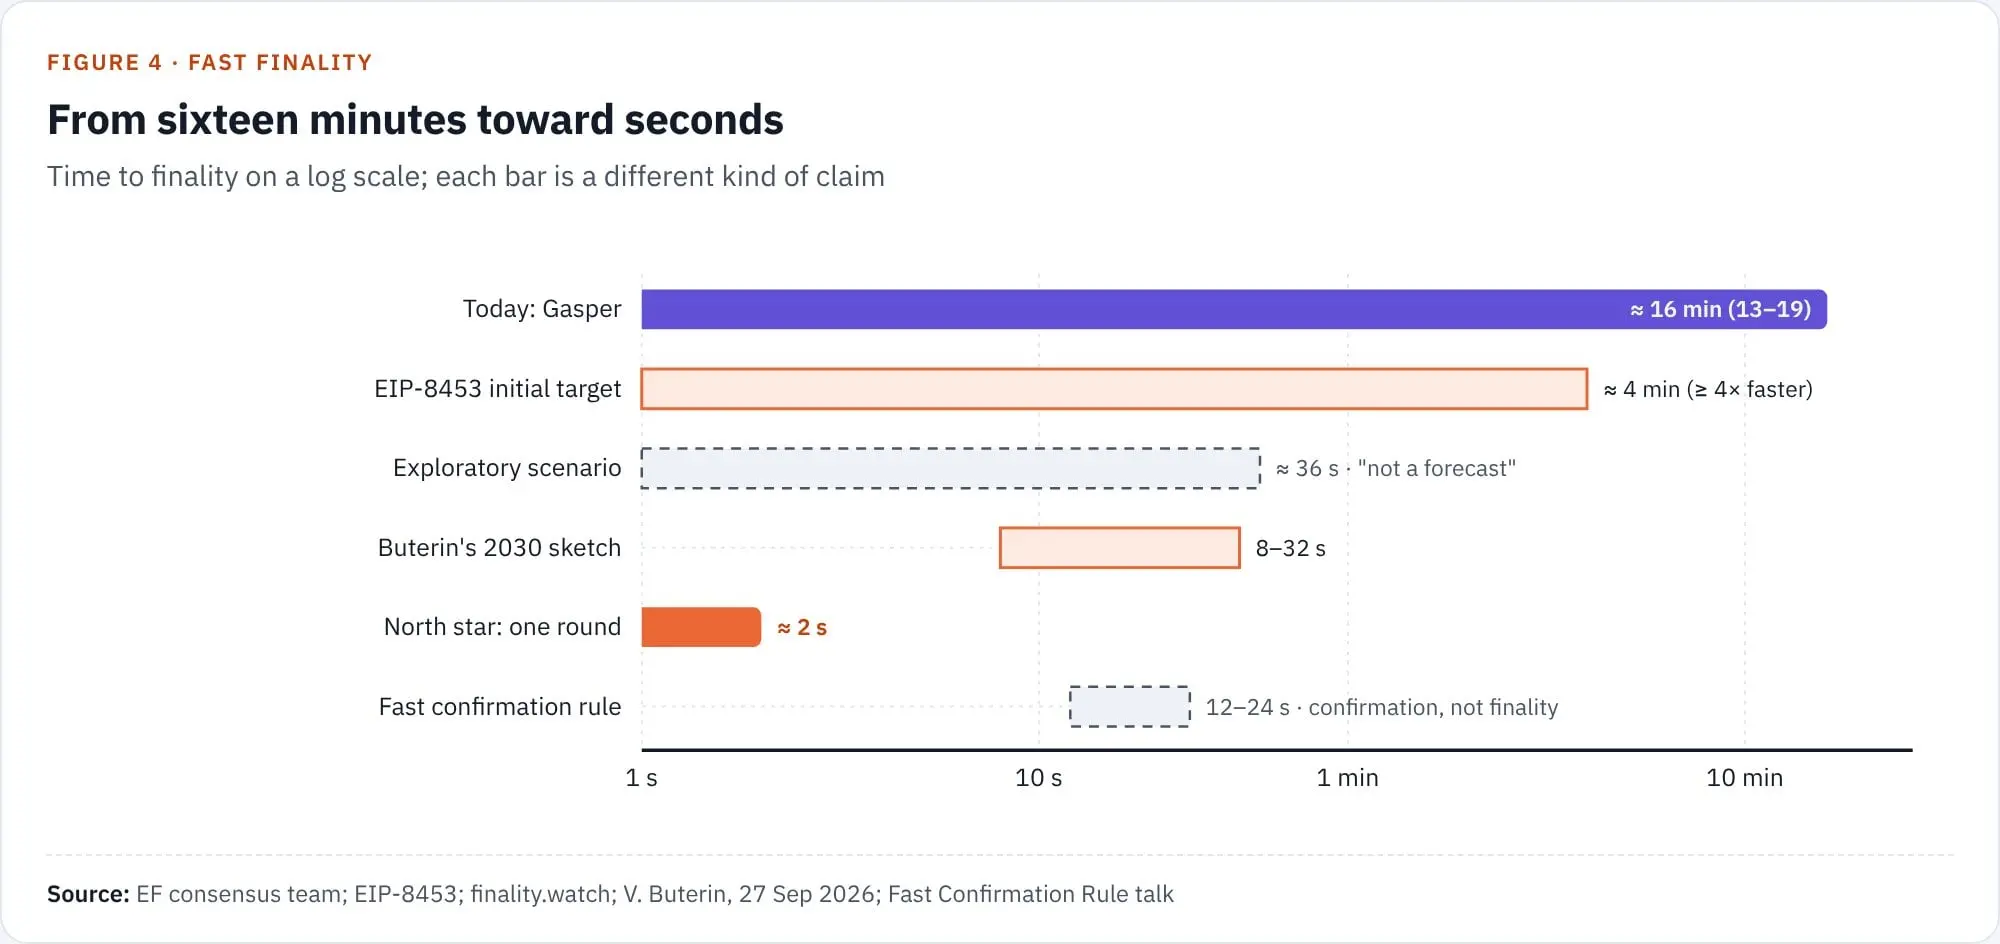
Figura: Mecanismo de consenso desacoplado EIP-8453 y arquitectura de confirmación de finalidad en segundos
El borrador EIP-8453 "consenso desacoplado" divide por completo las responsabilidades tradicionales del consenso en dos: un comité rápido rotatorio compuesto por 512 validadores se encarga de la producción de bloques en tiempo real y las votaciones de disponibilidad; mientras que un motor de confirmación posterior compuesto por todos los nodos validadores se dedica a proporcionar el bloqueo de finalidad inmutable.
Este mecanismo puede inicialmente comprimir el tiempo de confirmación final en más de cuatro veces. En la planificación a largo plazo, la finalidad de Ethereum podría reducirse a 36 segundos, avanzando finalmente hacia el "objetivo estrella polar": producción de bloques en 1 segundo y confirmación de finalidad en 2 segundos, haciendo que la experiencia de liquidación de la red descentralizada sea verdaderamente comparable a las plataformas en la nube centralizadas de alto rendimiento.
Aterrizaje de las pruebas de conocimiento cero: reemplazar la re-ejecución de nodos completos con pruebas de validez en tiempo real
En la dimensión de escalado de la capa de ejecución, Ethereum está transitando firmemente de la "re-ejecución global de nodos completos" a la "verificación de pruebas de conocimiento cero en tiempo real".
Durante mucho tiempo, la mayor preocupación de la industria sobre zkEVM ha sido el consumo de cómputo y la latencia de la generación de pruebas. Sin embargo, en las pruebas de referencia realizadas el 8 de noviembre, tres equipos de pruebas independientes lograron con éxito el estándar de prueba en tiempo real de menos de un segundo en entornos de 4 a 16 GPU de consumo, y el costo de prueba de un solo bloque se redujo sorprendentemente a entre 0,003 y 0,007 dólares.
Una vez roto el cuello de botella de cómputo y costo, la verificación formal de seguridad se convierte en el nuevo umbral institucional. La Fundación Ethereum planea alcanzar el estándar técnico de seguridad demostrable de 128 bits a principios de diciembre, asegurando que el complejo código del verificador recursivo no tenga absolutamente ninguna vulnerabilidad lógica. Con el futuro fork K* estableciendo las pruebas de estado como requisito obligatorio, Ethereum entrará oficialmente en la era del super rendimiento, evolucionando hacia cientos de miles de transacciones por segundo (Gigagas).
Otras dinámicas clave del ecosistema durante la semana de Bombay
Durante la semana tecnológica de Bombay, otras pistas clave del ecosistema Ethereum también mostraron tendencias evolutivas vibrantes:
Disponibilidad de datos Blob: desde el ajuste de enero de este año, la capacidad objetivo de blobs se ha incrementado a 14 (máximo 21). En los últimos meses, el uso promedio real por bloque ha sido de aproximadamente 4,4, con un precio unitario muy por debajo de 1 centavo, y la capacidad de procesamiento de datos de la infraestructura ha superado significativamente la demanda actual del ecosistema.
Panorama del ecosistema Layer 2: L2BEAT, que ha rastreado durante mucho tiempo las redes Layer 2, se ha renombrado oficialmente como ETHBEAT, y la gran mayoría de las redes Rollup principales ahora operan de manera estable en la Etapa 1 (Base tiene un valor bloqueado de aproximadamente 14 mil millones de dólares, Arbitrum aproximadamente 9 mil millones de dólares).
Interoperabilidad entre cadenas: la zona económica de Ethereum demostró con éxito llamadas atómicas entre L1 y L2 en la red de desarrollo, y Gnosis Chain anunció explícitamente su intención de adoptar formalmente este estándar en la primavera de 2027.
Reflexión sobre seguridad y autocustodia: en relación con el grave incidente de seguridad reciente en el que la billetera caliente de Binance fue infiltrada de manera dirigida, resultando en el robo de 6,36 mil millones de dólares en activos, el equipo de análisis forense en cadena TRM Labs señaló que los hackers utilizaron autorizaciones EIP-7702 pre-firmadas para vaciar en lotes. Aunque la abstracción de cuentas amplió el radio de ejecución de una sola operación, la causa raíz sigue siendo la gestión inadecuada de las credenciales de firma internas, no un defecto en el diseño del protocolo en sí.
Ventanas de observación futuras y reflexiones
En resumen, en toda la conferencia de Bombay, Ethereum mostró una determinación técnica extremadamente clara. Desde los fundamentos criptográficos, la reconstrucción del mecanismo de consenso hasta las pruebas de la capa de ejecución, Ethereum ha aclarado por completo su hoja de ruta técnica para su tercera década.
Las ventanas clave a observar en los próximos meses incluyen: las reuniones de desarrolladores principales ACDC y ACDE programadas para mediados de noviembre, donde se finalizará formalmente la ruta de parcheo de la vulnerabilidad de Glamsterdam y el calendario de la nueva red de pruebas; la revisión formal del calendario post-cuántico por parte de la fundación en enero del próximo año; y la entrega del hito de seguridad zkEVM de 128 bits antes de fin de año.
Ethereum sabe cómo construir una computadora mundial descentralizada definitiva capaz de resistir ataques cuánticos y cambios tecnológicos drásticos en las próximas décadas. La única y más profunda incógnita que Bombay deja a toda la industria es: ¿podrá el equipo central realmente asumir este milagro de ingeniería, manteniendo la seguridad de nivel industrial mientras entrega un hard fork cada ocho meses sobre una estructura cada vez más compleja y colosal?
Este contenido se proporciona únicamente con fines informativos y educativos y no constituye asesoramiento de inversión relacionado con BTCC. BTCC realiza todos los esfuerzos posibles, pero no puede garantizar la veracidad, exactitud u originalidad del contenido anterior.