


El 30% de los bitcoins enfrenta riesgo cuántico: ¿de dónde proviene?
 chaincatcher
Autor | Rafael Schultze-Kraft
Compilación | Chopper, Foresight News
Investigaciones recientes de la industria se centran en un nuevo tipo de riesgo de seguridad para Bitcoin: en el estado actual de tenencia, ¿qué bitcoins están expuestos al riesgo cuántico? El criterio central para determinarlo es si la clave pública del token transferido ya ha sido revelada públicamente en la cadena de bloques. Según las estadísticas, actualmente hay 6,04 millones de bitcoins en riesgo de amenaza cuántica, lo que representa el 30,2% del suministro total; los 13,99 millones de bitcoins restantes (69,8%) no han revelado su clave pública durante la fase de tenencia y actualmente no presentan riesgos relacionados. Estos datos coinciden en líneas generales con las conclusiones de algunas investigaciones recientes.
Clasificamos este tipo de riesgo en dos categorías. La primera es el riesgo estructural: el propio tipo de script filtra la salida de la clave pública. La segunda es el riesgo operativo: algunas criptomonedas pueden haber estado protegidas inicialmente, pero debido a la reutilización de direcciones, gastos parciales o prácticas de custodia, la clave pública ya ha sido filtrada y los bitcoins permanecen en esa dirección.
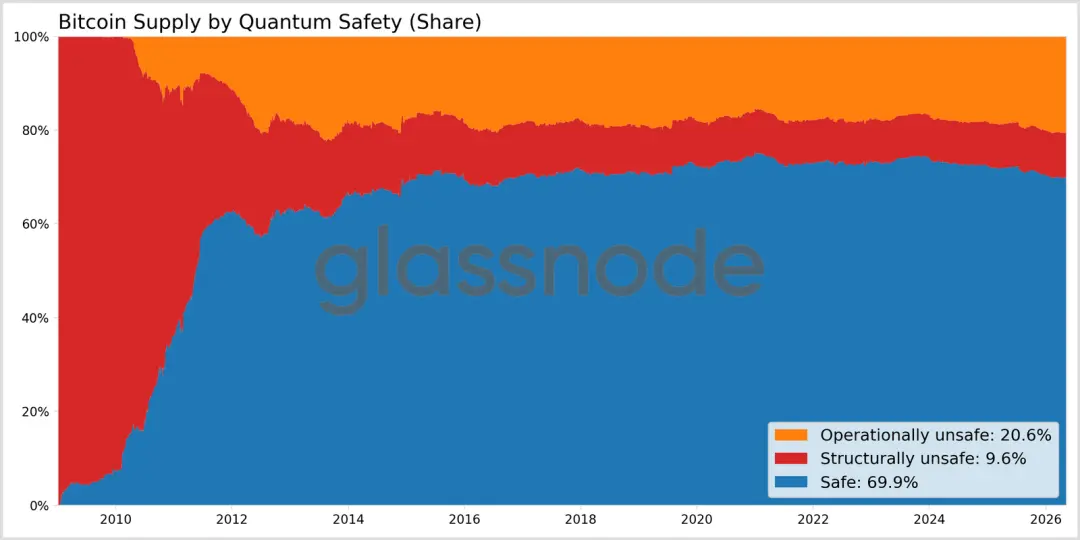
Mapa de distribución de bitcoins en riesgo de amenaza cuántica proporcionado por Quantum Safety
1,92 millones de bitcoins se clasifican como riesgo estructural, lo que representa el 9,6% del suministro total; 4,12 millones de bitcoins están en riesgo operativo, el 20,6%, de los cuales 1,63 millones están en manos de exchanges, lo que indica que el uso correcto de las carteras y los métodos de custodia de activos son cruciales para reducir el riesgo de filtración de claves públicas.
Este artículo no adopta ninguna postura ni predice cuándo ocurrirá un ataque cuántico real, ni evalúa la seguridad y solvencia de ninguna institución de custodia. Solo cuantifica desde una perspectiva de datos el estado actual de la filtración de claves públicas en toda la red, distinguiendo entre activos de alto riesgo permanente y activos cuyo riesgo puede reducirse optimizando la gestión de carteras y las reglas de custodia.
Comprender el riesgo de filtración de claves públicas
Los activos de Bitcoin están controlados por claves privadas, mientras que las claves públicas se utilizan para que la red verifique la legitimidad de las firmas de las claves privadas. En los sistemas criptográficos tradicionales, no es posible derivar la clave privada a partir de la clave pública, por lo que los activos son suficientemente seguros.
La amenaza central de las computadoras cuánticas radica en su capacidad para utilizar el algoritmo de Shor para derivar la clave privada correspondiente a partir de una clave pública conocida. Por lo tanto, el problema en cadena se vuelve simple y claro:
Si la clave pública ha sido revelada, entonces esa criptomoneda está expuesta. El atacante no necesita esperar a que el propietario transfiera la criptomoneda, porque la clave pública ya está disponible. Si la clave pública no es visible en la cadena, entonces, según este modelo específico de almacenamiento estático, la criptomoneda no está expuesta actualmente.
Este artículo se centra en el riesgo de los activos en estado de tenencia, es decir, tokens inactivos cuya clave pública ya ha sido filtrada. Esto difiere de la exposición durante la transferencia: en este último caso, la clave pública solo se revela públicamente durante la transmisión y confirmación de la transacción, lo que constituye un riesgo temporal a nivel de liquidación de transacciones; el primero es un riesgo cuantificable de activos en stock. Los "activos seguros" mencionados en este artículo solo representan activos que no han filtrado su clave pública durante la fase de tenencia, y no implican una resistencia cuántica absoluta frente a todos los modelos de ataque cuántico futuros.
Mapa de distribución de bitcoins cuánticamente seguros proporcionado por Quantum Safety
Exposición estructural: riesgo de seguridad inherente
El riesgo de estos activos está determinado por el formato del script de la dirección y no tiene relación con si el usuario utiliza correctamente la cartera; están destinados a exponer la clave pública en la cadena. Esto incluye las primeras direcciones P2PK de la era de Satoshi, las direcciones multifirma tradicionales P2MS y las direcciones Taproot actualmente dominantes. Estas direcciones fueron creadas en diferentes épocas y escenarios de uso, pero tienen algo en común: por defecto revelan públicamente la clave pública o información equivalente en la cadena. Mientras los tokens no se gasten, pueden convertirse en objetivos de ataque.
Actualmente clasificamos 1,92 millones de bitcoins (9,6% del suministro total) en la categoría de riesgo estructural. Esta parte de bitcoins puede dividirse a su vez en tres segmentos diferentes:
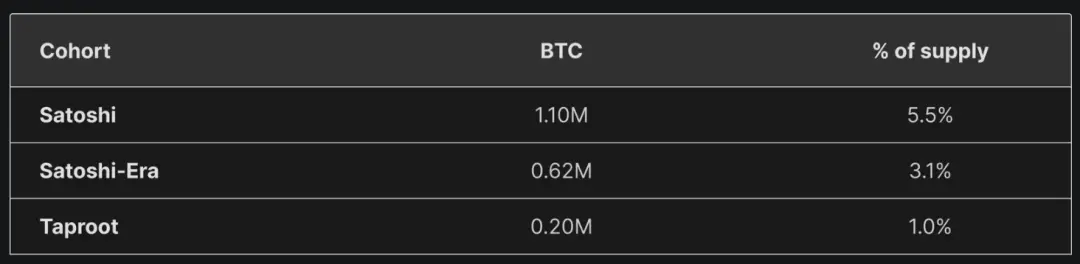
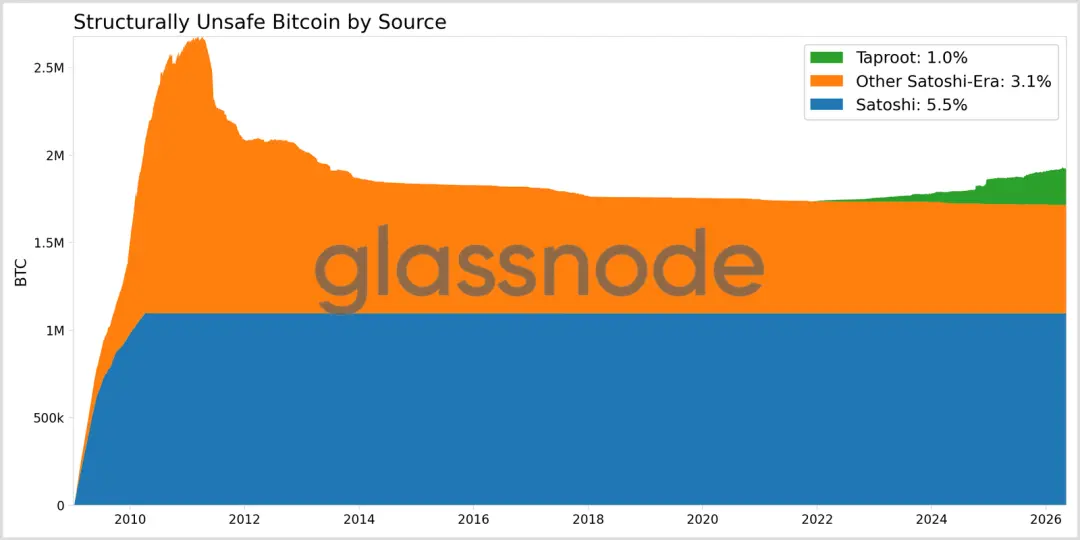
Distribución del riesgo estructural de Bitcoin
Tokens de Satoshi y de bloques tempranos: son activos de riesgo estructural permanente; si los activos se pierden o los titulares se vuelven inactivos, es casi imposible migrarlos a direcciones seguras. A menos que toda la red alcance un consenso para iniciar una rectificación a nivel de protocolo, permanecerán expuestos permanentemente al riesgo cuántico.
Direcciones Taproot: este script tiene ventajas como una alta privacidad, transferencias eficientes y flexibilidad para contratos inteligentes, y no es un defecto de diseño. Sin embargo, desde la perspectiva de la filtración de claves públicas, las direcciones Taproot revelan directamente la clave, lo que constituye un riesgo cuántico de tenencia.
La propuesta P2MR del protocolo BIP-360 propuesta por la industria puede eliminar la ruta de clave de alto riesgo manteniendo la funcionalidad de Taproot, mitigando así este tipo de daño, pero no puede migrar automáticamente los activos Taproot existentes ni es una solución completa y definitiva de resistencia cuántica.
En resumen, de los 1,92 millones de activos de riesgo estructural, algunos son difíciles de migrar, mientras que otros pueden optimizar gradualmente la evitación del riesgo mediante nuevos protocolos y estándares.
Exposición operativa: hábitos de uso que causan vulnerabilidades de seguridad
Estas direcciones tienen capacidad de protección de la privacidad y no revelan inicialmente la clave pública. Sin embargo, debido a un uso inadecuado por parte del usuario, la clave pública queda expuesta durante el proceso de transferencia, lo que hace que los activos restantes pierdan su protección.
Este es el problema de la reutilización de direcciones. Tipos de salida como 2PKH, P2SH, P2WPKH y P2WSH pueden ocultar la clave pública mediante valores hash cuando los tokens están en estado estático. Sin embargo, una vez que la clave pública se filtra durante el gasto, cualquier saldo asociado con esa clave pública, presente o futuro, perderá esta protección.
La exposición operativa es la principal fuente del riesgo cuántico actual de Bitcoin, con un total de 4,12 millones de bitcoins, 2,1 veces el tamaño de los activos de riesgo estructural. Esto también confirma que la gran mayoría del riesgo cuántico actual de Bitcoin no proviene de problemas heredados del diseño temprano de scripts, sino de una gestión inadecuada de claves y direcciones por parte de los usuarios.
Entre los activos de riesgo operativo, los bitcoins en manos de exchanges representan una proporción muy alta, con un total de 1,66 millones, lo que equivale al 40% de todos los saldos de bitcoins con riesgo operativo. Los datos muestran que el riesgo de los activos de los exchanges varía considerablemente: aproximadamente la mitad de los bitcoins en manos de exchanges identificados son vulnerables, mientras que para los bitcoins no mantenidos por exchanges, esta proporción es inferior al 30%.
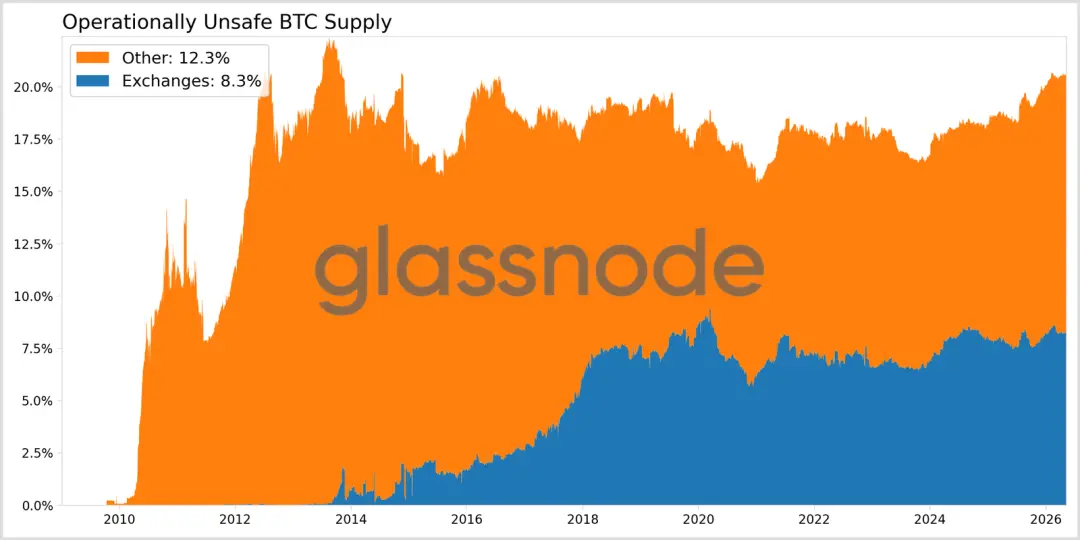
Distribución del suministro de bitcoins con riesgo operativo
La exposición de las principales instituciones varía significativamente. Algunas instituciones de custodia tienen un riesgo relativamente bajo, mientras que otras mantienen una mayor proporción de saldos en direcciones con claves públicas conocidas.
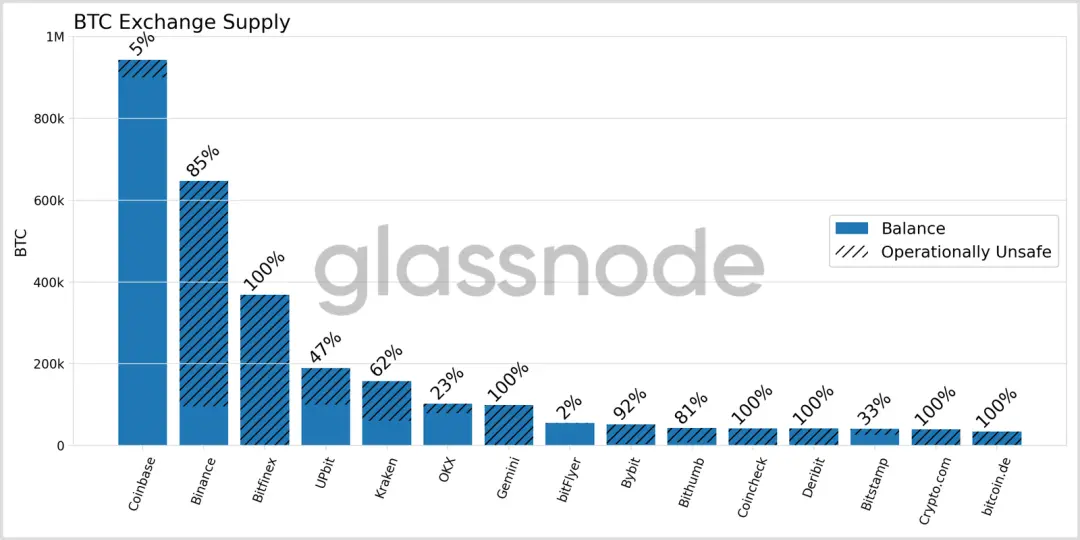
Riesgo bajo: Coinbase tiene solo el 5% de sus activos en custodia expuestos a la filtración de claves públicas; la tasa de exposición al riesgo cuántico de las tesorerías nacionales (EE. UU., Reino Unido, El Salvador) es del 0%.
Riesgo medio: Fidelity y CashApp alrededor del 2%, mientras que Grayscale alrededor del 50%.
Riesgo alto: Binance 85%, Bitfinex 100%, y todos los activos en custodia de Robinhood y WisdomTree están expuestos al riesgo de filtración de claves públicas.
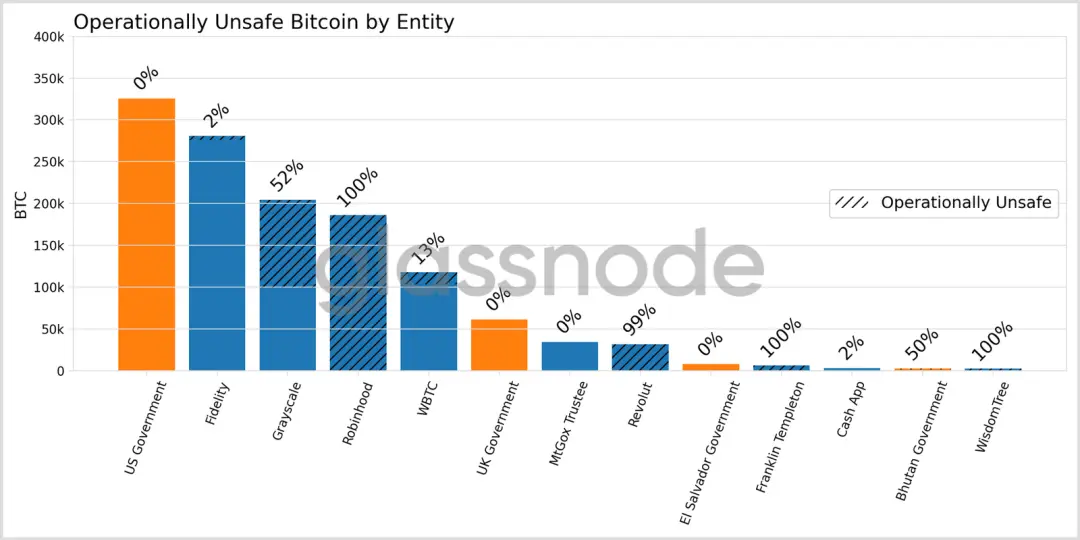
Nota: Estos datos solo reflejan las huellas de custodia de activos en cadena y no constituyen una base para la calificación de riesgo institucional o la evaluación de solvencia.
Desde una perspectiva de tendencia a largo plazo, los gobiernos mantienen una tasa de tenencia segura superior al 99% durante todo el año; sin embargo, los exchanges, debido a los frecuentes flujos de fondos y estructuras de cartera complejas, han visto disminuir su proporción de activos seguros del 55% en 2018 al 45% actual. No obstante, estos riesgos son completamente mejorables; basta con cumplir normas básicas como no reutilizar direcciones y transferir oportunamente los activos de cambio para reducir rápidamente la escala de exposición.
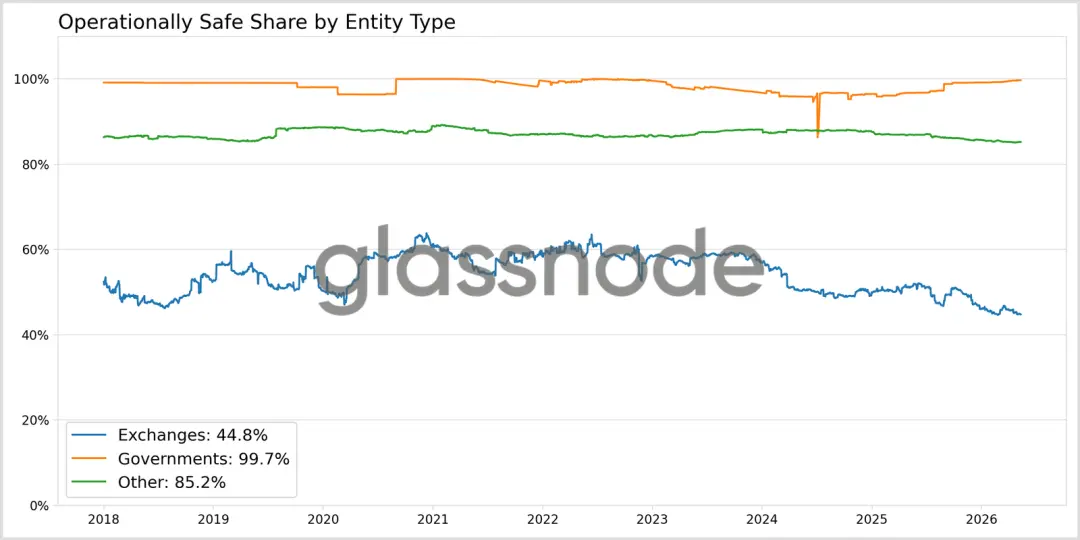
Distribución del suministro de bitcoins operativamente seguros por tipo de entidad
Conclusión
El riesgo cuántico de Bitcoin puede dividirse en diferentes tipos, cada uno con impactos distintos.
Riesgo estructural: la migración de tokens heredados tempranos es extremadamente difícil, mientras que nuevos protocolos como P2MR pueden optimizar gradualmente el riesgo de las direcciones Taproot modernas;
Riesgo operativo: es de mayor escala y más controlable, y los exchanges poseen una gran cantidad de activos en stock que reúnen las condiciones para una migración de riesgo a gran escala.
De esto se desprende que la estrategia de seguridad cuántica de Bitcoin no depende únicamente de las actualizaciones del protocolo de red subyacente; una gran cantidad de activos de riesgo existentes en el mercado pueden reducirse eficazmente mediante ajustes operativos actuales. Para los exchanges y las instituciones de custodia profesionales, estandarizar el uso de direcciones, optimizar la distribución de activos de reserva, reducir la reutilización de claves y formular planes de migración de activos no son fantasías inalcanzables, sino medidas concretas que pueden implementarse ahora para reducir eficazmente el riesgo cuántico.
Este contenido se proporciona únicamente con fines informativos y educativos y no constituye asesoramiento de inversión relacionado con BTCC. BTCC realiza todos los esfuerzos posibles, pero no puede garantizar la veracidad, exactitud u originalidad del contenido anterior.