


Primero vacían tus ahorros y luego vuelven a rematarte: así operan las estafas en cadena del mundo cripto
 Panewslab
Por Oluwapelumi Adejumo, cryptoslate
Traducción: Saoirse, Foresight News
Los estafadores robaron millones de dólares a inversores de habla rusa y, semanas después, volvieron a contactar a esas víctimas prometiéndoles recuperar todas sus pérdidas.
El 14 de octubre, la Fiscalía de Brooklyn informó sobre el caso. Una operación policial internacional cerró 112 servidores y 241 sitios web relacionados. Estas páginas daban soporte a estafas de inversión en criptomonedas y se cree que obtuvieron decenas de millones de dólares de víctimas en todo Estados Unidos.
La operación contó con la asistencia del Buró Federal de Investigaciones (FBI) y tuvo como objetivo toda la infraestructura subyacente que permitía operar las plataformas fraudulentas y mantener los canales de comunicación con las víctimas. Los datos extraídos de los servidores muestran que la misma organización criminal intentó exprimir de nuevo a las víctimas después de que estas sufrieran pérdidas en el fraude inicial.
El fiscal del distrito de Brooklyn, Eric Gonzalez, explicó que el grupo montó primero un elaborado señuelo de inversión dirigido a la población de habla rusa en Estados Unidos; y, tras lograr el primer golpe, mintió diciendo que podía ayudar a las víctimas a recuperar los criptoactivos robados para extorsionarlas con más dinero.
La investigación, que duró tres años, muestra que muchas de las víctimas residen en Brooklyn, donde existe una gran comunidad de habla rusa. Según la Fiscalía, algunas víctimas perdieron los ahorros de toda su vida.
Los datos internos incautados reconstruyen el modus operandi completo de los estafadores: después de completar la primera estafa, conservaban los canales de contacto con las víctimas. En cuanto la plataforma de inversión falsa se negaba a procesar las solicitudes de retiro, los estafadores aprovechaban la desesperación de las víctimas por recuperar su dinero para inducirlas a seguir pagando.
La Fiscalía apunta directamente a la infraestructura de servidores de la estafa en cadena
La investigación rastreó el origen de todo el esquema hasta anuncios en ruso en Facebook que promocionaban agresivamente distintas oportunidades de inversión en criptomonedas.
Las personas atraídas por los anuncios recibían llamadas de personas que se hacían pasar por asesores de inversión de habla rusa. Estos supuestos asesores dirigían a las víctimas a sitios de phishing de intercambio de criptomonedas, las ayudaban a registrar cuentas y las incitaban a comprar activos digitales.
Las víctimas, creyendo que era real, transferían criptomonedas a las direcciones de monedero proporcionadas por la plataforma de phishing, convencidas de que su dinero entraba en un proyecto de inversión legítimo.
El fraude solo quedaba al descubierto cuando, semanas o incluso meses después, los inversores solicitaban retirar fondos. A algunas víctimas se les bloqueaba directamente la cuenta; a otras se les decía que debían pagar comisiones o impuestos adicionales para que la plataforma liberara el dinero.
Y los estafadores seguían lucrándose precisamente con las pérdidas que ellos mismos habían provocado.
Según las pruebas forenses de los servidores, semanas después del fraude inicial los operadores volvían a contactar a las víctimas afirmando que podían ayudarles a recuperar los activos robados.
Apoyándose en la información recopilada durante la primera estafa, la organización criminal identificaba con precisión a este grupo de personas que ya había sufrido pérdidas económicas importantes y lanzaba una segunda explotación.
Las autoridades no han revelado cuántas víctimas recibieron este discurso de "recuperación de activos" ni cuántas volvieron a caer y realizaron nuevas transferencias.
El FBI ya había advertido sobre este patrón habitual en el sector: las falsas agencias de recuperación de criptoactivos se dedican a cazar a víctimas que ya han sufrido pérdidas en estafas de inversión. El caso de Brooklyn es un ejemplo típico.
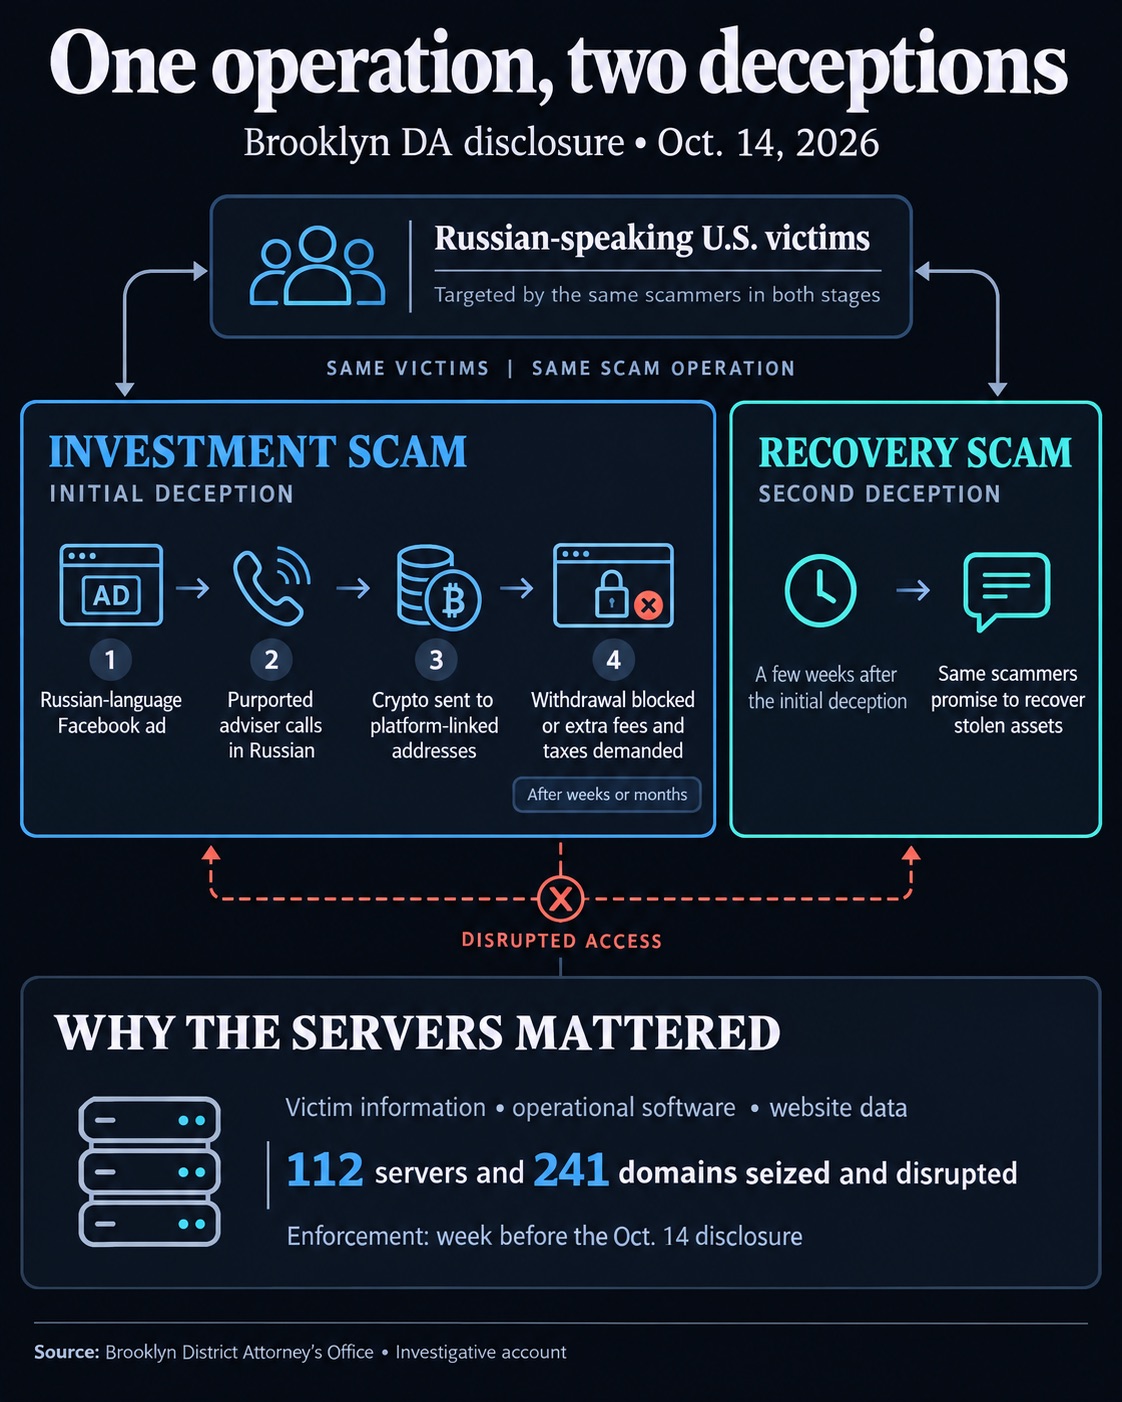
La misma banda estafó primero a la población de habla rusa en Estados Unidos con fraudes de inversión en criptomonedas y, semanas después, se hizo pasar por una agencia de recuperación de activos para estafar por segunda vez. Las autoridades incautaron 112 servidores y 241 dominios, y cortaron el acceso a la información de las víctimas y al software delictivo para impedir que siguieran operando.
Este tipo de negocios ilegales suele exigir pagos por adelantado, presentar informes engañosos de rastreo de activos o afirmar falsamente que colaboran con las fuerzas del orden para convencer a las víctimas de que sigan enviando dinero.
En este caso, los investigadores se centraron en destruir toda la infraestructura delictiva que mantenía en funcionamiento los sitios fraudulentos y facilitaba que los estafadores acosaran y contactaran repetidamente a las víctimas.
La Unidad de Moneda Virtual de la Fiscalía del Distrito de Brooklyn ya había incautado y cerrado anteriormente unos 400 dominios relacionados con estafas de criptomonedas. Sin embargo, los delincuentes pueden montar rápidamente sitios alternativos, por lo que la actividad fraudulenta resurge incluso después de los golpes policiales.
Esta situación llevó al equipo de investigación a ir más allá del enfoque tradicional de limitarse a cerrar dominios web.
En una operación realizada la semana pasada en tres husos horarios, la Fiscalía emitió órdenes de registro y coordinó el cierre de servidores en la nube alojados por varios proveedores de Europa del Este y Estados Unidos.
Según informó la Fiscalía del Distrito, la organización criminal operaba utilizando equipos de red y direcciones IP de Ucrania y otros países de Europa del Este.
El objetivo de atacar directamente los servidores era cortar el acceso a los programas, los datos internos de los sitios web y las bases de datos de víctimas de los que dependía la banda.
También se buscaba impedir que los estafadores reconstruyeran rápidamente los sitios de phishing y evitar que utilizaran los datos conservados de las víctimas para seguir impulsando el fraude de falsa recuperación de activos.
La operación contó con el apoyo coordinado del FBI y de varias entidades privadas, entre ellas Shadowserver, Coeus y UltaHost.
Aunque el golpe a la infraestructura delictiva fue contundente, recuperar las criptomonedas robadas sigue siendo un gran desafío.
La Fiscalía estima que el monto total del fraude asciende a decenas de millones de dólares, pero el equipo de investigación solo ha incautado hasta ahora unos 300.000 dólares.
La Fiscalía del Distrito no ha aclarado si las víctimas ya han recuperado parte de los fondos ni ha dado un calendario de indemnizaciones. El comunicado oficial no revela la identidad de los implicados ni anuncia detenciones.
Los investigadores siguen rastreando los activos restantes, y la gran mayoría de los fondos robados en esta estafa transnacional sigue sin localizarse.
Este contenido se proporciona únicamente con fines informativos y educativos y no constituye asesoramiento de inversión relacionado con BTCC. BTCC realiza todos los esfuerzos posibles, pero no puede garantizar la veracidad, exactitud u originalidad del contenido anterior.