تقرير شامل: هل استعد عالم العملات المشفرة لمواجهة الهجمات الكمومية؟
 Odaily
أصلي | Odaily News: (@OdailyChina)
الكاتب | jk
قبل القراءة: خمسة أمور يجب توضيحها أولاً
هذا التقرير لا يتطلب معرفة مسبقة بالتشفير أو فيزياء الكم؛ إذا كنت مهتمًا بالنتائج فقط، يمكنك الانتقال مباشرة إلى "النتائج الرئيسية"؛ قبل الدخول في النص، سنشرح خمسة مفاهيم أساسية باستخدام تشبيهات يومية.
أولاً: ما هي "المفاتيح" في العملات المشفرة؟
البيتكوين أو الإيثريوم الخاص بك ليس مخزنًا في ملف، بل مسجل تحت عنوان معين على سلسلة الكتل. لإنفاق هذه الأموال، يجب عليك تقديم "توقيع رقمي" يثبت للشبكة بأكملها أنك مالك هذا العنوان. يتطلب إنشاء التوقيع مفتاحًا خاصًا لا يعرفه أحد سواك؛ بينما يتم التحقق من التوقيع باستخدام المفتاح العام، وهو متاح للجميع للتحقق منه.
يمكن تشبيه ذلك بعينة التوقيع المحفوظة في البنك: يحتفظ البنك بعينة توقيعك (المفتاح العام)، وعندما يأتي شخص لسحب الأموال، يقارن البنك التوقيع بالعينة (التحقق من التوقيع)، لكن لا يمكن لأي شخص يرى العينة أن يقلد توقيعك الحقيقي تمامًا (استنتاج المفتاح الخاص). تعتمد موثوقية هذه الآلية اليوم على أن استنتاج المفتاح الخاص من المفتاح العام يُعتبر رياضيًا مستحيلًا. تهديد الحواسيب الكمومية يكمن في أنها قد تجعل هذا "المستحيل" ممكنًا.
ثانيًا: ماذا تغير الحواسيب الكمومية؟
كسر التشفير بالحواسيب التقليدية يشبه شخصًا يحمل مجموعة كبيرة من المفاتيح ويجربها واحدًا تلو الآخر، وحتى مع سرعة هائلة، سيستغرق وقتًا فلكيًا. الحاسوب الكمومي لا يجرب بشكل أسرع، بل يغير طريقة الحل: بالنسبة لفئة معينة من المسائل الرياضية، يمكن لخوارزمية شور التي طُرحت عام 1994 أن تضغط الوقت المطلوب من "مقياس عمر الكون" إلى "دقائق أو ساعات".
يجب التأكيد على أن الحواسيب الكمومية ليست قادرة على كل شيء. ففي معظم المهام الحسابية اليومية، لا تقدم أي ميزة. لكن للأسف، الفئة التي تتفوق فيها هي بالضبط الأساس الذي تعتمد عليه تشفير المفتاح العام المستخدم اليوم في الإنترنت وسلاسل الكتل (بما في ذلك RSA والمنحنيات الإهليلجية). بالمقابل، دوال الهاش (التي يمكن فهمها كآلة فرم أحادية الاتجاه تحول أي إدخال إلى بصمة ذات طول ثابت) لا تتأثر إلا بتسريع بسيط من الخوارزميات الكمومية، لذا فإن الآليات الأمنية المبنية على الهاش تبقى مستقرة نسبيًا. وهذا يفسر لماذا تتجه معظم الحلول ما بعد الكمومية نحو الاعتماد على الهاش.
ثالثًا: لماذا "لا داعي للذعر، لكن لا يمكن تجاهل الأمر"؟
الحواسيب الكمومية الحالية بعيدة جدًا عن تهديد البيتكوين. يتطلب كسر مفتاح بيتكوين واحد حوالي 500٬000 كيوبت فيزيائي، بينما أفضل شريحة معلنة حاليًا تحتوي على حوالي مئة فقط، أي فجوة تبلغ آلاف المرات. لذا لن يسرق أحد عملاتك اليوم باستخدام حاسوب كمومي.
لكن هناك عاملان مقلقان في الجدول الزمني. أولاً، الترحيل نفسه يستغرق وقتًا طويلاً للغاية: تحويل سلسلة كتل كاملة إلى نظام توقيع جديد يتطلب كتابة الكود، والتدقيق، والاختبار، وتنسيق ترقية الشبكة بالكامل، ثم نقل مئات الملايين من المستخدمين لأصولهم، ويُقدر عمومًا أنه يحتاج من خمس إلى عشر سنوات. ثانيًا، التقديرات تنخفض بسرعة: قبل عام كانت تتطلب ملايين الكيوبتات (يمكن فهمها ببساطة كقوة الحوسبة اللازمة لكسر سلسلة الكتل)، وهذا العام انخفضت إلى أقل من 500٬000. هذا يشبه بناء جسر يستغرق عشر سنوات بينما لا يمكن التنبؤ بموعد الفيضان، والتصرف العقلاني هو البدء الآن بدلاً من انتظار ارتفاع المياه.
رابعًا: لماذا بعض العملات أكثر عرضة للخطر؟
تعتمد خطورة العملات في عنوان معين على ما إذا كان المفتاح العام قد كُشف بالفعل. يمكن تشبيه ذلك بظرف مغلق: العديد من العناوين لا تخزن المفتاح العام نفسه، بل بصمة الهاش الخاصة به، أي أن المفتاح العام مغلق في ظرف، ولا يُفتح إلا عند إنفاق الأموال. طالما لم يُفتح الظرف، لا يستطيع الحاسوب الكمومي فعل شيء.
المشكلة أن بعض العناوين فُتحت ظروفها بالفعل. في البيتكوين المبكر (بما في ذلك عصر ساتوشي)، كانت هناك فئة من العناوين تكتب المفتاح العام مباشرة على السلسلة دون ظرف؛ كما أن عددًا كبيرًا من المستخدمين يعيدون استخدام نفس العنوان، فعند أول إنفاق يُفتح الظرف، وتبقى العملات المتبقية في نفس العنوان مع كشف المفتاح العام باستمرار. هذه هي الأصول "المكشوفة" التي يذكرها التقرير مرارًا، وتشكل حوالي ثلث إجمالي البيتكوين. بالإضافة إلى ذلك، حتى الظروف المغلقة، عند بدء تحويل ولم يتم تأكيد المعاملة بعد، يتم بث المفتاح العام في نافذة زمنية قصيرة، وهي فرصة هجوم عابرة لكنها ليست مستحيلة.
خامسًا: ما الذي تحاول حلول "ما بعد الكم" حله؟
فكرة الحل ليست معقدة: استبدال القفل بقفل جديد لا يستطيع الحاسوب الكمومي كسره. اقترح الباحثون عدة فئات مرشحة، مثل التوقيعات المبنية على الهاش والتوقيعات المبنية على الشبكات، وقد أكمل المعهد الوطني الأمريكي للمعايير والتقنية (NIST) توحيدها في عام 2024. الصعوبة الحقيقية تكمن في ثلاثة أمور تالية: الأقفال الجديدة أكبر وأثقل، فحجم التوقيع يبلغ من 10 إلى 40 ضعف الحجم الحالي، مما يبطئ سرعة المعاملات ويرفع التكاليف؛ تغيير القفل يتطلب موافقة الشبكة بأكملها، والشبكات اللامركزية هي الأصعب في التوصل إلى إجماع؛ وبالنسبة للعملات التي فقد أصحابها الاتصال ولن يقوموا بتغيير القفل أبدًا، هل يتم تجميدها أم إتلافها أم تركها كما هي، لا يوجد حل يرضي الجميع.
بعض المفاهيم الخاطئة الشائعة
من المفاهيم الخاطئة أن "بمجرد ظهور الحاسوب الكمومي، ستنهار جميع العملات المشفرة إلى الصفر". في الواقع، التهديد يقع على عملية التوقيع، ويمكن للشبكات مواجهته بترقية نظام التوقيع، وتختلف وتيرة التقدم بين السلاسل، لذا فإن المخاطر غير متساوية.
من المفاهيم الخاطئة أيضًا أن "الحاسوب الكمومي سيجعل التعدين بلا معنى". يعتمد التعدين على حسابات الهاش، والخوارزميات الكمومية تقدم تسريعًا محدودًا فقط، ولن تقلب إثبات العمل.
من المفاهيم الخاطئة الثالثة أن "هذا خيال علمي ولا يعنيني". صحيح أن الحواسيب الكمومية الحالية لا تستطيع كسر البيتكوين، لكن الجهات التنظيمية وأمناء الحفظ ومصدري صناديق الاستثمار المتداولة (ETF) أدرجوها بالفعل في قوائم المخاطر الرسمية، كما أن نافذة الترحيل الزمنية مكتوبة في سياسات الدول.
النتائج الرئيسية
تحسنت جاهزية صناعة العملات المشفرة لمواجهة الهجمات الكمومية بشكل ملحوظ مقارنة بالعام الماضي، لكن الحماية ما بعد الكمومية القابلة للاستخدام الفعلي على الشبكات الرئيسية لا تزال قليلة جدًا، وبشكل عام لم تكن الصناعة مستعدة بعد.
تعتمد سلاسل الكتل على توقيع المفتاح الخاص لإثبات ملكية الأصول، وتعتمد أمان التوقيع على مسألة رياضية صعبة تسمى مسألة اللوغاريتم المتقطع على المنحنيات الإهليلجية. لا تستطيع الحواسيب التقليدية حل هذه المسألة في وقت ممكن، بينما يمكن لحاسوب كمومي كبير بما يكفي ومزود بتصحيح الأخطاء، باستخدام خوارزمية شور، نظريًا استنتاج المفتاح الخاص من المفتاح العام المنشور، وبالتالي نقل أصول الآخرين. التشفير ما بعد الكمومي يشير إلى أنظمة التوقيع والتشفير التي تعتبر آمنة حتى في مواجهة الحواسيب الكمومية.
قد يبدو مصطلح "مسألة اللوغاريتم المتقطع على المنحنيات الإهليلجية" مجردًا، لكن يمكن فهمه بتشبيه من الحياة اليومية. تخيل شبكة ذات شكل خاص عليها نقطة بداية معلنة، وباتباع قواعد ثابتة تقوم "بالقفز" من نقطة البداية عددًا معينًا من المرات، لتهبط في النهاية على موقع معين. مفتاحك الخاص هو عدد القفزات، وهو رقم عشوائي ضخم للغاية؛ ومفتاحك العام هو موقع الهبوط النهائي، الذي يتم نشره. معرفة عدد القفزات يجعل حساب موقع الهبوط سهلًا، ويمكن إنجازه بمئات الخطوات؛ أما بالعكس، إذا رأيت موقع الهبوط فقط وأردت معرفة عدد القفزات، فلا توجد طريقة أفضل حاليًا من تجربة جميع الأعداد الممكنة واحدًا تلو الآخر. المنحنيات المستخدمة في البيتكوين والإيثريوم تحتوي على عدد ممكن من القفزات يصل إلى حوالي 2^256، وهو رقم فلكي، حتى باستخدام جميع حواسيب العالم، لا يمكن تجربتها كلها خلال عمر البشرية أو حتى الكون. هذا هو السبب في عدم قدرة أي شخص على استنتاج المفتاح الخاص من المفتاح العام.
سبب تهديد الحاسوب الكمومي هو أنه لا يحتاج إلى التجربة واحدة تلو الأخرى. تستغل خوارزمية شور خاصية التراكب الكمومي لفحص عدد كبير من الاحتمالات في نفس الوقت، واستخراج النمط الضمني في عملية القفز، مما يضغط البحث الذي يتطلب خطوات فلكية إلى كمية حسابية يمكن التحكم فيها. بعبارة أخرى، الحاسوب التقليدي يبحث عن إبرة في محيط قطرة قطرة، بينما الحاسوب الكمومي يجد النمط الذي توجد فيه الإبرة.
بالنسبة لهجوم حقيقي، تتكون العملية تقريبًا من ثلاث خطوات: أولاً، يقرأ المهاجم المفتاح العام المنشور لعنوان معين من سلسلة الكتل؛ ثانيًا، يستخدم حاسوبًا كموميًا كبيرًا بما يكفي لحساب المفتاح الخاص المقابل؛ ثالثًا، يستخدم هذا المفتاح الخاص لتزوير توقيع شرعي ونقل العملات من ذلك العنوان إلى عنوانه. لا تستطيع الشبكة التمييز بين التوقيع الحقيقي والمزور لأنه مطابق رياضيًا لتوقيع المالك الأصلي. وهذا هو سبب التأكيد المتكرر لاحقًا على "ما إذا كان المفتاح العام قد كُشف": إذا لم يُكشف المفتاح العام، لا يمكن بدء الخطوة الأولى من الهجوم.
متى يأتي التهديد؟
خلال العام الماضي، انخفضت تقديرات الأوساط الأكاديمية للموارد الكمومية اللازمة لاختراق العملات المشفرة بشكل كبير. نشرت Google Quantum AI في مارس 2026 ورقة بيضاء (بمشاركة Dan Boneh من جامعة ستانفورد وJustin Drake من مؤسسة الإيثريوم) قدمت دائرتين للهجوم على منحنى secp256k1، تتطلبان على التوالي ما لا يزيد عن 1٬200 و1٬450 كيوبت منطقي. الكيوبتات المنطقية هي كيوبتات مصححة الأخطاء ويمكنها إجراء حسابات موثوقة، وعند تحويلها إلى عتاد فعلي على مسار الموصلات الفائقة بمعدل خطأ حوالي واحد في الألف، فإن الكيوبتات الفيزيائية المطلوبة أقل من 500٬000، ويستغرق التشغيل الكامل حوالي 18 إلى 23 دقيقة. وبما أن حوالي نصف الحسابات يمكن إنجازها مسبقًا، فبمجرد كشف مفتاح عام عند بث معاملة، يحتاج المهاجم حوالي 9 دقائق فقط لاستنتاج المفتاح الخاص. ذكرت CoinDesk في تقريرها أن هذا يعني أن المهاجم لديه احتمال حوالي 41% لتحويل الأموال قبل تأكيد المعاملة الأصلية. وترى فوربس أن هذه النتيجة تمثل انخفاضًا بنحو 20 ضعفًا مقارنة بالتقديرات السابقة التي كانت تتطلب ملايين الكيوبتات الفيزيائية.
يمكن فهم الكيوبتات ببساطة على أنها قوة الحوسبة اللازمة لكسر سلسلة الكتل، وبالتالي فإن يوم Q هو اليوم الذي يظهر فيه حاسوب كمومي قوي بما يكفي.
أشار Craig Gidney في ورقة بحثية أولية في مايو 2025 إلى أن عدد الكيوبتات المزعجة المطلوبة لكسر RSA-2048 انخفض إلى أقل من مليون، بينما كان تقديره مع Ekerå في عام 2019 هو 20 مليونًا. كما ادعت ورقة بحثية أولية أخرى قدمها معهد كاليفورنيا للتكنولوجيا وOratomic وجامعة كاليفورنيا في بيركلي في نفس يوم نشر الورقة البيضاء أن استخدام مسار الذرات المحايدة قد يكفي مع 10٬000 إلى 26٬000 كيوبت، لكن هذا الاستنتاج جاء من المحاكاة ولم يتم التحقق منه على العتاد. بالإضافة إلى ذلك، لم تنشر Google دائرة الهجوم نفسها، بل استخدمت فقط إثباتات المعرفة الصفرية لإثبات فعالية الدائرة، وهي أول طريقة "إفصاح مسؤول" في هذا المجال.
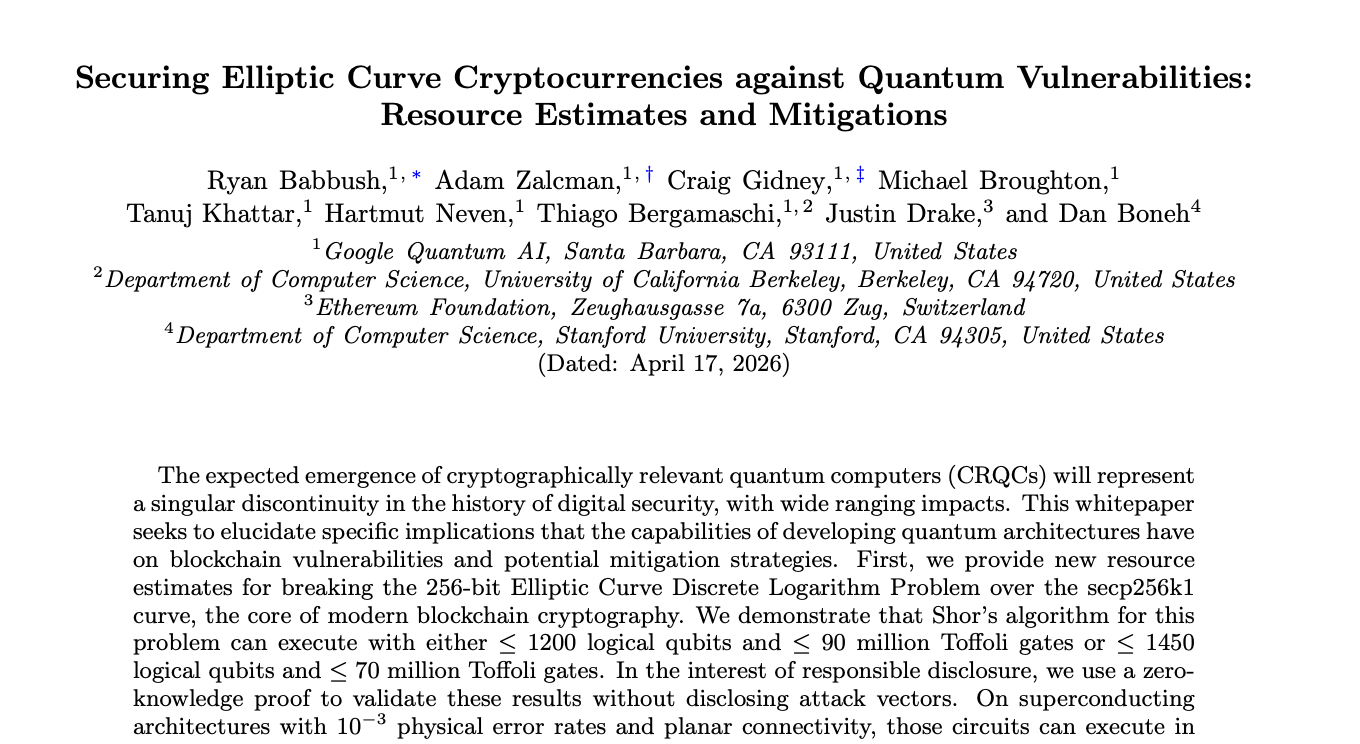
لقطة شاشة من ورقة Google، المصدر: arxiv
ومع ذلك، لا داعي للذعر لأن الوضع الحالي للعتاد لا يزال بعيدًا جدًا عن هذه التقديرات. شريحة Willow من Google تحتوي على 105 كيوبت فقط، وأكبر مفتاح منحنى إهليلجي تم كسره بنجاح في العروض العامة كان 15 بتًا فقط، بينما يستخدم البيتكوين مفاتيح 256 بت. كما أن جائزة Q-Day التي يمنحها Project Eleven مثيرة للجدل، حيث يرى مطورو البيتكوين أن الناتج لا يختلف بشكل كبير عن التخمين العشوائي.
بخصوص موعد ظهور آلة قادرة فعليًا على الاختراق، يتوقع الخبراء عمومًا ظهور مثل هذه الآلة في أوائل إلى منتصف ثلاثينيات القرن الحالي، مع وجود مخاطر قبل عام 2030. صرحت اللجنة الاستشارية لـ Coinbase بأنها لا تستطيع التأكد من عدم ظهور مثل هذه الآلة بحلول الموعد النهائي للترحيل الذي حدده NIST في عام 2035. يعتقد Charles Hoskinson أن احتمال ظهور حاسوب كمومي تجاري قبل عام 2033 يتجاوز النصف، بينما يقدر Nic Carter احتمال تعرض البيتكوين للاختراق بحلول عام 2035 بنسبة 70% إلى 80%. وقد حددت Google جدولها الزمني للترحيل ما بعد الكمومي في عام 2029.
طبيعة المخاطر وحجم التعرض
بالنسبة للسجلات العامة، الخطر الرئيسي هو تزوير التوقيع، أي أن المهاجم يستنتج المفتاح الخاص ويسرق الأصول بعد كشف المفتاح العام، وليس ما يسمى في الصناعة "اجمع أولاً ثم فك التشفير لاحقًا". العناوين التي ظهرت مفاتيحها العامة على السلسلة تكون أصولها في حالة "تعرض ثابت" عند ظهور حاسوب كمومي كبير؛ أما الأصول التي تستخدم فقط قيمة الهاش كعنوان ولم تُنفق أبدًا، فتتعرض فقط في النافذة القصيرة بين بث المعاملة وتأكيدها. تهديد "اجمع أولاً ثم فك التشفير لاحقًا" يقع بشكل أساسي على عملات الخصوصية، لأن المعاملات المسجلة اليوم قد يتم إلغاء إخفاء هويتها بأثر رجعي في المستقبل. دوال الهاش نفسها ليست نقطة ضعف: SHA-256 وKeccak تفقدان فقط مستوى أمان بمقدار الجذر التربيعي أمام الخوارزميات الكمومية، ويظل تعدين إثبات العمل والالتزامات المبنية على الهاش آمنة بشكل عام، وهذا هو سبب ميل معظم الحلول ما بعد الكمومية إلى الاعتماد على الهاش.
حجم الأصول المعرضة كبير جدًا. تقدر اللجنة الاستشارية لـ Coinbase أن حوالي 6.9 مليون BTC (حوالي 32% من إجمالي العرض) تم كشف مفاتيحها العامة على السلسلة، منها حوالي 1.7 مليون في حوالي 20٬000 عنوان P2PK قديم، وحوالي 5 ملايين ناتجة عن إعادة استخدام العناوين، بما في ذلك بعض المحافظ الباردة للبورصات الكبيرة. أما مؤلفو BIP-361 فيعطون نسبة أعلى قليلاً، حيث قالوا إنها تجاوزت 34% حتى 1 مارس 2026. بالمقارنة، تقول Ripple إن 0.03% فقط من XRP موجودة في حسابات خاملة تم كشف مفاتيحها العامة. الاختلافات في الأرقام بين الأطراف ترجع أساسًا إلى اختلاف طرق الإحصاء لـ P2PK وإعادة استخدام العناوين ومخرجات Taproot.
تقدم السلاسل المختلفة والتباين بينها
من حيث التقدم الفعلي، تباينت السلاسل بشكل واضح. تعمل QRL منذ عام 2018 بتوقيعات ما بعد كمومية أصلية، وأطلقت Algorand حسابات Falcon الأصلية في أغسطس 2026، وأطلقت NEAR حسابات ML-DSA في يوليو 2026، وحسابات Falcon في Starknet تعمل على الشبكة الرئيسية لكنها لم تخضع للتدقيق بعد، ودخلت أكواد Tezos ذات الصلة إلى الشبكة الرئيسية عبر ترقية لكنها معطلة افتراضيًا. لدى الإيثريوم (حوالي 2029) وXRPL (2028) وSui (الربع الأول من 2027) وStellar وHedera (حوالي 2027) خرائط طريق بتاريخ محدد، واختارت Solana خوارزمية Falcon دون جدول زمني، وأصدر Cosmos SDK دعمًا لكن يتطلب تفعيله من كل سلسلة على حدة. لا يزال اقتراحا البيتكوين ذوا الصلة في مرحلة المسودة ويفتقران إلى مسار تفعيل؛ ولا تزال Cardano في مرحلة البحث؛ بينما لا توجد خطط رسمية لدى Monero وAvalanche وBNB Chain.
تجريد الحسابات هو أهم فرق هيكلي. الشبكات التي يمكن فيها للحسابات تغيير نظام التوقيع بنفسها دون الحاجة إلى شوكة موحدة للسلسلة بأكملها (Starknet وAlgorand وNEAR وSui وAptos، وكذلك الإيثريوم بعد تطبيق EIP-8141) تسمح للمستخدمين بالترحيل واحدًا تلو الآخر؛ بينما نموذج حسابات البيتكوين لا يتمتع بهذه المرونة، فالترحيل يعتمد فقط على أنواع عناوين جديدة وسنوات من النقل الطوعي.
التحدي الرئيسي هو الحوكمة: كيف نضمن تنسيق تحركات الجميع؟
الحلول التشفيرية نفسها أصبحت لها معايير، لكن ما لم يُحسم بعد هو قضايا الحوكمة والهندسة.
أولاً، كيفية تنسيق الشوكة الناعمة أو الصلبة لترقية الشبكة بأكملها بشكل متزامن. ثانيًا، كيفية التعامل مع الأصول التي لم يتم ترحيلها أبدًا، بما في ذلك حوالي 1.7 مليون BTC من عصر ساتوشي، هل يتم تجميدها أم إلغاؤها أم تركها كما هي، ولم تعلن سوى قلة من السلاسل موقفًا واضحًا. ثالثًا، التوقيعات الجديدة أكبر من التوقيعات الحالية البالغة 64 بايت بمقدار 10 إلى 40 ضعفًا، مما سيؤثر مباشرة على إنتاجية المعاملات ويرفع التكاليف. تشير Ripple إلى أن توقيع Dilithium أكبر بحوالي 40 ضعفًا من التوقيعات الحالية؛ وتحذر اللجنة الاستشارية لـ Coinbase من أن حجم الكتل قد يتضخم حتى 38 ضعفًا بعد التبديل؛ ويذكر Hoskinson أن التبديل المبكر في Cardano قد يبطئ الشبكة بنحو 10 أضعاف.
المعايير والتنظيم
حددت المؤسسات المالية التقليدية والجهات الحكومية جداول زمنية واضحة للترحيل، وفي هذا السياق يتم دفع سلاسل الكتل في صناعة العملات المشفرة للتحرك. الأهم من ذلك هو معيار NIST ما بعد الكمومي، الذي يحدد أنظمة التوقيع التي يمكن لسلاسل الكتل اختيارها، ويحدد موعد تقاعد الخوارزميات القديمة.
المعيار الذهبي في الصناعة: معيار NIST
NIST هو المعهد الوطني الأمريكي للمعايير والتقنية، ويتبع وزارة التجارة الأمريكية، وهو مسؤول عن وضع المعايير التقنية. معاييره في مجال التشفير (مثل AES وSHA hash) معتمدة على نطاق واسع عالميًا. في أغسطس 2024، أصدر أول معايير للتشفير ما بعد الكمومي، لذا تعتمد معظم حلول سلاسل الكتل ما بعد الكمومية عليه.
أصدر NIST رسميًا ثلاثة معايير ما بعد كمومية في 13 أغسطس 2024، ولا يزال المعيار الرابع قيد الإعداد. FIPS 203 (ML-KEM) هو آلية تغليف مفاتيح تستخدم لتشفير الاتصالات، وليس نظام توقيع. FIPS 204 (ML-DSA، المعروف سابقًا باسم Dilithium) هو توقيع مبني على الشبكات، بحجم توقيع يتراوح بين 2.4 و4.6 كيلوبايت، وهو الخيار الافتراضي الأكثر شيوعًا حاليًا. FIPS 205 (SLH-DSA، المعروف سابقًا باسم SPHINCS+) هو توقيع مبني على الهاش، وافتراضاته الأمنية هي الأكثر تحفظًا، لكن حجم التوقيع يصل إلى حوالي 7.8 إلى 50 كيلوبايت. FIPS 206 (FN-DSA، المعروف سابقًا باسم Falcon) الذي لم يتم الانتهاء منه بعد يعتمد أيضًا على الشبكات، وتوقيع Falcon-512 يبلغ حوالي 0.7 كيلوبايت فقط، وهو الأكثر إحكامًا بين الثلاثة، وتتوقع Hedera في تحليلها في أبريل 2026 أن يكتمل في أوائل عام 2027 تقريبًا. للمقارنة، توقيع Schnorr في البيتكوين وتوقيع Ed25519 في Solana يبلغان 64 بايت فقط.
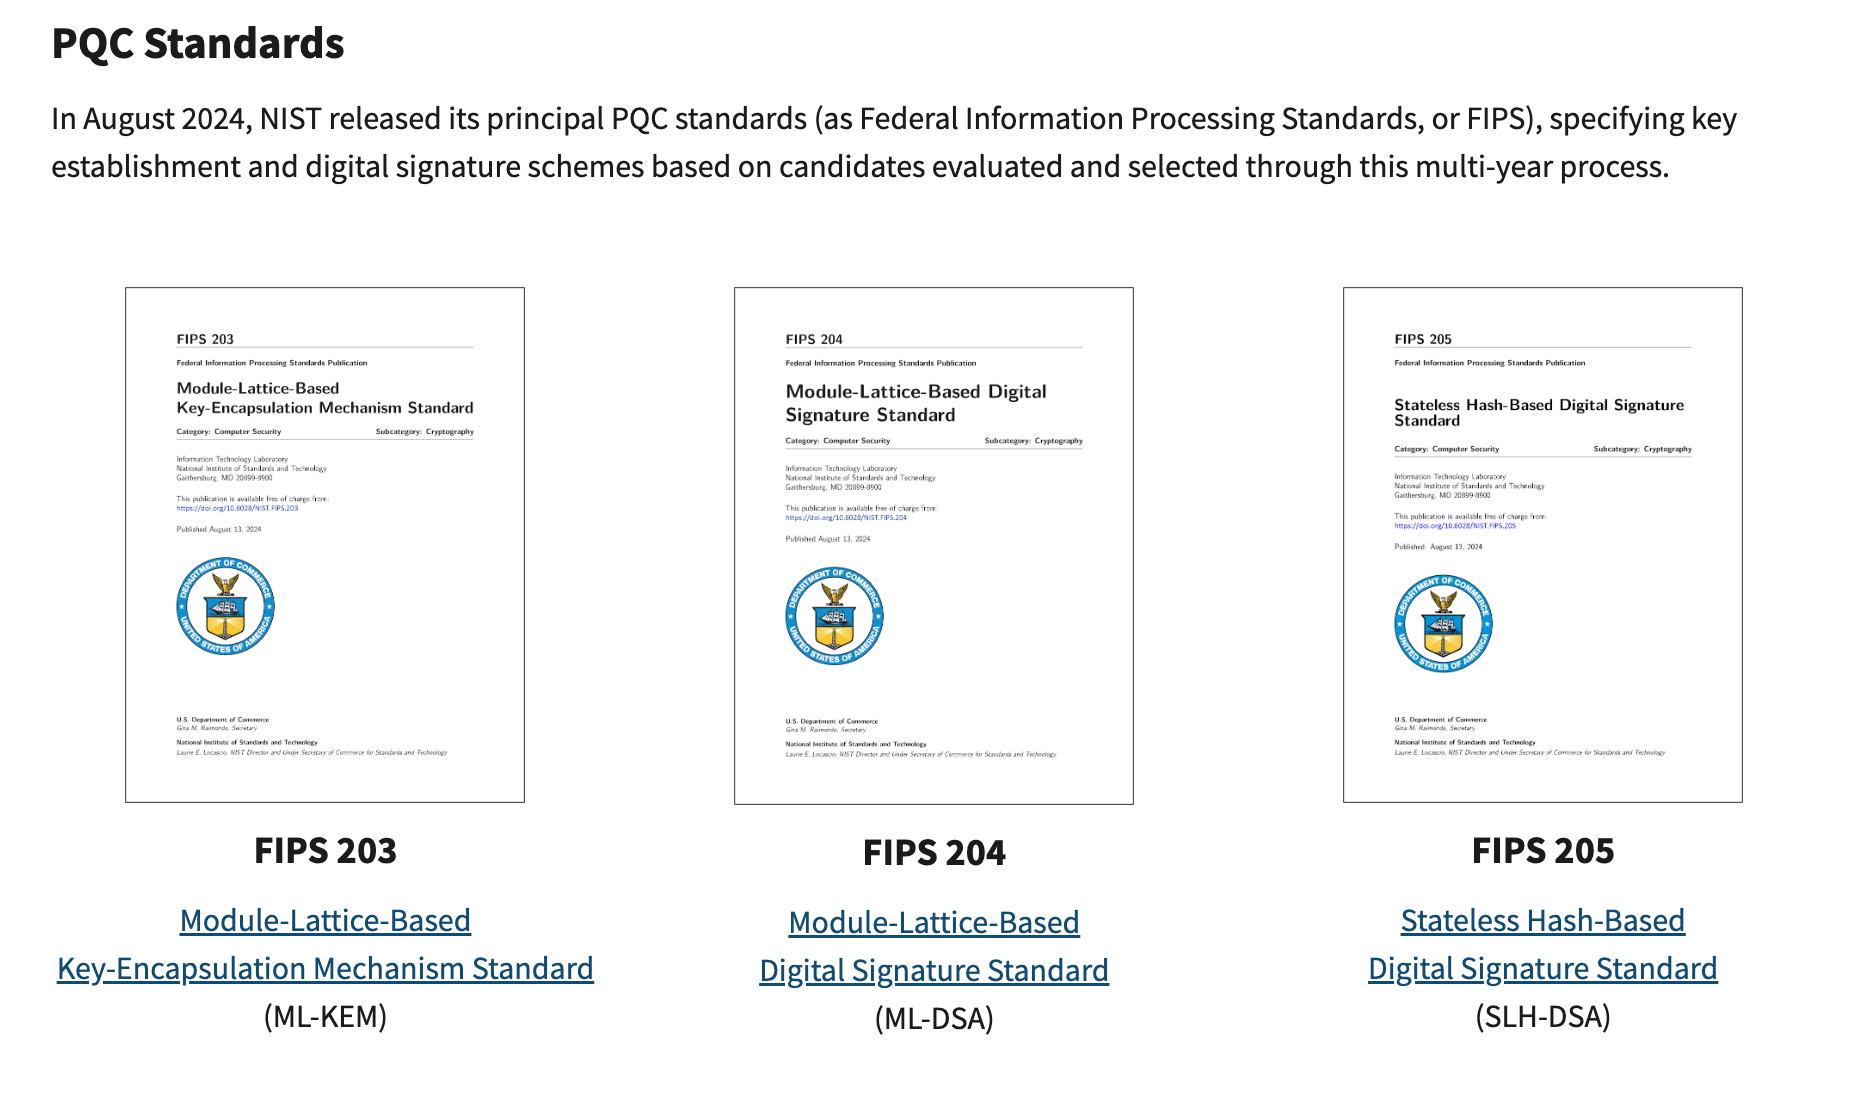
المعايير التي أصدرها NIST، المصدر: موقع NIST الرسمي
تنص إرشادات الانتقال الخاصة بـ NIST على أن خوارزميات المفتاح العام المعرضة للهجمات الكمومية سيتم إهمالها في عام 2030 وحظرها في عام 2035. والموعد النهائي "2035" الذي يتردد في الصناعة مصدره هذا.
الإفصاحات المؤسسية
بدأت المؤسسات في إدراج المخاطر الكمومية في الوثائق الرسمية. قامت BlackRock في 9 مايو 2025 بتوسيع عوامل المخاطر الكمومية في نشرة صندوق iShares Bitcoin Trust (IBIT)، كما أن منتجاتها للإيثريوم تحتوي على صياغة مماثلة تحذر من أن الحوسبة الكمومية قد تجعل تشفير البيتكوين غير فعال. كما أدرجت VanEck تحذيرًا مماثلاً بشأن BNB Smart Chain في نشرة صندوق BNB ETF لعام 2026. هذه الإفصاحات هي تحذيرات مخاطر قياسية وليست تنبؤات بالمستقبل، لكنها تظهر أن الجاهزية الكمومية أصبحت جزءًا من العناية الواجبة لأمناء الحفظ ومصدري صناديق الاستثمار المتداولة.
استعدادات الأطراف المختلفة
Coinbase: لجنة استشارية مستقلة لتحديد النغمة للصناعة بأكملها
كانت Coinbase من أبرز المؤسسات التي أدخلت قضية الحوسبة الكمومية إلى النقاش العام في 2026. نهجها هو دعوة خبراء خارجيين لتشكيل لجنة مستقلة، ونشر التحليلات علنًا، ومطالبة السلاسل المختلفة بالإعلان عن مواقفها في أقرب وقت.
تأسست اللجنة الاستشارية المستقلة للحوسبة الكمومية وسلاسل الكتل التابعة لـ Coinbase في يناير 2026، ونُشرت أول ورقة بحثية لها في 21 أبريل 2026، وبلغ طولها حوالي 50 صفحة. تضم اللجنة Scott Aaronson وDan Boneh وJustin Drake وSreeram Kannan وYehuda Lindell وDahlia Malkhi. ومن بينهم Boneh وDrake هما أيضًا مؤلفان مشاركان في الورقة البيضاء لـ Google المذكورة سابقًا، لذا فإن أحكام الوثيقتين تتوافق مع بعضها البعض.
الاستنتاج الأساسي للورقة هو أن الحواسيب الكمومية المتسامحة مع الأخطاء سيتم بناؤها في النهاية، وتعرب اللجنة عن ثقة عالية في ذلك، لكنها تؤكد في الوقت نفسه عدم وجود مثل هذه الآلة حاليًا. أما فيما إذا كانت ستظهر قبل عام 2035، فترى اللجنة أنه لا يمكن ضمان عدم ظهورها، لذا تدعو إلى البدء في الاستعداد الآن بدلاً من الانتظار حتى ظهور إشارات ملحة. بخصوص حجم التعرض، تقدر الورقة أن حوالي 6.9 مليون BTC تم كشف مفاتيحها العامة؛ وقام تقرير لاحق نُشر في يونيو بتفصيل هذا الرقم، حيث يوجد حوالي 1.7 مليون في حوالي 20٬000 عنوان P2PK قديم، وحوالي 5 ملايين ناتجة عن إعادة استخدام العناوين، وتعود بشكل أساسي إلى مستخدمين نشطين، بما في ذلك المحافظ الباردة للبورصات الكبيرة. كما تحذر الورقة من أن التحول إلى التوقيعات ما بعد الكمومية قد يضخم حجم الكتل حتى 38 ضعفًا. على عكس الورقة البيضاء لـ Google، فإن اللجنة أقل قلقًا نسبيًا بشأن هجمات الاستباق قبل تأكيد المعاملة، بينما نافذة الهجوم البالغة 9 دقائق التي قدمتها Google تجعل هذا النوع من الهجمات مصدر قلق واقعي.
التوصية الأساسية للسلاسل المختلفة هي اتخاذ قرار مبكر والإعلان عنه علنًا: بالنسبة للأصول التي لم يتم ترحيلها أبدًا إلى التوقيعات ما بعد الكمومية، هل سيتم تجميدها أم إلغاؤها أم تركها كما هي. اللجنة نفسها لا تنحاز لشبكات مثل البيتكوين، لكنها ترى أن التأخر في الإعلان عن موقف هو بحد ذاته مخاطرة.
أهمية هذه الوثيقة تكمن في أن Coinbase، كشركة مدرجة وأحد أكبر أمناء الحفظ، استخدمتها للوفاء بمسؤولية المنتج وتقديم تحليل طرف ثالث قابل للاستشهاد للصناعة، مما جعل الجاهزية الكمومية سؤالاً يجب على البورصات وأمناء الحفظ ومصدري صناديق الاستثمار المتداولة الإجابة عنه. يجب الإشارة إلى أن اللجنة ممولة من Coinbase، ورأيها له وزن كبير، لكن لا ينبغي للقارئ اعتباره حكمًا محايدًا تمامًا.
Project Eleven: الرائد في الأمن الكمومي بالصناعة
Project Eleven هي أكثر شركات الأمن نشاطًا في هذا المجال حاليًا، وتقوم بالأبحاث والنماذج الأولية، كما تلعب دورًا في جلب الموضوع إلى الرأي العام. تعتمد إيراداتها وتأثيرها إلى حد كبير على تحقق تهديد الكم.
في يناير 2026، أكملت الشركة جولة تمويل من الفئة A بقيمة 20 مليون دولار. وحددت جائزة Q-Day بمكافأة قدرها 1 BTC لأول شخص يكسر مفتاح منحنى إهليلجي باستخدام حاسوب كمومي. في 24 أبريل 2026، مُنحت الجائزة إلى Giancarlo Lelli، الذي كسر مفتاح منحنى إهليلجي بطول 15 بتًا على عتاد IBM الكمومي السحابي. يجب توضيح نقطتين حول هذه النتيجة: أولاً، مفاتيح البيتكوين الحقيقية يبلغ طولها 256 بتًا، وعرض 15 بتًا لا يزال بعيدًا جدًا عن التهديد الحقيقي؛ ثانيًا، يرى مطورو البيتكوين أن الناتج لا يختلف بشكل كبير عن التخمين العشوائي، وأُضيفت ملاحظات مجتمعية تحت الإعلان ذي الصلة.
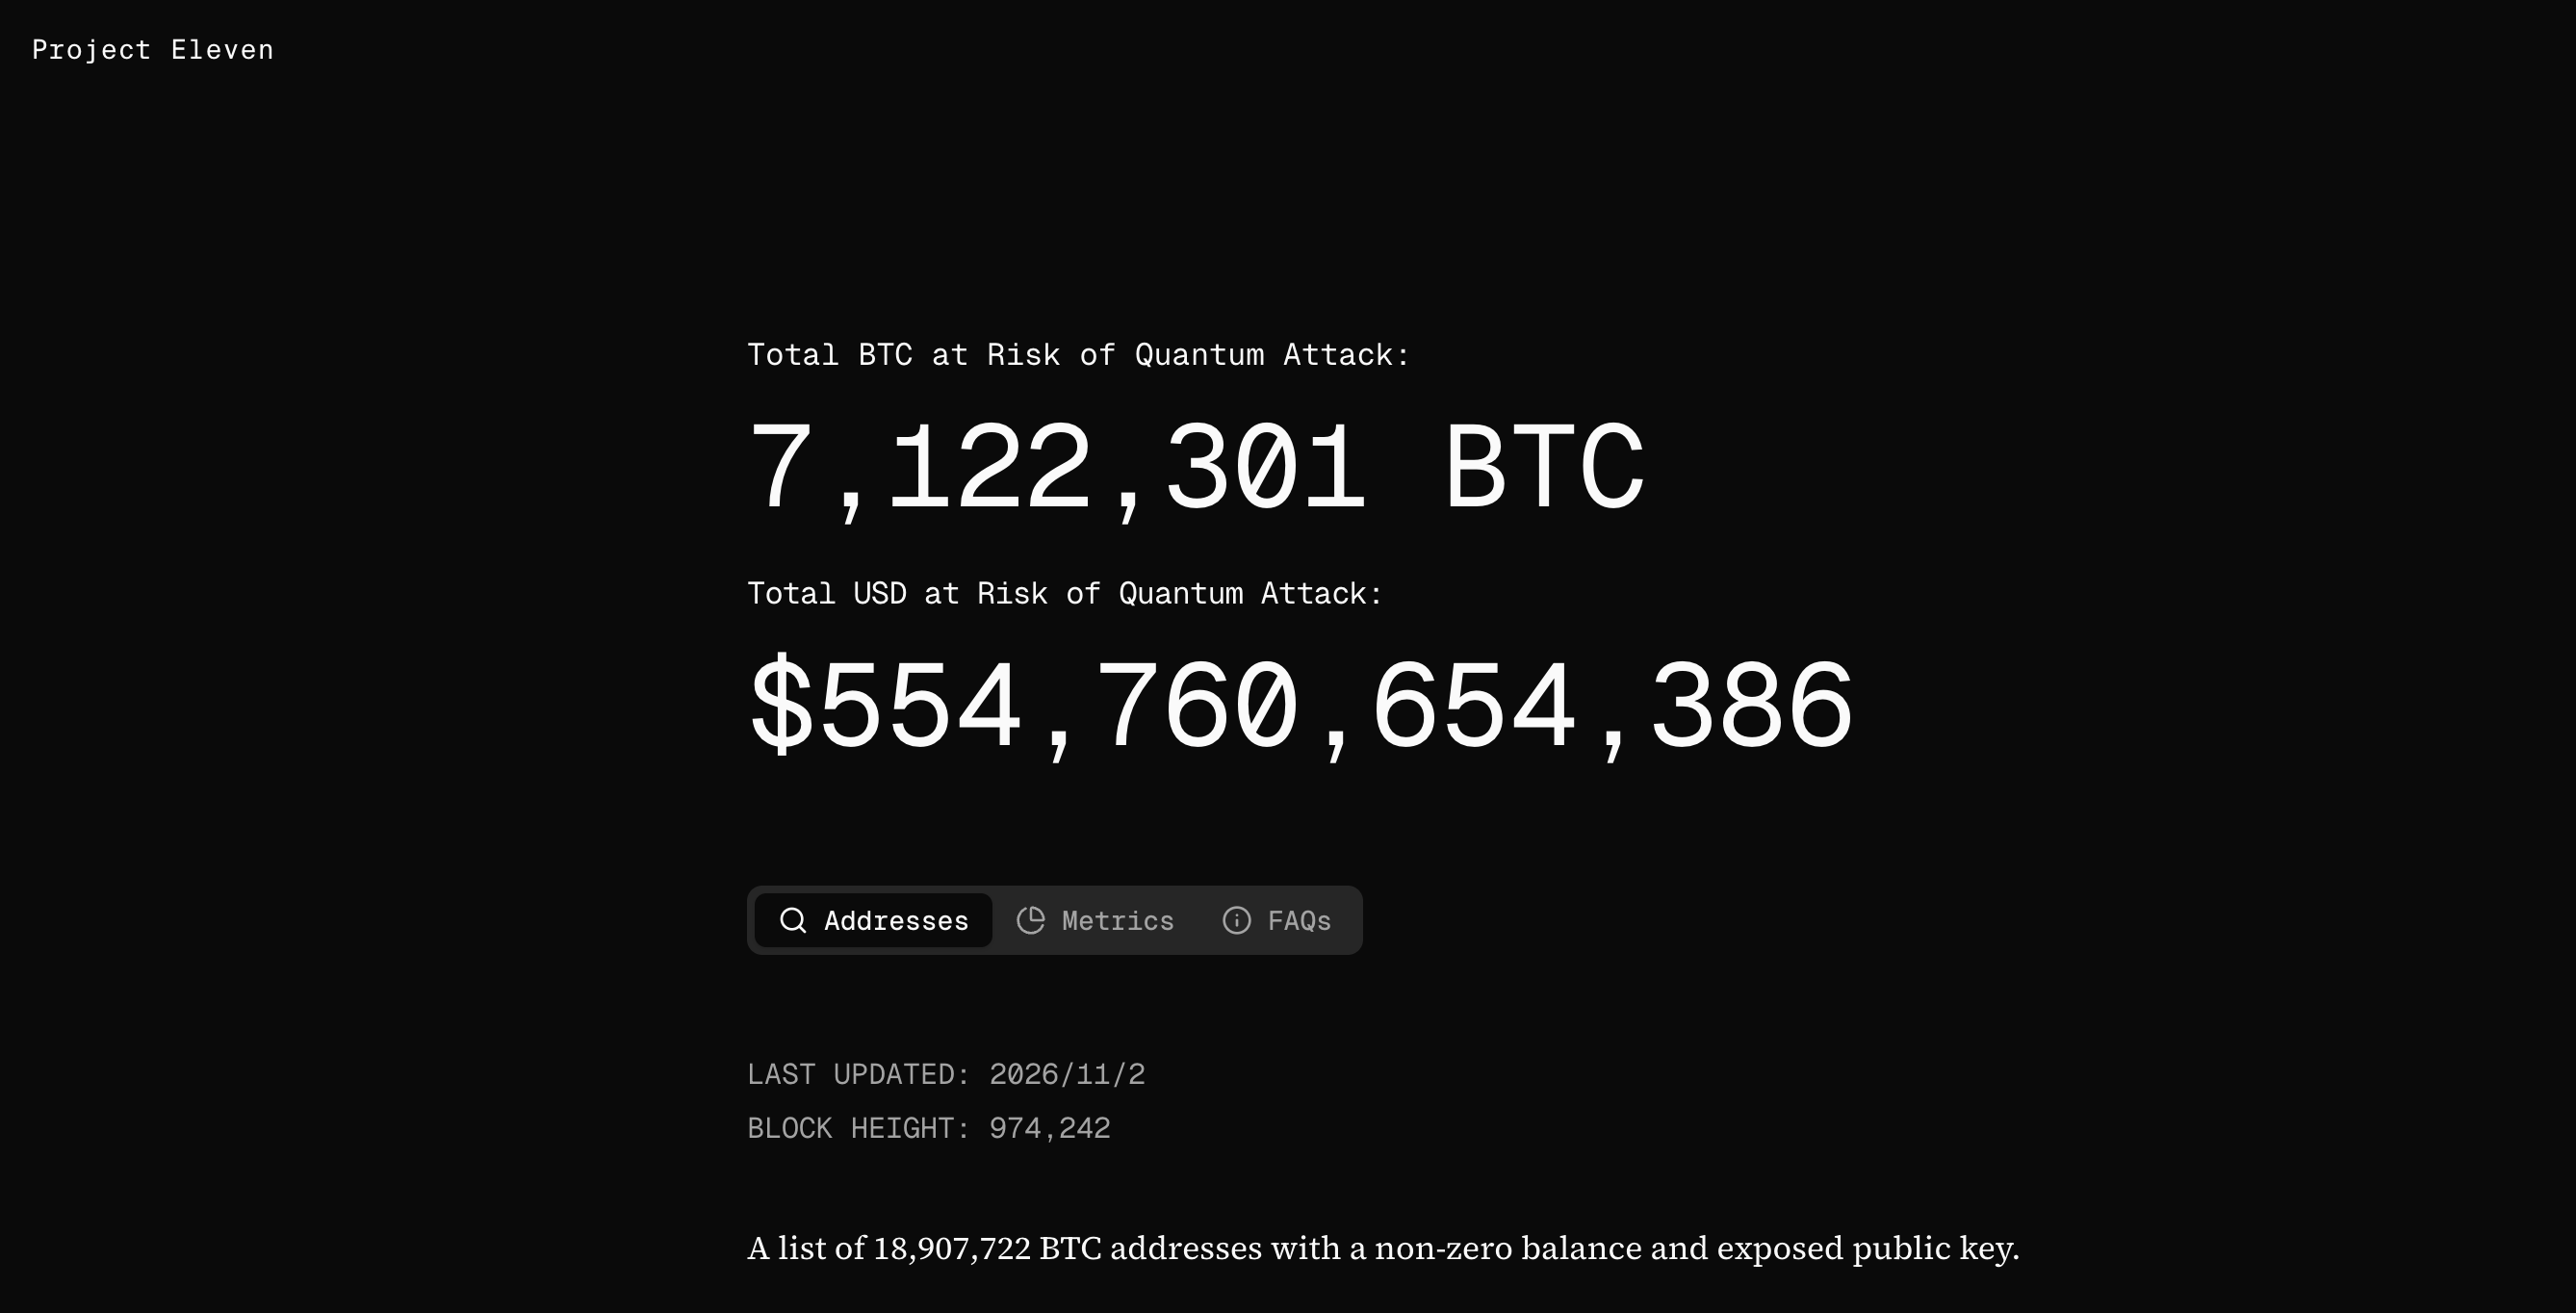
تقدير Project Eleven للبيتكوين المعرضة للخطر، المصدر: Project Eleven
كما تتعاون Project Eleven مع Ripple وSolana في تقييم التهديدات وتطوير النماذج الأولية، فعلى سبيل المثال، عمل Denis Angell من Ripple معها لإكمال نموذج أولي لـ ML-DSA على شبكة اختبار AlphaNet الخاصة بـ XRPL. وفي الوقت نفسه، قدمت الشركة تقديرًا بأن حوالي 7.1 مليون BTC تم كشف مفاتيحها العامة.
بشكل عام، توفر Project Eleven معالم قابلة للنقاش العام وأكواد نماذج أولية يمكن للمؤسسات اختبارها؛ وفي الوقت نفسه، تميل الشركة، بحكم مصلحتها التجارية، إلى التأكيد على الإلحاح.
استعدادات السلاسل العامة المختلفة وفرقها الأساسية
تتفاوت درجة استعداد السلاسل المختلفة بشكل كبير. مشروع الإيثريوم هو الأكثر تنظيمًا، والبيتكوين هو الأكثر جدلاً والأقل تنفيذًا، وSolana اختارت الخوارزمية دون جدول زمني. فيما يلي ننظر أولاً إلى أكبر ثلاث سلاسل من حيث القيمة السوقية، ثم نناقش الشبكات الأخرى ذات الاستعدادات الكمومية ذات الصلة.
البيتكوين: توجد مقترحات، لكن لا يوجد مسار تفعيل
لا توجد مؤسسة للبيتكوين، وأي تغيير يتطلب مقترح مطور (BIP) والحصول على إجماع من مجتمع المعدنين والعقد. يوجد حاليًا مقترحان رئيسيان متعلقان بالكم، بالإضافة إلى خطة طوارئ.
BIP-360 (Pay-to-Merkle-Root، اختصارًا P2MR) كتبه Hunter Beast (MARA) وEthan Heilman وIsabel Foxen Duke، وتم دمجه كمسودة في مكتبة المقترحات الرسمية في 11 فبراير 2026. يضيف نوع مخرجات جديد مشابه لـ Taproot، لكنه يزيل مسار الإنفاق المباشر بالمفتاح، بحيث لا تكشف العملات المفتاح العام أثناء فترة السكون، وتبدأ العناوين بـ bc1z. يتعمد المقترح عدم إدخال أي نظام توقيع ما بعد كمومي، ويترك هذا الجزء لشوكة ناعمة لاحقة، وقد بدأ Heilman نقاشًا حول مرونة الخوارزميات في القائمة البريدية. كما أن BIP-360 لا يستطيع الدفاع ضد هجمات الاستباق قبل تأكيد المعاملة.
BIP-361 (الترحيل ما بعد الكمومي وغروب التوقيعات القديمة) كتبه Jameson Lopp وخمسة آخرون، ونُشر في 14 أبريل 2026، ويدعو إلى التخلص التدريجي من التوقيعات القديمة. بعد حوالي 3 سنوات من التفعيل، يُحظر إرسال أموال جديدة إلى أنواع العناوين المعرضة للخطر؛ وبعد حوالي 5 سنوات، تصبح عمليات الإنفاق القديمة بـ ECDSA وSchnorr غير صالحة، وتُجمد الأصول المقابلة؛ وقد يتم توفير مسار استرداد يعتمد على إثباتات المعرفة الصفرية لاحقًا. يصفه النقاد بأنه استبدادي، ويقول Lopp نفسه إنه لا يرغب في استخدامه فعليًا، وإنه ليس في وضع يمكن تبنيه حاليًا.
بعبارات بسيطة، BIP-360 يضيف فقط نوع عنوان جديد يخفي المفتاح العام، ولا يحمي العناوين القديمة التي كُشفت مفاتيحها العامة: تلك العملات لا تزال تعتمد على توقيعات ECDSA/Schnorr الأصلية، ويمكن تزوير التوقيعات وسرقتها بعد ظهور الحاسوب الكمومي. الشيء الوحيد الممكن هو أن يقوم الحائزون بنقل عملاتهم إلى عناوين P2MR الجديدة قبل يوم Q، وبعد ذلك لن يُكشف المفتاح العام. أما العملات التي فقد أصحابها الاتصال ولا يمكن نقلها (مثل P2PK من عصر ساتوشي)، فلا يساعدها BIP-360، وهذا هو سبب اقتراح BIP-361 للتجميد.
بالإضافة إلى ذلك، صمم Avihu Levy من StarkWare خطة Quantum-Safe Bitcoin (QSB)، وتمت أول معاملة على السلسلة عبر MARA Slipstream في 26 أغسطس 2026. تستخدم طحن التوقيع لإضافة قفل مبني على الهاش للمعاملة دون الحاجة إلى شوكة ناعمة، لكن تكلفة كل معاملة تصل إلى مئات الدولارات، وتتطلب تقديمها مباشرة إلى المعدنين، ولا تستطيع فعل شيء للمفاتيح المكشوفة بالفعل، لذا لا يمكن اعتبارها سوى خطة طوارئ.
حتى لو تم تفعيل BIP-360 غدًا، سيظل على كل حائز نقل أصوله إلى العناوين الجديدة بنفسه، مما سيستهلك مساحة الكتل لسنوات، ولن يكون له أي تأثير على أصول عصر ساتوشي. أي أنه إذا لم يتوصل البيتكوين إلى خطة رئيسية توافقية خلال السنوات الخمس القادمة، فستكون جميع عناوين عصر ساتوشي السابقة معرضة لخطر الهجوم. وعندها، قد يتطلب الأمر انقسامًا في الإجماع على مستوى الشوكة الصلبة لحل المشكلة.
الإيثريوم: الأكثر تنظيمًا بين السلاسل الكبيرة، والهدف حوالي 2029
وضعت مؤسسة الإيثريوم الأمان ما بعد الكمومي على رأس أولوياتها، ولديها فريق مخصص وموقع مخصص واختبارات تشغيل بيني أسبوعية. في يناير 2026، أنشأت المؤسسة فريق ما بعد الكم بقيادة Thomas Coratger، وخصصت جائزتين للتشفير بقيمة مليون دولار لكل منهما؛ وتم إطلاق pq.ethereum.org في 25 مارس 2026؛ وتدير أكثر من عشرة فرق عملاء شبكة اختبار تطوير للتشغيل البيني ما بعد الكم أسبوعيًا.
وفقًا لموقع ethereum.org، هناك أربعة أجزاء تحتاج إلى ترقية: توقيعات إجماع BLS، والتزامات توافر البيانات KZG، وتوقيعات حسابات ECDSA، وأنظمة إثباتات المعرفة الصفرية التي تعتمد عليها شبكات الطبقة الثانية. على مستوى الإجماع، يستبدل مخطط Lean Ethereum توقيعات BLS بتوقيعات leanXMSS المبنية على الهاش، ويستخدم zkVM بسيط يسمى leanVM لتجميع عدد كبير من التوقيعات في إثبات صغير الحجم لتخفيف مشكلة حجم التوقيع. على مستوى الحسابات، يمنح EIP-8141 (Frame Transactions) الذي صاغه Vitalik Buterin وآخرون في 29 يناير 2026 الحسابات قدرة تجريد حسابات أصلية، مما يسمح لكل حساب بتحديد كيفية التحقق من التوقيع بنفسه، بما في ذلك التحول إلى حلول ما بعد الكم، وقد دخل المقترح في حالة الجدولة لترقية Hegotá. كما اقترحت Mira Belenkiy من Circle مسارًا ما بعد الكم لـ ecrecover، حيث تحمل معاملة الإطار توقيعًا ما بعد الكم لتقرأه العقود.
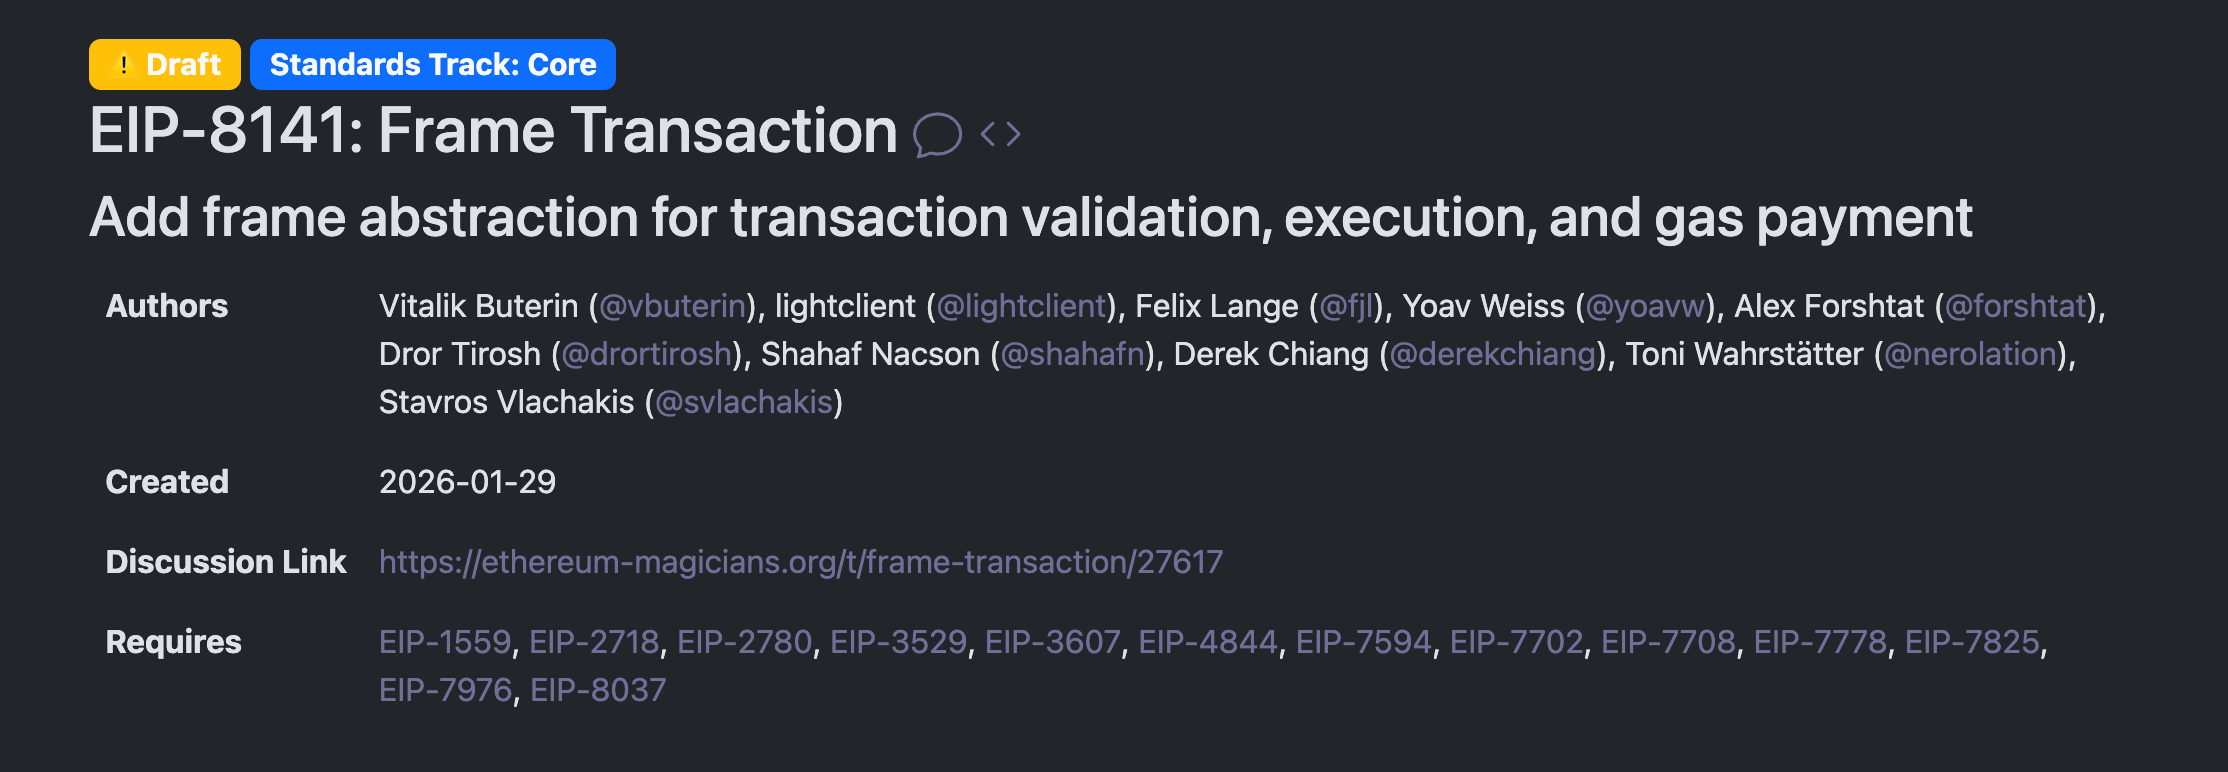
EIP-8141، المصدر: موقع الإيثريوم الرسمي
بخصوص الجدول الزمني، الهدف للبنية التحتية ما بعد الكمومية الأساسية هو حوالي عام 2029، وتشير بعض التقارير إلى ديسمبر 2029. تختلف المصادر حول موعد ترقية Hegotá نفسها: المواد المبكرة قالت النصف الثاني من 2026، بينما تغيرت صياغة ethereum.org في يوليو 2026 إلى 2027.
بشكل عام، هذا هو المشروع الأكثر تقدمًا بين الشبكات الكبيرة. لكن حتى يتم تفعيل EIP-8141 ودعم المحافظ للموقعين ما بعد الكم، لا يوجد خيار ما بعد كم أصلي في البروتوكول لحاملي ETH؛ وتواجه الحسابات القديمة المكشوفة المفاتيح نفس معضلة البيتكوين، لكن بشكل عام، إذا لم تظهر مخاطر هجوم كمومي من نوع البجعة السوداء، فمن المفترض ألا تتأثر شبكة الإيثريوم المطورة بالهجمات الكمومية.
Solana: تم اختيار الخوارزمية، لكن لا يوجد جدول زمني
حماية Solana حاليًا تقتصر بشكل أساسي على طبقة التطبيقات. Winternitz Vault من Blueshift هو خزنة توقيع لمرة واحدة مبنية على الهاش، متاحة للمستخدمين طوعًا منذ حوالي يناير 2025، وهي تطبيق وليست ترقية بروتوكول.
على مستوى البروتوكول، نشرت مؤسسة Solana خطة الاستعداد في 27 أبريل 2026، وكشفت أن فريقي العملاء Anza وFiredancer اختارا بشكل مستقل خوارزمية Falcon، لأن Falcon-512 هو أصغر توقيع بين حلول NIST، ولدى الفريقين تطبيقات مبكرة بالفعل. تتكون الخطة من ثلاث مراحل: مواصلة البحث؛ وإذا أصبح التهديد موثوقًا، توفير توقيعات ما بعد الكم للمحافظ الجديدة أولاً؛ ثم ترحيل المحافظ الحالية. في 8 أكتوبر 2026، صرح نائب الرئيس التقني Jacob Creech بأنه لن يتم تفعيل ما يسمى بوضع القبو ولن يتم إجراء ترحيل واسع النطاق حاليًا.
الخطر في هذا الموقف هو أن عنوان Solana نفسه هو مفتاح Ed25519 العام الخام، وكل حساب ممول يكون مكشوفًا في حالة السكون. نهج التحرك فقط عندما يصبح التهديد موثوقًا هو في الواقع رهان على الحصول على وقت إنذار كافٍ.
وفي الوقت نفسه، أعلنت Solana وProject Eleven عن تعاون في ديسمبر 2025، حيث أجرت Project Eleven تقييمًا كاملاً للتهديدات الكمومية على Solana، شمل البنية التحتية الأساسية ومحافظ المستخدمين وأمان المدققين والافتراضات التشفيرية طويلة الأجل، وحددت مسارات التخفيف وخيارات الترحيل. بالإضافة إلى تقرير التقييم، نشرت Project Eleven نظام توقيع ما بعد كم قابل للتشغيل على شبكة اختبار Solana لإثبات أن المعاملات المقاومة للكم ممكنة تقنيًا من البداية إلى النهاية. صرح نائب رئيس التقنية في مؤسسة Solana، Matt Sorg، بأن الهدف هو إبقاء الشبكة آمنة لعقود قادمة.
Algorand: السلسلة باردة، لكنها الأكثر نضجًا في نشر ما بعد الكم بين السلاسل العامة الرئيسية
تستخدم Algorand منذ عام 2022 توقيعات Falcon لحماية State Proofs (إثباتات الحالة المستخدمة للتحقق عبر السلاسل). في 3 نوفمبر 2025، ظهرت أول معاملة Falcon-1024 على الشبكة الرئيسية؛ وفي أغسطس 2026، عبر ترقية v5.0.0، تم إطلاق حسابات Falcon-1024 الأصلية على الشبكة الرئيسية، مع دعم من Pera Wallet وSDK وAlgoKit. حتى يونيو 2026، عالجت الشبكة أكثر من 140٬000 معاملة ما بعد كمومية.
وفقًا لخارطة الطريق المعلنة في يونيو 2026، تخطط Algorand لتحقيق Falcon-512 والتوقيع المتعدد ما بعد الكم والستاكينغ بحلول نهاية 2026، وتحقيق مرونة كمومية واسعة بحلول نهاية 2027. الفجوة الرئيسية الحالية هي أن VRF (الدالة العشوائية القابلة للتحقق) في نواة الإجماع لا تزال خوارزمية كلاسيكية، وتقول Algorand نفسها إن استبدالها هو أصعب خطوة. يضم فريق التشفير لديها Chris Peikert وZhenfei Zhang الذي شارك في تصميم Falcon.
XRP Ledger (Ripple): خارطة طريق من أربع مراحل بتاريخ محدد، والهدف 2028
نشر Ayo Akinyele من RippleX خارطة طريق من أربع مراحل في 20 أبريل 2026. المرحلة الأولى هي خطة استرداد طارئة ليوم Q؛ المرحلة الثانية (النصف الأول من 2026) اختبار ML-DSA، وقد أكمل Denis Angell نموذجًا أوليًا مع Project Eleven على AlphaNet؛ المرحلة الثالثة (النصف الثاني من 2026) الاختبار على شبكة التطوير، بما في ذلك التوقيعات الهجينة؛ والمرحلة الرابعة هي إطلاق تعديل أصلي قبل عام 2028. لا يزال XLS-295 (ML-DSA-44) مسودة، ولا توجد تغييرات على الشبكة الرئيسية.
الميزة الهيكلية لـ XRPL هي تدوير المفاتيح الأصلي، حيث يمكن للمستخدمين النشطين تغيير المفاتيح دون تغيير العنوان، كما أن XRP الخاملة المكشوفة المفاتيح لا تمثل سوى 0.03%.
Cardano: لا تزال في مرحلة البحث
الخطة التي اقترحها المؤسس Hoskinson في فبراير 2026 تتكون من ثلاث خطوات: أولاً إكمال أجندة البحث (2025 إلى 2026)؛ ثم بناء سلسلة إثبات ما بعد كم مستقلة تستخدم شهادات Mithril والتوقيعات ما بعد الكم لعمل نقاط تفتيش للحالة التاريخية؛ وبعد نضوج تسريع العتاد يتم دمجها في السلسلة الرئيسية. كما حذر من أن الترحيل المبكر قد يبطئ الشبكة بنحو 10 أضعاف. في مايو 2026، قال إن الحلول المبنية على الشبكات وFIPS 203 إلى 206 مدرجة في خارطة الطريق، وأن تصويتًا حوكميًا حول الخطة الكمومية جارٍ، وذكر مشروع Nightstream بالتعاون مع باحثين من Google وMicrosoft Research وLinux. لا توجد حاليًا أعمال توقيع مؤكدة علنًا على شبكة اختبار.
Sui وAptos: آليات حسابات ما بعد كم طوعية
أعلنت Sui في أغسطس 2026 أن الحسابات اليومية ستستخدم ML-DSA-65، بينما تستخدم الخزائن عالية القيمة SLH-DSA-SHA2-128s في عقود Move. كلاهما طوعي للمستخدمين، ويمكن اشتقاقهما من عبارات الاسترداد الحالية، والهدف لاعتماد الشبكة الرئيسية هو الربع الأول من 2027.
فكرة Sui هي "قفلان ونوعان من المخاطر". يأتي الحلان من عائلات رياضية مختلفة: ML-DSA-65 ينتمي إلى معيار FIPS 204 المبني على الشبكات بمستوى أمان NIST من المستوى 3، ويستخدم للحسابات اليومية؛ بينما SLH-DSA-SHA2-128s ينتمي إلى معيار FIPS 205 المبني على الهاش بمستوى أمان من المستوى 1، ويستخدم للخزائن عالية القيمة. وضع الأخير في عقود Move بدلاً من نواة البروتوكول يسمح لـ Sui بمواكبة المعايير التي تتبناها الصناعة دون ترقية البروتوكول الأساسي، ويعني أيضًا أنه إذا تم كسر تشفير الشبكات، فلن يتأثر المسار المبني على الهاش.
تم نشر AIP-137 من Aptos بواسطة رئيس التشفير Alin Tomescu في 18 ديسمبر 2025، ويضيف SLH-DSA-SHA2-128s كنوع حساب اختياري، نظرًا لافتراضاته الأمنية المتحفظة التي تعتمد فقط على الهاش. يتطلب المقترح موافقة حوكمة للتفعيل، ولا يجبر المستخدمين على الترحيل.
NEAR: حسابات ما بعد الكم متاحة على الشبكة الرئيسية
في بروتوكول 2.13 الذي أصدرته NEAR في 20 يوليو 2026، تمت إضافة توقيعات ML-DSA رسميًا إلى الشبكة الرئيسية، والمستوى المحدد الذي ذكرته وسائل الإعلام هو ML-DSA-65. هذا يجعل NEAR، بعد QRL وAlgorand، سلسلة عامة أخرى تتيح للمستخدمين العاديين امتلاك حسابات ما بعد كم على الشبكة الرئيسية، وهي واحدة من الشبكات الكبيرة القليلة في هذا التقرير التي وضعت القدرة ما بعد الكمومية في أيدي المستخدمين.
من حيث الآلية، يحتاج المستخدم فقط إلى إرسال معاملة على السلسلة لتحويل مفتاح حسابه إلى مفتاح ما بعد كم، دون الحاجة إلى إنشاء حساب جديد أو نقل الأصول إلى عنوان جديد. يمكن للحساب أيضًا أن يحمل أنظمة توقيع متعددة في نفس الوقت، أي وجود المفاتيح القديمة والجديدة معًا. بالنسبة للمستخدم العادي، ميزة هذا التصميم هي انخفاض تكلفة الترحيل: لا حاجة لشوكة الشبكة بأكملها في نفس الوقت، ولا حاجة للانتظار لأنواع عناوين جديدة وسنوات من نقل الأصول كما في البيتكوين، بل يمكن لكل مستخدم التبديل وفقًا لسرعته الخاصة. هذا هو التجسيد الملموس للميزة الهيكلية لـ "تجريد الحسابات" المذكورة سابقًا على NEAR.
من حيث طريقة التنفيذ، تتعاون Near One مع Ledger، مما يعني أن المفاتيح ما بعد الكم قد تُحفظ بواسطة أجهزة العتاد؛ وتوفر Meteor Wallet الدعم بالفعل.
لا تزال هناك بعض القيود على هذا الحل. أولاً، إنه طوعي: الحسابات التي لم تتحول بعد لا تزال تستخدم توقيعات Ed25519 الأصلية، ومفاتيحها العامة منشورة على السلسلة، وستظل مكشوفة عند ظهور حاسوب كمومي كبير. ثانيًا، تكلفة الحجم: توقيعات ML-DSA تبلغ حوالي 2.4 إلى 4.6 كيلوبايت، بينما Ed25519 يبلغ 64 بايت فقط، لذا ستصبح المعاملات أكبر بشكل ملحوظ، ولم يجد هذا البحث بيانات عامة من NEAR حول التأثير المحدد على إنتاجية الشبكة والرسوم. أخيرًا، والأهم، التوقيعات المستخدمة للتوصل إلى إجماع بين المدققين لا تزال خوارزميات كلاسيكية، والهدف للإجماع ما بعد الكم هو النصف الثاني من 2027 (تكتب بعض المصادر في موعد أقصاه 31 ديسمبر 2027)، وقبل ذلك، الحماية على مستوى الشبكة غير مكتملة.
بشكل عام، من حيث قابلية الاستخدام على مستوى المستخدم، تتقدم NEAR على معظم الشبكات الكبيرة؛ لكن الأمان الكلي يعتمد في النهاية على متغيرين: عدد المستخدمين الذين أكملوا التبديل فعليًا، وموعد اكتمال ترقية إجماع المدققين.
Hedera: لديها خارطة طريق رسمية، لكن لا توجد توقيعات ما بعد كم بعد
دوال الهاش (SHA-384) والتشفير (AES-256) في Hedera تلبي بالفعل متطلبات ما بعد الكم، وما ينقص هو التوقيعات. اقترح Leemon Baird وRohit Sinha وEd Marquez في مدونة رسمية في أبريل 2026: اعتماد FN-DSA (Falcon) بعد الانتهاء من FIPS 206؛ وتنفيذ TLS ما بعد الكم بين العقد أولاً ثم توسيعه إلى العملاء؛ واستخدام توقيعات هجينة من Ed25519 وFalcon لأحداث الإجماع؛ وإطلاق أنواع مفاتيح مستخدم ما بعد الكم حوالي عام 2027. لم يتم إصدار رقم HIP مقابل بعد.
تتكون خارطة الطريق من أربع خطوات مرتبة من الأسهل إلى الأصعب: أولاً ترقية TLS بين العقد إلى حل ما بعد الكم أو هجين، ثم ترقية TLS لاتصالات العملاء، ثم استخدام توقيعات هجينة من Ed25519 وFN-DSA على أحداث الإجماع، وأخيرًا إطلاق أنواع مفاتيح مستخدم جديدة. وضع TLS في المقدمة لأنه يمكن إنجازه بشكل أساسي بتحديث مكتبات البرمجيات، وقد قام Chrome منذ أبريل 2024 بتمكين تبادل المفاتيح الهجين X25519 مع ML-KEM-768 افتراضيًا؛ كما توضح Hedera أن أمان شبكتها لا يعتمد على TLS، وأن إجماع الهاشغراف يوفر ضمانات سلامة مستقلة عن طبقة النقل.
التكلفة أيضًا هي الحجم. وفقًا لتفسير طرف ثالث لخارطة طريق Hedera، توقيع FN-DSA يبلغ حوالي 1٬280 بايت، أي حوالي 20 ضعف Ed25519؛ وإذا تم استخدام ML-DSA-87، فالتوقيع 4٬627 بايت، أي أكثر من 70 ضعفًا. قال Baird في عام 2022 إن معاملات Hedera عادة ما تكون من 100 إلى 200 بايت فقط، وبعد التحول إلى Falcon سيصل التوقيع إلى حوالي 1٬300 بايت، ووصف ذلك بأنه تكلفة يجب تحملها.
Stellar: خطة مرحلية، والتصويت على البروتوكول معلق
نشرت مؤسسة تطوير Stellar خطة الاستعداد الكمومي في 9 يونيو 2026: في 2026 توفير التحقق من ML-DSA-44/65 كدوال مضيفة في Soroban، وبحلول نهاية 2027 إطلاق أنواع موقعين ما بعد الكم على مستوى البروتوكول. وفقًا لتقارير إعلامية، تتضمن ترقية Protocol 30 (Bell) CAP-87 (ML-DSA في Stellar Core)، ومن المقرر تصويت المدققين في 23 نوفمبر 2026.
الميزة الهيكلية لـ Stellar هي فصل هوية الحساب عن مفاتيح التوقيع: يمكن للمستخدم إضافة موقع ما بعد الكم إلى حسابه ثم إزالة مفتاح Ed25519 القديم دون نقل الرصيد أو تحديث جميع الأنظمة المرتبطة. ومع ذلك، فإن المفتاح العام لكل عنوان Stellar (بما في ذلك الحسابات الخاملة التي لم توقع أبدًا) مكشوف بالفعل، لذا فإن الحسابات الخاملة هي الجزء الأصعب، وستفتح المؤسسة نقاشًا مجتمعيًا حول ذلك.
المحتوى المرحلي هو: المرحلة الأولى (2026) إضافة دوال مضيفة أصلية إلى Soroban لدعم التحقق من ML-DSA-44 وML-DSA-65، مما يسمح لحسابات العقود بتحقيق مصادقة ما بعد الكم عبر تجريد حسابات Soroban، ولا تحتاج الحسابات الكلاسيكية إلى تغييرات على مستوى البروتوكول، ويمكن للمحافظ المؤسسية الترحيل في 2026، ثم إضافة FN-DSA ودعم HSM وفقًا لاستقرار المعايير. المرحلة الثانية (2027) هي التثبيت على مستوى البروتوكول والترحيل الطوعي، عبر عملية set_options الحالية، مما يسمح للحسابات العادية بإضافة موقعين ما بعد الكم، وتحتاج المحافظ وSDK ومزودي خدمات الربط إلى التحديث، والهدف هو أن يكون لدى كل حساب هذه القدرة بحلول نهاية 2027. تتكون الخطة من ثلاث مراحل، ولم أجد تفاصيل قابلة للتحقق عن المرحلة الثالثة. بالإضافة إلى ذلك، توجد فجوات في تطبيقات المعرفة الصفرية التي تعتمد على تقنيات مثل الاقتران، وتخطط المؤسسة لجمع الفرق التي تعمل على تطبيقات المعرفة الصفرية على Stellar لمواجهتها معًا. كما قالت المؤسسة إن دالة الهاش SHA-256 المستخدمة في Stellar تعتبر آمنة ما بعد الكم، ولا يحتاج حاملو XLM إلى اتخاذ أي إجراء حاليًا، واستشهدت الخطة بـ CNSA 2.0 الأمريكية وDORA الأوروبية كخلفية تنظيمية.
Starknet: التركيز على ما بعد الكم، وتم تسليم جزء منه بالفعل
تمنح بنية Starknet ميزة طبيعية: إثباتات STARK نفسها تعتمد على دوال الهاش، وكل حساب هو عقد ذكي يمكنه تغيير نظام التوقيع بنفسه. حسابات ما بعد الكم المبنية على Falcon متاحة على الشبكة الرئيسية (Falcon-512 المنفذ بواسطة S2morrow بلغة Cairo)، لكن هذا التنفيذ لم يخضع للتدقيق بعد.
تتكون خارطة الطريق المعلنة في يونيو 2026 من ثلاث مراحل. المرحلة الأولى استبدال دوال الهاش التي لا تزال تعتمد على المنحنيات الإهليلجية في التزامات الحالة واشتقاق العناوين والتكوين، وتم تسليم جزء منها بالفعل؛ المرحلة الثانية توسيع هذه الحماية لتشمل العقود الحالية؛ والمرحلة الثالثة هي اتباع الإيثريوم، لأن الجسر وتوافر البيانات لا يزالان يرثان تشفير المنحنيات الإهليلجية من الطبقة الأولى للإيثريوم.
وفي الوقت نفسه، أجرى مجتمع Starknet تصويتًا غير ملزم على Snapshot في الفترة من 15 إلى 22 أكتوبر 2026، ووافق بنسبة 93.52% على مقترح بحث الترحيل إلى طبقة أولى ما بعد كم مستقلة، بمشاركة حوالي 3٬236 صوتًا تمثل حوالي 489 مليون STRK. هدف الرئيس التنفيذي Eli Ben-Sasson هو تحقيق مقاومة كمومية كاملة في عام 2027، ومن المتوقع نشر الورقة البيضاء في نوفمبر. يرى النقاد أن الانفصال عن الإيثريوم يعني التخلي عن الأمان الاقتصادي للإيثريوم والاعتماد على آلية الستاكينغ الخاصة بـ Starknet التي لا تزال غير ناضجة، والتي لا تزال في المرحلة الثانية من أربع مراحل، ولم يبدأ المدققون في إنتاج الكتل بعد.
Zcash: ضمان "قابلية الاسترداد" أولاً ثم الترقية
الخطر الرئيسي على Zcash ليس السرقة، بل كسر الخصوصية بأثر رجعي: قد تتمكن الحواسيب الكمومية المستقبلية من إعادة ربط المعاملات المجهولة المسجلة على السلسلة اليوم.
يغير ZIP 2005 طريقة بناء التذاكر بحيث إذا اضطر الأمر إلى تجميد مجمع أموال Orchard، يمكن استرداد الأموال لاحقًا إلى بروتوكول ما بعد الكم باستخدام STARK ما بعد الكم. في تصويت NU7، حصل المقترح على دعم 90.5% من ZCAP و94.6% من حاملي العملات (فبراير 2026)، وتم إطلاق النسخة المرشحة على شبكة الاختبار في 22 مايو 2026. الخطوات التالية هي إدخال تبادل مفاتيح ML-KEM مع Tachyon أولاً، ثم بناء مجمع أموال ما بعد كم بالكامل، والهدف الذي حدده الرئيس التنفيذي لـ ZODL هو 12 إلى 18 شهرًا اعتبارًا من مايو 2026.
هذا المحتوى لأغراض معلوماتية وتعليمية فقط، ولا يمثل نصيحة استثمارية تتعلق بـ BTCC. تبذل BTCC قصارى جهدها ولكنها لا تضمن صحة أو دقة أو أصالة المحتوى المذكور أعلاه.