اختراق باينانس بقيمة 6.3 مليار دولار يُنسب إلى "TraderTraitor": ما علاقته بمجموعة لازاروس؟
 Blockbeats
في البداية كانوا يهاجمون البنوك، ثم اكتشفوا أن العملات المشفرة أسرع في جني الأموال
في 1 نوفمبر، أصدر مكتب التحقيقات الفيدرالي الأمريكي (FBI) إشعارًا نسب فيه اختراق باينانس في 29 أكتوبر، والبالغ 6.3 مليار دولار، إلى كوريا الشمالية. استخدم الإشعار مصطلحًا واحدًا: TraderTraitor.
إذا بحثت عن هذا الاسم، ستجد أن اختراق Bybit بقيمة 1.5 مليار دولار، واختراق Bitget بقيمة 300 مليون دولار، وعدة قضايا كبرى أخرى في العملات المشفرة خلال السنوات الماضية، كلها مرتبطة بهذا الاسم.
TraderTraitor ليست شركة، ولا خلية في مخطط تنظيمي. إنه اسم رمزي أطلقته الحكومة الأمريكية على نوع معين من الأنشطة.
في أبريل 2022، أصدر مكتب التحقيقات الفيدرالي (FBI) ووكالة الأمن السيبراني وأمن البنية التحتية (CISA) ووزارة الخزانة الأمريكية إشعارًا مشتركًا برقم AA22-108A. كانت تلك أول مرة يظهر فيها هذا المصطلح رسميًا. في ذلك الوقت، كان يشير إلى عدة برمجيات خبيثة تتنكر في هيئة برامج لتداول العملات المشفرة، مثل DAFOM وTokenAIS وCryptAIS، بواجهات تبدو حقيقية، لكنها بمجرد تثبيتها تبدأ في سرقة المفاتيح الخاصة.
الجهة التي تقف وراء هذه العمليات كانت تُعرف في الصناعة بأسماء مثل Lazarus Group وAPT38 وBlueNoroff وStardust Chollima، وهي ليست أربع مجموعات مختلفة. Lazarus، أي لازاروس، هو الاسم الشامل؛ أما APT38 (من Mandiant) وBlueNoroff (من كاسبرسكي) وStardust Chollima (من CrowdStrike) فهي ثلاثة أسماء أطلقتها شركات أمنية مختلفة على نفس خط النشاط المالي.
بعد عامين، أصبح هذا التصنيف مرتبطًا بأنشطة محددة. في 23 ديسمبر 2024، أصدر مكتب التحقيقات الفيدرالي (FBI) ومركز الجرائم الإلكترونية التابع لوزارة الدفاع الأمريكية والوكالة الوطنية للشرطة اليابانية بيانًا مشتركًا حول اختراق DMM بقيمة 300 مليون دولار، واستخدموا لأول مرة عبارة "جهات فاعلة إلكترونية كورية شمالية يتم تتبعها باسم TraderTraitor"، مع ذكر ثلاثة أسماء مستعارة لها: Jade Sleet (تسمية مايكروسوفت)، وUNC4899 (تسمية جوجل)، وSlow Pisces (تسمية Palo Alto).
الآن أصبحت المعلومات أوضح: TraderTraitor هي مجموعة متخصصة في أصول العملات المشفرة ضمن مجموعة لازاروس الأكبر، وهي الأكثر ربحية حاليًا. منذ عام 2020 على الأقل، وهي تركز حصريًا على البلوكتشين - منصات التداول، والتمويل اللامركزي (DeFi)، ومزودي المحافظ، وصناديق العملات المشفرة، والأفراد الذين يمتلكون كميات كبيرة من العملات.
من سرقة البنوك إلى سرقة منصات التداول
لازاروس اسم شامل يضم كل شيء، ففي 2014 قاموا بمسح أقراص شركة سوني بيكتشرز، وفي 2016 قاموا بتحويل أموال من البنك المركزي البنغلاديشي.
على سبيل المثال، عملية البنك المركزي البنغلاديشي تلك، كانت المجموعة المنفذة تُعرف آنذاك باسم APT38، وأيضًا BlueNoroff. في فبراير 2016، قاموا بتزوير رسائل SWIFT (نظام المراسلة الدولي المستخدم للتحويلات بين البنوك)، في محاولة لتحويل مليار دولار من حساب البنك المركزي البنغلاديشي لدى بنك الاحتياطي الفيدرالي في نيويورك. في النهاية نجحوا في تحويل 81 مليون دولار فقط، لأن خطأ إملائيًا في إحدى التحويلات أدى إلى اعتراضها من قبل بنك وسيط.
هذه الحرفة في دراسة إجراءات البنوك، وإيجاد ثغرات المراجعة اليدوية، وتزوير التعليمات، نُقلت لاحقًا كما هي إلى منصات تداول العملات المشفرة.
حوالي عام 2020 تقريبًا، بدأوا في تطوير أساليبهم، مستهدفين عالم العملات المشفرة. السبب سهل التخمين: أموال كثيرة بلا رقابة تنظيمية، وسيولة جيدة نسبيًا.
أساليبهم متنوعة.
الأول هو التوظيف الوهمي. يتواصل معك مسؤول توظيف على LinkedIn، وتجري محادثة جيدة، وفي النهاية يرسل لك "اختبار برمجة قبل التوظيف" أو حزمة تثبيت "أداة داخلية". بمجرد تثبيتها، يصبح جهازك تحت سيطرتهم. هكذا سُرقت 620 مليون دولار من Ronin.
الثاني هو سلسلة التوريد. بدلاً من خداع الأشخاص، يتجهون لتلويث سلسلة أدوات المطورين: مستودعات خبيثة على GitHub، وحزم مسمومة على npm، ومزودي هوية مثل JumpCloud. يصاب شخص واحد، فتتأثر سلسلة كاملة من الشركات.
الثالث هو التلاعب المباشر بالمعاملات. في قضية DMM اليابانية، سرقوا بيانات اعتماد تسجيل الدخول، وتسللوا إلى الاتصالات الداخلية لشركة المحافظ Ginco، ثم عدلوا تحويلاً كان من المفترض أن يكون طبيعيًا. في قضية Bybit، اخترقوا جهاز أحد مطوري Safe{Wallet}، وأدرجوا سكربتًا في واجهة الويب الأمامية، بحيث يرى الموقعون صفحة طبيعية، لكن ما يوقعونه فعليًا هو معاملة مختلفة.
وهذا يشمل اختراق باينانس هذه المرة أيضًا.
استعد المهاجمون قبل 36 ساعة، وجهزوا 50 تفويضًا من نوع EIP-7702، وهي ميزة جديدة في إيثريوم تسمح للمحفظة "باستئجار" كود مؤقتًا، ثم جعلوا المحفظة الساخنة لباينانس تحول الأموال بنفسها؛ 40 دقيقة، عبر 10 شبكات. استنتاج بعض شركات الأمن: أنهم على الأرجح تمكنوا من الوصول إلى نظام التوقيع الخاص بباينانس.
حجم عمليات هذه المجموعة
أشهر اثنتي عشرة عملية، بقيمة 9.7 مليار دولار.
باينانس وحدها 6.3 مليار دولار. العمليات الإحدى عشرة المتبقية، من 2022 إلى 2026، مجموعها 3.44 مليار دولار.
Bybit 1.5 مليار دولار، عبر واجهة معدلة؛ Ronin 620 مليون دولار، عبر توظيف احتيالي؛ Bitget 388 مليون دولار، عبر أوامر سحب مزيفة مكتوبة في نظام المحفظة.
DMM 308 مليون دولار، WazirX 235 مليون دولار، Harmony وAtomic 100 مليون دولار لكل منهما، Alphapo 60 مليون دولار، CoinEx 55 مليون دولار، Stake 41 مليون دولار، CoinsPaid 37 مليون دولار.
عمليات باينانس وBybit وDMM الثلاث تم نسبها مباشرة إلى TraderTraitor من قبل الحكومة الأمريكية. Ronin وHarmony وStake وAlphapo وCoinsPaid وAtomic نسبها مكتب التحقيقات الفيدرالي إلى Lazarus/APT38؛ WazirX تم ذكرها في بيان مشترك أمريكي ياباني كوري جنوبي في يناير 2025؛ CoinEx لديها فقط استنتاجات من شركات تحليل البلوكتشين. أما عملية Bitget فتشتبه عدة جهات في ارتباطها بـ TraderTraitor، لكن دون نسب رسمي.
وفقًا لإحصاءات TRM، نفذت كوريا الشمالية مائة عملية منذ عام 2017، بقيمة إجمالية تقارب 12.8 مليار دولار؛ منها 7.4 مليار دولار هذا العام حتى الآن؛ وفي عام 2026، تُنسب 85% من إجمالي سرقات أصول العملات المشفرة عالميًا إلى كوريا الشمالية. هذا الجدول يعرض اثنتي عشرة عملية فقط.
أشخاص يمكن التعرف عليهم
القراصنة الكوريون الشماليون الذين حددتهم السلطات الأمريكية بأسمائهم ونشرت صورهم ليسوا شخصًا واحدًا فقط. بارك جين هيوك (Park Jin Hyok)، وجون تشانغ هيوك (Jon Chang Hyok)، وكيم إيل (Kim Il) جميعهم وردوا في لائحة الاتهام الصادرة في فبراير 2021؛ وفي 2024 أُضيف ريم جونغ هيوك (Rim Jong Hyok)، مع مكافأة قدرها 10 ملايين دولار.
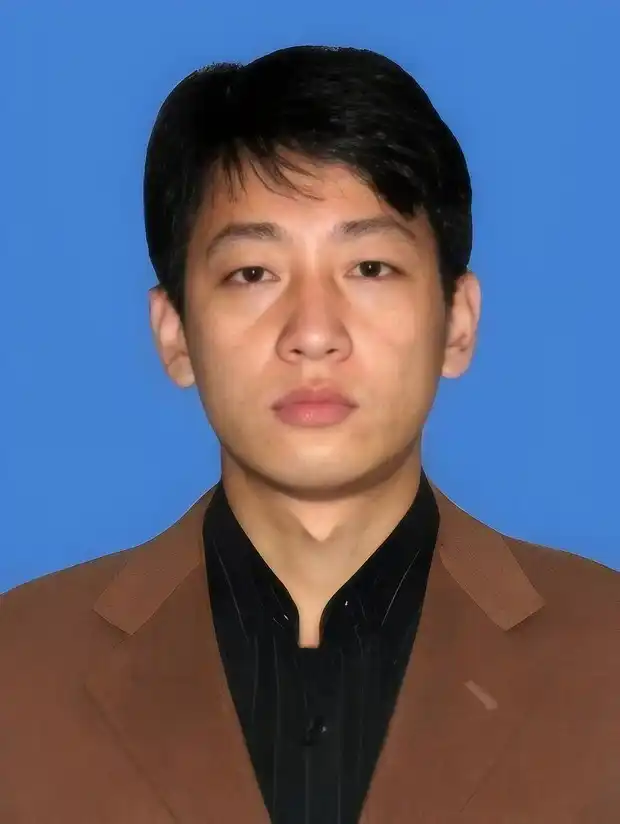
بارك جين هيوك (Park Jin Hyok) المطلوب من قبل مكتب التحقيقات الفيدرالي
بارك جين هيوك هو أول من تم توجيه اتهام إليه: في يونيو 2018، وجهت وزارة العدل الأمريكية له اتهامات جنائية، وتم رفع السرية عنها في سبتمبر من نفس العام. تنص لائحة الاتهام على أن التآمر الذي شارك فيه يشمل هجوم سوني بيكتشرز عام 2014، وبرنامج الفدية WannaCry عام 2017، وتحويل 81 مليون دولار من البنك المركزي البنغلاديشي عام 2016. لا يزال هاربًا حتى اليوم، ولم يمثل أمام المحكمة قط.
تتبع أموال اختراق باينانس
قامت باينانس بتعويض حوالي 90% من الأموال باستخدام أموال الشركة وصندوق SAFU وصندوق التأمين على العقود الآجلة، والنسبة المتبقية 10% هي عملات ذات سيولة منخفضة؛ وتتحمل الشركة كامل الخسائر، وليس المستخدمون.
حتى 1 نوفمبر، تم تجميد حوالي 2.7 مليار دولار، أي حوالي 42%، من قبل مصدري العملات المستقرة ولجنة أمن Arbitrum. لا يزال المهاجمون يحتفظون بـ 420,000 إيثريوم و18,270 بيتكوين، بقيمة تقارب 2.4 مليار دولار.
أساليب غسيل الأموال لا تزال تقليدية: جسور عبر السلاسل لنقل الأموال بين الشبكات، وخدمات مثل THORChain لتبديل العملات، وخلاطات العملات لدمج أموال العديد من الأشخاص وتشتيتها، وأخيرًا التداول خارج المنصة.
حدثت بعض المفارقات هذه المرة، حيث أدى إعادة تنظيم سلسلة إيثريوم مؤخرًا إلى تأخير غير متوقع في عملية غسيل الأموال المسروقة من اختراق باينانس عبر THORChain. تسبب إعادة التنظيم في قيام THORChain بإعادة أموال مكررة عن طريق الخطأ لمستخدم أودع 10 إيثريوم، مما أدى إلى إيقاف طارئ للبروتوكول، ومنع مؤقتًا جميع المستخدمين من إجراء عمليات تبادل عبر السلاسل، بما في ذلك الأفراد المرتبطون بغسيل الأموال التابعين لمجموعة القراصنة الكوريين الشماليين.
في المرة السابقة، مرت أموال اختراق Bitget عبر THORChain، ولم تقم THORChain بتجميد أي شيء، بحجة أن اللامركزية لا تسمح بالتجميد، لكنهم لم يقولوا ذلك عندما تعرضوا هم أنفسهم للاختراق في المرة السابقة.
عندما تستأنف THORChain خدماتها، إذا مرت أموال اختراق باينانس هذه المرة عبر THORChain أيضًا، فلا أعرف ما هي الأعذار التي سيقدمونها هذه المرة.
هذا المحتوى لأغراض معلوماتية وتعليمية فقط، ولا يمثل نصيحة استثمارية تتعلق بـ BTCC. تبذل BTCC قصارى جهدها ولكنها لا تضمن صحة أو دقة أو أصالة المحتوى المذكور أعلاه.