


يستنزفون مدخراتك ثم يعودون للانقضاض عليك مجددًا: كشف مخطط الاحتيال المتسلسل في عالم العملات المشفرة
 Panewslab
بقلم: Oluwapelumi Adejumo، cryptoslate
ترجمة: Saoirse، Foresight News
احتل المحتالون على ملايين الدولارات من مستثمرين ناطقين بالروسية، ثم عادوا بعد أسابيع للتواصل مع هؤلاء الضحايا ووعدوهم باسترداد كامل خسائرهم.
في 14 أكتوبر، أعلن المدعي العام في بروكلين عن القضية. عملية إنفاذ قانون دولية مشتركة أسفرت عن إغلاق 112 خادمًا و241 موقعًا إلكترونيًا مرتبطًا. كانت هذه المواقع تخدم عمليات احتيال استثمارية في العملات المشفرة، ويُعتقد أنها استولت على عشرات الملايين من الدولارات من ضحايا في جميع أنحاء الولايات المتحدة.
حظيت العملية بمساعدة مكتب التحقيقات الفيدرالي (FBI)، واستهدفت البنية التحتية الأساسية الكاملة التي تدير منصات الاحتيال وتحافظ على قنوات التواصل مع الضحايا. أظهرت البيانات المستخرجة من الخوادم أن نفس العصابة الإجرامية حاولت ابتزاز الضحايا مرة أخرى بعد تعرضهم للخسارة الأولية.
قال المدعي العام لمنطقة بروكلين، إريك غونزاليس، إن عصابة الاحتيال نصبت أولاً فخًا استثماريًا مُحكمًا استهدف الأمريكيين الناطقين بالروسية؛ وبعد نجاحها، ادعت قدرتها على مساعدة الضحايا في استرداد أصولهم المشفرة المسروقة، مستغلة ذلك لابتزاز المزيد من الأموال.
أظهر التحقيق الذي استمر ثلاث سنوات أن عددًا كبيرًا من الضحايا يتركزون في بروكلين، حيث الجالية الناطقة بالروسية كبيرة. وذكرت النيابة أن بعض الضحايا خسروا مدخرات حياتهم بالكامل.
كشفت البيانات الخلفية المضبوطة عن الأسلوب الكامل للمحتالين: بعد إتمام عملية الاحتيال الأولى، يستمرون في الاحتفاظ بقنوات الاتصال بالضحايا. وبمجرد أن ترفض منصة الاستثمار الوهمية طلبات السحب، يستغل المحتالون رغبة الضحايا الملحة في استرداد أموالهم، وينتهزون الفرصة لدفعهم إلى دفع المزيد.
النيابة تستهدف البنية التحتية للخوادم المستخدمة في الاحتيال المتسلسل
كشف تتبع التحقيق أن المخطط بأكمله بدأ بإعلانات فيسبوك باللغة الروسية، والتي روجت بشكل مبالغ فيه لفرص استثمارية متنوعة في العملات المشفرة.
الأشخاص الذين تجذبهم الإعلانات يتلقون مكالمات من أشخاص ينتحلون صفة مستشارين استثماريين ناطقين بالروسية. يقوم هؤلاء المستشارون المزعومون بتوجيه الضحايا إلى مواقع تصيد احتيالي لتداول العملات المشفرة، ومساعدتهم في تسجيل الحسابات، وحثهم على شراء أصول رقمية.
يصدق الضحايا الأمر ويحولون عملاتهم المشفرة إلى عناوين محافظ توفرها منصة التصيد، معتقدين خطأً أن أموالهم استُثمرت في مشاريع شرعية.
لا ينكشف الاحتيال بالكامل إلا بعد أسابيع أو حتى أشهر عندما يطلب المستثمرون السحب. بعض حسابات الضحايا تُقفل مباشرة؛ بينما يُقال لآخرين إنه يتعين عليهم دفع رسوم أو ضرائب إضافية قبل أن تفرج المنصة عن أموالهم.
ويستمر المحتالون في جني أرباح طائلة من الخسائر التي تسببوا فيها بأنفسهم.
استنادًا إلى أدلة الطب الشرعي من الخوادم، أشارت النيابة إلى أنه بعد أسابيع من الاحتيال الأولي، يعاود مشغلو الاحتيال الاتصال بالضحايا ويدعون قدرتهم على المساعدة في استرداد الأصول المسروقة.
بالاعتماد على معلومات الضحايا التي جمعوها في الجولة الأولى، تستهدف العصابة بدقة هذه المجموعة التي تكبدت بالفعل خسائر مالية كبيرة، وتنفذ عملية استغلال ثانية.
لم تكشف السلطات عن عدد الضحايا الذين تلقوا عروض "استرداد الأصول" هذه، ولا عدد من خدعوا مرة أخرى وقاموا بتحويل أموال.
كان مكتب التحقيقات الفيدرالي قد حذر بالفعل من هذا النمط الإجرامي الشائع في هذا القطاع: وكالات استرداد الأصول المشفرة الوهمية التي تتخصص في اصطياد الضحايا الذين خسروا بالفعل في عمليات احتيال استثمارية، وتعتبر قضية بروكلين مثالًا نموذجيًا على ذلك.
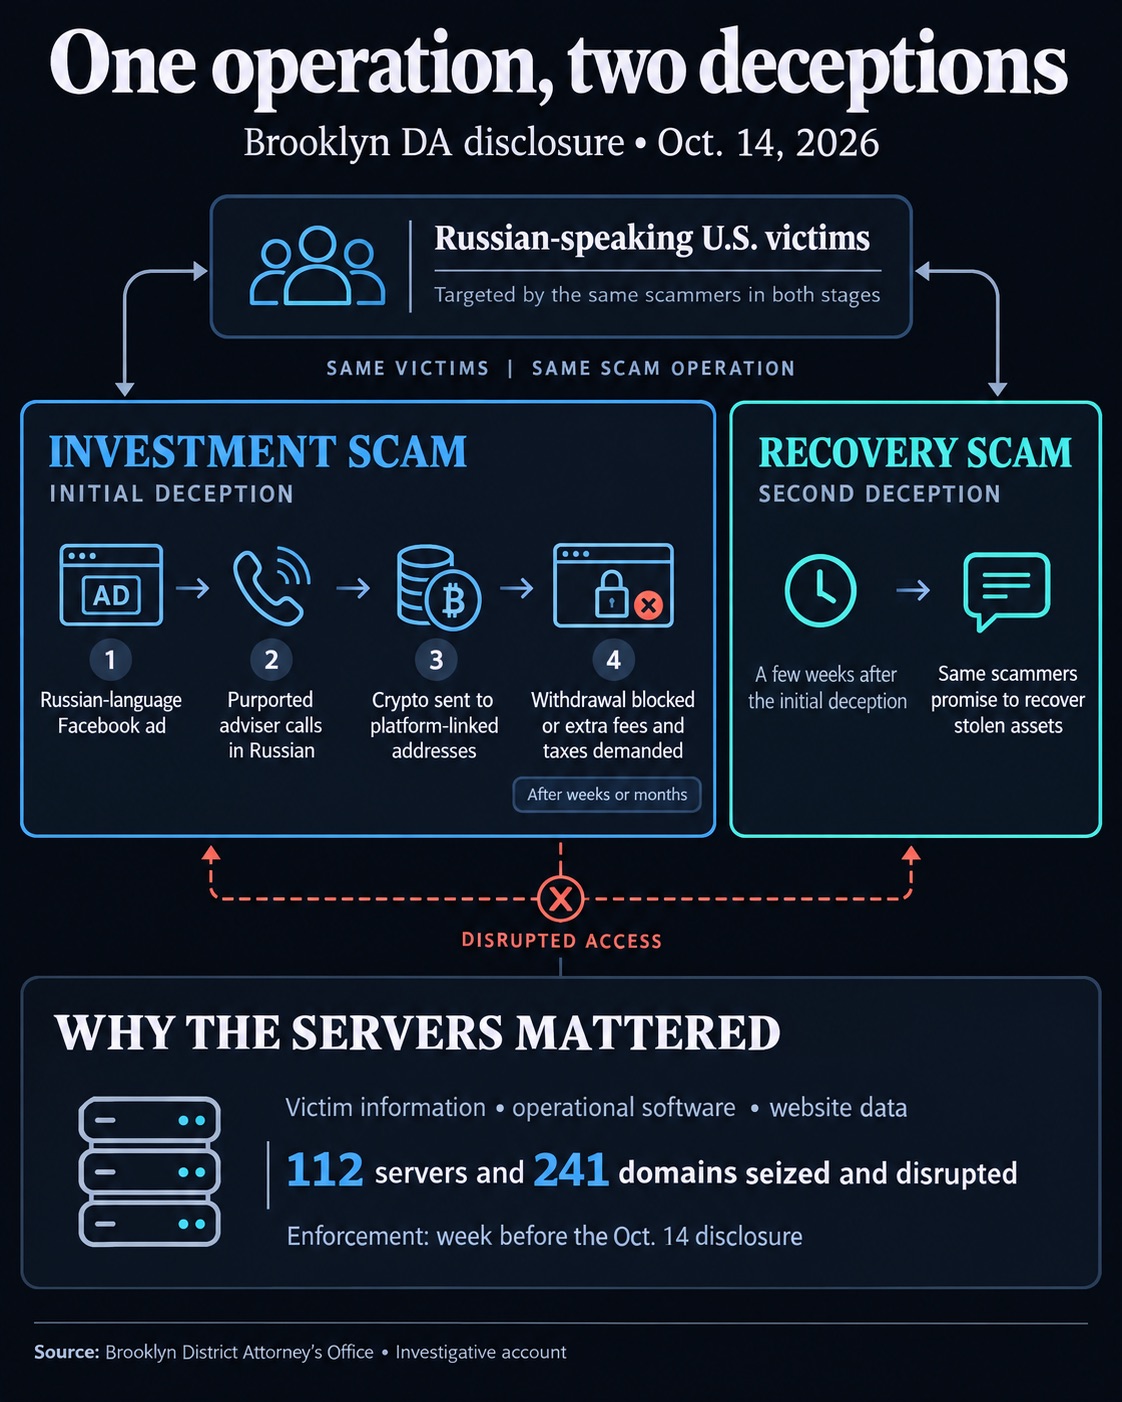
نفس المحتالين استهدفوا أولاً الأمريكيين الناطقين بالروسية في عمليات احتيال استثمارية بالعملات المشفرة، ثم عادوا بعد أسابيع متنكرين كوكالات لاسترداد الأصول للاحتيال عليهم مرة أخرى. صادرت سلطات إنفاذ القانون 112 خادمًا و241 نطاقًا، وقطعت الوصول إلى معلومات الضحايا وبرامج الاحتيال لمنعهم من مواصلة الإجرام.
عادةً ما تطلب هذه العصابات دفعات مقدمة، وتقدم تقارير مضللة عن تتبع الأصول، أو تدعي زورًا وجود شراكات مع جهات إنفاذ القانون، لخداع الضحايا لمواصلة إرسال الأموال.
في هذه القضية، ركز المحققون على تدمير البنية التحتية الإجرامية بأكملها، التي تضمن استمرار عمل مواقع الاحتيال وتسهل على المحتالين مضايقة الضحايا والاتصال بهم بشكل متكرر.
كانت وحدة العملات الافتراضية في مكتب المدعي العام لمنطقة بروكلين قد صادرت وأغلقت سابقًا حوالي 400 نطاق مرتبط بعمليات احتيال بالعملات المشفرة. لكن المجرمين يمكنهم إنشاء مواقع بديلة بسرعة، وحتى بعد ضربات إنفاذ القانون، تعود أنشطة الاحتيال للظهور من جديد.
دفع هذا الوضع فريق التحقيق إلى تجاوز النهج التقليدي المتمثل في مجرد حجب نطاقات المواقع.
في عملية إنفاذ قانون عبر ثلاث مناطق زمنية الأسبوع الماضي، أصدرت النيابة أوامر تفتيش ونسقت إغلاق خوادم سحابية تستضيفها شركات في أوروبا الشرقية والولايات المتحدة.
وفقًا لبيان مكتب المدعي العام، اعتمدت العصابة الإجرامية على معدات شبكات وعناوين IP في أوكرانيا ودول أخرى في أوروبا الشرقية لتنفيذ جرائمها.
الهدف من استهداف الخوادم مباشرة هو قطع البرامج وبيانات المواقع الخلفية وقواعد بيانات معلومات الضحايا التي تعتمد عليها عصابة الاحتيال.
ويهدف أيضًا إلى منع المحتالين من إعادة بناء مواقع التصيد بسرعة، ومنعهم من استخدام بيانات الضحايا المحفوظة لمواصلة الترويج لعمليات احتيال استرداد الأصول الوهمية.
حظيت عملية إنفاذ القانون هذه بدعم منسق من مكتب التحقيقات الفيدرالي والعديد من المؤسسات الخاصة، بما في ذلك Shadowserver وCoeus وUltaHost.
على الرغم من الضربة القوية للبنية التحتية الإجرامية، لا يزال استرداد العملات المشفرة المسروقة يمثل تحديًا كبيرًا.
تقدر النيابة إجمالي المبالغ المتورطة في هذا المخطط بعشرات الملايين من الدولارات، لكن فريق التحقيق لم يصادر حتى الآن سوى حوالي 300,000 دولار من العائدات.
لم يوضح مكتب المدعي العام ما إذا كان الضحايا قد استعادوا أي جزء من أموالهم، ولم يقدم جدولًا زمنيًا للتعويضات. كما لم يكشف البيان الرسمي عن هويات المتورطين ولم يصدر أي اعتقالات.
لا يزال المحققون يتتبعون الأصول المتبقية، ولا يزال مصير الغالبية العظمى من الأموال المسروقة في قضية الاحتيال العابرة للحدود مجهولًا.
هذا المحتوى لأغراض معلوماتية وتعليمية فقط، ولا يمثل نصيحة استثمارية تتعلق بـ BTCC. تبذل BTCC قصارى جهدها ولكنها لا تضمن صحة أو دقة أو أصالة المحتوى المذكور أعلاه.